РСКБ ЭКСПЕРТ


Гео и язык канала: Россия, Русский
Категория: не указана


Региональные Системы Комплексной Безопасности – ведущий эксперт в интеграции инновационных решений защиты информации.
Наша группа ВК: https://vk.com/rskb48ru
Наш сайт: https://rskb48.ru/

Связанные каналы  |  Похожие каналы

Гео и язык канала
Россия, Русский
Категория
не указана
Статистика
Фильтр публикаций


#РСКБ – партнёр олимпиады «Я – профессионал»👍

Компания «Региональные Системы Комплексной Безопасности» поддерживает X сезон Всероссийской олимпиады студентов «Я – профессионал» по направлению «Экономическая и корпоративная безопасность». Организатор направления – Орловский государственный университет имени И.С. Тургенева. Мы участвуем в подготовке заданий в том числе как партнёры по методической части.

Мошенничество, киберугрозы и утечки данных бьют по бизнесу и государству не меньше, чем экономические риски. Каждый день мы защищаем информационные системы и критическую инфраструктуру. Поэтому знаем, что специалисту нужны сразу риск-менеджмент, право, финансовый мониторинг и информационная безопасность.

Что ждёт участников олимпиады:
📎кейсы по противодействию мошенничеству и управлению рисками;
📎задачи на стыке экономики, права и кибербезопасности;
📎шанс получить премию для медалистов и заявить о себе работодателям.

«Я – профессионал» – это один из флагманских проектов президентской платформы «Россия – страна возможностей». Участвовать могут студенты старших курсов бакалавриата, специалитета и магистратуры.

Регистрация открыта до 10 ноября 2026 года. Присоединяйтесь📎


#РСКБ поздравляет ❤️‍🔥

В кибербезе есть правило: самая уязвимая часть любой системы – это обычно человек. Учителя, наставники из года в год делают её надёжнее. Они учат думать, проверять и не верить первому встречному «сотруднику банка» в мессенджере.

В День учителя мы говорим спасибо тем, кто:
💘 научил критическому мышлению – лучшему фаерволу из всех, что у нас есть;
💘 рассказал, как важно верифицировать источники информации;
💘 объяснил, что «qwerty» – это слабый пароль;
💘 терпеливо отвечал на все «почему»;
💘 разглядел в ученике будущего специалиста раньше, чем он сам.

Особая благодарность педагогам, которые разбирали с нами сложные кейсы, делились опытом и спокойно говорили: «Ничего, давай разбираться», когда мы совершали ошибки.

С праздником🌺


#РСКБ предупреждает👍

Мошенники придумали для обмана граждан новую легенду: звонок «из военкомата». По данным «Вестника Киберполиции России», первые жертвы уже есть: молодым людям сообщают по телефону, что нужно уточнить данные и заменить приписное свидетельство. Чтобы «записаться на приём», необходимо назвать код из СМС. По версии собеседника, это номер «электронной повестки».

Что происходит на самом деле: код из СМС – ключ к вашему аккаунту Госуслуг, профилю в мессенджере или личному кабинету банка. С его помощью мошенники могут вас «взломать», оформить займы, украсть данные.

Обращаем внимание: звонки «из военкомата» особенно актуальны во время осеннего призыва на срочную службу. Призывники и их родители волнуются и действуют второпях, и этим охотно пользуются злоумышленники. 

Что нужно помнить, чтобы не попасться на крючок:

📍проверить наличие повестки в каком-либо приложении или разделе Госуслуг нельзя – тексты размещаются в Реестре повесток РФ;
📍настоящие сотрудники военкомата не звонят с предложением записаться в электронную очередь по коду из СМС;
📍просьба продиктовать код по телефону или скинуть в переписке – признак мошенничества.

Никому не называйте коды из уведомлений, даже «сотрудникам госорганов». Если торопят или давят, положите трубку и перезвоните в военкомат по номеру с официального сайта. Не дайте себя обмануть 🔺


Цифровая грамотность = защита от мошенников❗️

29 сентября в «Моём социальном центре» города Липецка прошёл региональный этап V Всероссийского чемпионата по финансовой грамотности среди людей пенсионного возраста. Директор по развитию бизнеса #РСКБ Жанна Корнева выступила в роли спикера и рассказала, как не попасться на уловки мошенников в цифровой среде.

Тема выбрана не случайно. Злоумышленники давят на срочность и эмоции: звонят «из банка» или «из полиции», присылают фишинговые ссылки, уговаривают перевести деньги на «безопасный счёт», которого не существует. Настоящий банк и правоохранители никогда не спрашивают коды из СМС и CVV. Если вас торопят, положите трубку и перезвоните в банк по номеру на карте. Расскажите об этих правилах близким: обмануть могут любого!

Организатором чемпионата стал Федеральный методический центр финансовой грамотности населения РЭУ им. Плеханова. Соорганизаторы – Минфин РФ и НИФИ Минфина РФ.

Благодарим Министерство финансов Липецкой области и РЦФГ Липецкой области за приглашение на мероприятие и возможность поделиться лайфхаками ✨


Экспертиза от #РСКБ👍

Директор по развитию бизнеса компании «Региональные Системы Комплексной Безопасности» Жанна Корнева вошла в Комитет по наставничеству клуба лидеров России «Эльбрус»!

Наставничество — одно из ключевых направлений работы сообщества. Участники клуба делятся опытом и знаниями, помогают молодым лидерам развиваться, участвуют в проектах, где личный профессиональный опыт может стать опорой для других.

Продолжаем наращивать экспертизу, чтобы стать ещё лучше для вас ⚡️

Фото: клуб лидеров России «Эльбрус»


Ваш интернет держится на честном слове ботов💔

В июне 2026 года российский сегмент интернета «словил» атаку мощностью 2,56 Тбит/с и почти миллиардом пакетов в секунду одновременно. Для сравнения – ещё пару лет назад мощной считалась атака в районе 1 Тбит/с. Сейчас это уровень мелких хулиганов. Топовые удары уже перевалили за 3 Тбит/с.

Свежая статистика StormWall за январь-август 2026 гласит: DDoS-атак на российские компании стало на 68 % больше, чем за тот же период 2025 года. Но интереснее не проценты, а то, куда бьют и чем.

Ботнеты «подросли» в разы: во II квартале 2026 среднее число заражённых устройств в одном ботнете выросло с 320 тысяч до 1,28 млн – в 4 раза за квартал. В августе жертвами рекордных по масштабу атак впервые стали региональные интернет- и хостинг-провайдеры. Раньше на такое у атакующих не хватало мощностей.

Телеком держит печальное лидерство – 31 % всех инцидентов, потому что через него можно «положить» всех клиентов провайдера одним ударом. На втором месте финансы: банки и платёжные сервисы, где счёт идёт на часы простоя и прямые убытки. Дальше ритейл: перед школьным сезоном мощность атак на интернет-магазины выросла в 4,5 раза.

Отдельно отметим, что в II квартале треть атак уже использовала ИИ-инструменты для обхода защиты – против 22% в начале года. Атаки «умнеют» быстрее, чем защита успевает адаптироваться. Если инфраструктура компании держится на «нас пока не трогали», это не стратегия, а вопрос времени 💔


#РСКБ приглашает👍

1 октября в 11:00 состоится практический вебинар от наших партнёров – Axoft и ГК «Солар» – о том, как реально расследуют инциденты ИБ и что выдаёт инсайдера до того, как ущерб становится необратимым.

Разберём на конкретных примерах:
💔как действуют инсайдеры и по каким признакам их вычисляют;
💔как из разрозненных событий восстанавливается полная картина инцидента с помощью DLP-системы Solar Dozor;
💔какие схемы используют нарушители для слива корпоративных и клиентских данных;
💔что реально снижает риск повторных утечек и уменьшает ущерб.

Спикер – Виталий Петросян, эксперт группы анализа и методологии Центра технологий кибербезопасности ГК «Солар».

💔1 октября, 11:00-12:00 (МСК)
💔Формат: онлайн, на Pruffme

Регистрация: https://clck.ru/3W5a4v

Никакой теории ради теории, только актуальные кейсы и выводы, которые можно применить на практике сразу! Рекомендуем посмотреть и задать вопросы💔


Результативная встреча на #Цифроземье👍

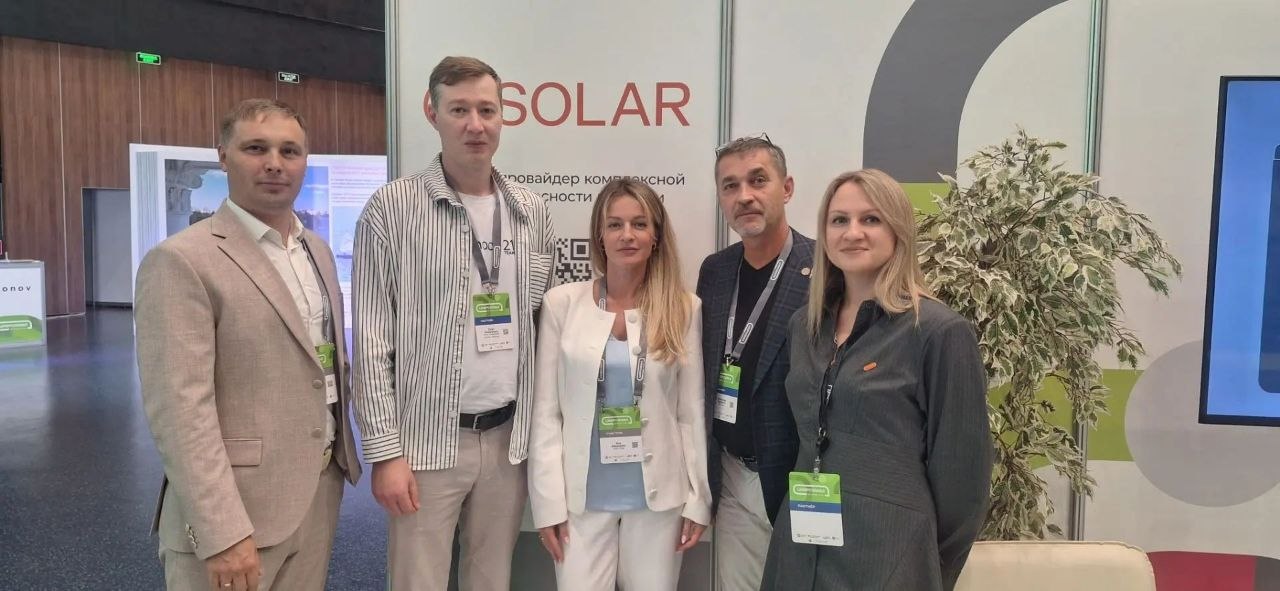
24 сентября в Воронеже проходит крупный ИТ-форум «Цифроземье». Для команды РСКБ это не только возможность посетить деловую программу и пополнить багаж знаний, но и место встречи с партнёрами и новых договорённостей.

На площадке форума мы договорились с ГК «Солар» о передаче АНО «Цифровой регион. Липецк» безвозмездной лицензии на продукт Secure-T! Это платформа повышения киберграмотности, разработанная одноимённой компанией. Она предоставляет 60+ обучающих модулей по темам ИБ – от «Как распознать фишинг» до безопасной разработки ПО.

На платформе есть конструктор учебных фишинговых атак и функционал имитации заражённых USB-носителей. Встроенная система тестирования и аналитики показывает реальный уровень готовности специалистов к киберугрозам. Развернуть решение можно как в облаке, так и on-premise, с адаптацией курсов под задачи конкретной организации.

Благодаря этой договорённости студенты и сотрудники липецкого кампуса «Школы 21» получат доступ к профессиональному инструменту без каких-либо затрат! Это делает Липецкую область одним из регионов, где практическое ИБ-обучение доступно широкой аудитории.

Мы продолжим работать над тем, чтобы кибербез строился не только на защите инфраструктуры, но и на грамотности. Следите за нашими новостями📍


Приглашение от #РСКБ 👍

Наш партнёр, компания Axoft, приглашает всех желающих на вебинар «Определение класса защищённости информационных систем на примере Правительства Воронежской области»!

⚡️ 30 сентября, 11:00 (МСК)
⚡️ Формат: онлайн, площадка Pruffme
⚡️ Регистрация: https://clck.ru/3W4G8A

Как правильно определить класс защищённости ИС, чтобы выстроить адекватную защиту и без проблем пройти проверку регуляторов? Своим опытом поделится Владимир Железняк, начальник отдела информационной безопасности Правительства Воронежской области, кандидат технических наук.

Что разберут на вебинаре:
⚡️ определение класса защищённости ИС;
⚡️ порядок определения такого класса;
⚡️ влияние негативных последствий на уровень значимости обрабатываемой информации;
⚡️ кем проводится классификация;
⚡️ типовая форма акта классификации;
⚡️ когда нужна повторная классификация.

Вебинар будет полезен руководителям ИТ и ИБ в госорганах, специалистам по аттестации ГИС, сотрудникам подразделений ИБ и всем, кто отвечает за соответствие требованиям регуляторов. Добро пожаловать🌟


Кибербез на практике, а не в теории👍

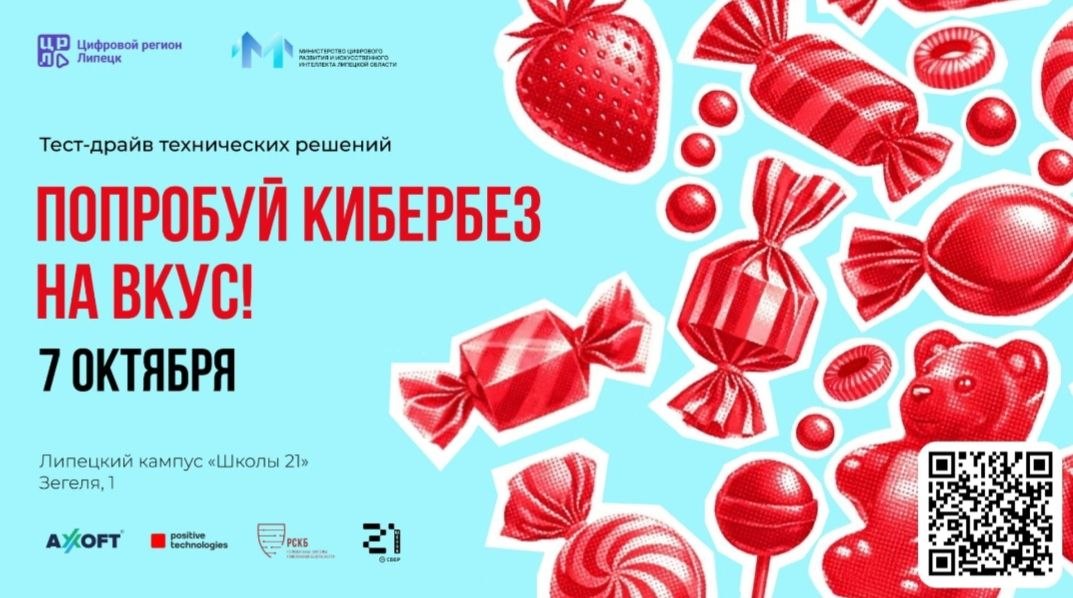
7 октября липецкий кампус «Школы 21» открывает двери для практикума «Попробуй кибербез на вкус».

Вас ждут живые кейсы атак, актуальные инструменты защиты и возможность самим встать «за пульт» настоящего NGFW.

Участники одними из первых опробуют разработки ведущего российского вендора – обучение офлайн проведут эксперты Positive Technologies, ТризТех, Axoft и #РСКБ.

Программа дня:

🔺 автопентест в реальном времени – PT Dephaze круглосуточно ищет уязвимости в инфраструктуре;

🔺 кейсы реальных атак, зафиксированных на предприятиях Липецкой области;

🔺 связка PT Email Security и MaxPatrol Endpoint Security – защита периметра от почты до конечных устройств;

🔺 практическая лаборатория по PT NGFW под руководством экспертов ТризТех.

Регистрация на практикум закрывается 30 сентября. Свободных мест осталось совсем немного – регистрируйтесь прямо сейчас, чтобы попробовать ИБ на вкус: https://clck.ru/3VffPo


ИБ на уровне: платформа ДЭГ выстояла под атаками ИИ и даркнета

С 18 по 20 сентября на избирательную инфраструктуру России зафиксировано более 3 тыс. волн DDoS-атак, сообщает ТАСС. 135 атак пришлись на федеральный ДЭГ, около 2 тыс. – на «Госуслуги», 13 – на инфраструктуру ЦИК, до 420 – на сети «Ростелекома».

Роскомнадзор подтвердил свыше 1,5 тыс. атак из-за рубежа. Все они отражены.

Как отметил председатель ТИК ДЭГ Олег Артамонов, значительная часть мощностей арендована на теневом рынке и разбросана по разным странам – установить не только личность, но даже государственную принадлежность атакующих часто невозможно.

По словам Артамонова, раньше поиск уязвимостей злоумышленниками требовал высокой квалификации и месяцев подготовки. ИИ упрощает и ускоряет этот процесс. Тем не менее, грамотно выстроенная многоуровневая защита справляется и с такими атаками.

Два типа атак – перегрузка запросами и поиск уязвимостей – были нейтрализованы за счёт:

🔴трёхкратного запаса мощности ПТК ДЭГ относительно пиковой нагрузки;
🔴внешних средств защиты, блокирующих источники атак в реальном времени;
🔴круглосуточной работы ИТ-специалистов (в Москве атаки шли сразу на трёх сетевых уровнях – L2, L3, L7).

Сбоев в работе федерального ДЭГ за три дня не было. В Липецкой области выборы прошли в рамках той же федеральной инфраструктуры – устойчивость обеспечивает не отдельный региональный сервер, а системный запас прочности и мониторинг на уровне всей страны.

#РСКБ напоминает: атаки с использованием ИИ и даркнет-мощностей – это рабочая реальность 2026 года, и ответ на неё требует постоянных инвестиций в отказоустойчивость. Мы предлагаем решения полного цикла – от защищённой ИТ-инфраструктуры до MSSP-сервисов. Звоните – найдём лучшее решение под ваши задачи: 8 (4742) 72-10-72❗


Экспертиза от #РСКБ 👍

В последние две недели представители ведущих американских лабораторий вновь заговорили о рисках утраты контроля над ИИ. Глава Anthropic Дарио Амодеи призвал замедлить развитие фронтир-моделей, Якуб Пачоцки (OpenAI) предупредил о неготовности отрасли к росту возможностей ИИ, а покинувший компанию Джейкоб Коксон – о том, что внутри лабораторий допускают катастрофический сценарий к концу десятилетия.

Для практики ИБ громкие заявления не меняют того, что ИИ уже используется не как автономная угроза, а как инструмент анализа логов и поиска уязвимостей. Но мотивы «заявителей» стоит разобрать отдельно, чтобы понимать, как их «читать» регуляторам и инвесторам.

Эксперт по ИИ Артур Коробкин считает, что мотивация у спикеров двойственная: кроме опасений насчёт агентных систем, в заявлениях есть и экономический расчёт лабораторий. Это заметно, как минимум, по двум аспектам:
⚡️ После письма Амодеи глава OpenAI Сэм Альтман дал понять, что IPO OpenAI в 2026 году несвоевременно – шаг, снижающий регуляторное давление и подогревающий рынок. Но нагляднее противоречие у самого Амодеи: призывая индустрию притормозить, его Anthropic готовит своё IPO на 100 млрд долларов при оценке около 2 трлн, с Nvidia как якорным инвестором.

⚡️ Тот же Амодеи связал расчёт с гонкой против Китая: меры дадут США лидерство ещё на 3-5 лет. Китайские комментаторы прочитали это иначе – как попытку закрепить рыночную монополию под видом заботы о безопасности: если убедить всех, что ИИ решает судьбу человечества, компания-создатель становится «стратегической инфраструктурой», что повышает её цену перед IPO.
При этом китайцы почти не участвуют в кампании тревоги вокруг лидерства. У них нет ни западных инвесторов под IPO, ни регуляторов, которых нужно убеждать в ответственности.

Но для ИБ этот расчёт не так важен. Вывод остаётся прежним – критический риск связан не с гипотетическим «поглощением» человечества, а с агентами с избыточными правами, атаками через генеративные модели и системами без аудита.

ИИ в кибербезе при умелом использовании – это не источник катастрофы, а ускоритель работы специалистов по ИБ🌟


Внимание, новая схема мошенничества❗️

В Липецке фиксируют новую волну мошенничества в мессенджерах. По неофициальным данным одного из отделений МФЦ, каждое второе очное обращение сейчас связано именно с этой схемой.

Разбираем по шагам, чтобы вы узнали её сразу и не поддались на уловки злоумышленников!

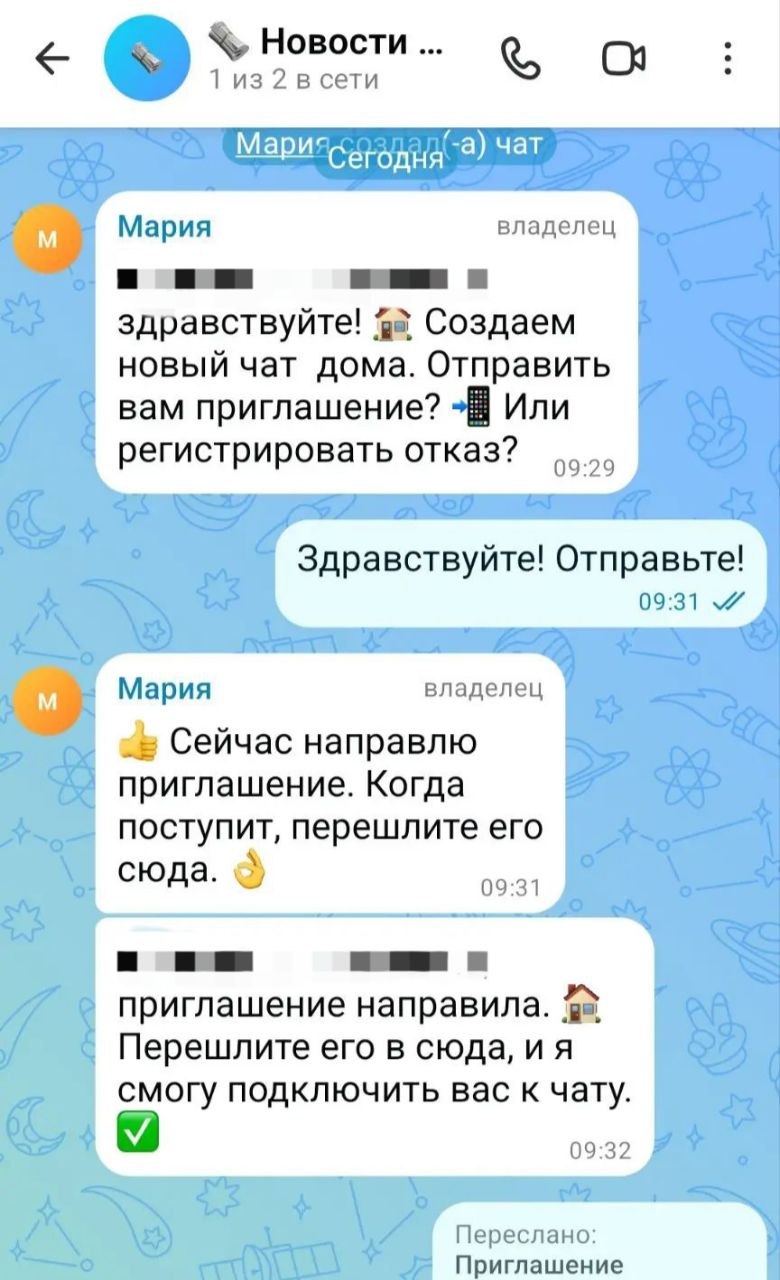
👉Вам приходит приглашение в мессенджере якобы в «домовой чат». Тут же «система» присылает код подтверждения для добавления в чат.

👉Если вы пересылаете код мошеннику, то в ответ получаете поддельный скриншот: «Вход на Госуслуги выполнен, аккаунт взломан». На самом деле это не код из СМС, а случайные цифры. В ваш аккаунт никто не заходил.

👉Из нового чата приходит «уведомление»: на Госуслугах зафиксирована попытка взять кредит и оформить доверенность. Мошенники в переписке злорадствуют – мол, вас «развели», сейчас оформят займы на ваше имя.

👉Звонит «сотрудник МФЦ»: называет реальный адрес отделения, просит срочно подъехать и не класть трубку до самого приезда. На месте вас встречает соучастник мошенников, который убедительно играет роль и выманивает деньги.

Как не попасться❓

Никогда не пересылайте коды подтверждения – никому, ни под каким предлогом!

Не подтверждайте вход в непонятные чаты и группы, особенно если для этого нужен какой-то код.

Оформите самозапрет на кредиты через Госуслуги.

Звоните только на официальные номера – МФЦ, банков, Госуслуг – которые вы сами нашли на их сайтах, а не те, что вам продиктовали по телефону.

Если просят ни в коем случае не класть трубку, это точно мошенники. Реальные сотрудники госорганов так не делают.

Не принимайте решения на эмоциях и в спешке. Мошенники специально давят паникой – возьмите паузу, позвоните близким, обратитесь напрямую в МФЦ.

Не дайте себя обмануть! Распространите этот пост среди родных, особенно старшего поколения. Именно на них чаще всего рассчитана эта схема.


#РСКБ поздравляет👍

Сегодня, 13 сентября, в России отмечается День программиста – праздник, приуроченный к 256-му дню года (2⁸ – максимальное число значений, которое умещается в одном байте).

В мире кибербеза этот праздник отмечают специалисты, которые каждый день стоят на страже цифровых границ: пишут защищённые приложения, закрывают уязвимости до того, как ими воспользуются злоумышленники, и превращают строчки кода в реальный щит для данных, инфраструктуры и пользователей.

Именно от качества кода зависит, устоит ли система под DDoS-атакой, не утекут ли персональные данные и не станет ли очередная уязвимость заголовком в новостях об утечке.

С Днём программиста! Пусть ваш код будет чистым, тесты – зелёными, а системы – недоступными для атак⚡️


Партнёрство – это больше, чем дружба ❤️

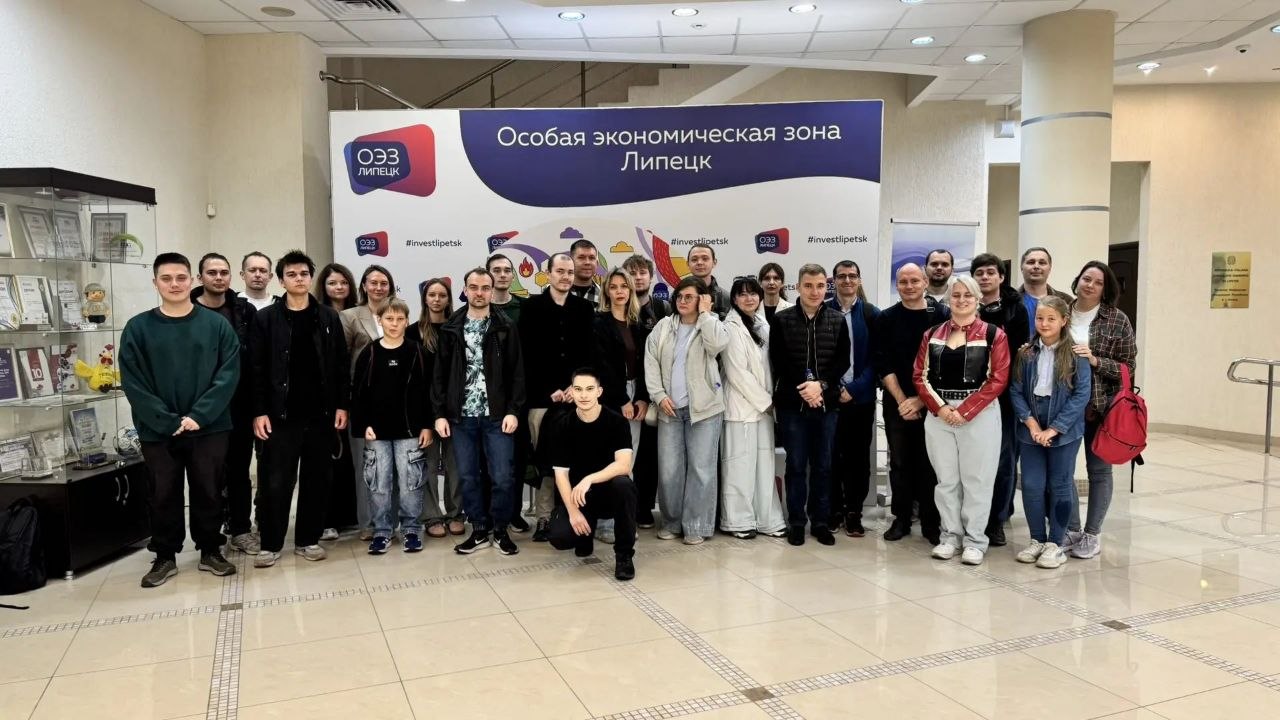
Наша компания вот уже несколько лет сотрудничает с организациями и предприятиями, расположенными в ОЭЗ «Липецк». Сегодня сотрудники #РСКБ познакомились с работой управляющей компании особой экономической зоны, посетили обзорную экскурсию по предприятиям, узнали, где и как делают кофе, с которого начинается каждый офисный день.

Благодарим за тёплый приём коллектив ОЭЗ «Липецк», кофейного завода Stile di Vita и, конечно, лучшего экскурсовода в сфере промышленного туризма Ирину Зелененко. Вместе с ней мы прикоснулись к истории федерального проекта, почувствовали гордость за все успехи ОЭЗ.

До новых встреч ❤️


7 октября в липецком кампусе «Школы 21» пройдёт обучающий практикум «Попробуй кибербез на вкус»!

Специалистов в области ИТ и ИБ ждёт разбор реальных кейсов атак, новейшие демо инструменты защиты и возможность самим порулить настоящим NGFW. Вы первыми «попробуете» актуальные разработки ведущего вендора России! Тренеры Positive Technologies, Axoft и РСКБ проведут офлайн-обучение только для партнёров РСКБ.

Что будет «на столе»:

🔴автопентест в действии – PT Dephaze непрерывно ищет дыры в инфраструктуре, пока вы спите;

🔴разбор реальных уязвимостей, найденных на предприятиях Липецкой области;

🔴PT Email Security + MaxPatrol Endpoint Security – как закрыть периметр от почты до endpoint'ов;

🔴практическая лаборатория по PT NGFW под руководством экспертов ТризТех.

Если вы ИТ-, ИБ-директор, безопасник или в работе вам необходимо разбирать, как ломают и как защищают, то вам сюда.

Мест немного, регистрация обязательна: https://clck.ru/3VffPo.

До встречи 7 октября!


Поддержим практики Липецкой области 🚀

На портале «моифинасы.рф» проходит народное голосование за лучшие региональные практики в сфере финансовой грамотности. Среди участников 155 проектов из 83 регионов России.

Липецкая область на голосовании представлена двумя практиками:
🖍️ Площадки по финансовой грамотности на локациях массовых мероприятий и в зонах пеших туристических маршрутов (https://clck.ru/3VfohW);
🖍️ «Пятница финансовой культуры» (https://clck.ru/3Vfojd).

Как проголосовать:
Перейти на портал «моифинансы.рф» по указанным ссылкам
Выбрать проект и нажать «сердечко» рядом с каждой из практик

Система предложит вам варианты авторизации через Вконтакте или Яндекс. Выбрать удобный способ авторизации, и голос будет учтён!

Голосование продлится до 1 октября 2026 года, а лучшие практики будут отмечены на Итоговой межрегиональной конференции по финансовой грамотности в ноябре 2026 года.


Словарь кибербеза👍

#РСКБ продолжает рубрику, призванную сделать мир кибербезопасности ближе и понятнее каждому!

Сегодня знакомимся с понятием «форензика» и забираем его в словарь📎


Суды начали штрафовать за утечки персональных данных ✔️

В течение года штрафы за утечки ПДн выросли в разы: вместо 60-300 тыс. рублей компании теперь получают от 3 до 15 млн рублей в зависимости от объёма утечки, а за утечку биометрии – до 20 млн рублей. Отдельный штраф 1-3 млн рублей грозит за то, что оператор не уведомил Роскомнадзор в течение 24 часов. При повторном нарушении санкция становится оборотной – 1-3% от годовой выручки.

Практика показывает: суды готовы снижать штрафы или ограничиваться предупреждением, если компания относится к малому или среднему бизнесу, она оперативно уведомила регулятора и документально подтвердила принятые меры защиты.

Компаниям без такой документации и работающей системы рассчитывать на снисхождение не приходится — штраф «прилетает» по полной ставке уже за первый инцидент. Именно на этой развилке и решается, во сколько обойдётся утечка.

Компания #РСКБ помогает минимизировать риски в обоих направлениях: обеспечить техническую защиту персональных данных и разработку полного пакета документации, позволяющей обрабатывать ПДн в соответствии с требованиями законодательства РФ – политики, приказы, локальные акты, план реагирования на инциденты и другие документы, которые суд запросит в первую очередь. Это наша новая услуга, доступная уже сейчас!

РСКБ следит за изменениями в федеральном законодательстве и экономической ситуации и предлагает решения полного цикла – от защищённой ИТ-инфраструктуры до MSSP-сервисов. Звоните нам – найдём лучшее решение под ваши задачи: 8 (4742) 72-10-72❗


Показано 20 последних публикаций.