


💎 Фальшивые криптовалютные кошельки. Социальная инженерия в сфере криптовалюты.
🖖🏻 Приветствую тебя user_name.
• Буквально вчера, создатель знаменитого O•MG cable, в своем Твиттере опубликовал интересный пост про вредоносные крипто-кошельки, которые атакующие направляют своим жертвам от лица компании, якобы для замены старых устройств. Пост интересный с точки зрения Социальной Инженерии.
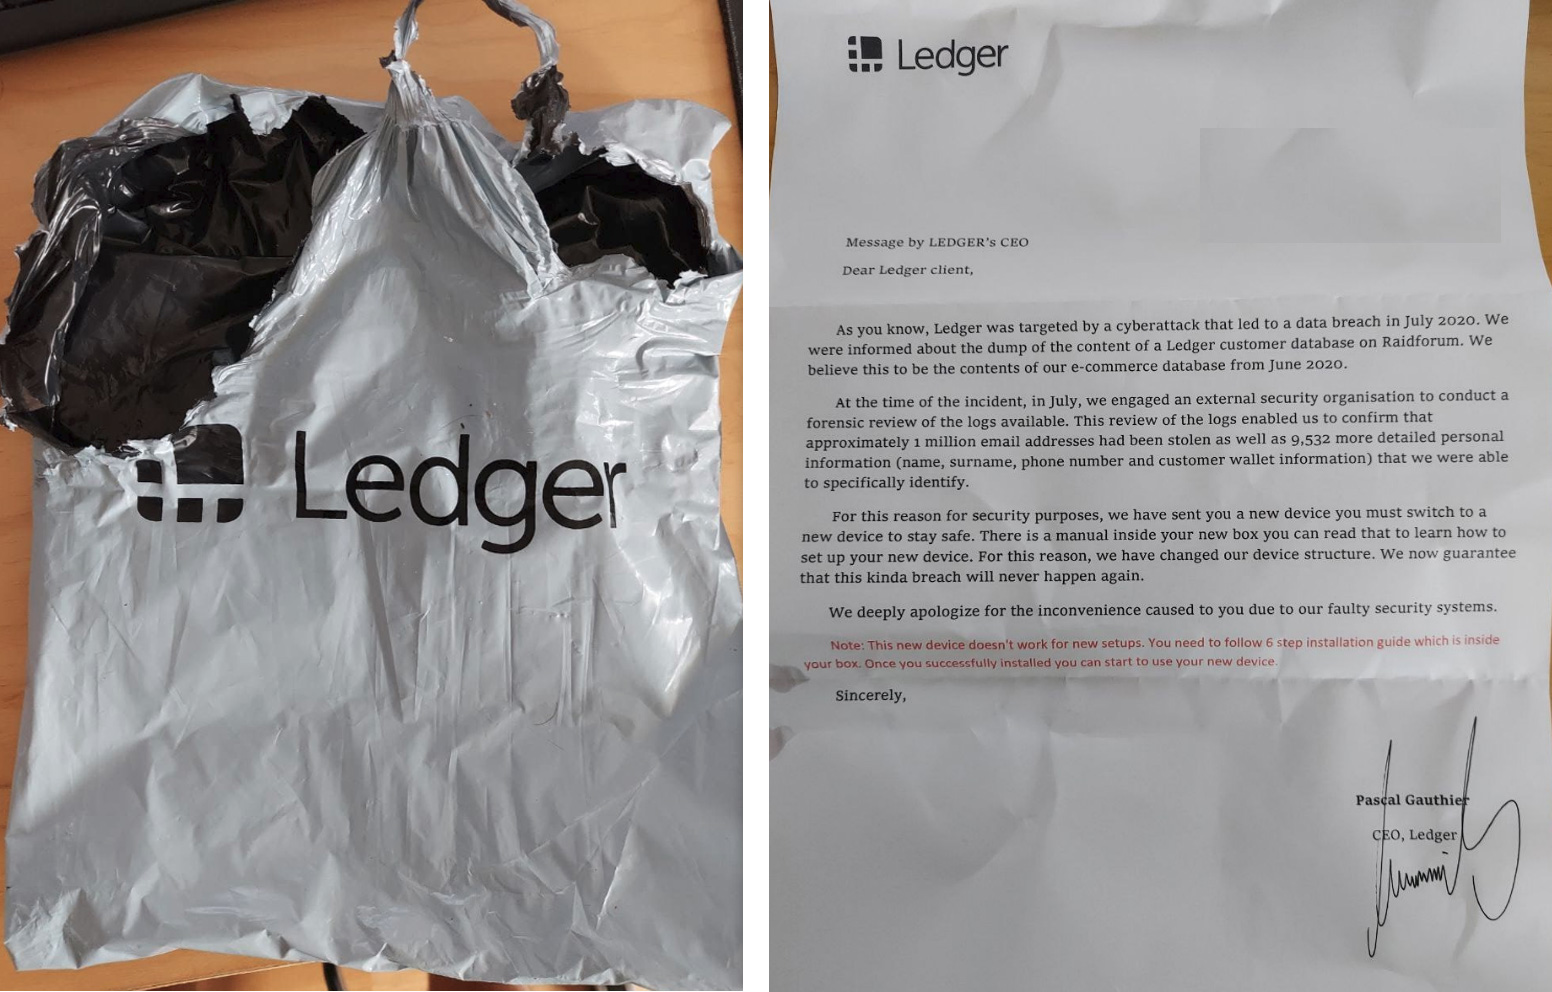
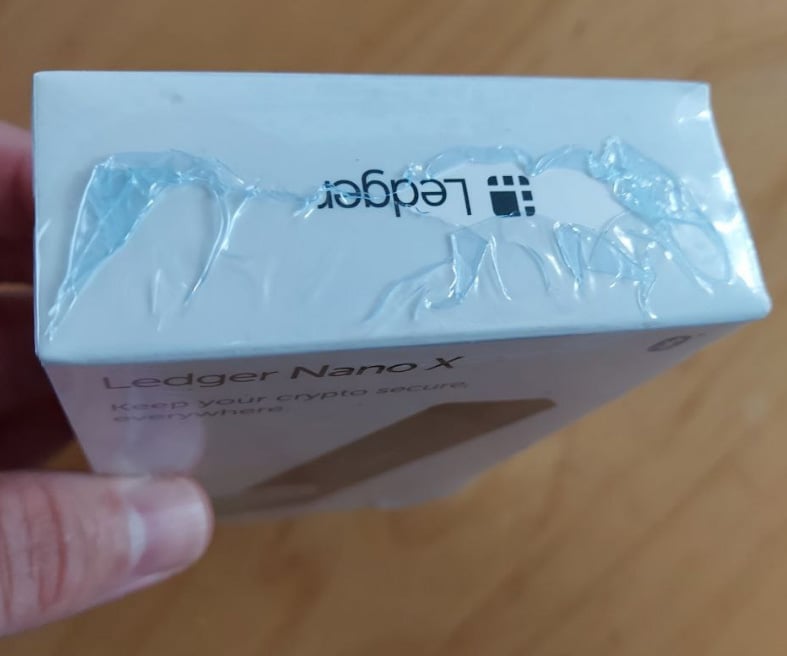
• Комплект, который направляется жертве, содержит фирменную упаковку с вредоносным крипто-кошельком, руководство по настройке нового устройства и письмо. В письме указано, что "устройство которым владеет жертва, больше не безопасно, информация о клиентах компании утекла в открытый доступ, а новый кошелек отправлен для замены предыдущего".
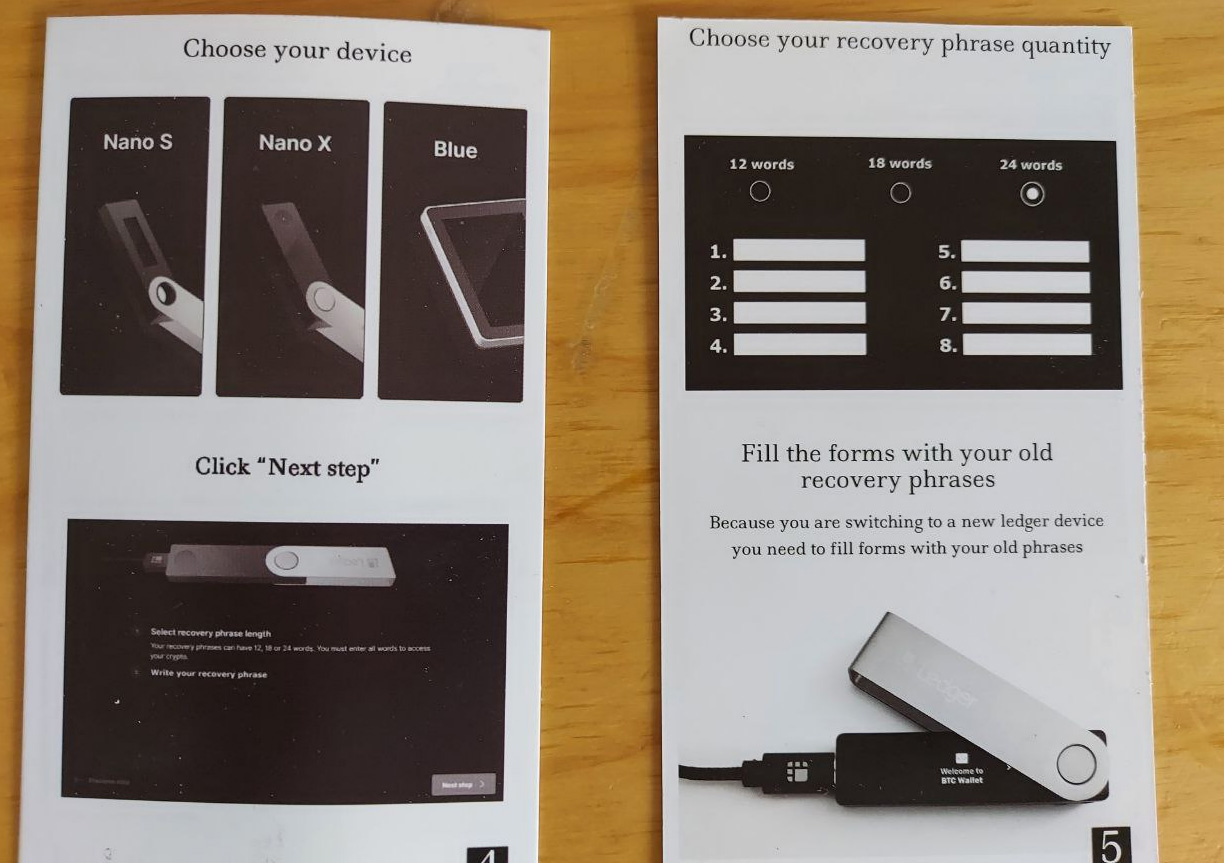
• Суть в том, что в руководстве, жертве предлагается подключить новый кошелек к своему ПК, открыть появившийся диск и запустить софт, который был в комплекте. Затем жертва должна ввести фразу восстановления, чтобы импортировать кошелек на новое устройство. Любой человек, кому известна эта фраза, может импортировать кошелек и получить доступ к криптовалюте жертвы. Поэтому после ввода фразы восстановления она отправлялась атакующим, которые таким образом могли воровать чужие средства.
• Наибольший отклик от жертвы, атакующие могли получить если бы более тщательно подготовились к рассылке: использовали более качественные материалы для оформления внешнего вида упаковки, проверяли качество упаковки перед отправкой, подготовили корректное письмо (без орфографических ошибок), оформили качественную и цветную инструкцию для импорта кошелька и т.д.
• Сама идея и схема реализации очень интересная, если учитывать что в качестве таргета, использовались реальные владельцы крипто-кошельков, база которых была слита в сеть в декабре 2020 года. Однако "выжать" из этой схемы можно было бы намного больше, если атакующие учитывали вышеописанные мелочи в реализации.
‼️ Дополнительную информацию ты можешь найти по хештегу #СИ. Не забывай делиться с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.
🖖🏻 Приветствую тебя user_name.
• Буквально вчера, создатель знаменитого O•MG cable, в своем Твиттере опубликовал интересный пост про вредоносные крипто-кошельки, которые атакующие направляют своим жертвам от лица компании, якобы для замены старых устройств. Пост интересный с точки зрения Социальной Инженерии.
• Комплект, который направляется жертве, содержит фирменную упаковку с вредоносным крипто-кошельком, руководство по настройке нового устройства и письмо. В письме указано, что "устройство которым владеет жертва, больше не безопасно, информация о клиентах компании утекла в открытый доступ, а новый кошелек отправлен для замены предыдущего".
• Суть в том, что в руководстве, жертве предлагается подключить новый кошелек к своему ПК, открыть появившийся диск и запустить софт, который был в комплекте. Затем жертва должна ввести фразу восстановления, чтобы импортировать кошелек на новое устройство. Любой человек, кому известна эта фраза, может импортировать кошелек и получить доступ к криптовалюте жертвы. Поэтому после ввода фразы восстановления она отправлялась атакующим, которые таким образом могли воровать чужие средства.
• Наибольший отклик от жертвы, атакующие могли получить если бы более тщательно подготовились к рассылке: использовали более качественные материалы для оформления внешнего вида упаковки, проверяли качество упаковки перед отправкой, подготовили корректное письмо (без орфографических ошибок), оформили качественную и цветную инструкцию для импорта кошелька и т.д.
• Сама идея и схема реализации очень интересная, если учитывать что в качестве таргета, использовались реальные владельцы крипто-кошельков, база которых была слита в сеть в декабре 2020 года. Однако "выжать" из этой схемы можно было бы намного больше, если атакующие учитывали вышеописанные мелочи в реализации.
‼️ Дополнительную информацию ты можешь найти по хештегу #СИ. Не забывай делиться с друзьями, добавляй в избранное и включай уведомления что бы не пропустить новый материал. Твой S.E.