Пост Лукацкого


Гео и язык канала: Россия, Русский
Категория: Технологии


Уникальный контент про кибербезопасность от Алексея Лукацкого (@alukatsk) - мысли, полезные ссылки, комментарии к текущим событиям, юмор и мемасики.
Канал личный - мой работодатель никак не влияет на то, что здесь публикуется.
Рекламу не размещаю!!!

Связанные каналы  |  Похожие каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Эдвард Дубровски, канадский гражданин, переговорщик с вымогателями, автор книги о том, как общаться с ransomware-группировками, со-основатель ИБ-компании, был арестован сотрудниками ФБР по подозрению в связях с ShinyHunters, которые стащили много персональных данных сотрудников спецслужбы и потребовали извиниться перед ними за лживый бюллетень. Ирония судьбы, однако.

Несколькими днями ранее американский Минюст сообщил о предъявлении обвинений Зохару Пинхаси, владельцу еще одной ИБ-компании MonsterCloud, занимавшейся восстановлением после атак шифровальщиков, и известного в узких кругах специалиста по кибербезопасности. Схема была банальная – эксперт говорил, что обладает специальными технологиями и инструментами, что позволяет дешифровать данные, зашифрованные ransomware. И это ненаказуемо, но вот то, что Пинхаси в тайне платил вымогателям, получал у них ключи расшифрования и выдавал их за результат своей работы, и стало предметом иска американской Фемиды. Ведь MonsterCloud везде заявляла, что платить вымогателям нельзя и не надо. Налицо мошенничество, за что Пинхаси и был задержан.

Вот такое вот слияние кибербеза и киберпреступности... 🤝

#ransowmare #ответственность #проблемыибкомпаний


Облачный провайдер заявил, что скорее всего не сможет восстановить данные клиентов. Речь о японском IDC Frontier, который выпустил третий отчет об инциденте с шифровальщиком в своей инфраструктуре и написал, что извлечение и восстановление клиентских данных, находящихся в четырех пострадавших зонах, представляется затруднительным (дипломатично звучит). Более того, по текущей оценке IDC Frontier, восстановление данных возможно только из резервных копий, которые сохранили сами клиенты (а это уже вполне конкретно).

Так что вместо вопроса в чеклисте "Есть ли (Сохраняет ли) у нашего облачного провайдера резервные копии?" теперь впору задавать другой (и уже не провайдеру): "Что произойдет, если наш облачный провайдер официально сообщит, что не способен восстановить ни наши серверы, ни хранящиеся на них данные?"


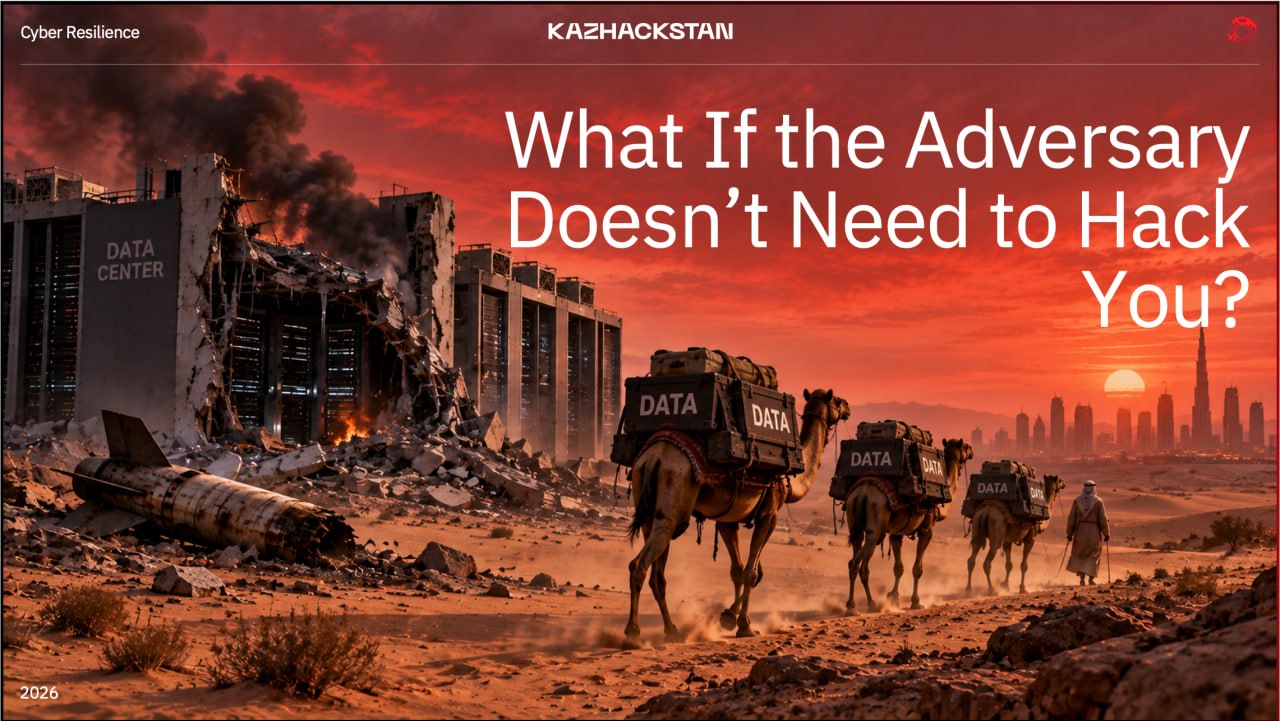
Как вы понимаете, на фоне происходящего в России, этот вопрос стоит задать теперь и себе. Яндекс аналогично сообщил, что пока не может подтвердить саму возможность восстановления пострадавшего оборудования. Украинский ЦОД Parkovyi, который был физически уничтожен российским МинОбороны, смог сохранить клиентские данные, по заявлению самого оператора, на резервных площадках в ЕС. У Амазона в Бахрейне ситуация была схожа с Яндекс.Клаудом.

И снова вопрос, который стоит задать себе: "Что должно продолжить существовать после потери основной площадки: сами серверы, данные, вычислительные мощности или критические бизнес-функции?" И ответ на него требует определения и критических бизнес-функций, и ключевых систем, на которые завязаны эти функции, и возможную длительность простоя, и ценность данных и их местоположение...

Пора уже прекращать смотреть на резервную копию как на просто дополнительный экземпляр данных. Последние примеры (которые как-то кучно произошли) показывают, что бэкап сегодня – это независимая возможность организации восстановить свой бизнес, когда тот, кому она доверила основную инфраструктуру, больше не способен ей помочь. И это совсем иной уровень отношения к проблеме.

ЗЫ. Если вы пользуетесь услугами облачных провайдеров по ИБ, вы же уже спросили у них правильные вопросы?

#resilience


Ну и зафиналим тему с повышением осведомленности, но уже в контексте измерения его эффективности. Я всегда считал, что метрика "95% сотрудников успешно прошли тест" – совершенно дурацкая и бессмысленная, ничего не говорящая о реальной ИБ компании. Как и число обнаруженных фишинговых сообщений. Метрика "число уведомлений в SOC о пропущенном фишинге от работников компании, прошедших тренинг повышения осведомленности" гораздо, гораздо лучше. Эта метрика позволяет оценить сразу несколько составляющих – число прошедших обучение, качество средств борьбы с фишингом, качество обратной связи работников и их вовлеченность.

Но могут быть и другие интересные метрики:
➡️ Время от получения подозрительного сообщения до уведомления SOC.
➡️ Долю нестандартных финансовых операций, прошедших независимую проверку.
➡️ Долю сотрудников, сообщивших о собственной ошибке до наступления ущерба.
➡️ Количество инцидентов, в которых ошибка сотрудника не привела к ущербу благодаря дополнительным мерам защиты.

Кстати, последний показатель особенно интересен с точки зрения киберустойчивости. Ведь если сотрудник ошибся, но компания не пострадала и ей не был нанесен никакой ущерб, то это тоже положительный результат работы системы безопасности. Но... задумайтесь о том, что если сотрудник способен одной ошибкой нанести компании катастрофический ущерб, возможно, главная проблема вообще не в недостаточной осведомленности сотрудника. Возможно, компания неправильно спроектировала сам бизнес-процесс.

#метрики #awareness

4k 0 28 6 26

Как изменить процесс повышения осведомленности, чтобы он был более эффективным, спрашиваете вы в комментариях? А у меня и ответ заготовлен, хотя он вам не понравится, так как подразумевает уход от ежеквартальных рассылок "под копирку" одинаковых фишинговых сообщений и большую вовлеченность, изучение психологии, социологии, поведенческую экономику и других наук, описывающих поведение человека в массе и по отдельности. Но если кратко, то вот вам списочек мер по улучшению awareness-программ:

6️⃣ Вместо того чтобы рассказывать сотрудникам об угрозах, необходимо вырабатывать конкретные привычки. Например, проверять нестандартные финансовые запросы через независимый канал, сообщать о подозрительных коммуникациях, использовать MFA, приостанавливать выполнение необычных распоряжений до подтверждения их подлинности и т.п. Цель – не увеличение объема знаний, а формирование устойчивой реакции.

2️⃣ Человеку недостаточно помнить правило, ему нужно вовремя его вспомнить. Поэтому полезнее напомнить о риске непосредственно в момент принятия решения. Например, когда сотрудник собирается отправить конфиденциальный документ внешнему адресату или выполнить необычную финансовую операцию. Такую практики взяли на вооружение маркетологи, которые научились влиять на поведение человека, показывая нужное сообщение в нужный момент и в нужном контексте. А специалисты по безопасности продолжают показывать всем сотрудникам одинаковые презентации раз в год. Главное, фокусироваться не на количестве подсказок, а на их точности и своевременности.

3️⃣ Бухгалтер, системный администратор, руководитель и сотрудник отдела кадров сталкиваются с разными угрозами. Соответственно, сценарии обучения должны учитывать реальные бизнес-процессы и характер принимаемых решений. Я про это уже писал подробно. Но не стоит забывать и про экономику обучения.

4️⃣ Необходимо сочетать короткие повторяющиеся занятия, практические упражнения и поведенческие подсказки. При этом эффект обучения может быстро исчезать – исследования показывают, что улучшения, заметные сразу после курса, иногда пропадают уже через несколько месяцев.

5️⃣ Перестать считать человека последним рубежом защиты. Обучение должно дополнять технические меры защиты, а не компенсировать их отсутствие. Нужны архитектурные ограничения, механизмы проверки личности, процедуры подтверждения операций и другие меры, которые позволяют предотвращать ущерб даже тогда, когда сотрудник ошибается.

6️⃣ Традиционное обучение основывается на известных атаках, но можно попытаться готовить людей к неизвестным сценариям. Вместо попытки предсказать единственный сценарий будущего организация готовится к нескольким возможным вариантам. Такой подход потенциально позволяет выйти за пределы бесконечного обучения сотрудников распознаванию вчерашних фишинговых писем.

На упомянутом ранее обучении топов одной компании я также сказал, что мы слишком долго пытались сделать из каждого сотрудника специалиста по кибербезопасности. Но бухгалтер должен хорошо разбираться в бухгалтерии, врач – в медицине, а юрист – в юриспруденции. А вот задача ИБ заключается не в том, чтобы превратить каждого сотрудника в эксперта по противодействию социальной инженерии, а сделать так, чтобы для безопасной работы ему не требовалось быть таким экспертом 🤔

#awareness #психология


Репост из: Нецифровая экономика
⚡️ В результате атаки БПЛА повреждена часть инфраструктуры дата-центра «Яндекса» в Калуге

Несколько модулей ЦОДа полностью выведены из строя, из-за чего часть сервисов компании может работать с перебоями. Полный масштаб ущерба в настоящее время оценивается.

@antidigital

5.7k 0 210 42 92

Пригласили на закрытую встречу с топ-менеджерами одной отечественной компании поговорить про киберустойчивость в формате полуторачасовой дискуссии, где мне задавали разные вопросы, а я ответствовал. И один из вопросов зашел про то, что должны делать все сотрудники компании, чтобы повысить ее защищенность. В качестве примера было сказано, что в этой компании проводятся регулярные антифишинговые симуляции. И в связи с этим мне кажется стоит написать то, что я сказал на этой встрече – все эти тренинги повышения осведомленности – полная ерунда и никакого смысла они не имеют, что имеет по собой вполне конкретное объяснение и даже не одно:

6️⃣ Большинство корпоративных программ ориентированы на выполнение формальных требований, а не изменение поведения работников. Одинаковые курсы, стандартные вопросы, единый формат для всех (без учета возраста, пола, должности, характера работы, актуальных угроз), фокус на усвоение информации, а не изменение поведения, даже выдаваемые сертификаты не меняются из года в год. Компания отчитывается о 100%-ном охвате персонала, а инциденты как происходили, так и происходят.

2️⃣ Обучение обычно строится на известных сценариях социальной инженерии. Но генеративный ИИ позволяет злоумышленникам создавать безупречно написанные, персонализированные сообщения. Более того, атакующие используют голосовые дипфейки, мессенджеры, SMS, соцсети и другие каналы коммуникации. А в итоге, чем лучше мы обучаем сотрудников распознавать известные признаки атак, тем сильнее рискуем сформировать у них ложное чувство безопасности при отсутствии этих признаков.

3️⃣ Традиционная модель обучения игнорирует особенности человеческой памяти. Во-первых, забывание – естественное состояние человеческой памяти. Даже качественно усвоенная информация постепенно утрачивается. Поэтому ежегодное обучение не может обеспечивать устойчивое сохранение знаний. Во-вторых, даже если человек помнит правила безопасности, это совершенно не означает, что он применит их в нужный момент. Для правильной реакции необходимо одновременно распознать ситуацию как потенциально опасную, вспомнить соответствующее правило, понять, как его применить, и выполнить правильное действие. И все это – в условиях обычной рабочей нагрузки. В-третьих, человек распознает новые ситуации, сопоставляя их с уже известными. Если его учили искать грамматические ошибки в фишинговых письмах, он будет искать именно их, но при появлении принципиально нового сценария эта ментальная модель может оказаться бесполезной. Иными словами, обучение способно не только помогать распознавать угрозы, но и создавать ошибочные ожидания.

4️⃣ Профессиональный мошенник занимается манипулированием людьми постоянно. Обычный бухгалтер, менеджер или инженер занимается совершенно другими задачами. Нельзя всерьез ожидать, что после нескольких часов ежегодного обучения он станет столь же компетентным в распознавании обмана, как профессиональный злоумышленник в его организации.

5️⃣ Асимметрия. Работник должен правильно реагировать постоянно, а атакующему достаточно всего одного успеха. Причем злоумышленники могут автоматизировать атаки с помощью ИИ, тогда как человек вынужден принимать решения в условиях ограниченного внимания, усталости и постоянной рабочей нагрузки 🤔

Продолжение следует…

#awareness #обучение #психология

6k 4 67 51 54

Репост из: SecurityLab.ru
Российский интернет лихорадит, под ударом крупнейшие сайты страны

Прямо сейчас в России происходят масштабные перебои в работе интернет-сервисов. Пользователи не могут нормально открыть сайты крупнейших СМИ, жалуются на банки, маркетплейсы и приложения. Среди затронутых ресурсов называют РБК, «Коммерсант», «Ведомости», Т-Банк, Avito, ЦИАН и «Яндекс». Проблемы возникают одновременно у компаний, которые на первый взгляд никак не связаны между собой.

Под подозрением оказалась инфраструктура Qrator Labs, защищающая крупные российские площадки от DDoS-атак. Обычно такая защита принимает пользовательские запросы на себя и пропускает к сайтам только безопасный трафик. Но если сбоит сам защитный провайдер, посетители могут лишиться доступа сразу ко множеству ресурсов. Пока речь идёт лишь об одной из версий происходящего.

И всё происходит на фоне остановки дата-центра «Яндекса» после ночной атаки беспилотников. Причины разных сбоев ещё предстоит установить, но происходящее уже заставляет задуматься, сколько действительно независимых сайтов остаётся в Рунете, если проблемы у нескольких инфраструктурных компаний способны затронуть столько сервисов одновременно.

#Рунет, #Qrator, #Интернет @SecLabnews


А риск концентрации ресурсов в одних руках вы предусмотрели в своей модели угроз? «Занятно», что все это происходит в дни проведения «Цифровых решений» и Глобального цифрового форума, на котором говорят о технологическом лидерстве. Случайность, наверное 🤔

#проблемыибкомпаний #resilience


Сегодня, после выступления на мероприятии ИД "Коммерсант" в рамках Глобального цифрового форума (не путать с форумом "Цифровые решения", на котором я выступал вчера и буду выступать завтра) читаю лекцию на нашем курсе SOC 2.0 про то, как настроить центр мониторинга на обнаружение угроз в ИИ-инфраструктуре, как при использовании чат-ботов, так и при работе с ИИ-агентами. По традиции случайные слайды из большой презентации, которую я, скорее всего, всю и не успею рассказать сегодня 🤷‍♀️

Да, кстати, выступал я у "Коммерсанта" на тему ИИ и так сложилось, что в эти дни сайт этого издания претерпел существенные изменения, основное из которых, – появление ИИ-ассистента, обученного на всех материалах "Коммерсанта", что дает расширенный контекст при чтении материалов и возможность углубиться в тему, если она заинтересовала. Интересное развитие. Я вот тоже все думаю прикрутить ИИ к сайту (в разных форматах – от RAG до озвучивания всех заметок), но пока руки все не доходят.

#ии #обучение #soc


Уписаться можно. Меня охрана не пустила в туалет, так как у меня гранаты не той системы бейдж не того цвета 🤣 Хорошо, что эта пресловутая нацбезопасность перед входом в туалет ЕБС не установила… с понятно каким биометрическим фактором ☺️ Гостайну и ЦОДы защитить не могут, зато толчок под охраной 🚽

#аутентификация

8.7k 1 126 41 281

У одного провайдера ЦОДов ночью произошел инцидент, приведший к тому, что провайдер отключил целую зону от сети и остановил системы, а также приостановил доступ клиентов к управляющим консолям других регионов. Можно было бы подумать, что я снова о Яндексе, но нет. 7 октября облачный провайдер IDC Frontier, входящий в SoftBank Group, сообщил о несанкционированном доступе к инфраструктуре IDCF Cloud – ransomware-атака затронула 495 компаний и государственных организаций.

Например, Nissui Logistics, логистическая компания группы Nissui, 7 октября сообщила, что из-за сбоя у внешнего провайдера инфраструктуры (IDC Frontier не названа, но как бы да) не может выполнять приемку и отгрузку товаров. Другая японская компания, Six Apart, опубликовала отчет о влиянии этого инцидента на свою облачную версию Movable Type. У нее пострадал 31 сервер в регионе IDC Frontier, на которых стали недоступны административные интерфейсы и опубликованные сайты. А затем появилось интересное сообщение:

Восстановить эти 31 сервер непосредственно в IDCF Cloud уже не представляется возможным.


Six Apart начала переносить пострадавшие системы в другое облако. Она смогла это сделать, так как для всех серверов облачной версии Movable Type она хранит семь поколений ежедневных резервных копий в Google Cloud – на инфраструктуре, независимой от IDC Frontier. То есть производственная инфраструктура, хранилище резервных копий и новая площадка восстановления находятся у разных облачных провайдеров.

Вот такая история. Две совершенно разных причины выхода из строя двух провайдеров ЦОДов, но для бизнеса результат один; и для многих он из разряда недопустимых. Кстати IDCF тоже отключил весь регион. А теперь, внимание, вопрос, точнее четыре:

6️⃣ Какая доля ваших критичных бизнес-процессов может одновременно остановиться из-за одного решения стороннего облачного провайдера?
2️⃣ Если завтра провайдер скажет, что ваши виртуальные машины у него больше не восстановить, сможете ли вы развернуть их у другого поставщика, используя только собственные копии и документацию?
3️⃣ Есть ли у вас право, компетенции, инструменты и доступ к данным, чтобы сделать это без участия скомпрометированного провайдера?
4️⃣ Готовы ли обосновать своему CFO необходимость заплатить отдельные деньги за резервирование в ЦОДе, провайдер которого заверяет о своей отказоустойчивости (у Яндекса, например, резервирование надо настраивать отдельно, заплатив за это сверх стандартной оплаты)?

ЗЫ. Если вы думаете, что это не про кибербезопасность, то подумайте еще раз. Кому думать лень, то вот вам сообщение от ГК Астрал – перестали работать некоторые сервисы удостоверяющего центра из-за проблем в ЦОДе Яндекса и документы не подписываются электронной подписью.

#инцидент #недопустимое #resilience #ransomware

7.9k 0 113 6 29

Вчера поучаствовал в интересном дискуссионном шоу, организованном "Ведомостями" и Билайном в рамках форума "Цифровые решения". Это была отдельная конференция, в рамках которой и прошла дискуссия, внутри которой (почти как иголка в яйце, яйцо в утке, утка в зайце и т.д.) уже был раунд про ИИ в госсекторе. В раундах шоу участвовало два модератора, отстаивающих позицию ИИ-оптимиста и ИИ-алармиста и по два участника.

В "моем" раунде я схлестнулся с депутатом Госдумы и первым замом комитета по информационным технологиям Мариной Ким. Она отстаивала позицию, что все чиновники давно используют в госуправлении ИИ и ИИ этот, конечно же, российский, а я ей оппонировал. Я вырезал из всего видео именно этот раунд и залил на Youtube (полная версия, с другими участниками из Алроса, Самолета, Норникеля и Билайна, выложена на VK Video).

ЗЫ. Секция, конечно же, началась с того, что депутат Госдумы предложила всем присутствующим поздравить с днем рождения действующего президента страны. Хорошо, что встать не попросили и гимн не исполняли (я, к своему стыду, текста нашего гимна не знаю, только того, старого, времен позднего СССР) 🫡

#ии #суверенитет #видео

6.7k 0 38 44 34

Если верить Интернету, то атакован ЦОД Яндекса в Сасово Рязанской области. Там пожар и часть ресурсов, которые там располагались, уже недоступна. То, о чем я писал пару недель назад, претворилось в жизнь 😨 Делаем выводы, поднимаем планы BCP, сдуваем с них пыль, и вперед, к киберустойчивости!

#resilience

9.6k 1 419 37 46

Вторая новость с форума "Цифровые решения" – это заявление премьер-министра Мишустина, что надо усилить защиту учетных записей портала Госуслуг. Мне вчера звонили журналисты и спрашивали, что же имел ввиду большой начальник? Я, конечно, ответил, но потом вечером задумался чуть глубже, что может быть серьезнее, чем MFA для входа на портал.

Предположу, что MAX или "Госключ" вполне могут стать способом исполнения этого поручения. MAX выглядит более очевидным кандидатом для входа, а "Госключ" – для восстановления и подтверждения особо значимых действий. Официально национальный мессенджер уже используется для получения кодов для входа на "Госуслуги" через бот на выбранном доверенном устройстве. Поэтому расширение этого механизма – вполне правдоподобная трактовка "дополнительных условий входа". Но почему усиление, если оно уже есть? А вот если запретить все остальное, то это и может стать усилением. Чем не вариант? И в струе политики партии по пересаживанию всех в мессенджер, который нельзя называть.

Правда, если человек по-прежнему видит неважно по какому каналу полученный код и может продиктовать его мошеннику, основной сценарий социальной инженерии сохраняется. Вводимые вручную одноразовые коды не считаются устойчивыми к фишингу согласно многим best practices. А устойчивыми они будут в случае перехода на криптографию, но кто ж ее разрешит-то у нас, с нашими требованиями из прошлого века?..

Но при этом вероятность исполнения наказа премьера через уже существующие и навязываемые государственные сервисы (это я еще про ЕБС не вспоминал) достаточно высока. Но назвать это усилением защиты можно только после ответа на вопрос: "Какой конкретно сценарий захвата учетки перестанет работать после введения MAX, "Госключа" или ЕБС? И каким экспериментом это проверено?" (я надеюсь, что такой вопрос хоть кто-то да задал). Если ответ сводится к "пользователь должен установить еще одно приложение и подтвердить еще один запрос", поручение можно формально выполнить, а устойчивость к мошенничеству почти не изменить.

Правильнее было бы перейти к ключам доступа, например на основе FIDO2/WebAuthN (но чтобы даже не очень грамотный в цифре человек понимал, что к чему). Человек подтверждает вход на своем устройстве с помощью PIN или локальной биометрии, а устройство выполняет криптографическую проверку, привязанную к настоящему сайту. Секретного кода для передачи "сотруднику" здесь попросту нет. Но кто же разрешит использовать встроенную в чужие смартфоны биометрию? Да еще и на супостатной криптографии 😕

Дальше – больше. Вход с нового устройства и учетка в этом случае не должна иметь все полномочия сразу. Например, вход с нового устройства и тогда подтверждение через ранее зарегистрированный способ. Новый вход одновременно со сменой номера или после восстановления доступа – значит усиленная проверка и временное ограничение чувствительных действий. Добавление нового ключа доступа – значит подтверждение существующим ключом и уведомление прежних каналов.

IP-адрес, география, устройство и поведение могут помогать оценивать риск, но не должны по отдельности решать, законен ли вход. Командировка, корпоративный VPN или покупка нового телефона – обычные события. Полная блокировка за любое отклонение создаст поток лишних обращений в поддержку.

Для восстановления доступа можно было бы предусмотреть:
➡️ заранее подключенный резервный способ подтверждения (об этом и NIST пишет)
➡️ уведомления о восстановлении на прежние устройства и контакты
➡️ возможность быстро оспорить восстановление
➡️ временный запрет на смену ключевых реквизитов и особо чувствительные действия после восстановления
➡️ очную процедуру для случаев, когда все надежные способы протеряны.

Сроки ограничений нужно подбирать по уровню риска и проверять на практике. Универсальное "заблокировать все на сутки" может помешать человеку получить срочную услугу.

При этом успешный вход не должен разрешать любое действие на "Госуслугах". Это особенно важно в контексте сказанного об ИИ-агентах. Нужно отдельно проверять смену телефона, добавление средств входа, выдачу согласия на передачу данных, подписание заявления и другие действия с существенными последствиями. Подтверждение должно ясно показывать конкретное действие: "Вы добавляете новое устройство для входа", а не абстрактное "Введите код для продолжения". И быть технически связано именно с этим действием. Но здесь мы все равно упираемся в предел: если мошенник убедил владельца совершить действие на настоящем портале, даже надежная аутентификация подтвердит настоящего владельца. Она не подтвердит, что он действует без обмана. Для таких сценариев нужны паузы, ограничения и дополнительная проверка обстоятельств совершения действий. Но это уже сложно... Хотя в идеале безопасность должна работать преимущественно на стороне "Госуслуг" – замечать подозрительное восстановление, ограничивать опасные действия с нового устройства, уведомлять прежние каналы. Пользователь не должен каждый раз самостоятельно разгадывать, законен ли запрос.

В общем, интересно, как будет реализовано поручение Мишустина – по уму или как всегда?.. 🤷‍♀️

#мошенничество

6.4k 2 28 18 50

Вы знали, что Великобритания предлагает запретить выплату выкупа ransomware-группировкам и это выглядит как вполне себе современная мера борьбы с киберпреступностью, с ее бизнес-моделью. Но сама идея для британского права совсем не новая. Ей около трехсот лет!

В начале XVIII века Британия столкнулась примерно с той же экономической проблемой, только вместо шифровальщиков были настоящие морские пираты. В Piracy Act 1721 парламент попытался ударить не только по самим пиратам, но и по поддерживавшей их экономической экосистеме. Закон объявлял преступлением торговлю с пиратами, снабжение их оружием, продовольствием и припасами, а также сознательное сотрудничество и переписку с ними. Причем пособника могли судить фактически как самого пирата. Логика была простой – пиратство существует не только потому, что есть пираты, но и потому, что с ними выгодно иметь дело.

Через 60 лет британцы пошли еще дальше. В 1782 году появился закон, известный как Ransom Act 1782 (формально Prize (No. 2) Act 1782). Его название практически не требует пояснений: «An Act to prohibit the ransoming of Ships or Vessels captured from His Majesty’s Subjects…» – закон о запрете выкупа захваченных у британских подданных судов и находившихся на них товаров. Тогда государство столкнулось с неприятной дилеммой. Для владельца конкретного захваченного корабля заплатить выкуп могло быть вполне рационально: лучше потерять часть денег, чем весь корабль и груз. Но для системы в целом каждая такая выплата создавала экономический стимул пиратам захватывать следующий корабль, и следующий, и следующий...

Прошло почти два с половиной века. Корабли превратились в информационные системы, пираты – в ransomware-группировки, а сундуки с золотом – в криптовалюту. Но экономика атаки почти не изменилась. В июле 2025 года британское правительство объявило, что после общественных консультаций намерено продвигать пакет мер против ransomware. Его центральная идея – запретить государственным организациям и операторам регулируемой критической национальной инфраструктуры платить выкуп. В эту категорию должны попасть, в частности, NHS, муниципальные органы и школы. Для остальных организаций предполагается не полный запрет, а контролируемый режим: компания, собирающаяся заплатить выкуп, должна предварительно уведомить об этом государство. Это позволит властям, например, предупредить, что перевод денег конкретной группировке нарушит санкционное законодательство. Параллельно предполагается обязательная отчетность о ransomware-инцидентах.

Но важно отметить: по состоянию на октябрь 2026 года корректнее говорить не о всеобщем британском запрете платить вымогателям, а о продвигаемой правительством модели целевого запрета. Полный запрет для всех британских компаний рассматривался, но правительство от него отказалось, признав, что в отдельных ситуациях выплата может оставаться для жертвы последним способом избежать еще большего ущерба.

При этом уже сейчас выплата может оказаться незаконной, если деньги получает лицо или организация, находящиеся под британскими (да и американскими или европейскими тоже) финансовыми санкциями. Правительство прямо предупреждает об этом в своих рекомендациях по ransomware.

Получается почти идеальная историческая параллель:
➡️ 1721 – сделать опасным сотрудничество с пиратской экосистемой
➡️ 1782 – ограничить возможность выкупать захваченные пиратами активы
➡️ 2025–2026 – ограничить возможность платить цифровым вымогателям и поставить остальные выплаты под государственный контроль.

За триста лет изменились технологии, но не фундаментальная проблема: для отдельной жертвы заплатить выкуп иногда рационально. Для общества в целом массовая готовность платить делает вымогательство прибыльным бизнесом. Поэтому британский подход к ransomware можно рассматривать не столько как новую идею регулирования кибербезопасности, сколько как очередную попытку решить очень старую экономическую задачу: как лишить пиратство бизнес-модели, не лишив жертву последнего способа спастись.

А теперь вспомним про ПОЧЕМУ и КАК...

#ransomware #история #экономика


Форум "Цифровые решения", где я участвую в 3-х дискуссиях, подбрасывает различные новостные события, которые я не могу оставить без внимания. Например, история с красной кнопкой на портале Госуслуг, которая является инструментом экстренного оповещения о возможном мошенничестве. Идея полезная и в целом реализуемая, но... куда уж без этого "но"... ее качество определят не только скорость реакции и порядок снятия ограничений, но и ряд психологических моментов. Причем зеленая кнопка с точки зрения безопасности даже сложнее красной.

Что хорошего в этой истории:
6️⃣ Одно обращение вместо обзвона нескольких организаций. В состоянии паники человеку трудно одновременно связываться с банками, оператором и полицией. Единый сигнал сокращает эту нагрузку.
2️⃣ Возможность прервать атаку сразу в нескольких местах. Мошенничество может включать захват мобильного номера, восстановление доступа, оформление кредита и перевод денег. Общий сигнал позволяет участникам реагировать согласованно.
3️⃣ Не требуется сначала доказать преступление. Возможность сообщить о подозрении полезна – пока человек собирает доказательства, деньги могут уйти.
4️⃣ Появляется точка отсчета для разбора действий организаций. Если время сигнала и реакции фиксируется, можно установить, кто получил предупреждение и что сделал после него.

Но есть и то, что вызывает вопросы с точки зрения возможной реализации:
6️⃣ Если пользователь нажал кнопку, а банк получил сообщение через несколько минут и затем поставил его в очередь на проверку, практическая польза резко падает. Нужен регламент с измеримым временем доставки и реакции с ответственностью за нарушение этих сроков.
2️⃣ Госуслуги сами могут оказаться недоступными, телефон – потерян, а доступ в Интернет – отсутствовать (кто сказал "блокировки"). Поэтому необходимы альтернативные способы подать тот же сигнал: через банк или оператора связи. Иначе средство помощи зависит от доступности того, что уже могло быть скомпрометировано.
3️⃣ Остановить подозрительный перевод разумно. Лишить человека возможности купить продукты, получить деньги или связаться с банком – уже дополнительный ущерб. Особенно неоднозначна звучащая формулировка об ограничении звонков. Какие именно звонки ограничиваются и как сохраняется связь с поддержкой и близкими? И когда звонки разблокируются (есть ли SLA и регламент?)? Должны быть введены ограничения по типам операций, чтобы защита не останавливала все необходимые человеку услуги.
4️⃣ Не станет ли зеленая кнопка частью мошеннического сценария? Мошенник может сказать: "Вы случайно включили ограничения, нажмите зеленую кнопку, чтобы завершить защиту". Если он контролирует учетную запись, то может попробовать снять защиту самостоятельно. Включать экстренную защиту должно быть проще, чем отключать ее. Но одного дополнительного SMS недостаточно, если номер или сам человек уже находятся под контролем мошенника – нужен отдельный процесс проверки и восстановления доступа.
5️⃣ Нужно различать ограничения, введенные по сигналу пользователя, и ограничения, которые, например, банк установил по собственным основаниям. Отмена пользовательской тревоги по зеленой кнопке не должна автоматически означать, что подозрительная операция стала безопасной.
6️⃣ Возможен сценарий, когда портал доставил сигнал, банк счел его недостаточным, оператор ничего подозрительного не увидел, деньги ушли. Без четких и публичных обязанностей участников получится единая кнопка с туманной ответственностью.
7️⃣ Инициатива предполагает, что человек уже распознал мошенничество и способен самостоятельно прервать его, но именно эти способности мошенники и подавляют. Жертва не считает себя жертвой. Она "спасает деньги", "помогает следствию", "защищает Госуслуги". В ее картине мира мошенник – помощник, а предупреждения банка – помеха или часть угрозы. Поэтому предложение нажать кнопку "подозреваю мошенничество" просто не соответствует тому, что жертва думает о происходящем. Как предлагают бороться с ситуацией, когда мошенники просто встраивают сервис в свой сценарий: "Нажмите красную кнопку, чтобы защитить счета. Теперь зеленую – мы устранили угрозу"? Нажатие кнопок само по себе не свидетельствует о самостоятельном решении человека.
8️⃣ Нажать кнопку – слишком сложное действие в момент давления. На практике человеку нужно перестать слушать указания мошенника, вспомнить о сервисе и найти его, войти, пройти MFA и разобраться с интерфейсом, решиться на действие, последствия которого он может не понимать. Для испуганного человека, особенно с невысокой цифровой грамотностью, это серьезная нагрузка. А мошенник может запрещать переключаться, торопить или пугать последствиями завершения разговора.
9️⃣ Чтобы защищать человека во время манипуляции, нужны механизмы, которые не требуют от жертвы сначала распознать обман – пауза перед рискованной операцией, проверка со стороны банка по независимому каналу, заранее подключенное подтверждение доверенным лицом или возможность подать тревогу через банк или оператора.

И в любом случае – "красная кнопка" – это инициатива, опять направленная на борьбу с "КАК", чего, как я вчера написал, явно недостаточно 🤔

#мошенничество

Позвали меня на секцию по биометрии на форум "Цифровые решения". Приглашение было достаточно оригинальным и звучало, если кратко, так: "Алексей, мы тут собрали секцию и оказалось, что все участники – сторонник биометрии, а вы, наоборот, имеет иную точку зрения" 😊 Так что, если вы будете 9-го октября на форуме, то в 16.45 я задам коллегам ряд простых вопросов:
6️⃣ Пароль можно сменить, карту перевыпустить, сертификат отозвать. А что должен делать человек, если скомпрометированы его лицо, голос или другой биометрический идентификатор? Как выглядит процедура "отзыва" биометрии и восстановления доверия к человеку на следующие 30–50 лет?
2️⃣ Мы десятилетиями учили людей не публиковать пароль, а лицо и голос человек по определению публикует постоянно. Кто именно должен доказывать подлинность пользователя после компрометации его биометрии – он сам или владелец системы, в которой произошла компрометация?
3️⃣ Мы обсуждаем, как сделать биометрию безопаснее. А есть ли операции, для которых биометрия в принципе не должна быть достаточным фактором подтверждения – независимо от качества алгоритма? Я вчера участвовал в закрытом мероприятии по кибермошеничеству и этот вопрос в этом контексте становится более чем актуальным. То есть лицо может достаточно хорошо отвечать на вопрос "похож ли предъявленный человек на Алексея?". Но из этого совершенно не следует, что "Алексей понимает происходящее → действует добровольно → хочет совершить именно эту операцию → именно на эту сумму → именно этому получателю".
4️⃣ Если биометрия формально добровольна, но без нее услуга становится медленнее, дороже, менее доступной или требует личного визита, то можно ли по-прежнему говорить о добровольном согласии? Где проходит граница между удобством и фактическим принуждением к сдаче биометрии? Готовы ли вообще разработчики и операторы гарантировать не просто наличие альтернативы биометрии на бумаге, а равноценную альтернативу – по цене, времени, доступности и качеству сервиса?
5️⃣ А какую проблему мы вообще решаем биометрией? Есть ли доказательства, что для каждого сценария выигрыш от ее применения превышает новый системный риск, который мы создаем? Или мы сначала построили технологию, а теперь ищем все больше мест, куда ее можно встроить?

Мой общий посыл заключается в том, что все обсуждают, как сделать биометрию безопасной, а я бы хотел вернуться к вопросу "где биометрия вообще является правильной защитной мерой". Это намного интереснее (хотя для кого-то и неприятнее), чем просто спорить о точности распознавания и качестве liveness detection. И отсюда же всплывает другая тема – "ЕБС биометрия как единая точка отказа национального масштаба», но на это уже вряд ли хватит времени на секции 😱

#мероприятие #биометрия


Западный рынок снова подбросил интересный кейс по киберстрахованию. В 2022 году Panasonic Canada пострадала от шифровальщика – атакующие получили доступ к данным и разместили часть информации в Интернете. Компания не вступала в переговоры и не платила выкупа. При этом Panasonic понесла примерно US$2 млн расходов на реагирование – расследование, юристы, изменение сетевой инфраструктуры, замена оборудования, переработки и прочие расходы. Но у Panasonic был киберполис и она пыталась предъявить страховой расходы... но в полисе была оговорка о т.н. $3 млн self-insured retention, то есть той части убытков, которую по условиям договора берет на себя сам страхователь (клиент), не обращаясь к страховщику за выплатой по мелким происшествиям.

Но страховая отказалась и суд в Онтарио встал на ее сторону, решив, что сумма понесенных потерь были меньше установленной полисом франшизы, которая должна была покрываться самой жертвой. И тут возникает неочевидная при первом рассмотрении мысль – если мы смотрим на полис киберстрахования только с точки зрения лимита покрытия, без оценки разных финансовых сценариев (по сути, без киберучений для CFO), то мы получаем по сути такой же "чекбокс", как "есть ли у вас политика резервного копирования" без ответа на вопрос: "а кто-нибудь тестировал восстанавление из бэкапа".

И сценарий финансовых киберучений для CFO, который решил пойти в тему киберстрахования, должен быть "прогнан" через 7 последовательных фильтров:
6️⃣ Определения. Проверяется, подпадает ли ваше происшествие под строгие формулировки страховой компании. Если случай не соответствует терминологии, то выплата равна нулю, независимо от общего лимита.
2️⃣ Сублимиты (внутренние ограничения внутри общего лимита). Общий лимит может быть $10 млн, но сублимит на "убытки от шифровальщика" может составлять всего $500000. На этом этапе оценивается максимальный потолок выплаты именно под ваш узкий сценарий.
3️⃣ Франшизы/удержания (сумма убытка, которую страхователь обязан покрыть сам до того, как начнет платить страховая компания). Если ваш ущерб составил $100000, а франшиза по этому риску – $150000, страховая компания вообще не включится в процесс и вы будете платить сами (как раз кейс Panasonic).
4️⃣ Исключения. Проверяется, нет ли в цепочке событий причин, аннулирующих покрытие (например, грубая неосторожность сотрудников, форс-мажор, военные действия или специфические исключения для кибератак). Если сценарий задевает хоть одно исключение – в выплате откажут, чтобы страховая не обещала на словах.
5️⃣ Заявление убытка. Оценивается, насколько сложно будет доказать размер убытка, соблюдены ли сроки уведомления страховщика и какие документы потребуются. Именно здесь бумажный полис превращается (или не превращается) в реальное одобрение выплаты.
6️⃣ Получение возмещения. Анализируется финансовое "здоровье" самого страховщика (или пула перестраховщиков). Сможет ли он выплатить гигантскую сумму физически, не уйдет ли в процедуру банкротства и сколько времени займет комплаенс-проверка перед траншем?
7️⃣ Суброгация (право страховщика взыскать выплаченные вам деньги с реального виновника убытка). Если ваша компания пострадала от DDoS-атаки по вине оператора связи, который вам обязался предоставить услугу защиты от DDoS, страховая выплатит деньги вам, а затем потребует их с виновного. На этом этапе юристы смотрят, обязаны ли вы будете помогать страховщику в суде против вашего же бизнес-партнера и не нарушили ли вы договоры с подрядчиками, случайно отказавшись от права на суброгацию заранее. Это рассмотренный мной ранее кейс CoWorx.

Резюмируя: не смотрите на красивую цифру максимального покрытия из презентации страховой компании. Возьмите конкретный инцидент и пошагово проверьте, сколько реальных денег и через какие юридические барьеры вы сможете вернуть.

#киберстрахование #cxo #киберучения


Когда в России заблокировали, точнее безуспешно пытались блокировать Telegram, я нарисовал картинку, которая, как мне кажется, очень хорошо отражает всю бессмысленность действий властей. Со временем мое мнение только усилилось. Новый законопроект "Антифрод-3" направлен на борьбу с серыми SIM-картами или регулирование хостинга, то есть это вмешательство в плоскости "КАК" (канал коммуникации).

Но устойчивые результаты достигаются в плоскостях "ПОЧЕМУ" (экономика и стимулы), "КТО" (сети исполнителей и мулов/дропперов), "ЧТО" (сценарии) и "ПОЧЕМУ ЖЕРТВЫ ПОВЕРЯТ" (поведенческие уязвимости). Полные блокировки оправданы лишь как краткосрочная, узконаправленная мера с понятной целью (мало общего имеющей с борьбой с мошенничеством, защитой детей и т.п.) и метриками успеха.

Можно, конечно, сказать, что государство с этим всем тоже борется, но, увы, оно неспособно на это ввиду своей природы. Бюрократия (и отсутствие единого координирующего органа) не может эффективно справляться с тем, что работает и адаптируется гораздо быстрее (ну и геополитика сильно мешает решать вопросы в разных юрисдикциях, а значит поймать главарей и даже среднее звено в мошеннических цепочках очень непросто). А с развитием ИИ, который работает "на скорости машины" (как бы не набил оскомину этот термин), разрыв будет усиливаться еще больше. Так и живем 🤔

ЗЫ. LLM в мошенничестве - это тоже КАК…

#мошенничество #регулирование


#юмор #аутентификация

7.4k 1 111 7 113
Показано 20 последних публикаций.