


Кажется мы постепенно подходим к моменту, когда OpenClaw и другие «суперагенты» окажутся не конечной точкой развития, а довольно коротким переходным этапом.
И судя по тому, что сейчас происходит в индустрии, это уже не особо маргинальная мысль.
Microsoft на Build 2026 прямо говорит о Windows как о платформе для запуска агентов и начинает переносить agent identity, containment, permissions и управление агентами на уровень самой ОС.
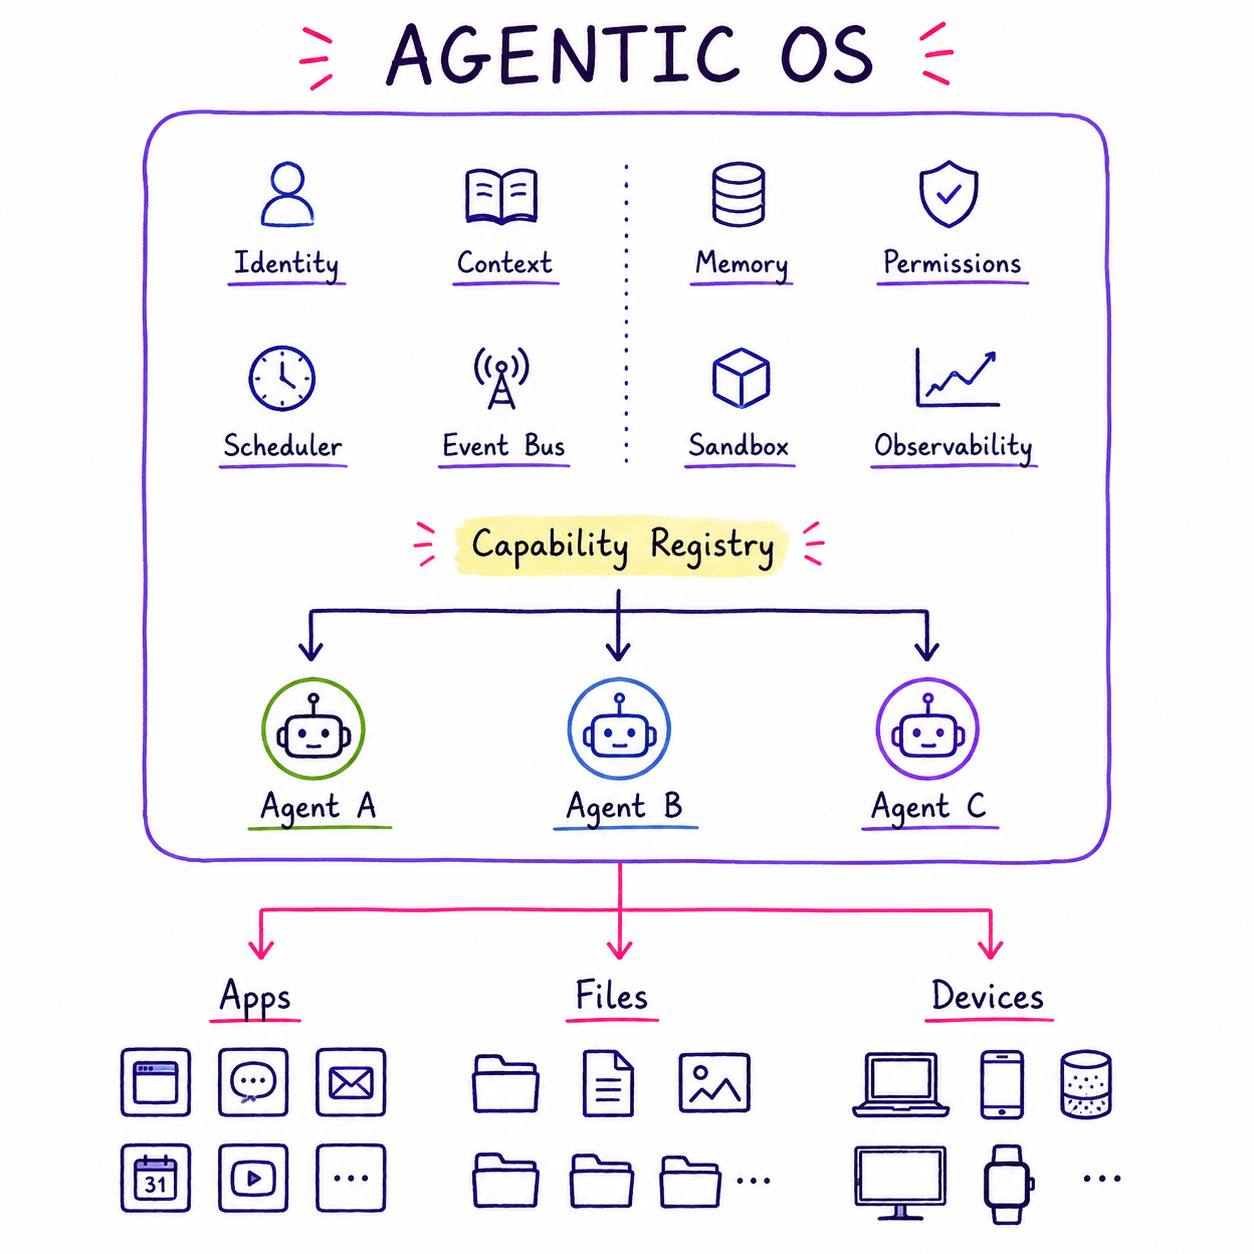
Параллельно появляются исследования про Agent Operating System, где scheduler, memory, context, capability registry, permissions и observability уже рассматриваются не как части конкретного agent harness, а как системные примитивы.
В одной из свежих работ авторы вообще проводят довольно интересную аналогию. Agentic AI сейчас находится примерно в той же стадии, в которой когда-то находились операционные системы до POSIX или облачная инфраструктура до Kubernetes. Много frameworks, много собственных реализаций одних и тех же вещей и пока нет стабильного системного слоя.
И если посмотреть на OpenClaw и похожие системы с этой точки зрения, возникает немного странная картина.
Мы берем одного достаточно умного агента и постепенно выдаем ему доступ к браузеру, почте, файлам, терминалу, календарю. Потом добавляем память, sandbox, permissions, scheduler, subagents, observability.
И в какой-то момент возникает вопрос.
Мы все еще строим агента или уже внутри приложения пытаемся заново собрать операционную систему?
Возможно следующий этап это Agentic OS.
Причем не обязательно новая ОС вместо Windows или macOS. Скорее новый системный слой, в котором агенты становятся такими же базовыми сущностями, как сегодня процессы.
У такого слоя появляются Identity, Context, Memory, Permissions, Scheduler, Event Bus, Sandbox, Observability.
А приложения перестают быть просто интерфейсами, по которым агент пытается кликать мышкой.
Они становятся набором capabilities.
Установил приложение и система сразу понимает какие сущности в нем существуют, какие действия доступны, какие события оно генерирует и какие права для этого нужны.
Любой агент с нужными permissions может использовать эти возможности.
То есть не агенту нужно давать доступ ко всему компьютеру. Сам компьютер изначально становится средой исполнения для агентов.
Но тут есть еще более интересная мысль.
Возможно даже сам «агент» это временная абстракция.
Пользователь ведь не хочет запустить пять агентов. Он хочет сказать:
«Подготовь меня к завтрашней встрече».
А дальше система сама решает что для этого нужно. Найти встречу, поднять переписку, найти документы, запустить research, вызвать API, выполнить обычный код и собрать результат.
Где-то будет LLM. Где-то агент. Где-то workflow. Где-то вообще обычная функция.
Пользователю все равно.
Поэтому возможно центральной сущностью такой системы станет даже не Agent, а Task или Intent.
А ии-агент будет просто одним из способов выполнить задачу.
В таком случае сегодняшний хайп вокруг harness тоже выглядит немного иначе.
Harness скорее всего никуда не исчезнет. Но значительная часть того, что мы сегодня в него запихиваем, память, permissions, context, tools, sandbox, scheduling, lifecycle, может постепенно стать системной инфраструктурой.
И кажется первые признаки этого перехода мы уже начинаем видеть.
Тогда следующий большой вопрос уже не в том, кто сделает лучшего агента.
А кто построит среду, в которой все эти агенты будут жить.