


404 Not Found
Вещаем про кибербезопасность, новейшие технологии и тренды.
Сотрудничество: @workhouse_price
Канал на бирже: https://telega.in/c/feature404
Ркн: https://clck.ru/3N6TxM Связанные каналы
14 990
подписчиков
Популярное в канале
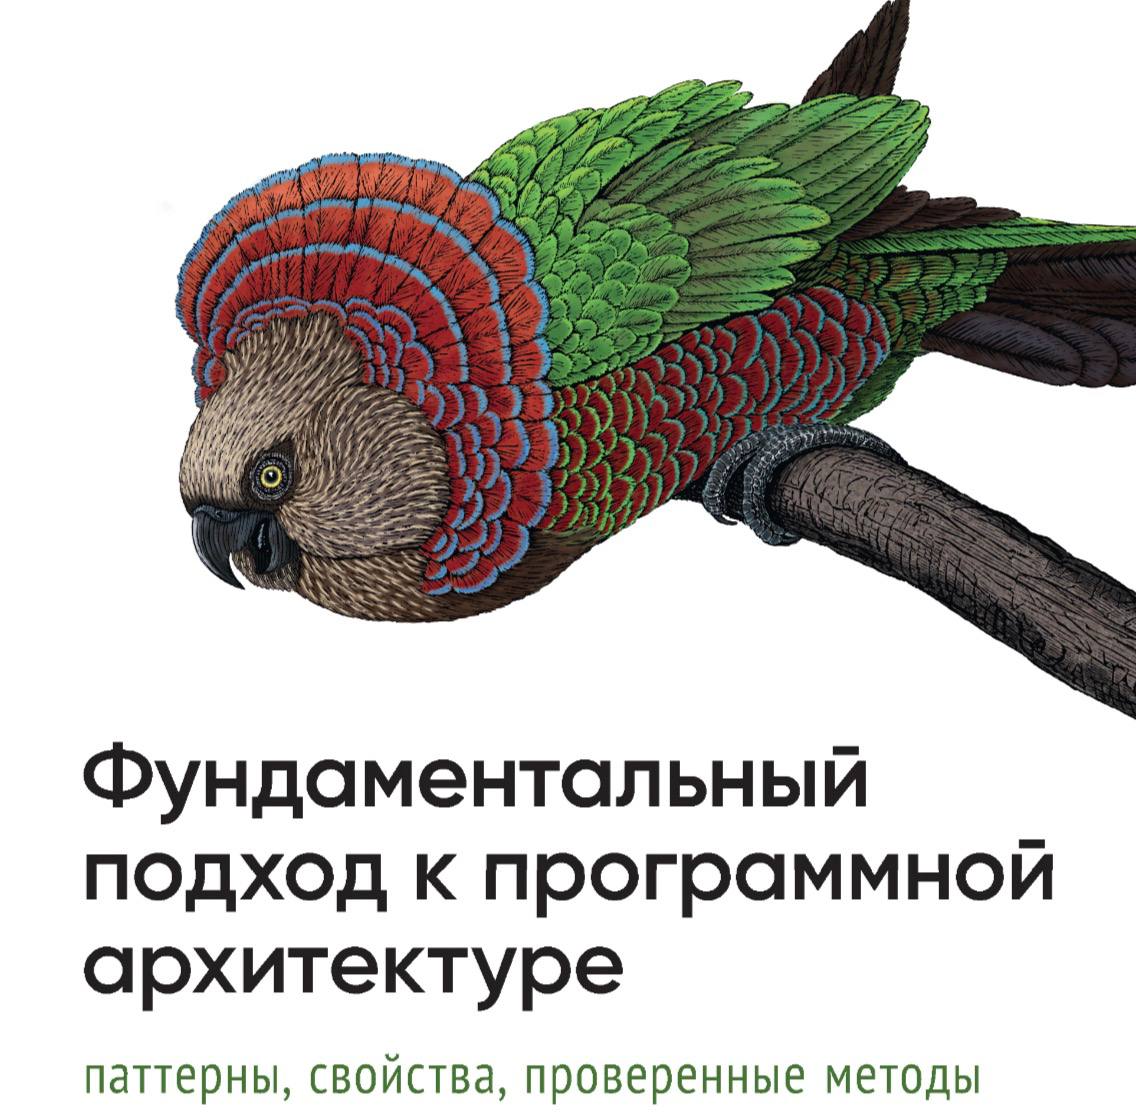
😉 «Фундаментальный подход к программной архитектуре. Паттерны, свойства, проверенные методы» Кни...
😱 У Revolut утекло почти всё. Мошенники получили документы, IBAN и историю операций Среди раскры...
🤠 Sherlockeye – платформа для OSINT-разведки и автоматизации расследований с помощью ИИ. Особен...
🗺 QUIC и HTTP/3 на Windows, macOS, Android и iOS: полное практическое руководство QUIC – это тра...
🎁 23 урока для тех, кто отвечает за инфраструктуру: Linux, базы данных, CI/CD и безопасность В э...