


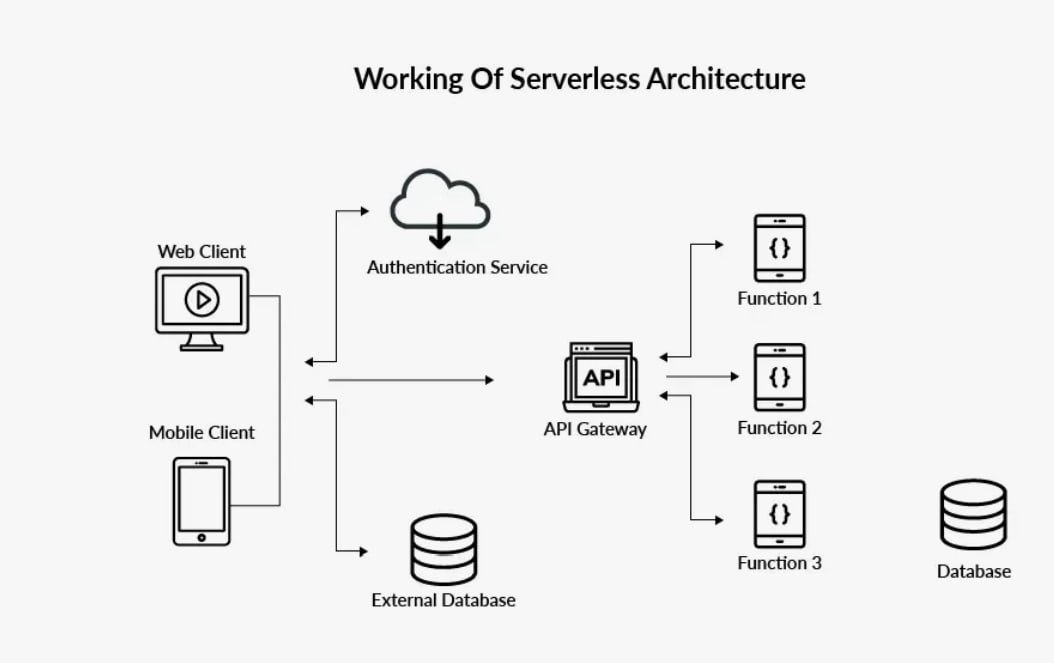
Небезопасное хранение ключей в облачных функциях (Serverless)
Ключи API и токены, захардкоженные в serverless-функциях, — это мгновенная компрометация при утечке кода.
🚀Совет: Используй сервисы управления секретами (AWS Secrets Manager, HashiCorp Vault) и никогда не храни секреты в коде или переменных окружения без шифрования.
Почему мы отказываемся от serverless
✈️ Hacking Ninja | #Теория