iiiiTech Insider


Гео и язык канала: Россия, Русский
Категория: Технологии


Этот канал предназначен для консультаций по любым вопросам, связанным с ИТ и бизнесом в текущих российских реалиях.

Связанные каналы  |  Похожие каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Иногда антивирус воспринимают как программу, которая "ругается" и мешает работать.

На самом деле это один из базовых уровней защиты. Он проверяет файлы, почту, интернет-трафик и помогает остановить угрозу до того, как она попадет внутрь корпоративной сети.

Что точно нельзя делать:
отключать антивирус, чтобы открыть "нужный" файл;
самостоятельно менять настройки защиты;
игнорировать предупреждения системы.

Если антивирус заблокировал программу или файл, правильный порядок такой:
Не запускать файл повторно.
Не отключать защиту.
Передать ситуацию ИТ/ИБ-команде.

Если файл безопасен, специалисты добавят его в исключения. Если нет - вы только что помогли предотвратить инцидент.

Один зараженный компьютер может стать точкой входа для атаки на всю сеть. Поэтому антивирус - не формальность, а общий слой защиты бизнеса.


Мы заняли 1-е место в рейтинге лидеров по комплексной поддержке приложений ELMA365 по версии Klerk.

Klerk смотрел на весь эксплуатационный контур: приложение, интеграции, Kubernetes, базы данных, мониторинг, резервное копирование, SLA, сервис-деск и эскалации.

Когда ELMA365 используется для CRM, Service Desk, документооборота, закупок или клиентского сервиса, сбой может быть связан не с формой в системе, а с инфраструктурой, БД, интеграцией или очередью сообщений. В такой момент нужен один владелец инцидента, который доведет сервис до восстановления.

Рейтинг Klerk

Можем помочь разобрать текущий контур поддержки: где проходит зона ответственности, какие SLA реально работают, что видно в мониторинге и где инцидент может застрять между командами.


Инфраструктура не должна быть квестом

Если каждый вопрос превращается в поиск по чатам, старым схемам и памяти команды, инфраструктуре пора добавить прозрачности: архитектуру, документацию, мониторинг и понятное сопровождение.

У нас с Yandex Cloud вышел совместный проект: лендинг для компаний, которым нужна IT-инфраструктура под ключ, от проектирования и развёртывания до дальнейшего сопровождения.

Для нас это приятный повод напомнить: инфраструктура не должна держаться на одном человеке, устных договорённостях и героическом ручном управлении.

К нам можно прийти, если нужно:
🔹разобраться, что сейчас происходит с инфраструктурой;
🔹перенести сервисы в Yandex Cloud;
🔹подготовить инфраструктуру к росту нагрузки;
🔹настроить мониторинг, безопасность, резервное копирование, автоматизацию и разработку;
🔹передать поддержку команде, которая сможет сопровождать систему дальше.

Мы помогаем привести инфраструктуру в понятное состояние: с архитектурой, документацией, контролем доступов, наблюдаемостью и нормальным процессом сопровождения.

Если вопрос «а что у нас вообще происходит с инфраструктурой?» висит в воздухе, можно начать с заявки через Yandex Cloud. После обращения мы проведём бесплатную диагностику и подготовим персональное предложение по срокам, стоимости и составу работ.

👉 https://clck.ru/3VHD3g


В 1С есть проблемы, которые долго не выглядят как авария.

Где-то растет нагрузка. Где-то повторяются блокировки. Где-то операция, которая раньше занимала секунды, начинает занимать минуты. Пользователи еще работают, но система уже показывает: скоро будет больно.

Для этого и нужен нормальный мониторинг:
🔹смотреть на нагрузку в динамике;
🔹видеть медленные операции;
🔹ловить повторяющиеся блокировки;
🔹анализировать логи;
🔹замечать деградацию до массовых жалоб.

Например, скрытые взаимоблокировки могут привести к тому, что у большого числа сотрудников одновременно зависает интерфейс при проведении накладной или оформлении заказа.

Когда такие вещи видны заранее, поддержка перестает ждать пожара и начинает предотвращать его.

В статье разбираем, почему крупной 1С-среде нужны мониторинг, observability и понятные сервисные процессы.


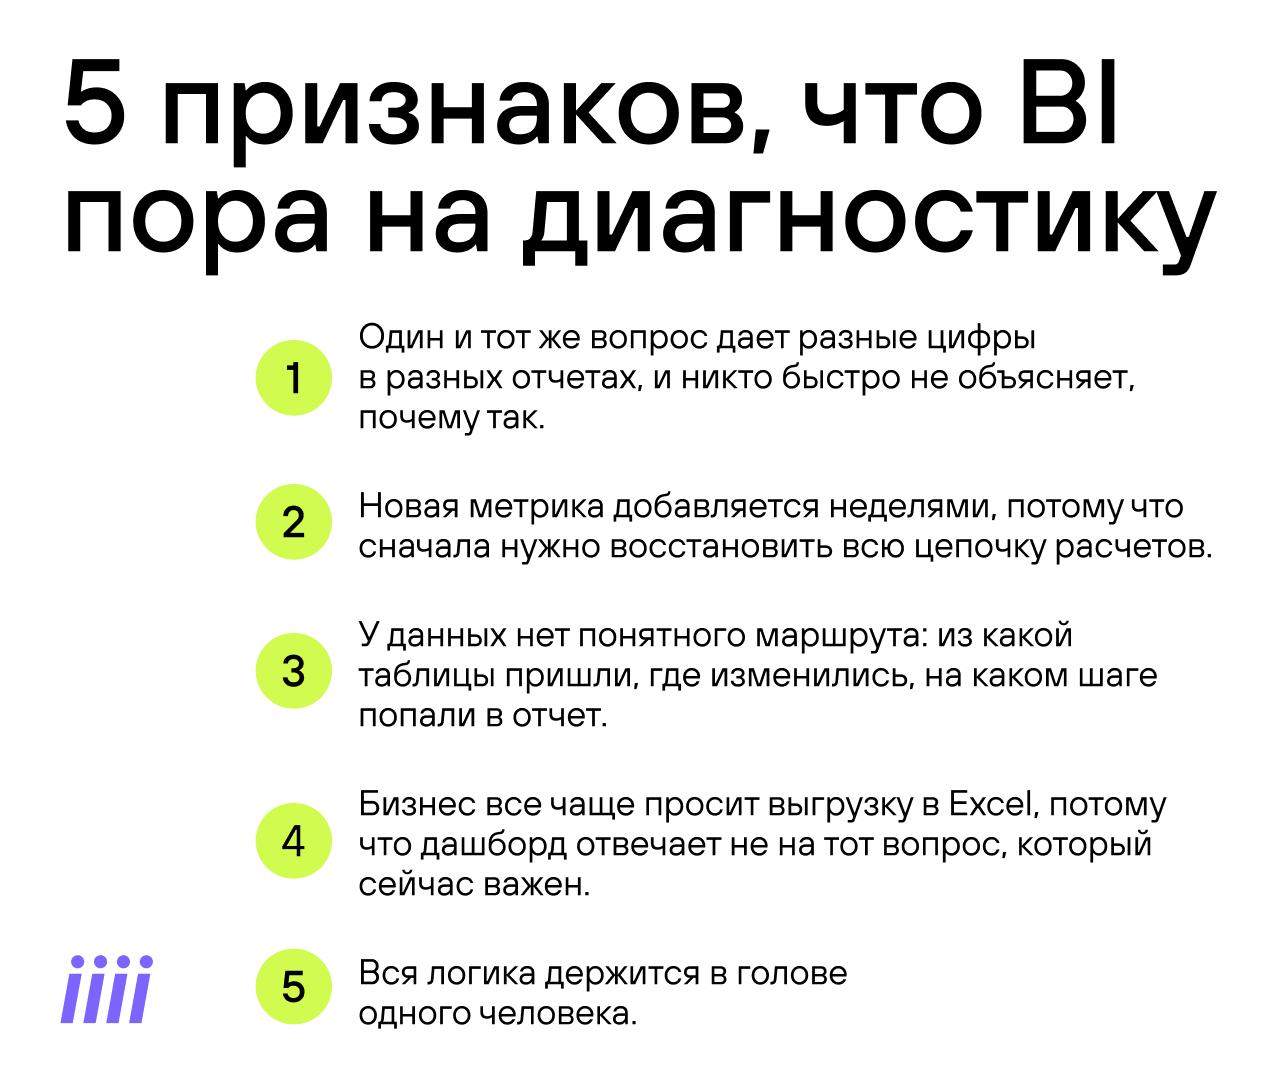
5 признаков, что BI пора на диагностику

BI может работать внешне нормально: дашборды открываются, отчеты обновляются, пользователи заходят в систему. Но внутри уже появляются признаки, что аналитика становится плохо управляемой.

На это обычно указывают такие симптомы:

🔹Один и тот же показатель в разных отчетах считается по-разному, и быстро найти причину не получается.

🔹Новую метрику добавляют неделями, потому что сначала приходится разбираться, где и как сейчас собрана логика.

🔹Непонятен маршрут данных: из какой таблицы они пришли, где изменились и на каком шаге попали в отчет.

🔹Бизнес снова просит выгрузку в Excel, потому что дашборд не отвечает на текущий управленческий вопрос.

🔹Вся логика держится в голове одного специалиста.

Последний пункт особенно рискованный. В ИТ это называют bus factor: сколько людей должно выпасть из процесса, чтобы работа остановилась. Если ответ «один», BI уже зависит не от системы, а от памяти конкретного человека.

Если узнали 2-3 пункта, стоит провести диагностику BI-контурa: проверить источники, расчеты, права, маршруты данных и слабые места в отчетности.

Хотите понять, где именно аналитика теряет управляемость? Напишите нам, разберем BI-систему и покажем, что стоит исправить в первую очередь.

Связаться с нами sales@iiii-tech.com


Мы привыкли думать, что вредоносная программа - это файл, который можно найти и удалить.

Но современные атаки часто работают иначе. Например, бесфайловое вредоносное ПО может жить в оперативной памяти и использовать легальные инструменты самой операционной системы.

Что это значит на практике?

Злоумышленник может заставить систему выполнить вредоносную команду через обычный инструмент, например PowerShell. Файл может не сохраняться на диск, а значит традиционной защите сложнее понять, что происходит.

Есть и другая "серая зона" - потенциально нежелательные программы. Они могут попасть на устройство вместе с бесплатным софтом, если пользователь не снимает лишние галочки при установке. Такие программы показывают рекламу, меняют настройки браузера, собирают данные и замедляют работу.

Что помогает:
🔹не работать под правами администратора без необходимости;
🔹внимательно смотреть, что устанавливается вместе с программой;
🔹выбирать выборочную установку;
🔹обновлять ОС и ПО;
🔹сообщать о странном поведении устройства.


Неделю назад в рассылке мы говорили об устойчивости инфраструктуры: что происходит, когда площадки становятся недоступны, и почему резервирование стоит проверять до инцидента, а не после.
Последние события снова показали: резервные копии нужны не «на всякий случай». Они нужны, чтобы бизнес мог продолжать работу, даже если основная инфраструктура временно недоступна.

Следующий практический шаг - вынести копии критичных систем на отдельную географически удаленную площадку. Для этого у нас есть услуга Backup as a Service.

Она подходит для инфраструктуры, размещенной где угодно: на собственной площадке, в облаке сервис-провайдера, в коммерческом ЦОД или в гибридной среде.

Стоимость складывается из трех частей:
лицензии для агентов резервного копирования, по количеству виртуальных машин;
работы инженера по настройке резервного копирования;
объем хранения, сопоставимый с текущим объемом бэкапов критичной инфраструктуры.

Мы можем быстро подготовить расчет и ответить на вопросы по вашей конфигурации.

Если задача шире, например нужно не только хранение копий, но и оперативное восстановление, отдельно прорабатываем выделенные каналы связи и полноценные DR-сценарии.

Хороший момент, чтобы задать себе важный вопрос: где будут лежать резервные копии, если основная площадка станет недоступна?

Связаться с нами sales@iiii-tech.com


У нас отличные новости: мы получили партнерский статус Yandex Cloud Expert по направлению Infra & DevOps 🎉

Вчера коллеги из Yandex Cloud лично вручили нам сертификат

Спасибо команде Yandex Cloud за доверие и сотрудничество! Надеемся, впереди ещё больше интересных и продуктивных совместных проектов 🚀


Отчеты есть, доверия нет

BI в компании есть: дашборды открываются, цифры обновляются по расписанию. Но перед важным решением данные все равно сверяют вручную в Excel.

Обычно за этим стоит не «плохой BI», а разная логика метрик. Финансы и маркетинг смотрят на одну и ту же выручку, но считают ее по-разному. Продажи используют свою воронку, которую когда-то настроили под внутренние задачи и нигде нормально не описали.

В итоге у каждой команды появляется своя версия правды. И проблема в том, что каждая может быть по-своему логичной.

У аналитиков для этого есть точное название: дрейф определений. Одна и та же метрика в разных отчетах считается разным SQL, с разными фильтрами и разными правилами для «активного клиента», периода или статуса сделки.

Формально ошибок может не быть. Просто в компании живут несколько моделей данных, которые давно никто не сверял между собой.

BI-аудит в такой ситуации помогает найти точки расхождения: какие метрики нужно определить единообразно для всей компании, а какие могут отличаться в зависимости от контекста.


Разобрали, в каких случаях крупному бизнесу стоит провести аудит аналитики и почему начинать лучше не с новой BI-платформы, а с наведения порядка в отчетности.
Читать статью: https://iiii-tech.com/about/media/blog/otchety-est-upravlyaemosti-net-kogda-krupnomu-biznesu-nuzhen-audit-analitiki/


Ransomware: когда файлы становятся заложниками

Одна из самых болезненных киберугроз для бизнеса - ransomware, или программы-вымогатели.
Сценарий выглядит так: утром команда открывает рабочие документы, проекты или отчеты, а вместо них видит нечитаемые файлы и требование заплатить выкуп.

Как это работает?

Вредоносная программа попадает на компьютер, шифрует файлы и показывает сообщение с требованием оплатить "ключ" для расшифровки. Часто добавляется таймер, чтобы создать панику.

Почему это опасно для компании:
🔹работа отделов может остановиться;
🔹восстановление занимает время и деньги;
🔹современные вымогатели часто не только шифруют, но и крадут данные;
🔹оплата выкупа не гарантирует возврат файлов.

Что помогает снизить риск: резервные копии, обновления, внимательность к письмам и вложениям, надежная защита конечных устройств.

Если атака уже случилась: отключите устройство от сети, не пытайтесь лечить его самостоятельно и срочно передайте инцидент ИТ/ИБ-команде.


1С без точки отказа: что важно продумать заранее

Хорошая инфраструктура 1С нужна не для красивой схемы в презентации.

Она нужна для простого сценария: что-то сломалось, а склад, продажи и офис продолжают работать.
В обычной жизни бизнесу неважно, какой именно узел отказал и почему пропала связь с площадкой. Важно другое: смогут ли сотрудники продолжить работу, не потеряются ли данные и сколько времени займет восстановление.

Поэтому 1С-среду нужно проектировать вокруг бизнес-процессов:
как распределяется нагрузка;
что происходит, если один сервер падает;
где лежат резервные копии;
как быстро можно переключиться на рабочий контур;
кто отвечает за восстановление и по какому сценарию.

Например, в проекте для производителя мебельной фурнитуры базы Postgres развернули в разных зонах доступности Yandex Cloud. Если одна площадка становится недоступна, работа переключается на вторую.

Суть не в том, что “облако решает все”. Суть в архитектуре, где локальный сбой не превращается в остановку всей операционной работы.
Подробнее об инфраструктуре, мониторинге и сервисной модели поддержки 1С — в полной статье


Не все киберугрозы громко заявляют о себе.

Некоторые работают как шпионы: тихо, в фоне, без видимых признаков. Компьютер вроде бы работает, документы открываются, почта отправляется. Но в это время вредоносная программа может собирать самую ценную информацию.

Spyware следит за действиями пользователя: историей браузера, паролями, нажатиями клавиш, иногда даже микрофоном и камерой.
Keylogger записывает все, что вы печатаете: логины, пароли, тексты писем, номера карт.

Bot превращает компьютер в часть чужой сети. Такие устройства могут использовать для спама, фишинга, DDoS-атак или скрытого майнинга.

Как они попадают на устройство? Чаще всего через фишинговые письма, подозрительные вложения, непроверенное ПО и зараженные сайты.

Базовая защита проста: не отключать антивирус, не открывать странные вложения, не ставить непроверенные программы и регулярно обновлять ПО.


7 признаков, что поддержка 1С стала узким местом

Проверьте, есть ли у вас такие симптомы:

Если совпало несколько пунктов, проблема может быть не в людях. Скорее всего, компания уже переросла формат ручной поддержки.

В полной статье показываем, из чего складывается сервисная модель поддержки 1С и почему она важна именно для растущего бизнеса.


Поймал вирус" - почему это слишком общая формулировка 

Когда с компьютером что-то идет не так, мы часто говорим: "Поймал вирус".

Но в реальности вредоносное ПО - это целый набор разных угроз. Одни блокируют экран и сразу требуют внимания. Другие работают тихо: крадут пароли, собирают данные или открывают злоумышленникам доступ к системе.

Malware - общее название для программ, созданных со злым умыслом. Их цель: навредить, украсть данные, зашифровать файлы или получить контроль над устройством.

Почему важно различать тип угрозы?

Потому что от этого зависят действия. Вирусу часто нужен запуск файла. Червь может распространяться по сети сам. Троян маскируется под полезную программу. Вымогатель шифрует файлы и требует деньги.

Главное правило: если система защиты сообщает об угрозе, не игнорируйте предупреждение и не отключайте защиту. Лучше остановиться и передать ситуацию ИТ/ИБ-команде.


Почему старый подход к поддержке 1С начинает мешать бизнесу

1С редко ломается “сама по себе”.

Если система останавливается, следом могут встать отгрузки, продажи, обмен с банками, складские операции, работа филиалов. Для ИТ это инцидент. Для бизнеса — сбой в операционной цепочке.

Старая модель поддержки была рассчитана на другой масштаб: один сервер, один администратор, обновления по расписанию, контроль вручную.

Но со временем 1С обрастает интеграциями: CRM, склады, банки, маркетплейсы, отчетность, внешние сервисы. Система становится сложнее, а подход часто остается прежним.

Проблемы видны по деталям:
🔹пользователи замечают зависания раньше ИТ;
🔹обновления переносят на ночь, потому что днем рискованно;
🔹история решений теряется в переписках;
🔹ключевые настройки знают один-два человека;
🔹команда вместо развития снова разбирает срочный инцидент.

Такая схема может долго казаться рабочей. До первого серьезного сбоя, отпуска ключевого администратора или обновления, которое задело критичный процесс.

И тогда вопрос уже не в том, кто перезапустит сервер.

Вопрос в том, сколько бизнес сможет работать, если 1С-среда окажется нестабильной.

В статье разбираем, как должна меняться поддержка 1С, когда система становится частью операционного контура компании


iiii Tech заняла 1 место в рейтинге провайдеров корпоративных облаков для 1С 2026

Клерк опубликовал рейтинг провайдеров специализированных корпоративных облаков для 1С 2026. Наша компания iiii Tech заняла в нем 1 место.

В исследовании оценивались компании, которые способны обеспечить полный цикл эксплуатации корпоративных систем 1С: от проектирования архитектуры и миграции до поддержки, развития платформы, информационной безопасности и обеспечения непрерывности бизнеса.

В рейтинге отмечено, что iiii Tech предлагает специализированное корпоративное облако для 1С и берет на себя единую зону ответственности за инфраструктуру, платформу 1С и связанные сервисы. Среди сильных сторон также выделены сервисная модель с SLA и Service Desk, DevOps-практика, администрирование 1С, инструменты безопасности и опыт работы со сложными корпоративными ландшафтами.

Для нас это подтверждение того, что рынок все больше ценит не просто размещение 1С в облаке, а комплексную сервисную модель: когда инфраструктура, сопровождение, безопасность и развитие системы работают в одной связке.

Посмотреть рейтинг можно на сайте Клерка


Делимся радостной новостью

Мы получили партнерский статус Yandex Cloud Expert по направлению Infra&DevOps.

Для нас это подтверждение экспертизы команды в проектах, где важна надежная облачная инфраструктура, DevOps-подход, и предсказуемая эксплуатация.

Для клиентов это значит, что мы можем помогать с облачными задачами в рамках официально подтвержденной партнерской экспертизы: от проектирования инфраструктуры до миграции, настройки процессов, мониторинга и сопровождения.

Статус действует до 31.03.2027, так что продолжаем развивать облачное направление и помогать бизнесу делать ИТ-инфраструктуру устойчивой.


Часто проблемы в логистике становятся заметны тогда, когда начинают влиять на финансовый результат.

Растут штрафы.

Увеличиваются затраты на перевозки.

Падает уровень сервиса.

Склады работают на пределе своих возможностей.

При этом информации обычно хватает. У компаний есть отчёты из WMS, TMS, ERP и других систем. Но каждая из них показывает только свой участок процесса.

Транспорт видит загрузку машин.

Склад — производительность и остатки.

Клиентский сервис — инциденты и претензии.

Продажи — выполнение плана.

А вот увидеть, как все эти показатели связаны между собой, гораздо сложнее.

Именно для решения таких задач многие компании используют Yandex DataLens. Платформа позволяет объединить данные из разных систем в единую аналитическую модель и анализировать не отдельные показатели, а всю цепочку событий целиком.

Например, проследить, как изменение объёмов продаж повлияло на загрузку склада, привело к дополнительным рейсам, а затем отразилось на уровне сервиса и штрафах от клиентов.

На вебинаре 25 июня в 16:00 вместе с коллегами из Yandex Cloud покажем, как с помощью Yandex DataLens можно собрать единую управленческую панель для логистической компании, быстрее находить причины потерь и принимать решения на основе полной картины, а не отдельных отчётов.

Разберём реальные примеры и покажем, как связать транспорт, склады, сервис, запасы и планирование в единую систему управления.
Регистрация по ссылке


📊 Вебинар
Кто украл вашу маржу? Расследование на данных реального 3PL-оператора

Объёмы растут. Транспорт работает на пределе. Склады загружены. Команда выполняет KPI.

Но прибыль почему-то снижается, а количество претензий и штрафов увеличивается.

25 июня в 16:00 вместе с iiii Tech и Yandex Cloud проведём расследование на примере реального логистического бизнеса и покажем, как за несколько минут пройти путь от жалобы клиента до корневой причины потерь.

На реальном кейсе 3PL-компании разберём:
• почему компания получала штрафы за сервис и кто на самом деле был источником проблемы;
• как выявить перевозку «воздуха» и найти скрытые потери в транспортной логистике;
• как ошибки планирования приводят к перегрузке складов и росту затрат;
• каким образом неликвиды влияют на скорость обработки заказов и качество сервиса;
• как находить корневую причину проблемы вместо долгих совещаний и поиска виноватых;
• как объединить данные из разных систем в единую панель управления.


Вебинар будет полезен руководителям логистических компаний и 3PL-провайдеров, директорам по логистике, операционным и коммерческим директорам, руководителям складов, транспортных подразделений, клиентского сервиса и аналитики.

📅 25.06 | 16:00

Присоединяйтесь и узнайте, кто на самом деле крадёт маржу в логистическом бизнесе и как увидеть это на данных ещё до того, как проблема превратится в штрафы и снижение прибыли.

Регистрация

Показано 20 последних публикаций.