


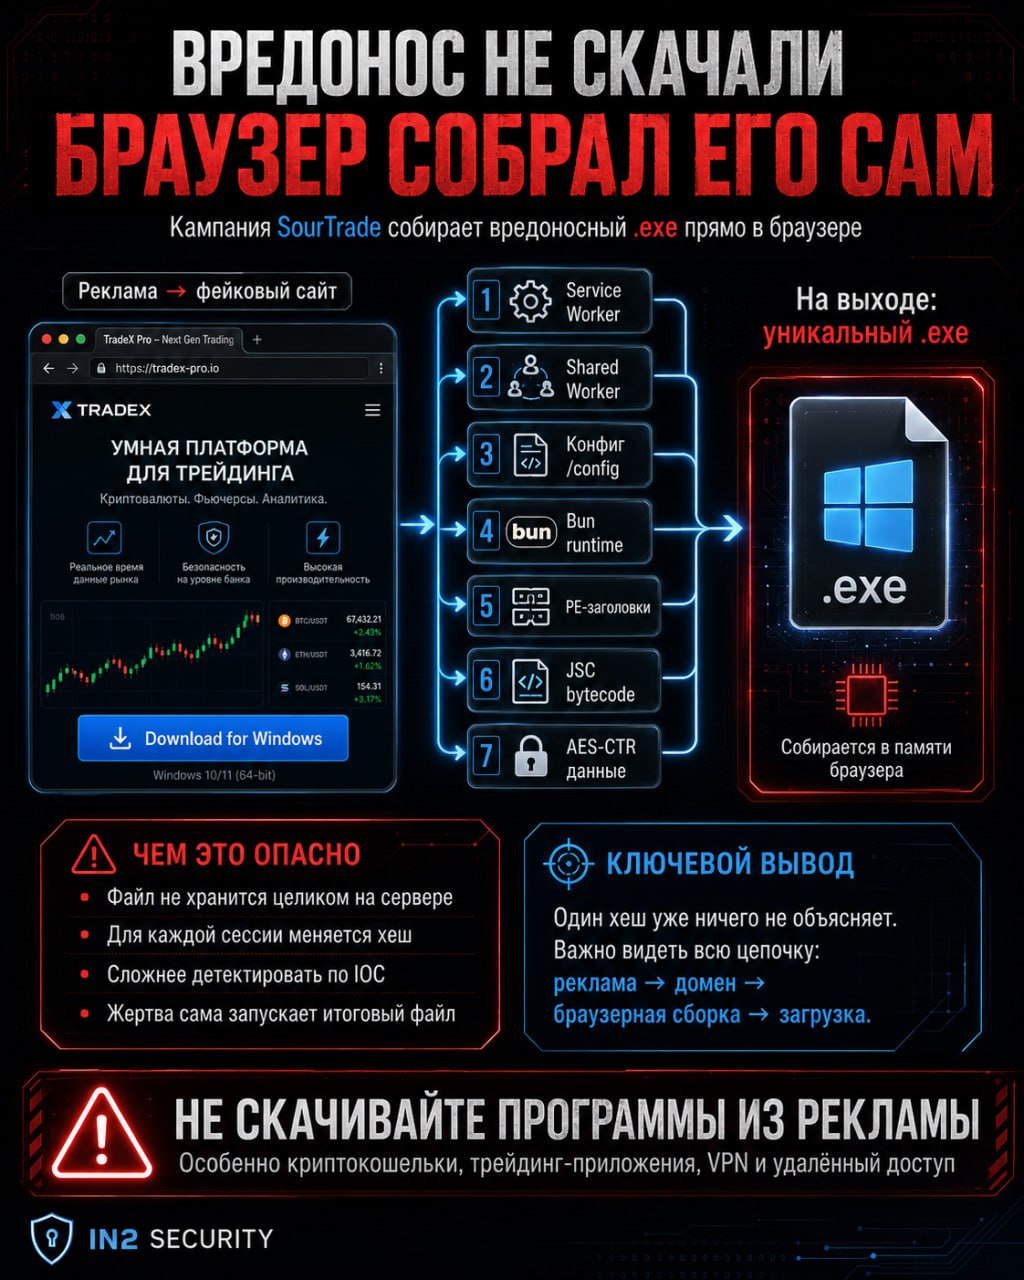
Вредонос не скачали. Его собрал ваш браузер
Злоумышленники, кажется, решили, что отправлять жертве готовый вредоносный файл - слишком прямолинейно.
В кампании SourTrade пользователю показывают поддельные сайты TradingView, Solana и Luno. Трафик приводят через рекламу, а встроенный клоакинг отсеивает исследователей, сканеры и ботов: им демонстрируют пустую страницу, тогда как потенциальная жертва видит убедительную копию нужного сервиса. Кампания локализована на 25 языков и ориентирована на пользователей как минимум в 12 странах.
Но самое интересное начинается после нажатия кнопки Download.
Сайт не передаёт браузеру один готовый .exe. Вместо этого он:
- регистрирует Service Worker для управления загрузкой;
- запускает Shared Worker с кодом сборщика;
- получает с сервера /config - фактически рецепт будущего файла;
- загружает чистый runtime Bun;
- добавляет PE-заголовки и вредоносный JavaScriptCore-байткод;
- генерирует часть данных локально через AES-CTR;
- собирает итоговый Windows-executable прямо в памяти браузера;
- и только потом отдаёт его пользователю как обычную загрузку.
Получается своеобразный вредоносный IKEA:
готового изделия на сервере нет - жертве присылают детали, инструкцию и заставляют её собственный браузер собрать всё на месте.
Для каждой сессии можно менять случайные данные внутри файла. Функционально нагрузка остаётся той же, но её хеш получается новым. Поэтому правило вида «заблокировать известный SHA-256» быстро превращается в дорогостоящую коллекцию уже бесполезных строк.
При этом никакой магической браузерной zero-day здесь нет.
Жертва всё ещё должна перейти по рекламе, открыть поддельную страницу, нажать Download и запустить полученный файл. Браузер не взламывают - его штатные возможности используют как локальный конвейер сборки вредоносного ПО. Mark of the Web также не исчезает.
Главный вывод здесь для защитников: отдельный файл больше нельзя рассматривать в отрыве от цепочки его появления.
Нужно видеть не только итоговый хеш, но и:
- рекламный переход;
- домен поддельной страницы;
- запрос к /config;
- загрузку runtime с дополнительного домена;
- регистрацию Service Worker;
- сформированную браузером загрузку.
А пользователям рекомендация традиционная и от этого не менее актуальная:
не скачивать программы из рекламных объявлений.
Особенно криптокошельки, торговые терминалы, VPN-клиенты и средства удалённого доступа.
Потому что теперь вредонос может не лежать на сайте.
Он может приехать к вам в разобранном виде.