


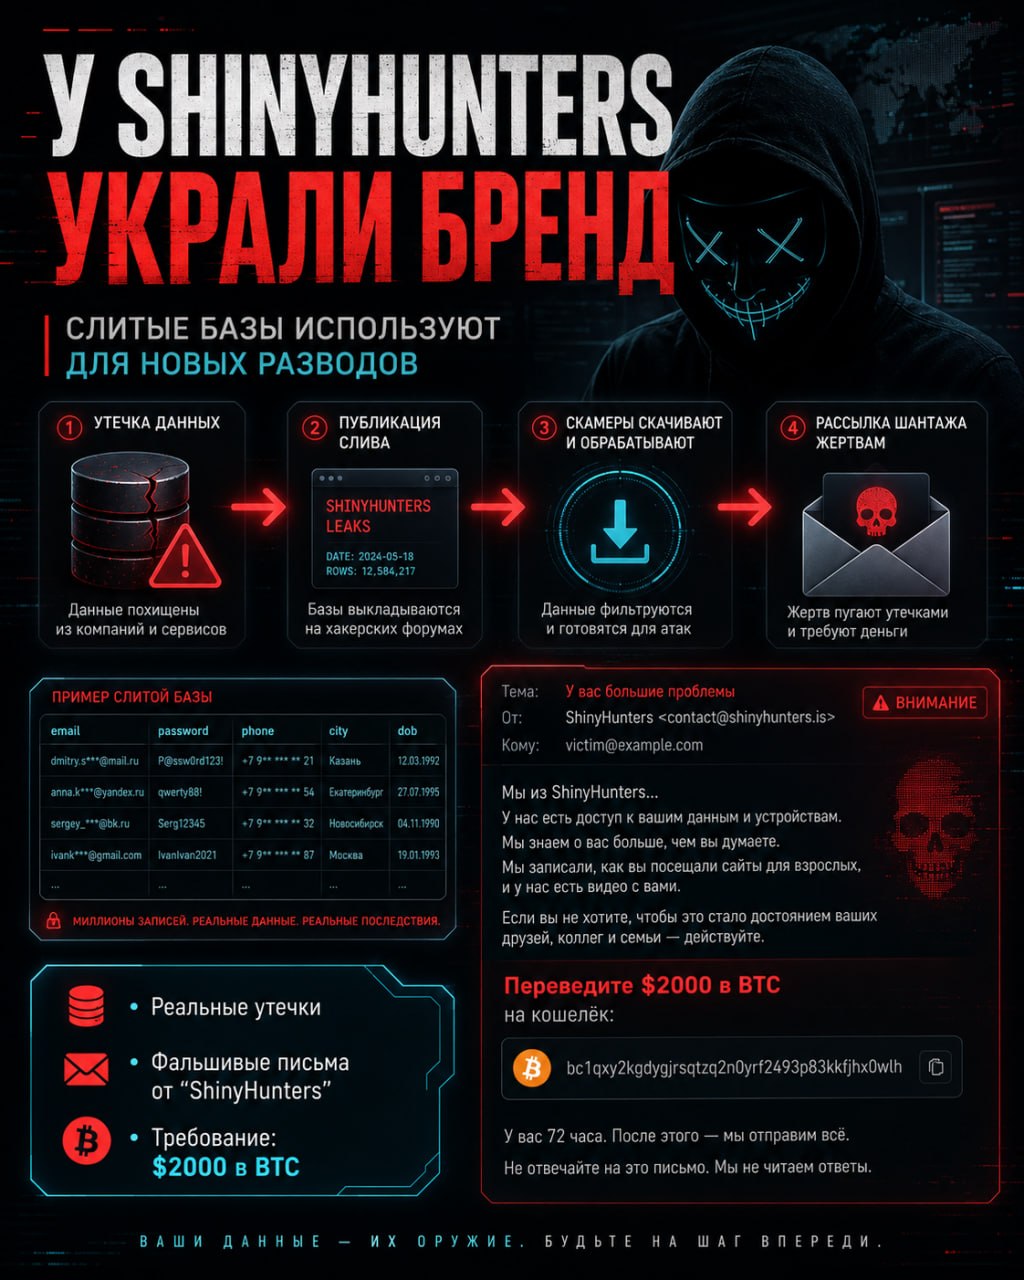
У ShinyHunters украли бренд
Пока группировка ShinyHunters вымогает деньги у крупных компаний, другие мошенники решили заработать уже на самих ShinyHunters.
Схема простая.
Неизвестные скачивают опубликованные группировкой базы данных, находят там адреса пользователей и рассылают им письма примерно такого содержания:
Мы - ShinyHunters.
Мы взломали компанию, услугами которой вы пользовались.
Потом проникли в ваш компьютер и телефон.
Записали вас через камеру.
Переведите $2000 в биткоинах в течение 48 часов.
Чтобы письмо выглядело убедительно, мошенники называют реальную компанию, из которой действительно утёк адрес получателя.
В кампании уже использовали данные, украденные у Amtrak, Hallmark, Substack, Betterment, CarGurus, ADT, Panera Bread и McGraw Hill. В нескольких случаях журналисты подтвердили: адрес получателя действительно присутствовал в соответствующем сливе.
Дальше происходит нехитрый психологический фокус.
Человек знает, что пользовался CarGurus.
В письме указан его настоящий адрес.
О взломе компании можно прочитать в интернете.
ShinyHunters - реальная известная группировка.
Значит, и история про захваченные камеру, микрофон и историю посещения порносайтов начинает казаться правдоподобной.
Хотя никаких признаков заражения устройств нет.
У отправителей, судя по имеющимся данным, есть только строка из опубликованной базы: электронная почта и название взломанной компании. Самих ShinyHunters к рассылке тоже не привязали - группировка отрицает участие.
Получается полноценная цепочка повторной переработки чужого преступления:
ShinyHunters крадут данные у компании.
Вымогают деньги за отказ от публикации.
Компания не платит - данные выкладывают.
Другие мошенники скачивают слив бесплатно.
И начинают вымогать деньги уже у пользователей.
То есть одна утечка приносит доход сначала тем, кто её организовал, а затем всем желающим, успевшим скачать базу.
Сейчас сами ShinyHunters утверждают, что стоят за кражей налоговых документов клиентов Ernst & Young, и угрожают публикацией данных, если компания не выйдет на связь до 31 июля. EY подтвердила компрометацию сторонней системы поддержки и кражу документов, но публично не подтвердила причастность группировки.
Поэтому история вполне может повториться уже с гораздо более чувствительными данными.
Главный вывод:
утечка не заканчивается в момент публикации базы.
После публикации она превращается в бесплатное сырьё для фишеров, телефонных мошенников, продавцов пробива, угонщиков аккаунтов и вымогателей всех размеров.
В киберпреступности даже украденное можно украсть ещё раз.
А ShinyHunters, видимо, пора регистрировать товарный знак.