


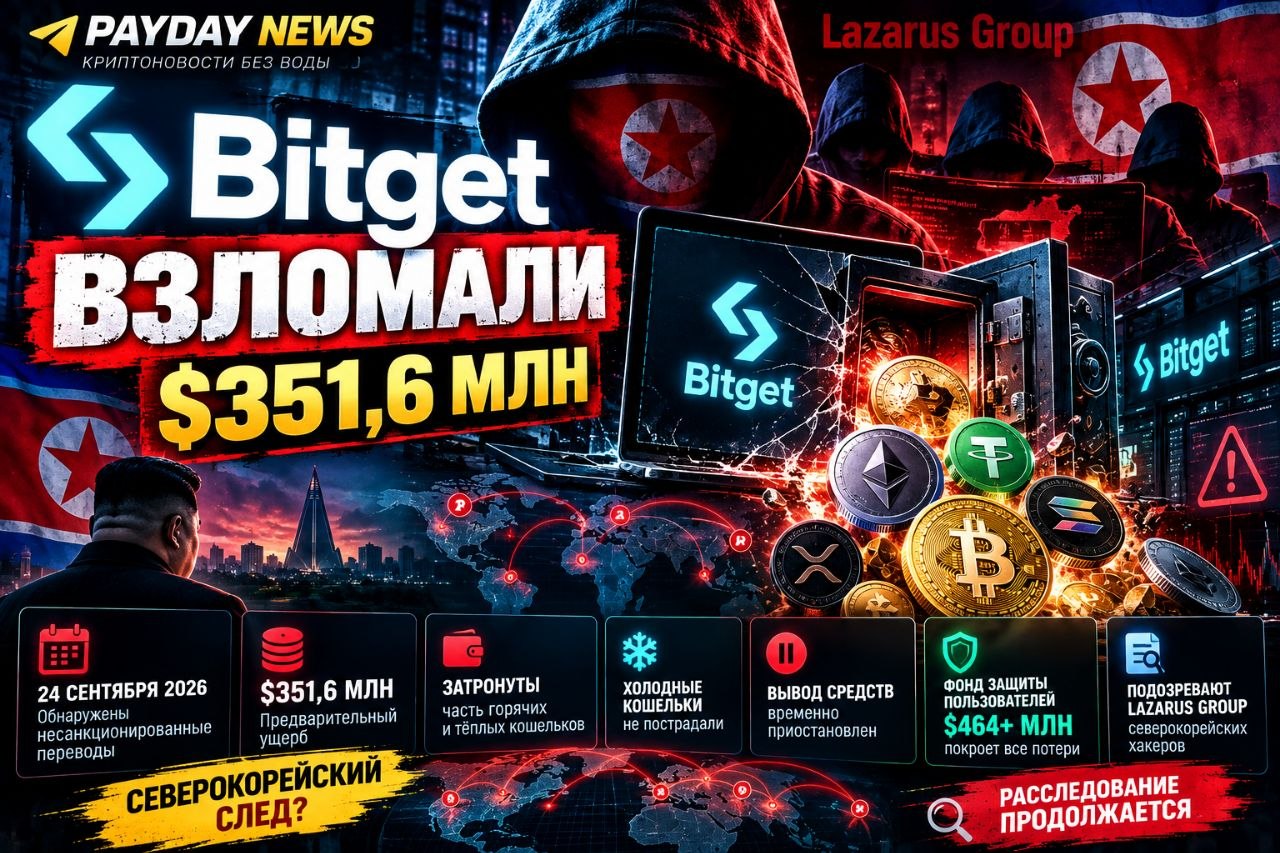
🚨 BITGET ВЗЛОМАЛИ НА $351,6 МЛН — ПОЯВИЛСЯ СЕВЕРОКОРЕЙСКИЙ СЛЕД 🇰🇵
Одна из крупнейших криптобирж Bitget столкнулась с масштабным инцидентом безопасности. По предварительной оценке биржи, злоумышленникам удалось вывести активы примерно на $351,6 млн.
И теперь появляется главный вопрос: кто стоит за атакой?
🇰🇵 Одна из рассматриваемых версий — северокорейские хакеры. В публичных сообщениях вокруг расследования фигурирует возможная связь с Lazarus Group / TraderTraitor — группами, которые исследователи связывают с КНДР.
🔎 On-chain аналитики также сообщали о сходствах в маршрутах движения похищенных средств с кошельками, фигурировавшими в предыдущих атаках, которые связывали с северокорейскими хакерами.
Но важно: окончательная атрибуция атаки пока не опубликована, поэтому говорить, что Lazarus уже доказанно стоит за взломом, преждевременно.
Что произошло?
24 сентября Bitget обнаружила несанкционированные переводы из части своей кошельковой инфраструктуры.
💰 Предварительный ущерб — $351,6 млн
🔥 Затронуты часть горячих и тёплых кошельков
🧊 Холодные кошельки, по заявлению биржи, не пострадали
⛔ Вывод средств был временно приостановлен
✅ Торговля и депозиты продолжили работать
🛡 Bitget заявляет, что потери пользователей полностью покрываются её User Protection Fund, размер которого превышает $464 млн.
Но самое интересное — как произошёл взлом.
По предварительной информации, речь может идти не о простой краже приватных ключей. Из опубликованных комментариев следует, что атакующий мог получить доступ к одному из критически важных компонентов backend-инфраструктуры кошельковой системы и заставить систему авторизовать мошеннические транзакции.
Если эта версия подтвердится, это уже гораздо более серьёзный сценарий, чем компрометация одного кошелька.
🇰🇵 Почему заговорили о Lazarus?
Северокорейские хакерские группы уже связывали с крупнейшими атаками на криптоиндустрию.
Самый громкий пример — взлом Bybit примерно на $1,5 млрд в 2025 году, который ФБР официально связало с северокорейскими киберакторами TraderTraitor.
Теперь похожий след исследуют и после атаки на Bitget.
⚠️ Но расследование ещё продолжается. Пока Bitget не опубликует полный технический отчёт, Lazarus остаётся версией, а не установленным виновником.
И здесь главный вопрос уже не только в $351,6 млн.
Если Bitget действительно полностью компенсирует потери и быстро восстановит нормальную работу — последствия могут оказаться ограниченными.
Но если выяснится, что хакеры получили более глубокий доступ к инфраструктуре биржи, ситуация становится намного серьёзнее.
👀 Payday News продолжает следить за украденными средствами и расследованием.