RED Security


Гео и язык канала: Россия, Русский
Категория: Технологии


Официальный канал компании RED Security. Мы создаём безопасное киберпространство: https://redsecurity.ru
📝 Наш чат: @redsecurity_4at

Связанные каналы  |  Похожие каналы
Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Киберстрахование выходит на новый уровень 🎮

Мы только выпустили подкаст про киберстрахование, а Минфин уже обсуждает возможность сделать его обязательным для объектов критической инфраструктуры. Совпадение? Или проблема действительно настолько актуальна? А может, кто-то наверху просто внимательно слушал наших экспертов? 🤔

Действительно, есть слухи о введении страхования для объектов критической инфраструктуры. Появление такого вида страхования может быть разумным решением. Киберинцидент и простой на объекте энергетики, транспорта, связи или финансовой инфраструктуры могут затронуть не только владельца, но и миллионы потребителей, включая смежные отрасли, т.е. ущерб будет носить общественный характер. Последствия могут быть сглажены страхованием.

Также такой подход позволит повысить общий уровень зрелости ИБ компаний за счёт введения перечня определенных требований к защите, которым владельцам объектов придётся соответствовать. Кроме того, это позволит собрать необходимую страховщикам статистику для развития как рынка в целом, так и собственных продуктов.

— Дмитрий Шишкин, начальник управления страхования ответственности крупной страховой компании.

И хотя сам по себе страховой полис не снижает вероятность киберинцидента, он однозначно является дополнительным стимулом повышать зрелость ИБ ⬇️

➡️ Размер страховой премии зависит в том числе от уровня ИБ компании: страховщики внимательно смотрят на аудиты, процессы и защитные меры.

➡️ У бизнеса появляется дополнительный стимул точнее прогнозировать последствия: сколько могут стоить простой, восстановление инфраструктуры и другие издержки

➡️ Киберстрахование помогает работать с остаточным риском: той его частью, которая сохраняется даже после внедрения мер защиты.

🎙 Смотрите наш подкаст, который стал ещё актуальнее.


IT-тусовка выходит на «Стачку» ✊

Бастовать вроде никто не будет, а вот послушать доклады, принять участие в кулуарных спорах и на пару дней превратить Петербург в одну большую IT-конференцию, которую так долго ждали, — это можно.

Мы тоже там будем. Уже завтра, 3 октября, Андрей Дугин, руководитель центра сервисов кибербезопасности RED Security, выступит сразу в двух форматах:
➡️ на круглом столе «Генеративный ИИ уже внутри крупных компаний. Теперь неудобный вопрос: а польза где?»;
➡️ с докладом «Сетевикъ — как и зачем оттуда приходят в ИБ. Что при этом меняется, и в какую сторону».

Если тоже будете на «Стачке» — приходите послушать Андрея и задать свои вопросы. Ну и погулять по красивому Питеру в перерывах тоже не забудьте 🧐


RED Security — золотой партнёр Ideco 🏆

Если бы у вас был выбор: получить золотой iPhone, «Золотой мяч»🇦🇷 или статус золотого партнёра Ideco, то вы бы предпочли импортозамещать Cisco или Fortinet? 😏

Для нас тут всё очевидно, и это не просто новая ачивка, а подтверждение, что наша команда умеет внедрять, настраивать и сопровождать решения Ideco на самом высоком уровне:

➡️ проводить аудит текущей инфраструктуры заказчиков;
➡️ осуществлять миграцию с зарубежных решений;
➡️ переносить и адаптировать политики безопасности;
➡️ внедрять и настраивать Ideco NGFW Novum.

🥇 Такое золото мы в сейфе не храним, поэтому идём применять экспертизу на проектах наших заказчиков.


SOC на автопилоте 👨‍✈️

В центре мониторинга и реагирования всё больше процессов забирает автоматизация: рутину, типовые действия, обогащение событий. А ИИ делает автопилот ещё умнее и постепенно расширяет список задач, которые можно выполнять без ручного управления.

Однако, как мы знаем, даже самый продвинутый автопилот — не повод освобождать кабину экипажа 💺

Поэтому уже завтра, 30 сентября в 11:00, в эфире AM Live обсудим:
➡️ какие процессы SOC уже можно отправлять в автономный полёт;
➡️ как ИИ меняет привычные сценарии автоматизации;
➡️ в каких ситуациях аналитик должен лично садиться за штурвал;
➡️ и насколько мы далеки от полностью автоматизированного SOC, который сможет пройти весь маршрут без участия экипажа.

За штурвалом от RED Security — технический директор RED Security SOC Владимир Зуев.

➡️ Пристегните ремни и переведите устройства в режим «смотрим AM Live». Приятного полёта просмотра ✈️

822 0 19 6 34

MFA – вкл 🌝, кибератаки – выкл 🌚

Злоумышленники редко идут напролом и обычно выбирают самый доступный путь к инфраструктуре бизнеса: уязвимый сервис, незащищённого подрядчика или точку доступа, где для входа всё ещё достаточно логина и пароля.

🔎 Сценариев может быть много, но сегодня разберём последний: представим, что учётные данные сотрудника стали известны злоумышленникам (ну бывает😅). При этом удалённый доступ к основным корпоративным системам уже защищён MFA. Казалось бы, можно не переживать.

Но что насчёт входа на рабочую станцию? 🤔

Если для доступа по-прежнему достаточно связки логин-пароль, то украденная учётка становится полноценной точкой входа в инфраструктуру. А оказавшись внутри, атакующие уж как-нибудь найдут возможность двигаться дальше.

Экзотика? А вот и нет. По данным RED Security SOC за 2025 год, в 35% случаев первоначального доступа к инфраструктуре атакуемых компаний злоумышленники использовали утекшие корпоративные учётные данные.

Поэтому мы расширили возможности RED Security MFA, и теперь сервис дополнительно защищает вход на рабочие станции Windows через Winlogon. После ввода логина и пароля сотруднику нужно подтвердить вход OTP-кодом. Защита работает в том числе при удалённом подключении.

➡️ Подробнее про сервис RED Security MFA


Киберстрахование перестаёт быть экзотикой 🌴

Ещё несколько лет назад киберстраховка в России была редкостью. А сейчас такие полисы есть практически у всех крупных страховщиков. По оценке гостя нашего подкаста Дмитрия Шишкина, начальника управления страхования ответственности, объём рынка уже приближается к $10 млн страховых премий в год.

Что подогревает спрос:
➡️ Бизнес всё сильнее зависит от «цифры». Чем больше IT-сервисов, облаков, подрядчиков и удалённой работы, тем выше цена сбоя.

➡️ Киберинциденты научились оценивать в деньгах. Простой, восстановление, внешние специалисты, недополученная прибыль — всё это уже вполне осязаемые бизнес-потери.

➡️ ИБ-решения покрывают большинство рисков, но небольшая часть всё же остаётся. Вот с ними и помогает работать киберстрахование.

🎙 Подробнее — в нашем подкасте.


Прокачали RED Security ГОСТ VPN ⚡

Мы получили аккредитацию и теперь можем сами обновлять «С-Терра Шлюз» до версии 5.0. Работы будут выполнять сертифицированные инженеры RED Security 😎

Для заказчиков это значит меньше лишних действий и меньше простоя защищённых каналов связи: не нужно отправлять оборудование на площадку вендора, ждать обновления, а затем устанавливать его обратно.

Мы развиваем направление сервиса «ГОСТ VPN», который закрывает не только задачу защиты конфиденциальной информации, но и задачу надежного сопровождения инфраструктуры. Для нас важно, чтобы заказчик получал не просто технологию, а понятный и управляемый сервис с сильной экспертизой на всех этапах. Аккредитация на обновление «С-Терра Шлюз» до версии 5.0 — это логичное продолжение нашей работы: у нас уже есть большой практический опыт с версией 4.3, а теперь мы усилили его новыми компетенциями.

— Михаил Горшилин, руководитель направления управляемых сервисов кибербезопасности RED Security.

📎 Подробности в статье


Бюджеты на ИБ сокращают, расходы на SOC — нет 🤔

В период оптимизации компании внимательнее пересматривают расходы на кибербезопасность. Но отказаться от постоянного мониторинга атак и быстрого реагирования на инциденты бизнес уже не готов.

По итогам 2025 года выручка RED Security SOC выросла на ~60%, а количество клиентов — на 30%.


При этом в условиях ограниченных бюджетов особенно заметной становится разница между собственным SOC и сервисной моделью. Оборудование, штат, работа 24/7, развитие экспертизы — всё это делает инхаус-модель сложнее и дороже в поддержке.

В большом интервью TAdviser руководитель направления сервисов RED Security SOC Михаил Климов рассказал:
➡️ почему компании отказываются от идеи строить собственный SOC;
➡️ чего заказчики теперь ждут от центра мониторинга помимо алертов;
➡️ как ИИ помогает аналитикам;
➡️ как CISO обосновывают бюджеты на SOC.

Несколько цитат Михаила перенесли на карточки ⬇️ А полное интервью можно прочитать тут.


Ломать — не строить 🛠

Но иногда это полезно и даже нужно — например, в ИБ. Лучше провести краш-тест собственной инфраструктуры по плану, чем однажды предоставить такую возможность злоумышленникам.

Уже завтра в 11:00 в эфире AM Live обсудим Offensive Security: пентесты, Red Team, Bug Bounty и другие способы проверить защиту до того, как её проверят за вас.

➡️ RED Security в дискуссии представит Артём Мелёхин, руководитель направления Security Assessment.

Приятного просмотра 👀

723 0 10 1 23

Видео недоступно для предпросмотра
Смотреть в Telegram
RED Security Pictures представляет 🎬

Что будет, если посадить за один стол представителей ИБ, бизнеса и страхования? Получится отличный блокбастер подкаст.

Мы собрали крутых экспертов и попробовали разобраться, зачем вообще бизнесу страховаться от киберрисков.

Обсудили:
➡️ что на самом деле покрывает киберстраховка;
➡️ может ли хороший SOC сделать её ненужной;
➡️ почему страховщики всё внимательнее изучают уровень ИБ клиентов;
➡️ кто оплачивает простой и восстановление после атаки;
➡️ что происходит, если в страховом опроснике немного… приукрасить реальность;
➡️ и почему бэкап, который лежит дома у сотрудника, — это так плохо, что иногда даже хорошо.

А ещё попробовали представить, каким станет киберстрахование через 5 лет 🤔

Получился разговор со спорами (но без драк, простите), реальными кейсами и довольно разными взглядами на то, где заканчивается ответственность безопасника и начинается ответственность бизнеса.

👉 Новый выпуск подкаста уже здесь 🍿


Видео недоступно для предпросмотра
Смотреть в Telegram
Cколько стоит спокойствие бизнеса?

Есть соблазн рассуждать так:
Зачем тратить деньги ещё и на киберстраховку, если мы уже купили средства защиты, подключили SOC и наняли безопасников?


Логично. Но есть нюанс — идеальной 100% защиты не существует.

Можно закрыть периметр, настроить мониторинг, обучить сотрудников, организовать безопасную разработку и всё равно оставить злоумышленнику шанс. В ИБ это называется остаточным риском.

И вот здесь начинается не столько разговор про технологии, сколько про деньги:
➡️ Сколько компания потеряет, если критичный сервис простоит день-неделю?
➡️ Сколько составит недополученная прибыль?
➡️ Сколько будет стоить восстановление?

А дальше вариантов несколько:
а) принять этот риск и жить с ним;
б) ещё больше инвестировать в ИБ, даже если это не вписывается в бюджет;
в) закрыть остаточный риск киберстраховкой.

Подробнее о различных сценариях киберстрахования и вариантах закрытия остаточных рисков расскажут эксперты в нашем подкасте, который выйдет уже завтра 🎬


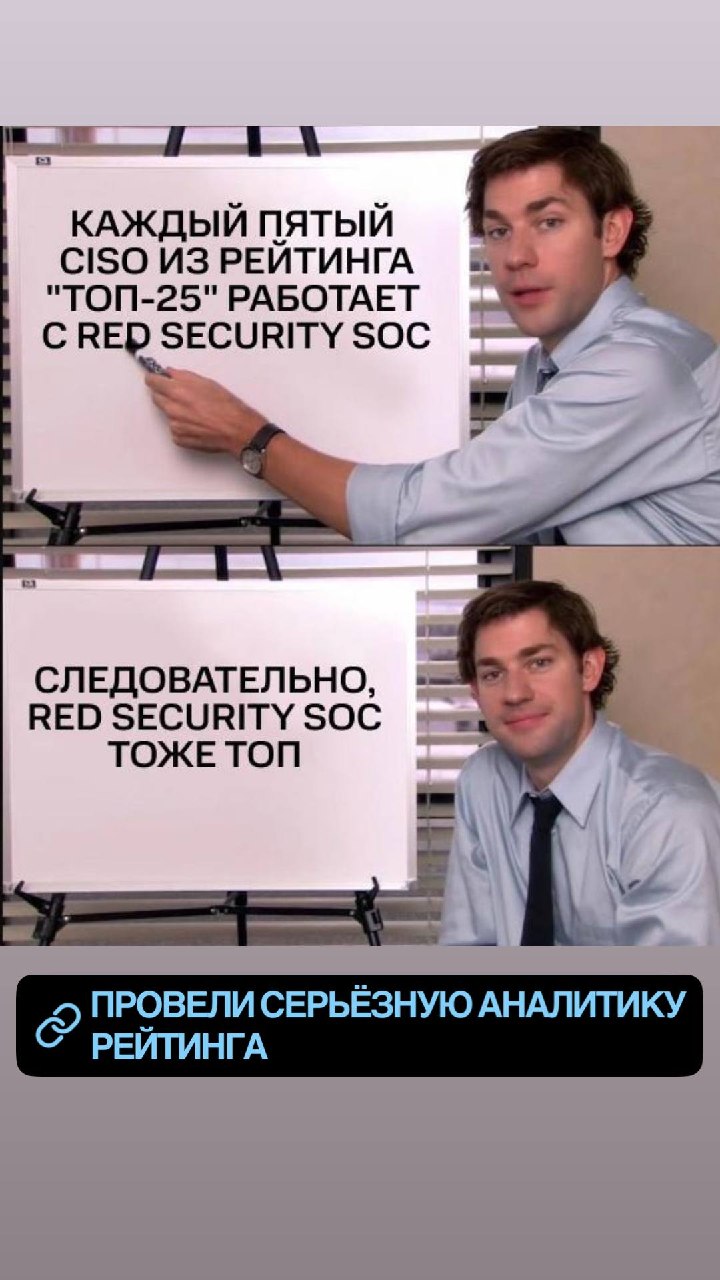
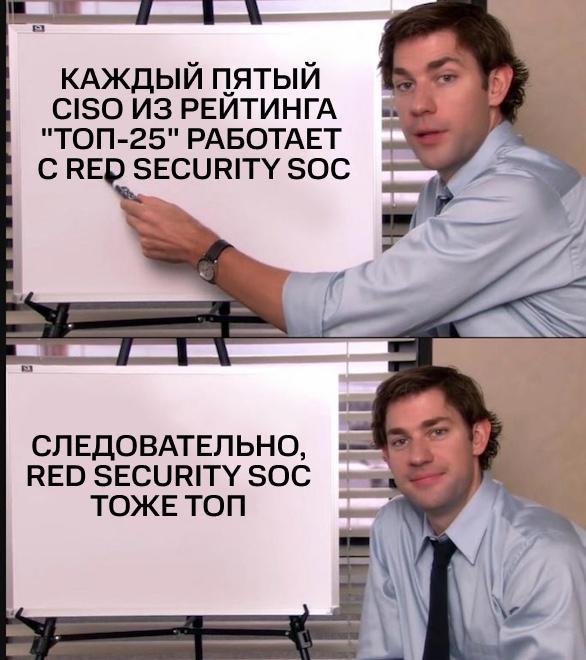
Что выбирают CISO?

Мы внимательнее изучили рейтинг «Топ-1000 российских менеджеров» и увидели одну интересную закономерность. Следите за руками 🎩

Дано:
➡️ В рейтинге есть Топ-25 директоров по кибербезопасности.
➡️ Каждый пятый CISO работает с RED Security SOC.

Если лучшие менеджеры отрасли выбрали лучших CISO, а лучшие CISO выбрали RED Security SOC, следовательно, можно предположить, что...

... RED Security SOC – одно из лучших решений на рынке.

Если перепроверить справедливость этого утверждения в недавнем исследовании «Квадрант Технологий», то как будто всё сходится.

📝 Что и требовалось доказать.

942 0 13 4 42

+1 повод для гордости🔝

Обычно мы тут пишем про топ утечек года, топ атакуемых отраслей, топ инцидентов и другие антитопы. Но сегодня очень даже хороший топ:

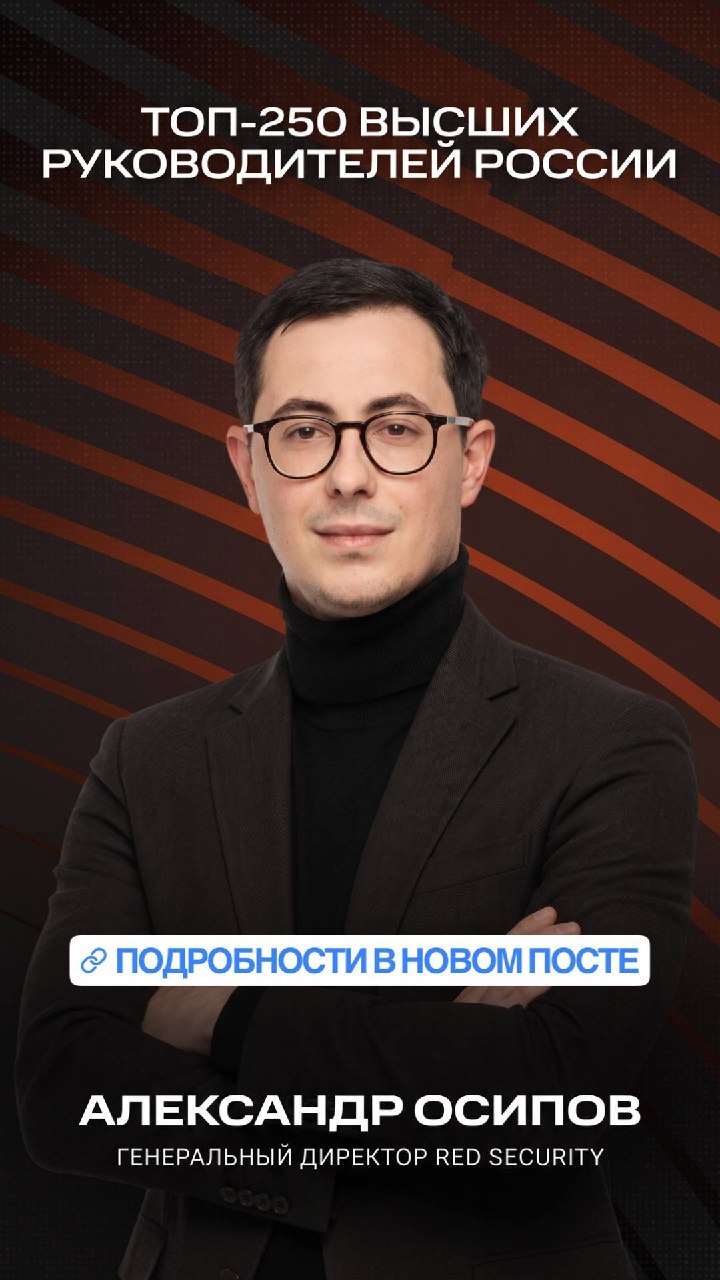
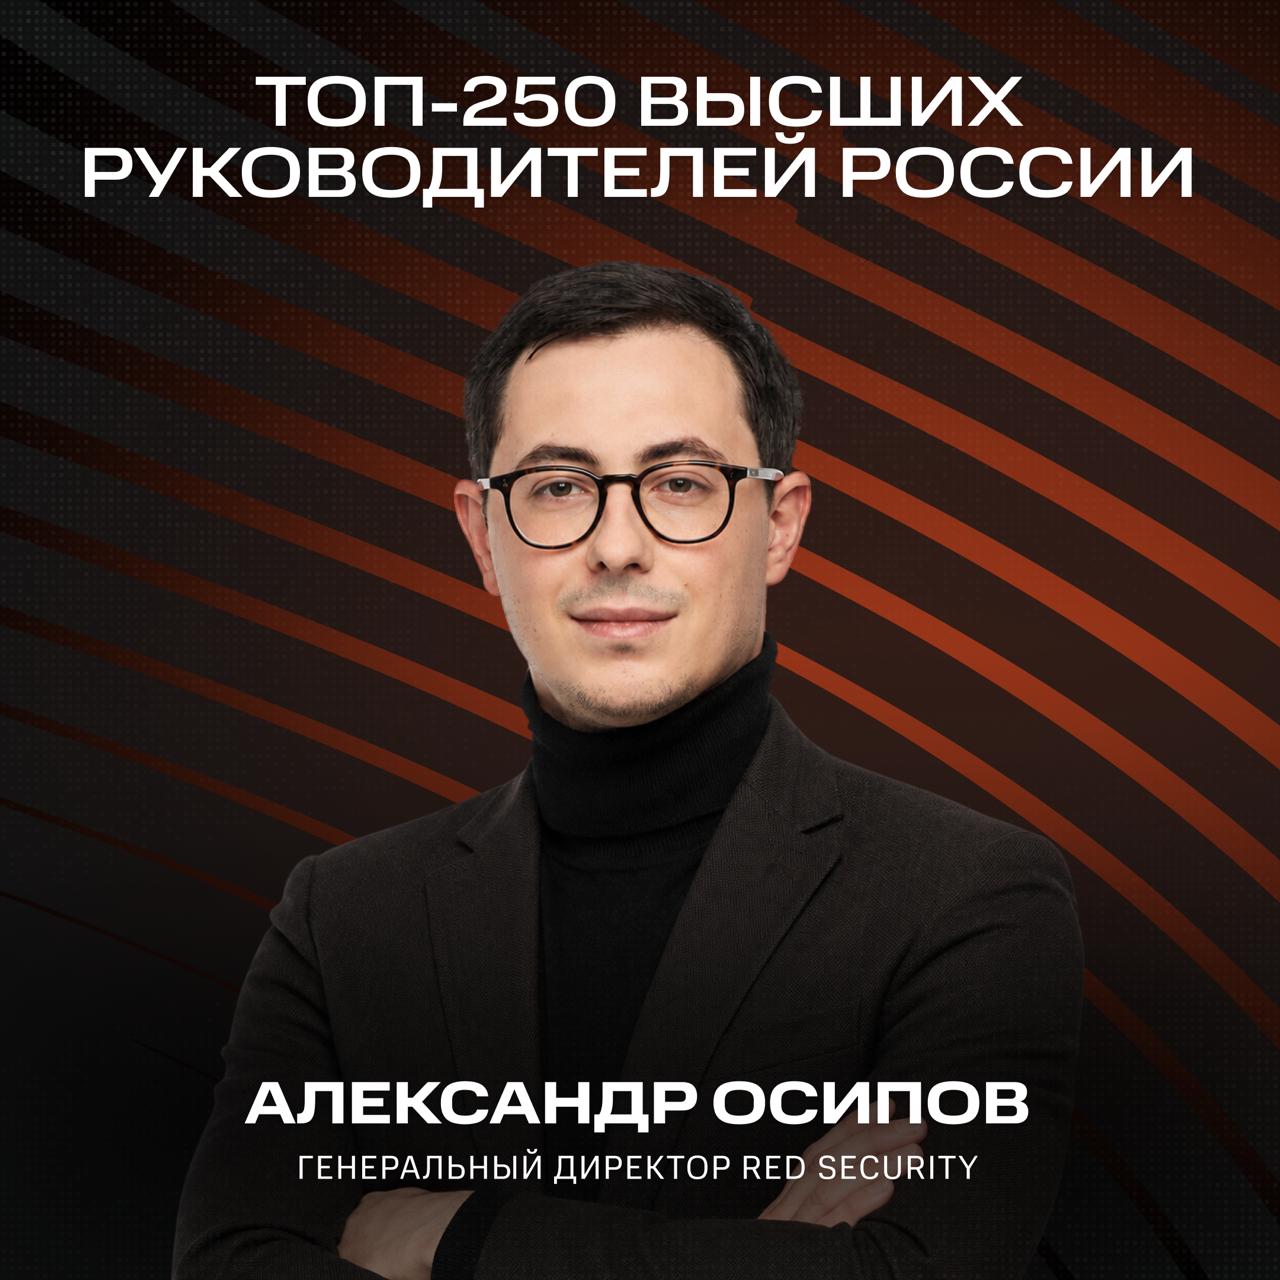
➡️ Генеральный директор RED Security Александр Осипов вошёл в Топ-250 высших руководителей России ежегодного рейтинга «Топ-1000 российских менеджеров» от «Коммерсанта» и Ассоциации менеджеров в категории ИТ 🏆

Особенно приятно, что в этом рейтинге работает принцип «лучшие выбирают лучших», и участников оценивает само профессиональное сообщество.

У Александра уже есть сердца и доверие и трудовые книжки сотрудников RED Security, а вот ваших лайков под этим постом пока не было. Накидайте огней по такому поводу 🔥

1k 0 14 1 102

Видео недоступно для предпросмотра
Смотреть в Telegram
От хакеров можно застраховаться? 👀

Представьте, злоумышленники зашифровали инфраструктуру компании. Сервисы лежат, клиенты ждут, IT-команда пытается всё поднять, бизнес считает убытки 😬

Хорошая новость: часть этого финансового «веселья» можно застраховать.

Киберстрахование в России – это пока молодой зверь, но в общих чертах полис может покрывать три большие группы расходов:
1️⃣ реагирование на инцидент — расследование, форензика, привлечение дополнительных специалистов;
2️⃣ убытки самого бизнеса — расходы из-за простоя, восстановления инфраструктуры или повреждения оборудования;
3️⃣ ответственность перед третьими лицами — например, последствия утечки данных клиентов и партнёров.

О том, где заканчивается ИБ и начинается киберстрахование, поговорили с экспертами-безопасниками в нашем новом подкасте, который выйдет уже через неделю.

А пока что посмотрите небольшой отрывок и следите за нашими новостями 📢


Здорово, когда у бизнеса растёт трафик 📈

Или не всегда? 🤔

Если на сайт внезапно пришло в десять раз больше пользователей, то либо говорим «спасибо» маркетологам, либо «ну спасибо» злоумышленникам.

➕ В первом случае всё отлично: старт рекламной кампании, распродажа или долгожданный релиз могут дать нагрузку не хуже ботнета. Вспомните недавнюю трансляцию геймплея новой GTA VI 🔥 на Netflix – тормозило знатно, но там и ажиотаж копился более 10 лет.

➖ А вот во втором сценарии цифры растут из-за ботов или атаки. И вместо новых продаж бизнес получает лишнюю нагрузку на инфраструктуру.

Чтобы понять, когда радоваться, а когда бить тревогу, смотрите помимо объёма трафика и на его характер. Вот основные редфлаги:

🚩 Тысячи пользователей внезапно делают одно и то же.
Например, долбят авторизацию, поиск или один API-метод с неестественной частотой.

🚩 Пользователь ведёт себя не как пользователь.
Не открывает главную, не ходит по разделам, а сразу летит в нужный endpoint и повторяет действие сотни раз.

🚩 Трафик растёт, а бизнес-метрики – нет.
Посещаемость улетела в космос, а регистрации, покупки и глубина просмотра остались на месте. Возможно, новые «клиенты» вообще не планировали ничего покупать.

🚩 Внезапно поменялась география.
Вчера большая часть аудитории приходила из привычных регионов, а сегодня половина запросов летит из стран, где ваших пользователей никогда не было.


Ни один редфлаг по отдельности ещё не означает, что это 100% инцидент. Важна комбинация признаков и насколько происходящее отличается от нормы. А дальше каждый занимается своим слоем защиты:

➡️ RED Security Anti-DDoS помогает сохранить доступность ресурса под массированным потоком запросов.

➡️ RED Security WAF анализирует трафик и блокирует атаки на веб-приложения и API.

➡️ RED Security Antibot вычисляет вредоносную автоматизированную активность, даже когда бот очень старается выглядеть человеком.

Если нужно хорошее сито для вашего трафика – обращайтесь 🤝


Показано 17 последних публикаций.