


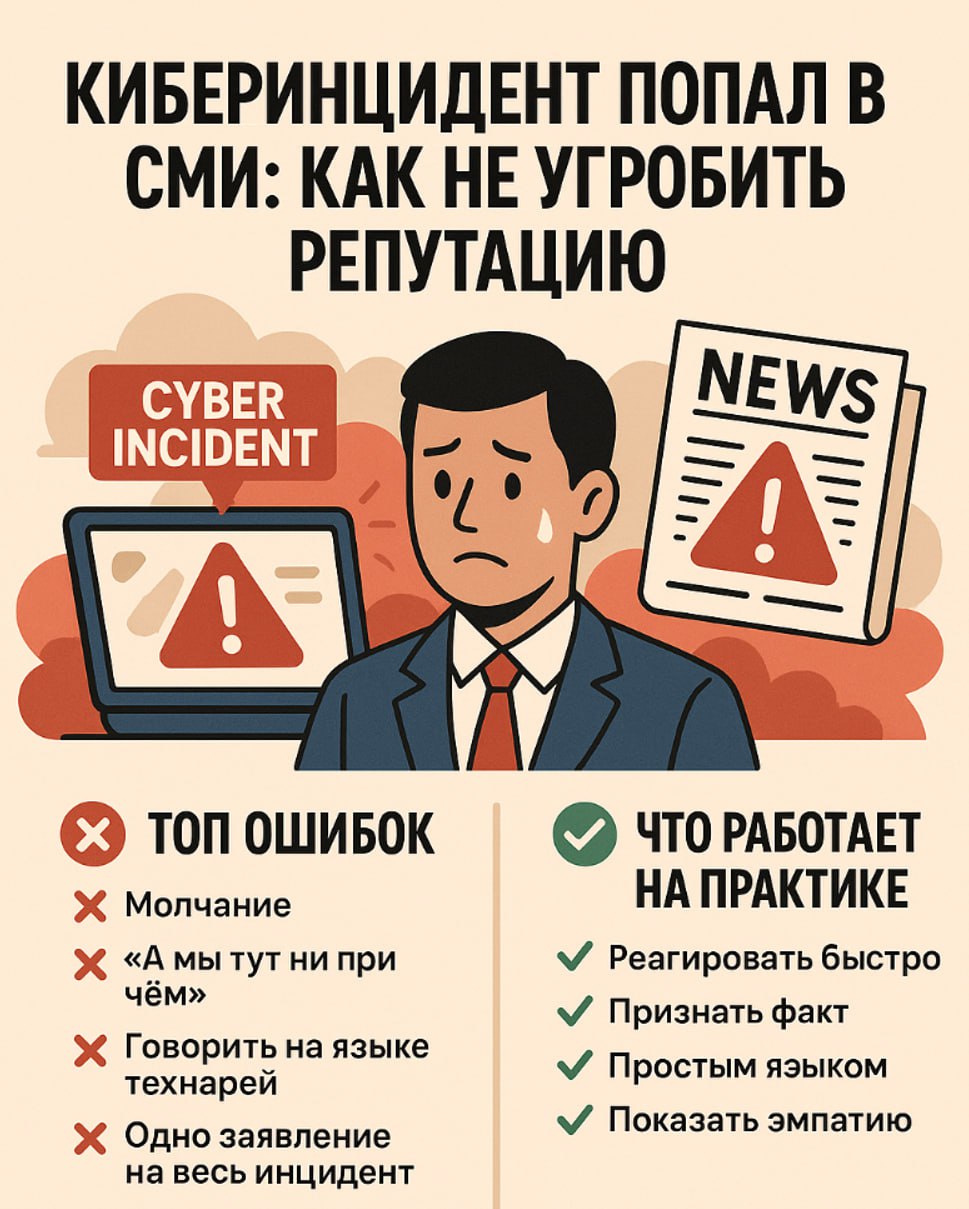
✅✅✅ Киберинцидент попал в СМИ: как не угробить репутацию
Знаете, что может быть хуже самого инцидента? Неправильная реакция на него.
Советую прекрасную лекцию эксперта по стратегическим коммуникациям Ники Комаровой, про правильные антикризисные коммуникации при кибератаке. После кибератаки слушать будет некогда. Лучше до.🫠
❌ Топ ошибок:
• Молчание — самая глупая тактика. Информационный вакуум заполняется домыслами.
• «А мы тут ни при чём» — позиция жертвы только усугубляет.
• Говорить на языке технарей — обычные люди не понимают ваших CVE и эксплойтов.
• Ссылаться на некие технические трудности - а что если узнают правду?
• Одно заявление на весь инцидент — а дальше что, в кусты?
• Несогласованность — когда ИБ говорит одно, PR — другое. Доверие рушится мгновенно.
➕ Что работает на практике:
🚨 Что готовить заранее (пока не поздно):
• План реагирования — пошаговый алгоритм, кто что делает.
• Назначить ответственных — кого будить в 3 утра и кто с журналистами говорит.
• Журнал инцидента — фиксируем всё в реальном времени.
• Шаблоны заявлений — когда всё горит, на творчество времени нет.
• Тренировки — без отработки даже лучший план превращается в бумажку.
⚖️ Юридические нюансы и штрафы при киберинциденте:
• Роскомнадзор и НКЦКИ — уведомляем за 3–24 часа (в зависимости от типа объекта).
• Штрафы — могут до 18 млн ₽ за просрочку. Хотя, сейчас на практике штрафуют на 60000 рублей.
• Банки — ФинЦЕРТ нужно уведомить до конца следующего рабочего дня. Причём не просто «у нас инцидент», а развёрнутую картину: кто, что, где, когда, какие устройства, даже геолокацию.
📌 Из практики:
🔈 PR-службу подключайте с первых минут. Иначе, все что может быть понято неправильно, будет понято неправильно.
🔍 Техническое расследование и коммуникации должны идти параллельно.
💎 Обязательно делайте разбор полётов после — инциденты повторяются, а уроки остаются.
💡 Помните: то, как вы общаетесь в кризис, запоминается гораздо лучше, чем годы спокойного маркетинга.
ПРИМЕРЫ АНТИКРИЗИСНЫХ ОПОВЕЩЕНИЙ РАЗЛИЧНЫХ КОМПАНИЙ
🔹Пример антикризисного поста компании после взлома
🔹Другой пример антикризисного поста компании после взлома
🔹Пример поста после залива ЦОД. Вообще невероятная история )
🔹Пример заявления после атаки шифровальщика
🔹Привет заявления после уничтожения инфраструктуры хакерами
Топ Кибербезопасности Батранкова
#Кибербезопасность #КризисМенеджмент #PR #совет #инцидент #DFIR #IRP
Знаете, что может быть хуже самого инцидента? Неправильная реакция на него.
Советую прекрасную лекцию эксперта по стратегическим коммуникациям Ники Комаровой, про правильные антикризисные коммуникации при кибератаке. После кибератаки слушать будет некогда. Лучше до.🫠
❌ Топ ошибок:
• Молчание — самая глупая тактика. Информационный вакуум заполняется домыслами.
• «А мы тут ни при чём» — позиция жертвы только усугубляет.
• Говорить на языке технарей — обычные люди не понимают ваших CVE и эксплойтов.
• Ссылаться на некие технические трудности - а что если узнают правду?
• Одно заявление на весь инцидент — а дальше что, в кусты?
• Несогласованность — когда ИБ говорит одно, PR — другое. Доверие рушится мгновенно.
➕ Что работает на практике:
• Реагировать быстро — заявление должно выйти в течение часов, а не дней.
• Признать факт — «да, случилось» звучит честнее, чем «изучаем ситуацию».
• Простым языком — как будто объясняете соседу.
• Показать эмпатию — «понимаем ваши переживания» творит чудеса.
• Регулярно информировать СМИ — каждые 4–6 часов в острой фазе.
• Конкретика, а не обещания — «уязвимость закрыта» лучше «принимаем меры».
• Единая позиция — все говорят в одном ключе.
🚨 Что готовить заранее (пока не поздно):
• План реагирования — пошаговый алгоритм, кто что делает.
• Назначить ответственных — кого будить в 3 утра и кто с журналистами говорит.
• Журнал инцидента — фиксируем всё в реальном времени.
• Шаблоны заявлений — когда всё горит, на творчество времени нет.
• Тренировки — без отработки даже лучший план превращается в бумажку.
⚖️ Юридические нюансы и штрафы при киберинциденте:
• Роскомнадзор и НКЦКИ — уведомляем за 3–24 часа (в зависимости от типа объекта).
• Штрафы — могут до 18 млн ₽ за просрочку. Хотя, сейчас на практике штрафуют на 60000 рублей.
• Банки — ФинЦЕРТ нужно уведомить до конца следующего рабочего дня. Причём не просто «у нас инцидент», а развёрнутую картину: кто, что, где, когда, какие устройства, даже геолокацию.
📌 Из практики:
🔈 PR-службу подключайте с первых минут. Иначе, все что может быть понято неправильно, будет понято неправильно.
🔍 Техническое расследование и коммуникации должны идти параллельно.
💎 Обязательно делайте разбор полётов после — инциденты повторяются, а уроки остаются.
💡 Помните: то, как вы общаетесь в кризис, запоминается гораздо лучше, чем годы спокойного маркетинга.
ПРИМЕРЫ АНТИКРИЗИСНЫХ ОПОВЕЩЕНИЙ РАЗЛИЧНЫХ КОМПАНИЙ
🔹Пример антикризисного поста компании после взлома
🔹Другой пример антикризисного поста компании после взлома
🔹Пример поста после залива ЦОД. Вообще невероятная история )
🔹Пример заявления после атаки шифровальщика
🔹Привет заявления после уничтожения инфраструктуры хакерами
Топ Кибербезопасности Батранкова
#Кибербезопасность #КризисМенеджмент #PR #совет #инцидент #DFIR #IRP