


Репост из: Life-Hack - Хакер
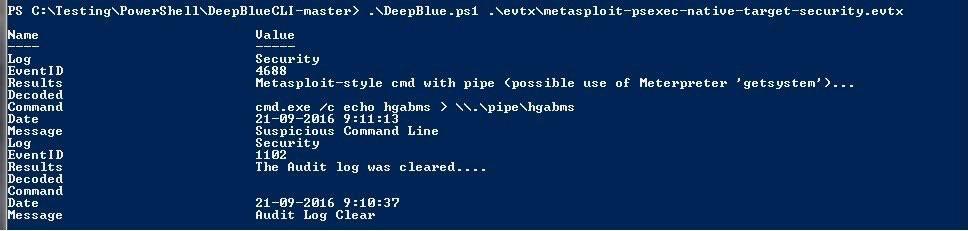
DeepBlueCLI
#DFIR #blueteam #admin
Инструмента от SANS, а точнее модуль PowerShell для поиска угроз с помощью журналов событий Windows. Поможет выявить подозрительную активность учетных записей и найти подозрительные службы или вредоносное ПО (например mimikatz). В репозитории есть различные примеры журналов, которые можно использовать для оттачивания навыков реагирования и расследования. Умеет экспортировать результаты во все основные форматы файлов.
🔗 Ссылка на GitHub
LH | News | OSINT | AI