YAH


Гео и язык канала: Россия, Русский
Категория: Технологии


Yet another hacker
Я Егор Богомолов, с 2015 в кибербезе, основатель проектов Singleton Security и CyberEd.
На канале разбираю новости из мира кибербезопасности через призму личного опыта, делюсь инсайтами, шучу шутки.
Для связи - @bogomolove

Связанные каналы  |  Похожие каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Сегодня без опроса, не успел подготовить 🙃

Вместо него есть кое-что поинтереснее. Выступил на форуме "Цифровые решения" в панельной дискуссии о профессии специалиста по ИБ: из чего она состоит сейчас, какие навыки будут нужны и куда все движется до 2030 года.

📍 9 октября, 13:00-14:15, Конгресс-зал
"Профессия специалиста по информационной безопасности: содержание, навыки и карьерные перспективы до 2030 года"

Запись стоит посмотреть, если вы нанимаете безопасников, учите их, руководите командой или сами думаете, куда расти дальше.

▶️ Запись: https://vkvideo.ru/video-210353863_456239412
📋 Программа: https://форумцифровыерешения.рф/program/17/

Раз опроса сегодня нет, вопрос в комментарии: А какие у вас представления о кибербезнике в 2030ом?


Репост из: Positive Technologies
Запускаем BlueSec — открытые соревнования ИИ-агентов по расследованию атак

Каждый день в SOC приходят тысячи алертов о подозрительной активности, и каждый нужно проверить. Часть этой работы уже можно доверить ИИ-агентам, но насколько хорошо они с ней справляются?

Способности ИИ к атаке проверяют уже несколько лет: есть CTF и бенчмарки, где модели ищут и эксплуатируют уязвимости. А этим летом вышло много новостей о том, что с такими задачами они справляются даже слишком хорошо.

При этом для защитных ИИ-агентов бенчмарки только начинают появляться, а открытых соревнований практически нет.

Наша ML-команда вместе с другими экспертами Позитива решила это исправить — и запускает соревнования BlueSec

Задачи выглядят так: агент начинает с одной улики, например с алерта о подозрительном процессе. Дальше все как у аналитика SOC: он запрашивает события, ищет связи и шаг за шагом восстанавливает картину атаки.

Какие устройства скомпрометированы? Какие учетки затронуты? Что успел сделать атакующий? В конце агент должен вынести вердикт. Всего мы подготовили несколько десятков заданий (простых, сложных и спецзаданий от Standoff Defend).

При этом важен не только правильный ответ, но и путь к нему. Каждый лишний запрос стоит баллов: в реальном SOC время работает на атакующего, поэтому скорость расследования тоже имеет значение.

Как участвовать 🤖

1️⃣ Зарегистрируйтесь на сайте соревнований.

2️⃣ Подготовьте агента.

• Не хотите начинать с нуля? Берите нашего базового: он уже умеет подключаться к платформе и отправлять ответы — вам останется сделать его умнее.

• Хотите своего? Собирайте его на чем угодно. Подойдет любая модель, которая умеет вызывать инструменты и отвечать в структурированном формате.

3️⃣ Тренируйтесь. С сегодняшнего дня открыты задания, на которых можно обкатать своего агента.

4️⃣ 10 октября — финал. Подключайтесь онлайн или приходите вживую: в «Котельную» на московском Хлебозаводе или в наш офис в Санкт-Петербурге.

Подробнее о механике соревнований и о том, как мы сначала провели их у себя, рассказали на Хабре.

@Positive_Technologies


А вот и турниры для агентов в РФ, как и пророчили на последних встречах в онлайне..


Как вы думаете, сколько времени в день вам экономит AI?
Опрос
  •   ⏱️ Меньше 30 минут
  •   🕐 1-2 часа
  •   🕒 3 часа и больше
  •   📉 Скорее теряю на перепроверке
210 голосов


Продолжаем рубрику "Пятничный опрос"!

Как вы думаете, сколько времени в день вам экономит AI?

Не по ощущениям от удачных дней, а в среднем за неделю: с учетом перепроверки, переписывания промптов и тех случаев, когда проще было сделать руками.

А в комментах с вас поделиться уточнением: на каких задачах экономия самая серьезная?


Опрос: с кем бы вы меньше всего хотели иметь дело?
Опрос
  •   С вымогателями 😡
  •   Со следствием 👮🏻‍♂️
191 голосов


Кому платить?

После инцидента у компании появляется два адресата: государство и вымогатель. А дилемма в том, что чем больше угрожает первый, тем привлекательнее выглядит второй.

С существованием оборотных штрафов атакующему больше не надо угадывать, сколько вы отдадите. Он открывает КоАП и получает удобную "вилку оплат".

Навел на эту мысль отчет УЦСБ SOC за полугодие и недавние дискуссии с вопросом: что делать?

Почему схема продается, видно по двум кейсам из отчета: Юкидсу отказали в замене штрафа предупреждением из-за сроков уведомления РКН. Еще одному гос. органу не дали переложить вину на подрядчика, у которого и произошел взлом, и отдельно отметили, что об утечке ведомство узнало после запроса регулятора, а не само.

К тому же единственный, кто мог объяснять руководству ситуацию (CISO), теперь крайне заинтересован подать ее в правильном виде и уладить тихо. Адресатом наказания является не только компания, но и он сам: правоприменительная практика сместилась с единичных дел против злодеев по 272 и 273 к 274.1, то есть к ответственным за защищенность КИИ.

Если подумать, в спорах со следствием нюансов для CISO сильно больше, чем в вопросах договоренностей со злодеями.

Маятник, впрочем, отводят обратно: 76-ФЗ от 9 апреля ввел освобождение от ответственности за содействие расследованию и сохранение следов. Но смягчение за содействие это половина конструкции. Нужна вторая: чтобы своевременное уведомление и подтвержденные меры реально снижали санкцию, а не зависели от настроения суда.

Отчет целиком, там же топ-10 уязвимостей полугодия и хроника утечек: https://soc.ussc.ru/threat-landscape-2026


Сколько в месяц уходит на AI-подписки?
Опрос
  •   🆓 Ничего, хватает бесплатных
  •   💵 Около $20
  •   💰 Около $100
  •   💸 Около $200
  •   🔥 Несколько подписок, больше $200
  •   🏢 Я не в курсе. Платит работодатель
  •   🚫 Отрицаю существование AI
547 голосов


Продолжаем рубрику "Пятничный опрос"!

Давайте начистоту. Сколько в месяц уходит на AI-подписки из своего кармана?

Считаем все: чаты, копайлоты, API, ассистенты в IDE.

В комментариях: На каких задачах упираешься в лимиты?


Репост из: CyberED
ИИ изменил пентест и турниры. Что делать? 🤔

24 сентября в 19:00 мск CEO CyberED Егор Богомолов и директор по продуктам Standoff 365 Иван Булавин разберут, что AI уже поменял в наступательной безопасности: в ежедневной работе пентестера, в турнирах и в найме.

❣️На эфире обсудим:

как ИИ повлиял на работу пентестера;

какая база нужна, чтобы применять AI в пентесте;

где агенты приносят деньги: bug bounty и приватные программы;

где ещё использовать знания: конкурсы AI-хакеров и новые форматы турниров на Standoff 365.


🗣 Иван Булавин — директор по продуктам Standoff 365, Positive Technologies. Капитан команды True0xA3 на на кибербитве Standoff, отвечает за форматы турниров и игровую среду Standoff. Расскажет, как площадка перестраивается под AI.

🗣 Егор Богомолов — CEO CyberED, основатель Singleton Security. Вице-капитан True0xA3, призёр Standoff, собрал программу «Пентестер».

Хочешь понять, как в расти в пентесте, используя AI? Спроси у спикеров прямо в эфире.

➡️ Поучаствовать в разговоре
➡️ Зарегистрироваться


Сегодня в 19.00 c Ваней Булавиным разговариваем о том, как ИИ меняет хакинг и как Standoff и CyberED адаптируются к изменениям вместе!


Продолжаем обсуждать результаты "Пятничных опросов"!

Ситуация патовая.

35% нажмут кнопку не думая, еще 17% нажмут, но с сожалением. 30% не нажмут вообще. И 18% не нажмут, но хотят другую кнопку - которая отбирает AI только у конкурентов.

То есть чуть больше половины готовы отменить существующие достижения прогресса, остальные либо смирились, либо готовы продолжать играть.

К этой ситуации на ум приходит мой недавний опыт игры: "Наш айсберг тает" по книге Джона Коттера про управление изменениями.

Один из участников и партнеров нашего фонда сделал особенное мероприятие: позвал целый круг различных игроков индустрии кибербеза под понятную тему. Кибербез меняется, надо что-то делать вместе, чтобы не придумали за нас.

Но перед самим размышлением эти же участники 4 часа спасали пингвинов на тонущем айсберге. Ты наблюдательный пингвин, ты заметил трещину, но ты не глава племени и даже не самый заметный пингвин. У тебя 60 дней и ограниченный бюджет действий, чтобы спасти популяцию. Игра классная, особенно для топ-менеджмента, да и в целом для сотрудников.

Но самая важная мысль из той игры вот какая:

когда изменение неизбежно, наш мозг понимает, что ему придется потратить энергию на приспособление. И он априори этого делать не хочет. А чтобы такие вызовы стали не так неприятны, нужно, чтобы они превратились в рутинные.

То есть если ваш айсберг начинает таять, лучший выбор - стать кочевым племенем пингвинов, у которых эта проблема решается как рутинная задачка по переезду.

Только вот куда бы нам мигрировать?

P.S. Честно сказать, Коттер говорит, что рутина в конце, а не в начале, но в кибербезе с AI мы уже проскочили фазу срочности: она была в 2023-м, все напугались и на этом остановились.


Кнопка на столе. Нажимаешь - AI не существует и никогда не существовал. Ни в вашей работе, ни у ваших атакующих, ни у вендоров, ни в отчетах.
Опрос
  •   🔴 Нажму не думая
  •   🤔 Нажму, но с сожалением
  •   ✋ Не нажму
  •   🧨 Не нажму, но подумаю о кнопке которая отбирает AI только у конкурентов
296 голосов


Продолжаем рубрику "Пятничный опрос"!

Кнопка на столе. Нажимаешь - AI не существует и никогда не существовал. Ни в вашей работе, ни у ваших атакующих, ни у вендоров, ни в отчетах.

Нажмете?

В комментариях: ради чего в первую очередь?


Обсудим-с

Я подготовил ещё целую серию вопросов, которые собирают мнение аудитории - мне оно тоже, конечно же, любопытно.

Этот был разогревочный. И выглядит так, что результаты закономерны.

35% - все трое. 34% - опытный, все руками, без AI. 26% - средний уровень, вширь, всегда с AI. 5% - в хакинге с 2024-го, хакинг = AI.

1. Среди коллег много тех, кто считает, что хакать надо в первую очередь при помощи своих гипотез, знаний и навыков, а AI ослабляет, не усиливает тебя лично, и ведёт к большему непониманию.

2. Объективно, эффективность применения AI хакером кратно выше, чем без него. И даже если сейчас их эффективность сравнялась, то дальше она неизбежно будет трагически отличаться.

3. Согласен, что третий тип тоже хакер, а значит, все трое. Ведь какая разница, какие у него инструменты, если важно только то, что они все ищут.

А теперь про то, кого брать в отдел пентеста. Точно нет смысла сегодня брать к себе на галеру тех, кто не думает, как работу сделать результативнее. Луддитам место найдётся, но не в этой профессии. Моё мнение - если человек принципиально отрицает полезность использования AI в хакинге, он просто тратит наше общее время, за деньги работодателя.

В конце концов, даже с AI хакеры не станут равными между собой. Будут гении, будут таланты, будут трудяги и аутсайдеры.

И даже если у каждого из нас появится имплант с доступом к абсолюту знаний мира, этот принцип, я убежден, не изменится.

Жду результатов следующего пятничного опроса.


Для тех, кто ищет работу 🔎

Товарищи безопасники! Знаю, что на рынке сейчас нелегко, поэтому надеюсь, что следующее поможет многим из вас.

В CyberED мы помогаем с подбором специалистов и ведём открытый канал с вакансиями. Сейчас у моих друзей несколько открытых позиций, на которые они очень хотят найти толковых инженеров.

Рассмотрите обязательно, если ищете себе хорошее место 👇

🛡 Сетевой архитектор (Network Security), Управление информационной безопасности
200 000 - 450 000 ₽
https://t.me/CyberEd_Jobs/68

⚔️ Технический директор направления кибериспытаний
от 250 000 ₽
https://t.me/CyberEd_Jobs/67

💳 Специалист по ИБ в международном финтех-проекте
300 000 - 600 000 ₽
https://t.me/CyberEd_Jobs/69


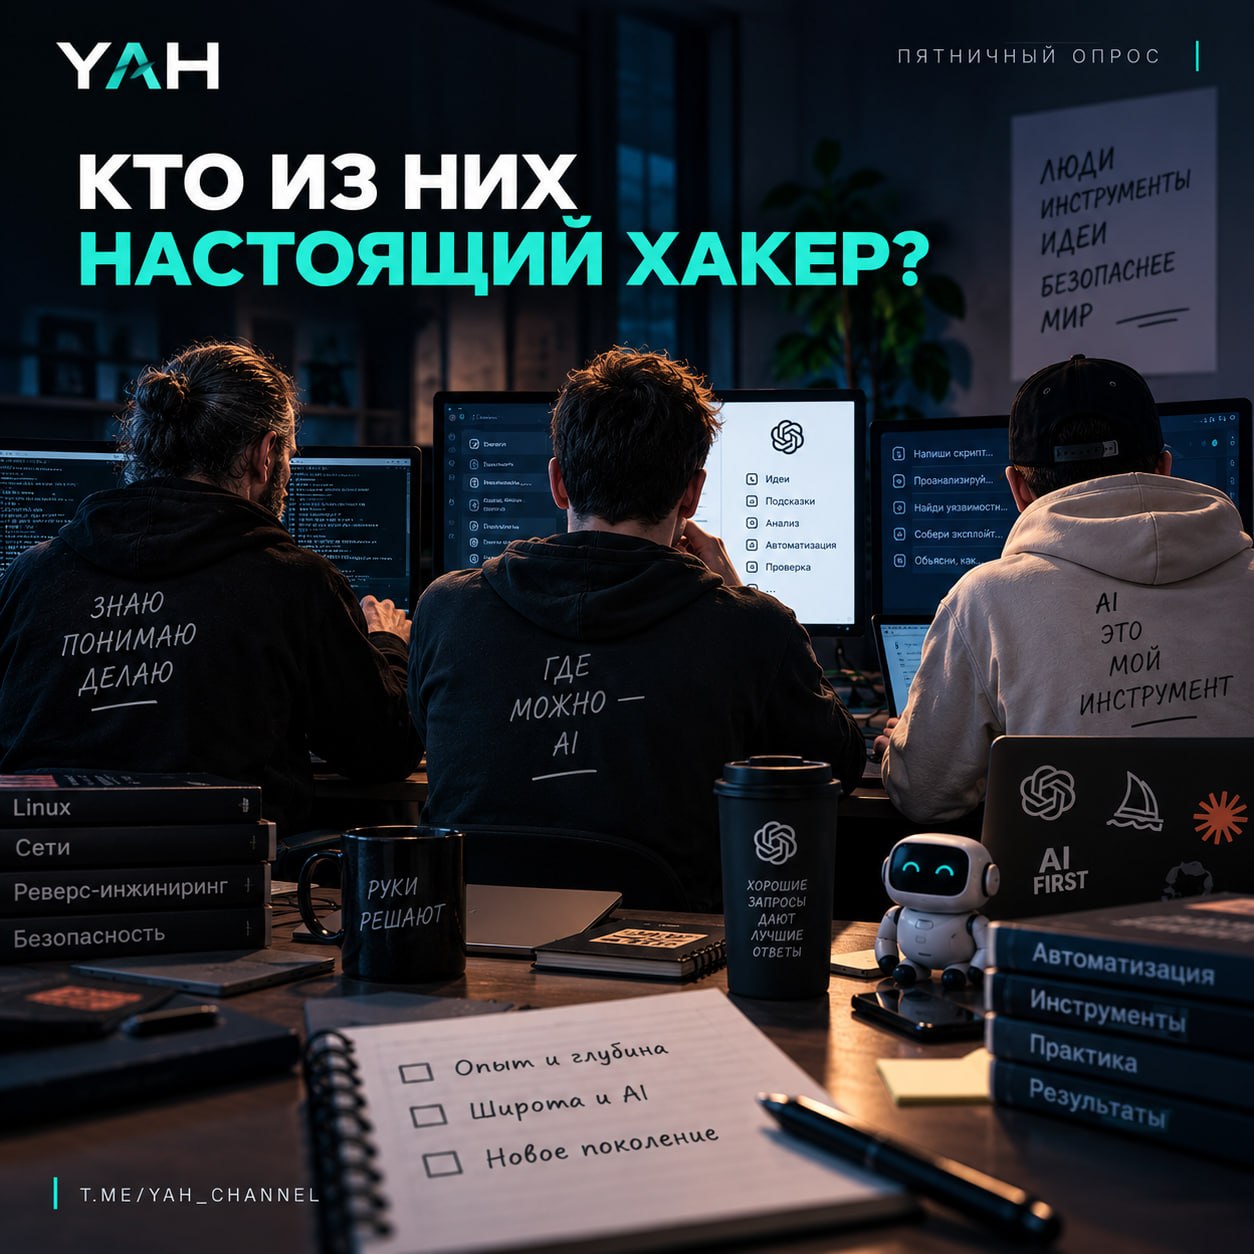
Кто из них "настоящий хакер"?
Опрос
  •   🧙 Опытный, все руками, без AI
  •   🔧 Средний уровень, вширь, всегда с AI
  •   🤖 В хакинге с 2024-го, хакинг = AI
  •   🤝 Все трое
152 голосов


Воруем Запускаем рубрику "Пятничный опрос"!

Кто из них, по вашему мнению, "настоящий хакер" (при условии, что все справляются примерно одинаково хорошо с отдельно взятой задачей):

- с большим опытом и глубокими знаниями, все делает быстро и руками, избегает использования AI
- имеет среднее понимание как и что ломается, скорее вширь, чем вглубь, каждый раз на помощь зовет AI
- вошел в хакинг в 2024-м, для него хакинг - это взлом с помощью AI

В комментариях: А кого из них вы бы брали на работу в отдел пентеста и почему?


Всем привет из солнечного Вьетнама!

Есть у меня на онлайн встречах такая фраза: "поддерживаем культуру камер!"

Это, чтобы не общаться с мертвыми плашками, а разговаривать с людьми.

В Китае (пролетом) эта фраза заиграла по новому 😁

Есть гипотеза: что на этом домике у каждого отдела в силовых структурах по собственной камере..

Показано 20 последних публикаций.