GR в IT


Channel's geo and language: Russia, Russian
Category: Technologies


Автор: Елена Бочерова, исполнительный директор российской ИТ-компании «Киберпротект». Член Экспертного совета по программному обеспечению при Минцифры России, грантового комитета РФРИТ, профильных комитетов ключевых ИТ-ассоциаций.
Связь: @chifafox

Related channels  |  Similar channels
Channel's geo and language
Russia, Russian
Statistics
Posts filter


Forward from: Ассоциация РУССОФТ | 27 лет в ИТ-индустрии
🏆 Первое место в номинации «PR-кампания года»!

Проект Киберпротект x РУССОФТ «Женщины в ИТ» занял первое место на премии «Продвигай ИТ».

Спасибо команде «Киберпротекта» и всем, кто работал над проектом, помогал с исследованием, дискуссиями и его развитием! В особенности модераторам мероприятий, прошедших в рамках проекта: Валерии Романовской, исполнительному директору РУССОФТ, и Елене Бочеровой, исполнительному директору «Киберпротект»

Для нас особенно ценно, что проект, начавшийся с исследования, продолжился профессиональным диалогом и новыми отраслевыми форматами.

Спасибо сообществу «Продвигай ИТ» за высокую оценку нашей работы! ❤️

@russoft_association

РУССОФТ в Max — всегда с вами😉


💻 Закон о платформенной экономике вступил в силу: что меняется для бизнеса

Сегодня, 1 октября, вступил в силу Федеральный закон №289-ФЗ⁠, принятый 31 июля 2025 года. Он регулирует отношения между операторами посреднических цифровых платформ, их партнёрами и пользователями при продаже товаров, выполнении работ и оказании услуг.

Новые действующие правила включают:

😁Реестр и проверка продавцов. Специальные требования распространяются на посреднические платформы, включённые в реестр. Операторы должны проверять сведения о продавцах через государственные информационные ресурсы, а также информацию об обязательных сертификатах, декларациях соответствия и маркировке товаров.

😁Предсказуемость условий работы. Об увеличении комиссии, изменении условий ответственности и ряде других изменений договора оператор должен уведомлять партнёров минимум за 45 дней — с предусмотренными законом исключениями. Скидки за счёт продавца требуют его согласия, а отказ от них не может служить основанием для снижения рейтинга или ограничения доступа.

😁Возможность оспорить решения платформы. Вводится обязательное досудебное рассмотрение жалоб на штрафы, блокировки, снижение рейтинга и изменение положения товара в поисковой выдаче. Оператор должен ответить на жалобу не позднее 15 дней со дня её подачи.

😁Доступ к документам и взаимодействие с ФНС. Оператор обязан обеспечивать партнёрам доступ к действующим и прежним договорам не менее трёх лет, а запрошенные акты сверки предоставлять в течение семи рабочих дней. Закон также предусматривает информационное взаимодействие платформ с налоговыми органами.


💻 Вчера завершилось принятие поправок в рамках ОРВ. При дальнейшей доработке закона считаю важным добавить обязанность оператора обеспечивать сохранность, целостность, доступность и возможность восстановления документов и информации, подлежащих формированию, хранению или предоставлению в соответствии с Федеральным законом №289-ФЗ.

Это усилит уже предусмотренные гарантии доступа к документам. После технического сбоя или кибератаки участники платформы должны иметь возможность восстановить сведения, необходимые для подтверждения расчётов и защиты своих прав.

👍 GR в IT. Подписаться⁠.


💻 GR в IT: главное за прошедшую неделю

😁 Участникам ОЗП могут предоставить отсрочку перехода КИИ на российское ПО. Правительство готовит дополнительные преференции⁠ для участников особо значимых проектов. Рассматриваемая отсрочка должна дать время на доработку и тестирование отечественных решений перед внедрением. Продолжительность и конкретные условия пока не названы.

😁 Минцифры предложило оценивать эффективность льгот на приобретение российского ПО. Проект методики⁠ предусматривает оценку востребованности льгот, их бюджетного эффекта и вклада в достижение государственных целей. По итогам ведомство будет рекомендовать Минфину сохранять, уточнять или отменять льготы. Сам проект действующие льготы не меняет.

😁 Суд поддержал отказ включить «Свободный офис» в реестр российского ПО. По сообщению ComNews⁠, Минцифры считает вклад «Базальт СПО» в доработку открытых компонентов недостаточным для предоставления российского статуса. Разработчик не согласен и намерен подать апелляцию. Спор касается конкретного продукта, а не общего запрета на регистрацию составного ПО.

😁 В Госдуме предложено создать комитет по цифровому развитию и ИИ. С инициативой⁠ выступил Дмитрий Медведев, предложив Александра Сидякина на должность председателя. Сергею Боярскому предложено сохранить руководство комитетом по информационной политике, информационным технологиям и связи. Окончательное решение Госдумы пока не сообщается.

😁 Минтруд утвердил профстандарт для специалистов по безопасности значимых объектов КИИ. Документ⁠ вступит в силу 1 марта 2027 года. Он разграничивает задачи от эксплуатации средств защиты и реагирования на инциденты до проектирования систем безопасности и организации работы. Требования к образованию и стажу зависят от выполняемой функции и уровня квалификации.

😁 С декабря вводится ГОСТ по угрозам идентификации и аутентификации. ГОСТ Р 70262.3–2026⁠ устанавливает единый порядок описания угроз и уязвимостей, включая способы реализации атак и возможные последствия. Стандарт разработан «Аладдином» совместно с ФСТЭК и её профильным НИИ и предназначен для проектирования и совершенствования механизмов управления доступом.

😁 Шадаев объяснил отказ от выборочных субсидий разработчикам NGFW. По словам министра⁠, поддержка одного-двух производителей межсетевых экранов следующего поколения при десятках претендентов создала бы перекос на рынке. Формирование спроса на отечественные решения он связал с регулированием и импортозамещением на КИИ. Речь об объяснении ранее выбранного подхода, а не об отмене действующих субсидий.


💻Поддержка отечественных разработчиков должна сочетаться с прозрачными правилами конкуренции. Для бизнеса важно заранее понимать, какие условия дают доступ к преференциям и российскому статусу продукта, чтобы учитывать их при планировании разработки и инвестиций.

👍 GR в IT. Подписаться⁠.


После ИТ-форума РУССОФТ в Питере остались смешанные чувства

В экономике виднеется нарастающая финансовая неопределённость в том месте, где обычно была опора на прибыль.

На форуме РУССОФТ 2026 разговор шел о том, на каких принципах должна быть устроена вся отрасль. В неожиданном амплуа здесь выступили ровным счётом все: и министры, и предприниматели.

Случился «идеологический крик» с открытым предложением срастить «железо и софт», с яркой метафорой о том, что «софт без железа — что дерево без корней»: ветер подует — и нет его вовсе. Другое дело, если это «доверенный ПАК»: тут тебе всяческий почёт и «рынок в обмен на инвестиции» — тот самый желанный и гарантированный спрос.

Экономисты, юристы и крепкие хозяйственники призывают нас, вендоров, отказаться от лицензионного подхода, поддержать платформы и перейти на модель роялти за время использования написанного софта.

ИИ, как главный чёрный ящик, тонкой красной ниткой сковал все дискуссии и круглые столы в единую композицию.

А ещё была:

😁«Гонка стандартов» на ближайшее десятилетие как главный маркер передела международных технологических рынков;

😁Необходимость увеличения НИРов и НИОКРов до числа П;

😁«Суверенитет как стратегия» и «мобилизация, которой на самом деле нет и которую не ожидаем».


Всё это на фоне Финского залива Балтийского моря и Репинских Пенатов теснит грудь ощущением значимых перемен, неотвратимых, часто болезненных и таких уже близких.

Если пост наберёт 100 огоньков, беру на себя честное социалистическое обязательство провести закрытый вебинар по обозначенным трендам.

Если откликнулось что-то из вышеперечисленного, ставьте огонёк и пишите вопросы в комментариях.

И мгновенная польза, ежегодное исследование РУСССОФТ уже опубликовано, и почитать его можно тут.


💻GR в IT: вновь собрала самое интересное за последние семь дней в дайджесте

😁 Минэнерго обсуждает смягчение условий импортозамещения на КИИ. Ведомство рассматривает возможность⁠ использовать иностранное оборудование на отдельных значимых объектах до выработки амортизационного ресурса. Причина — досрочная замена ведёт к списаниям и дополнительным расходам, которые могут отразиться на тарифах. Решение пока обсуждается.

😁 Банк России обозначил технологические приоритеты на 2027-2029 годы. В проекте основных направлений развития финансового рынка⁠ — подготовка к постквантовой криптографии, защита данных при разработке ИИ-решений, внедрение отечественного ПО и открытых API. Замечания и предложения принимаются до 9 октября включительно.

😁В Минпромторге и Минэкономразвития сменились руководители цифровых департаментов. Исполняющим обязанности директора департамента цифровых технологий Минпромторга стал Антон Калинский⁠, а обязанности директора департамента цифрового развития и экономики данных Минэкономразвития исполняет Глеб Турканов. В зоне ответственности подразделений — цифровизация промышленности, регулирование ИИ, экспериментальные правовые режимы и управление данными.

😁 АПКИТ выступила против обязательных выплат за обучение ИИ на общедоступном контенте. Ассоциация предупреждает⁠, что такая модель может стать фактическим сбором с технологии, сократить число российских ИИ-проектов и усилить отток специалистов. При этом АПКИТ поддерживает право владельцев контента исключать свои ресурсы из обучения моделей и призывает обсудить поправки с отраслью.

😁 Минцифры предлагают закрепить дополнительные полномочия в сфере ИИ. На общественное обсуждение вынесен проект⁠, предусматривающий анализ развития больших фундаментальных моделей, совершенствование их правового регулирования и методическую поддержку внедрения ИИ в государственных и муниципальных органах. Документ также предполагает стимулирование разработки и применения технологии.

😁 Минцифры планирует запустить перечень доверенного ПО до конца 2026 года. Требования к продуктам⁠ должны утвердить в IV квартале, а соответствие им будут проверять специально отобранные центры тестирования. Среди обозначенных условий — совместимость с отечественными процессорами и обновление без зарубежных серверов. Точная дата начала рассмотрения заявок пока не объявлена.

😁 С 1 марта 2027 года изменятся требования к подрядчикам с доступом к значимым объектам КИИ. Приказ ФСТЭК № 220 предусматривает оценку⁠ зрелости их информационной безопасности до предоставления доступа, а затем — не реже одного раза в три года. Для заказчиков это означает необходимость заранее выстроить проверку подрядчиков и контроль их доступа.


👍 GR в IT. Подписаться


Video is unavailable for watching
Show in Telegram
💻 Скучали? Совсем скоро наш новый подкаст увидит свет и появится на цифровых площадках. Первый выпуск с заместителем генерального директора РЕД СОФТ Рустамом Рустамовым уже записан — следите за анонсами, а пока делюсь бэкстейджем из святая святых!


💻 Нарушения безопасности КИИ: требования ужесточаются, однако ответственность за нарушения остается незначительной

Несмотря на ужесточение регулирования КИИ, наказания в изученной судебной практике остаются сравнительно мягкими. SearchInform проанализировал 100 уголовных дел по статье 274.1 УК РФ за 2022–2026 годы: в 81% случаев суды назначали условное лишение свободы, ещё в 9% — судебный штраф.

— Больше всего нарушений в выборке пришлось на связь и телекоммуникации — 47%, здравоохранение — 25% и финансовый сектор — 10%. Высокие показатели в данных секторах связываются с большим количеством сотрудников, имеющих законный доступ к изменению данных в информационных системах.

— В 95% рассмотренных дел к ответственности привлекались сотрудники пострадавших организаций: рядовой персонал — 75%, руководители подразделений — 14%, ИТ- и ИБ-специалисты — 5%, топ-менеджмент — 1%. На внешних нарушителей пришлось только 5%.

— При этом общая раскрываемость преступлений в сфере компьютерной информации в 2022–2026 годах не превышала 21%. Это значит, что большинство преступлений по вине внешних нарушителей остаются нераскрытыми в силу разных причин, в т.ч. нахождения атакующих за границей.

— В 67% проанализированных уголовных дел нарушения были связаны с внесением недостоверных сведений в системы КИИ. Например, сотрудники искажали данные о продажах у операторов связи или создавали медицинские записи для оформления подложных документов. В 12% дел встречались «пробив» и копирование данных, в 10% — вмешательство в работу ПО или установка нежелательных программ.


💻 Считаете ли вы подобное наказание справедливым, когда речь идёт о безопасности КИИ?

👍 GR в IT. Подписаться


💻 ИИ становится отдельным объектом защиты: ФСТЭК готовит новые требования для госсистем

ФСТЭК подготовила проект поправок к приказу № 117, регулирующему защиту информации в государственных информационных системах и иных системах госорганов, ГУПов и госучреждений. Модели искусственного интеллекта впервые предлагается выделить в отдельный сегмент инфраструктуры. Если документ примут, новые требования начнут действовать с 1 марта 2027 года.

— ИИ-модели потребуется изолировать на уровне сетевой архитектуры. Доступ к ним должен осуществляться с многофакторной аутентификацией и по принципу наименьших привилегий, а действия пользователей и самих моделей — регистрироваться и анализироваться.

— Для моделей, работающих с информацией ограниченного доступа или выполняющих значимые функции, предусмотрены дополнительные меры: фильтрация входных запросов и выходных данных, ограничение количества обращений, усиленный контроль доступа и функциональности ИИ. Отдельный принцип касается ИИ-агентов: они не должны получать права суперпользователя по умолчанию.

— Порядок безопасного применения ИИ потребуется закреплять во внутренних регламентах. Изменения затронут и подрядчиков, предоставляющих услуги на основе моделей, поэтому требования могут перейти в технические задания, договоры и SLA по всей цепочке поставки.


💻 По сути, регулятор переводит ИИ из экспериментального инструмента в полноценный компонент информационной инфраструктуры. Для госсектора и его поставщиков одного подключения модели или внешнего API будет недостаточно: потребуется заранее определить, где размещён ИИ, к каким данным он имеет доступ, что может делать и как контролируются его действия.

👍 GR в IT. Подписаться


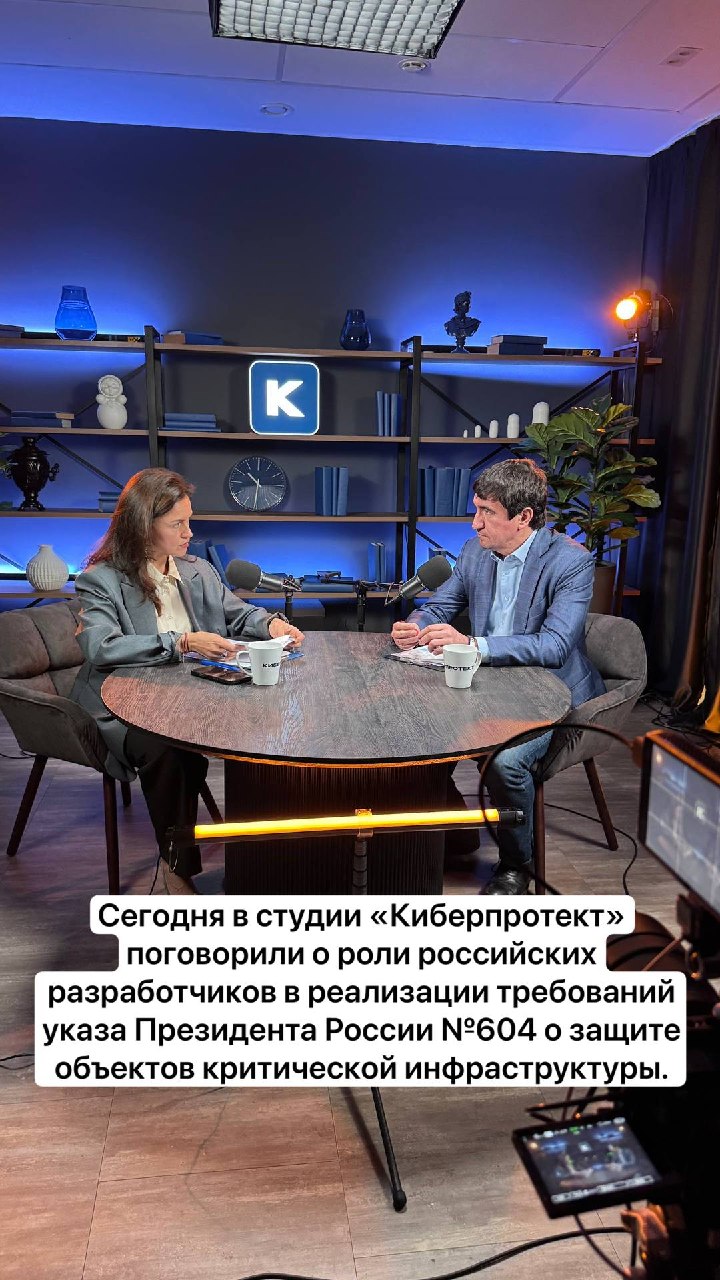
💻 Незащищённые объекты критической инфраструктуры смогут передавать во временное управление

Президент России подписал⁠ указ № 604, позволяющий вводить временное управление в отношении имущества хозяйствующих субъектов, которые не обеспечили безопасность объектов КИ.

Основаниями для такой меры станут непринятие или несвоевременное принятие необходимых мер безопасности, нарушение установленных требований, создание угрозы нормальной работе объекта, неэффективность защиты от атак беспилотников, а также несвоевременное восстановление его функционирования.

Решение будет принимать Правительство на основании поручения Президента. Временное управление может распространяться не только на сам объект, но и на другое движимое и недвижимое имущество хозяйствующего субъекта, его ценные бумаги, доли в российских компаниях и имущественные права. Управляющим по умолчанию станет Росимущество, если Правительство не определит иное лицо.

При этом право собственности не прекращается: временный управляющий сможет осуществлять полномочия собственника, проводить инвентаризацию и обеспечивать сохранность имущества, но не получит права распоряжаться им. Расходы на управление будут покрываться за счёт доходов от использования имущества.

Важно, что в указе речь идёт о критической инфраструктуре в широком смысле, а не только о критической информационной инфраструктуре (КИИ). Документ охватывает объекты ТЭК, промышленности, связи, энергетики, транспорта, логистики, коммунальной инфраструктуры и жизнеобеспечения.

Указ существенно повышает ответственность владельцев стратегически важных объектов: недостаточная защита или затягивание восстановления теперь могут повлечь не только предписания и штрафы, но и временную утрату контроля над имуществом.


💻 Документ вступил в силу 24 августа 2026 года. ⁠

👍 GR в IT. Подписаться.


💻 Приглашаю вас на важный разговор об ИТ-образовании и новых обязанностях бизнеса

Как вы наверняка знаете, с апреля 2026-го в силу вступил приказ № 270 Минцифры. Для аккредитованных ИТ-компаний с выручкой от 1 млрд рублей и штатом от 100 человек это не просто новость, а новая реальность. Теперь бизнес обязан участвовать в подготовке ИТ-специалистов: лекции, стажировки, разработка рабочих программ дисциплин и фондов оценочных средств, лаборатории, целевые стипендии, соглашения с колледжами и вузами.

Главный вопрос, который всех волнует: как всё это выстроить на практике — с документами, планом действий и корректной отчётностью, чтобы не утонуть в бюрократии и не столкнуться с последствиями?


Об этом поговорим на вебинаре «Взаимодействие ИТ-компаний с образовательными организациями: практические вопросы реализации приказа Минцифры России № 270».

Когда: 20 августа, 11:00-12:30 (МСК)
Где: онлайн, участие бесплатное
Кто организатор: АРПП «Отечественный софт» при участии CDO Global и «ИТ Школа Ростелекома».

Что разберём:

— Средние значения или фактические затраты с аудиторским подтверждением: какой подход выбрать и какие риски учитывать
— Подготовка сотрудника ИТ-компании к качественному преподаванию в вузе
— Подготовка РПД и ОПОП без собственного штата методистов
— Что именно согласовывает вуз и какие подтверждающие документы потребуются
— Что необходимо начать фиксировать уже с сентября 2026 года для выполнения требований к 10 ноября и подготовки итоговой отчетности

💻 Зарегистрироваться можно здесь!


💻 27 августа вместе с директором Бизнес-школы МФТИ Дарьей Гриц исследуем тему смены масштаба через собственный опыт, наблюдения и разные профессиональные оптики в классическом офлайн-формате. На встрече обсудим, что происходит, когда человек понимает: прежнего масштаба ему уже недостаточно.

Вы увидите, где заканчивается профессиональный рост и начинается изменение самой траектории — и что делать, если старая модель уже не работает, а новая ещё не сформирована.


💻 Места ограничены, успевайте зарегистрироваться!


💻 ФСТЭК утвердила шкалу зрелости ИБ для субъектов КИИ

ФСТЭК России утвердила методику оценки зрелости деятельности по технической защите информации и обеспечению безопасности значимых объектов КИИ. Она предназначена для операторов информационных систем, владельцев значимых объектов КИИ, операторов ИСПДн и подрядчиков, участвующих в эксплуатации систем и оказании услуг по ИБ.

Шкала включает нулевое значение и четыре уровня: начальный, системный, контролируемый и верифицируемый. На начальном уровне меры реализуются не полностью, на системном — выстроены с учётом актуальных угроз, на контролируемом — регулярно проверяются, а на верифицируемом их эффективность подтверждается независимой организацией.

Оценка охватывает 21 направление — от управления уязвимостями, обновлениями и доступом до мониторинга, обучения сотрудников, защиты от DDoS-атак и использования ИИ. Каждое направление проверяется по восьми параметрам: документирование, фактическое выполнение, инструменты, квалификация, контроль, обучение, внешний аудит и актуализация. Проверку можно провести самостоятельно или привлечь лицензированную организацию.


По итогам формируется профиль зрелости, выявляются разрывы между текущим и целевым состоянием и составляется план улучшений. Для значимых объектов КИИ первой категории рекомендован уровень не ниже третьего, второй категории — не ниже второго, третьей — не ниже первого.

💻 По сути, ФСТЭК предлагает оценивать не само наличие регламентов и средств защиты, а то, насколько ИБ-процессы реально выполняются, контролируются и развиваются.

👍 GR в IT. Подписаться.


💻 Антифрод становится инфраструктурой: как Россия выстраивает единый контур борьбы с цифровым мошенничеством

За полтора года российское регулирование прошло путь от отдельных ограничений на звонки и SIM-карты до создания единой системы, объединяющей банки, операторов связи, государственные органы и цифровые платформы. Уже приняты два пакета мер, готовится третий, а Минцифры представило проект долгосрочной Доктрины до 2035 года.

➡️ «Антифрод 1.0», закреплённый ФЗ № 41-ФЗ в апреле 2025 года, ввёл маркировку корпоративных звонков, отказ от массовых обзвонов и рассылок, самозапрет на оформление SIM-карт, ограничения на передачу номера третьим лицам и дополнительные механизмы защиты банковских операций. Главным результатом стало создание ГИС «Антифрод» для обмена сведениями о мошеннических номерах, счетах и аккаунтах.

➡️ «Антифрод 2.0», подписанный 26 июня 2026 года ФЗ № 210-ФЗ, расширяет этот контур. Появятся единый учёт банковских карт, лимит в 20 карт на человека, база IMEI, маркировка и самозапрет на международные звонки, а также возможность сообщать о мошенничестве через «Госуслуги». В отдельных случаях банки и операторы связи должны будут возмещать похищенные средства, если они проигнорировали сигнал ГИС или не выполнили меры защиты. Большинство требований начнёт действовать в 2027 году.

➡️ «Антифрод 3.0» находится на стадии законопроекта. Среди обсуждаемых мер — запрет SIM-карт со стартовым балансом и номеров, оформленных на чужое имя, обязательная биометрия при дистанционном заключении договора связи, ужесточение требований к дилерам, виртуальной телефонии и SMS-агрегаторам. Операторов и интернет-ресурсы также могут обязать три года хранить данные об IP-адресах, регистрации, авторизации и удалении аккаунтов. Предполагаемый срок запуска — март 2028 года, но состав пакета ещё обсуждается.

➡️ Наряду с доктринами по ключевым вопросам национальной безопасности, Минцифры разрабатывает проект Доктрины противодействия ИКТ-правонарушениям до 2035 года. Она предполагает переход от точечных блокировок к постоянному управлению рисками: антифрод-аудитам, оценке уязвимости информационных систем, отраслевым стандартам, применению ИИ, биометрии и цифровых доказательств. Пока это стратегические направления, которые потребуют закрепления в отдельных нормативных актах.


Также Правительство согласовало механизм, при котором после сигнала о захвате SIM-карты дистанционное банковское обслуживание по связанному номеру может приостанавливаться на 24 часа.

💻 В итоге антифрод постепенно становится единым контуром регулирования с обязательным обменом данными и общей ответственностью всех участников цифровой среды.

👍 GR в IT. Подписаться.


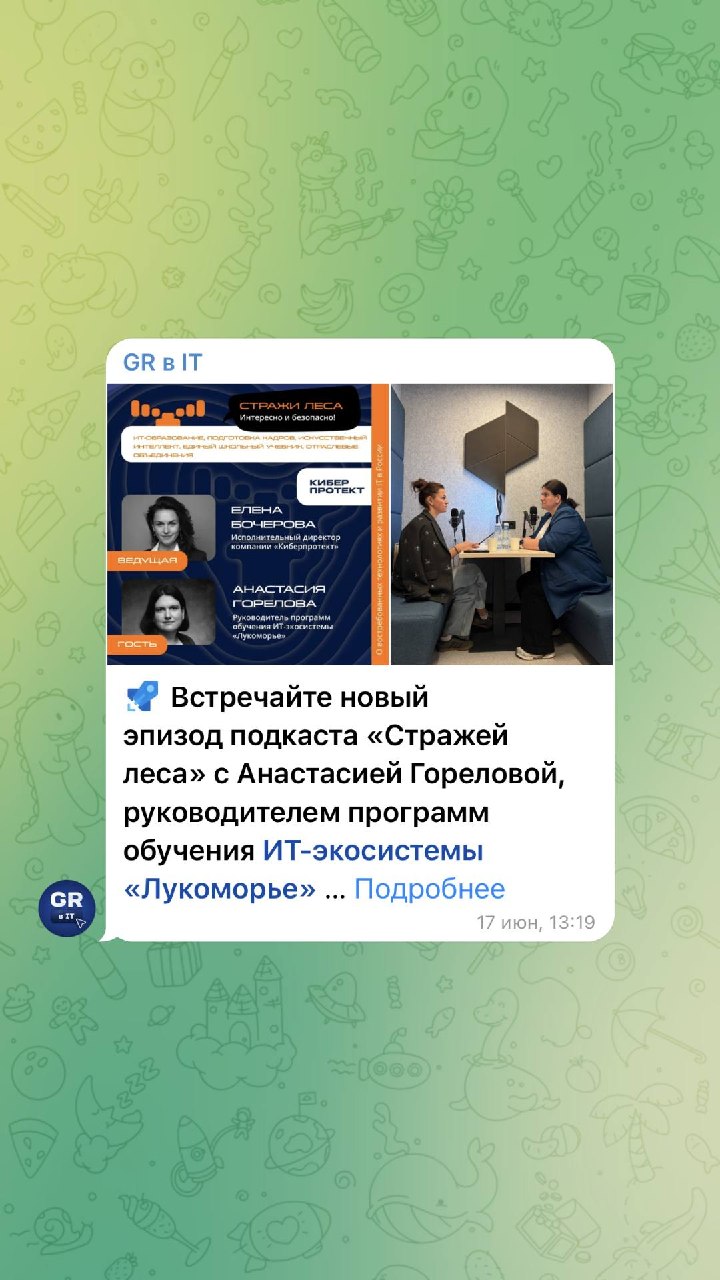
💻 Встречайте заключительный выпуск сезона нашего подкаста «Стражи леса»

В гостях — Александр Аноприенко, ректор Донецкого национального технического университета, старейшего технического вуза Донбасса. Поговорили о прошлом и будущем ИКТ в ДонНТУ, Донбассе и России, о роли таких компаний, как «Киберпротект», в развитии компьютерного образования, о привлечении студентов к реальной практике и работе над проектами в компьютерных фирмах и о тотальном переходе к использованию российского оборудования и программного обеспечения.

➡️ Среди шахт и заводов: история ДонНТУ от горного техникума до ведущего вуза Донбасса
➡️ Победа — это не случайность: о чём говорит успех студентов в спортивном программировании
➡️ Интеграция в научно-образовательное пространство России и перспективы ДонНТУ
➡️ Какими будут выпускники будущего: ИИ и «воинствующий технооптимизм»
➡️ Инженерные классы, фестивали и соревнования: как укрепить имидж технических специальностей

Слушайте подкаст, как и всегда, на Яндекс Музыке и в Apple Podcasts.

👍 GR в IT. Подписаться.


💻 Покупателям российского оборудования могут компенсировать до 50% вложений: мера затронет и ЦОДы

Минпромторг по предложению Минцифры разрабатывает новый вид специального инвестиционного контракта — СПИК для покупателей отечественного высокотехнологичного оборудования. Инвесторы смогут получить налоговые льготы в размере до 50% затрат на его приобретение и установку при строительстве промышленной инфраструктуры.

💻 Сейчас механизм СПИК ориентирован преимущественно на производителей: компания берет на себя обязательства по освоению выпуска промышленной продукции, а государство гарантирует стабильность условий и предоставляет меры поддержки. Стимулировать через СПИК компании, которые закупают российское оборудование, в том числе для создания ЦОД, действующее законодательство не позволяет.

Для запуска нового механизма предлагается изменить закон № 488-ФЗ «О промышленной политике в Российской Федерации» и ряд отраслевых нормативных актов. Размер льготы планируют ограничить половиной вложений, чтобы объем государственной поддержки оставался соразмерным экономическому эффекту проекта.

Для операторов ЦОД мера может стать существенным стимулом к использованию отечественных серверов, систем хранения данных и инженерного оборудования. При этом эффективность инициативы будет зависеть от критериев локализации: значительная часть стоимости серверов по-прежнему приходится на импортные процессоры и память, а отдельные элементы энергетической инфраструктуры в России не производятся. Поэтому эксперты предлагают учитывать не только наличие продукции в реестре, но и долю российской добавленной стоимости, глубину локализации и экономический эффект.


💻 Инициатива пока находится на стадии разработки, но в случае принятия может заметно изменить экономику строительства новых ЦОД и создать дополнительный спрос на российское оборудование.

Главный вопрос — будет ли поддерживаться реальное технологическое импортозамещение или формальное соответствие требованиям реестра.

👍 GR в IT. Подписаться.


44-ФЗ на пороге масштабных изменений: что готовят к принятию

💻Законопроект № 1286425-8 принят в первом чтении вчера — 21.07. Поправки принимаются сегодня до 18:00, второе чтение — уже завтра.
Изменения затрагивают 8 статей закона (2, 30, 33, 50, 93, 95, 103, 112), большинство норм вступит в силу с 01.10.2026, часть — с 01.01.2027.

Заявленная цель — упростить и оптимизировать закупочные процедуры. На практике речь идёт о балансе между гибкостью для заказчиков/поставщиков и снижением контрольных барьеров.

Среди ключевых изменений:

Гибкость контрактов. Расширяются основания для изменения контракта: цену можно поднять до 10%, товар — заменить на аналог «не хуже» (сейчас разрешена только замена на лучший), а также менять страну происхождения (с сохранением нацрежима по ч. 4 ст. 14) и банковские реквизиты. При этом допоставка лицензий в рамках одного контракта теперь возможна только один раз — здесь, наоборот, ужесточение. Правительство получит право устанавливать исключения из требований к товарам российского происхождения.

Повышение лимитов.
Электронный запрос котировок — до 20 млн рублей. НМЦК (до конца 2027 года), закупки у МСП и СОНКО — до 30 млн (было 20 млн). Важный нюанс: в запросе котировок победитель определяется только по цене, без критериев качества — это ускоряет сделки, но выдавливает квалификационные аргументы из процедуры.

Сокращение бюрократии.
Минфин сможет давать обязательные разъяснения, освобождающие от ответственности тех, кто им следует. Срок согласования контрольным органом сокращается с 8 до 5 рабочих дней. Разрешается заключать несколько контрактов с одним поставщиком — по сути, легализуется дробление закупок лицензий в рамках малых лимитов.

Прозрачность под вопросом.
Расширяется перечень закупок, которые не попадут в открытый реестр контрактов: до 600 тыс. руб. (п.4-5 ч.1 ст.93), до 5 млн. руб. (ч.12 ст.93) при электронной форме, плюс новое основание — «в случаях, установленных Правительством РФ». Это может снизить контроль за расходованием бюджетных средств.


💻Что изменится для вашего бизнеса? Поделитесь своим мнением в комментариях.

👍 GR в IT. Подписаться.

20 last posts shown.