


Как в воду глядели
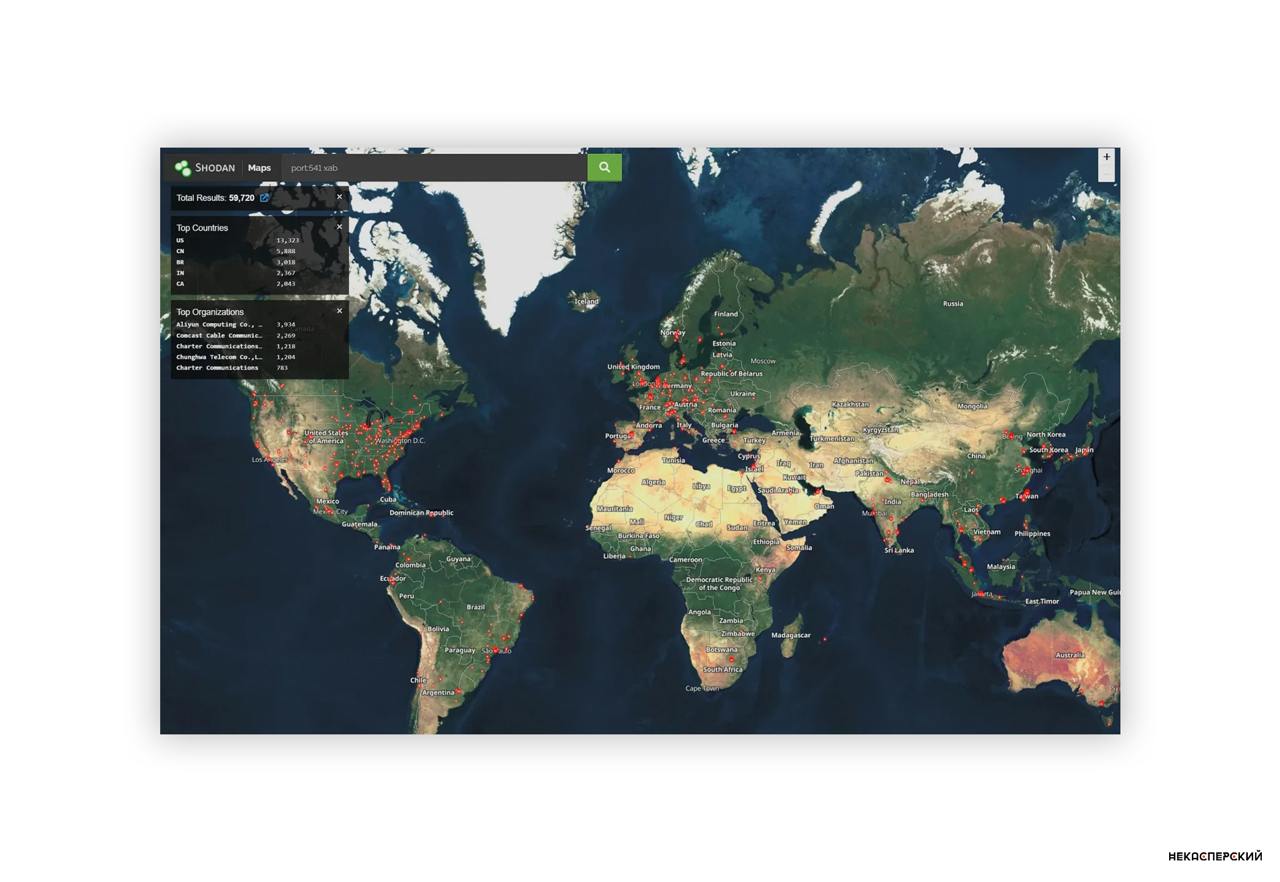
Представителей американской транснациональной корпорации Fortinet обвинили в том, что они молчат о критической уязвимости в API FortiManager.
Специалисты сообщили, что брешь FortiJump была обнаружена 13 октября 2024 года. Пока в компании держали рот на замке, пользователи писали, что злоумышленники используют брешь для выполнения вредоносного кода на серверах.
Официальное заявление в Fortinet было опубликовано только спустя несколько дней. В корпорации рассказали, что проблема затрагивает порядка десяти версий от FortiManager Cloud 6.4 до FortiManager 7.6.
С помощью уязвимости хакеры могут получить доступ к сертификату Fortigate, добавить в панель управления FortiManager устройства с неизвестными серийными номерами, а также похитить файлы, содержащие IP-адреса, учётные данные и конфигурации управляемых устройств.
При этом, прикрываясь расследованием, в Fortinet не говорят о подробностях, инцидента, количестве жертв и группировках, совершивших атаку.
НеКасперский