


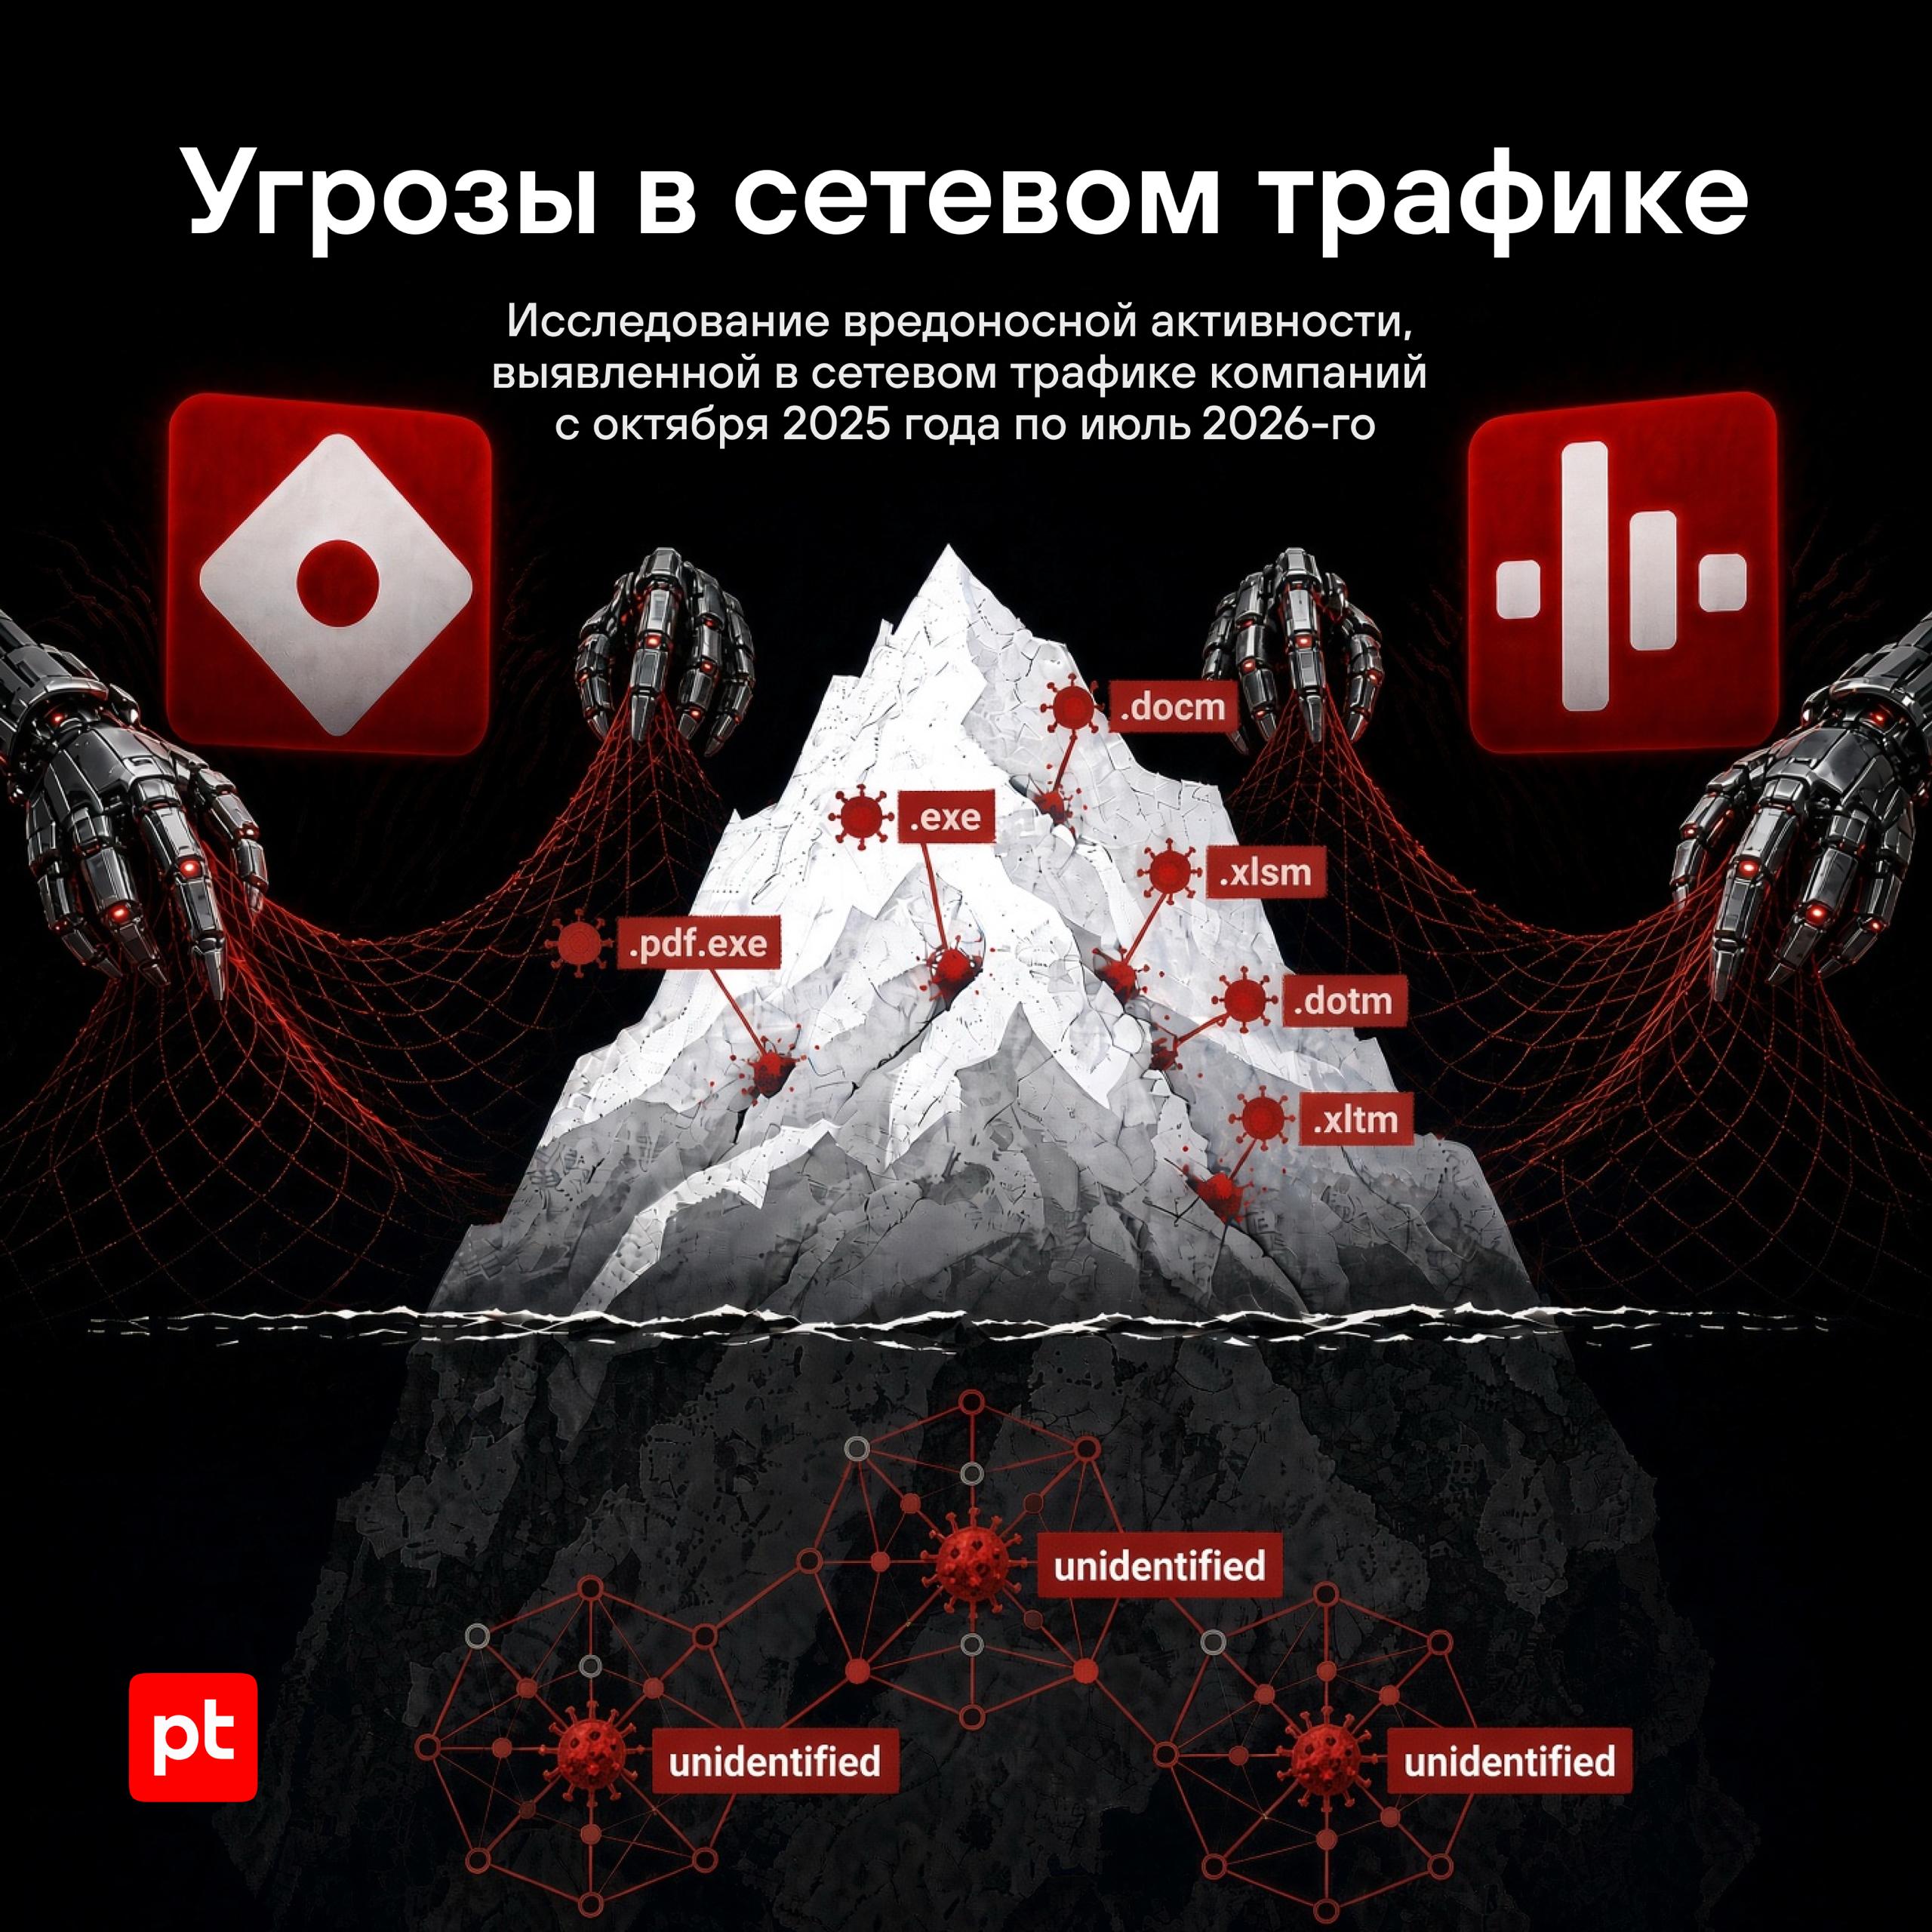
.exe .docm .xlsm
Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте базово разберемся, почему.
🖥 .exe — классическое расширение исполняемых файлов в Windows: двойной клик — и у вас запускается Fortnite (не осуждаем), браузер, ваш любимый мессенджер, установщик или любая другая программа. А может запуститься и Trojan или какой-нибудь другой вредонос.
Чаще всего вы даже не видите, что у файла именно такое расширение: по умолчанию в Windows включена функция «Скрывать расширения для зарегистрированных типов файлов», из-за чего видно только первую часть имени. И этим пользуются злоумышленники.
Например, они маскируют файл под что-нибудь безобидное: вместо zarplaty_sep_2026.pdf.exe вы увидите просто zarplaty_sep_2026.pdf. Подозрений не вызывает, а интерес пробуждает. Клац-клац — и бамц.
В общем, для самозащиты рекомендуем отключить эту функцию. Делается просто, зато вы всегда будете знать, на что именно кликаете.
📄 .docm и .xlsm — а это знакомые всем офисным работягам расширения документов Microsoft Office. Их часто перекидывают по электронной почте, чатам и флешкам, так что обычно они не вызывают подозрений.
Только что-то тут с последними буквами расширений не так — скажете вы, и будете правы. Вместо x в конце здесь стоит m, а это означает, что такие документы поддерживают макросы — небольшие программы на специальном языке VBA, которые могут выполнять действия внутри документа. Также могут попадаться расширения .dotm и .xltm — это шаблоны документов с поддержкой макросов.
И так же, как с .exe, эти расширения по умолчанию скрыты в наименовании файлов в Windows, поэтому вы просто видите иконку документа и его название.
Макросы — полезная штука, которая помогает автоматизировать рутинные действия в документах (с их помощью энтузиасты даже умудрились запустить DOOM прямо в Word).
Но ими пользуются и злоумышленники: вы открываете вроде бы обычный файл, разрешаете макросы — и на вашем компьютере выполняются заложенные в них команды. Например, они могут запустить системную команду, которая загрузит и запустит другой вредонос.
Так вот, к чему мы это решили объяснить
1️⃣ Внимательно следите за тем, что именно вы запускаете и какие разрешения даете.
2️⃣ Наши эксперты с помощью песочницы PT Sandbox проанализировали вредоносную активность, выявленную PT NAD в сетевом трафике организаций с октября 2025 года по июль 2026 года. И как раз 29% опасных файлов оказались с расширением .exe, а 26% — с расширениями Microsoft Office.
3️⃣ Как вы понимаете, эти файлы — только верхушка айсберга из вредоносов. Ниже в сетях были обнаружены и потенциально опасные инструменты, которые выглядят легитимно, различные вариации архивов и более интересные находки.
О них — в полной версии исследования на нашем сайте.
#malware
@ptescalator