


Техника атаки BYOVD (Bring Your Own Vulnerable Driver) очень раздражает создателей защитных решений: злоумышленник просто находит очередной уязвимый драйвер с высокими привилегиями на уровне ядра ОС, и использует этот драйвер для прерывания процессов, запущенных продуктами безопасности.
В одном из прошлых постов про BYOVD мы рекомендовали для борьбы с подобной атакой отслеживать создание символических ссылок. Аналогичным образом можно написать и другие правила для выявления манипуляций с памятью (детектировать вызовы определённых функций, которые производят чтение и запись). Либо можно импортировать себе в SIEM длинный список уязвимых драйверов и отслеживать их запуск.
Но давайте посмотрим на проблему с другой стороны: а как атакующий "приносит" уязвимый драйвер?
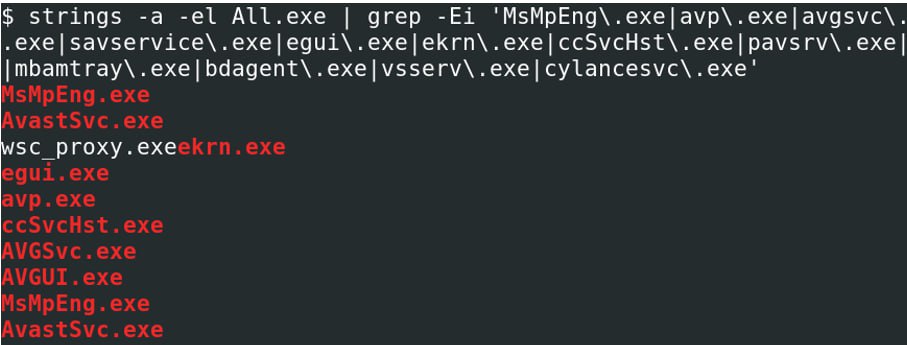
Вот свежий пример: при расследовании инцидента в Бразилии наши специалисты нашли вредоносную программу, которая вырубает антивирусы самых известных производителей (см. скриншот). Для этого вредонос опирается на легитимный драйвер ThrootleBlood.sys (ThrottleStop.sys), используемый приложением для повышения производительности CPU. У драйвера обнаружилась очень удобная уязвимость: функции чтения и записи в физическую память из пользовательского режима безо всякой проверки прав.
Но как этот вредонос и уязвимый драйвер были доставлены в систему? Сначала акующий добыл учётные данные для админского доступа к серверу жертвы через RDP. А после начал горизонтальное перемещение по сети, отключая антивирусы на других машинах и запуская там программу-шифровальщик.
Значит, можно было избежать инцидента, применив вполне стандартные меры защиты:
— ограничение публичного доступа к RDP (при необходимости доступа использовать MFA),
— жёсткая парольная политика, исключающая brute force,
— контроль доступа приложений (белый список),
— сегментация и изоляция корпоративных сетей, чтобы не допустить горизонтальное перемещение в случае взлома.
А подробности расследования бразильского инцидента читайте в статье "Как злоумышленники отключают антивирусы с помощью легитимного драйвера".