


В конце 2024 года мы рассказывали о том, как детектировать атаки на основе компрометации групповых политик (GPO) — и как обеспечить проактивный мониторинг GPO в SOC. Но возможно, такие вещи лучше запоминаются на практических примерах.
И вот реальный случай: весной 2026 года наши эксперты расследовали инцидент на промышленном предприятии на Ближнем Востоке. Злоумышленник получил в этой организации контроль над Active Directory с правами уровня администратора домена и создал вредоносный объект групповой политики (GPO) с именем PAYLOAD, привязав его к корню домена.
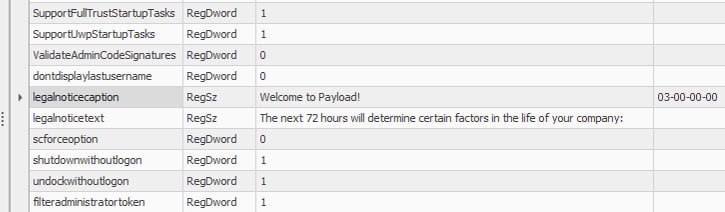
С помощью одного этого объекта атакующий распространил записку с требованием выкупа, изменил обои рабочего стола и экран блокировки, принудительно настроил отображение баннера при входе в систему и отключил учетную запись локального администратора на всех рабочих станциях, входящих в домен. Украденные с серверов организации данные позже были опубликованы в Даркнете.
Таким образом, используя только GPO, атакующий смог вмешаться в работу всего домена без размещения вредоносных исполняемых файлов на конечных устройствах — и нанести ущерб организации.
Как ловить атаку:
Стратегии обнаружения, основанные исключительно на файловых или процессных индикаторах, бесполезны против данного класса атак. Если вкратце, эффективная защита GPO должна включать:
— аудит изменений службы каталогов,
— мониторинг целостности файлов SYSVOL,
— анализ телеметрии применения политик на конечных устройствах.
Более подробные рекомендации по детектированию таких атак на примере ближневосточного инцидента — в статье Ахмада Заиди Саида и Эльсайеда Эльрефаэя "Кампания PAYLOAD: вымогательство через объект групповой политики Active Directory".