NGENIX: Всё о веб-безопасности


Channel's geo and language: Russia, Russian
Category: Technologies


Этот канал – для тех, кто хочет защищать свои веб-ресурсы от киберугроз и обеспечивать их максимальную доступность.
Мы – команда NGENIX. Здесь собираем практический контент, разбираем кейсы, обсуждаем проблемы российского веба.
ngenix.net

Related channels
Channel's geo and language
Russia, Russian
Statistics
Posts filter


Дайджест сентября

Привет! На связи Аня 👋

Рассказываю, как началась наша осень в NGENIX и что успели за сентябрь:

🚩 В начале месяца встретились с вами на ПЛАС-Форуме «Платежный бизнес и денежное обращение»
Как это было

👍 Поделились кейсом, как помогаем «Русскому свету» сохранять стабильную работу B2B-портала
Смотреть карточки

💬 Написали большой материал про защиту API на Хабре
Читать

💻 Провели вебинар про эшелонированную защиту
О чем говорили

⭐ Выпустили продуктовый дайджест с последними обновлениями платформы
Подробности в блоге

🛡️ Поговорили о безопасности малых веб-сервисов
Смотреть подкаст с Владимиром Зайцевым и Лукой Сафоновым

✅ Приняли участие в обзоре TProger «5 систем защиты сайтов и API от DDoS и ботов»
Читать

🔥 А еще маленький спойлер: мы уже начали готовиться к ICEBREAKER 2026. Остаемся на связи!


Продуктовый дайджест: новое на платформе за июль и август

Привет, это Денис 👋

Продолжаем улучшать нашу платформу и рассказывать о ее новых функциональных возможностях. В этот раз собрали основные обновления за июль и август 👇

🔹Больше публичных ботов в Bot Detection
Расширили категорию «Публичные боты»: теперь помимо YandexBot и GoogleBot в нее входят боты популярных мессенджеров, ИИ-сервисов и поисковиков — TelegramBot, WhatsappBot*, DuckDuckGo, Baidu, Bing, AppleBot, ChatGPT, Perplexity и Gemini.

Заказчики могут разрешать запросы от мессенджеров для корректного отображения превью товаров в чатах, а также открывать доступ ИИ-ботам и поисковикам для улучшения SEO и GEO.

* Принадлежит компании Meta, которая признана экстремистской организацией и запрещена на территории РФ.

🔹JS-валидация для защиты от DDoS
Теперь в клиентском портале можно в один клик включить JS-валидацию для защиты веб-ресурса от DDoS-атак. Доступны два режима: для списка валидации (только для подозрительных IP) или для всех входящих запросов без исключения.

Второй режим предназначен для экстренного отражения мощных DDoS-атак и рекомендуется как временная мера.

🔹Результат выполнения терминирующих действий в анализаторе запросов и лог-файлах
В анализаторе запросов и лог-файлах появился дополнительный признак, характеризующий результат выполнения терминирующих действий правилами обработки запросов. Теперь для каждого запроса явно видно, чем завершилась его обработка: блокировкой, пропуском, перенаправлением, проведением конкретной проверки и её результатом.

🔹Поддержка DNSSEC в сервисе Secure DNS
В сервис Secure DNS добавлена поддержка DNSSEC, которая раньше была доступна на платформе только в виде профессионального сервиса. Теперь можно включать DNSSEC для доменных зон, обслуживаемых Secure DNS, и управлять DNSSEC через существующий интерфейс (в клиентском портале и через API).

Подробнее про каждую из фич в нашем блоге.


Привет, на связи Аня! 👋

30 сентября в 11:00 мы проведем вебинар «От “лоскутной” защиты к управляемой: как выстроить комплексную и эшелонированную систему защиты».

Разберём на практике:
🔹 как «лоскутная» защита размывает зоны ответственности и перегружает ИТ и ИБ-команды;
🔺 как эффективно построить эшелонированную защиту и почему для этого не обязательно покупать решения множества поставщиков;
🔹 как компании выстраивают комплексную эшелонированную защиту — кейсы из реальной практики.

✅ Для CISO, ИТ-директоров, руководителей и специалистов ИБ-отделов.

🔴 Встречаемся 30 сентября в 11:00!

👉 Зарегистрироваться


Как защищать API сегодня? 

Привет, это Гена.

Еще несколько лет назад логика атак на API была довольно понятной: злоумышленник находил техническую уязвимость и пытался ее эксплуатировать. Сейчас мы все чаще сталкиваемся с другими сценариями: отдельные запросы могут не вызывать подозрений, а проблема становится заметна только при анализе поведения целиком.

Мой коллега Илья Самылов в своей статье на Хабре подробно разобрал три сценария атак на API — Burst, Shortwave и Carpet Bombing: как они работают, почему их сложно обнаружить привычными средствами защиты и что нужно учитывать при построении защиты API.


Материал можно прочитать в блоге РТК-ЦОД.

👉 Хабр


Forward from: РТК-ЦОД


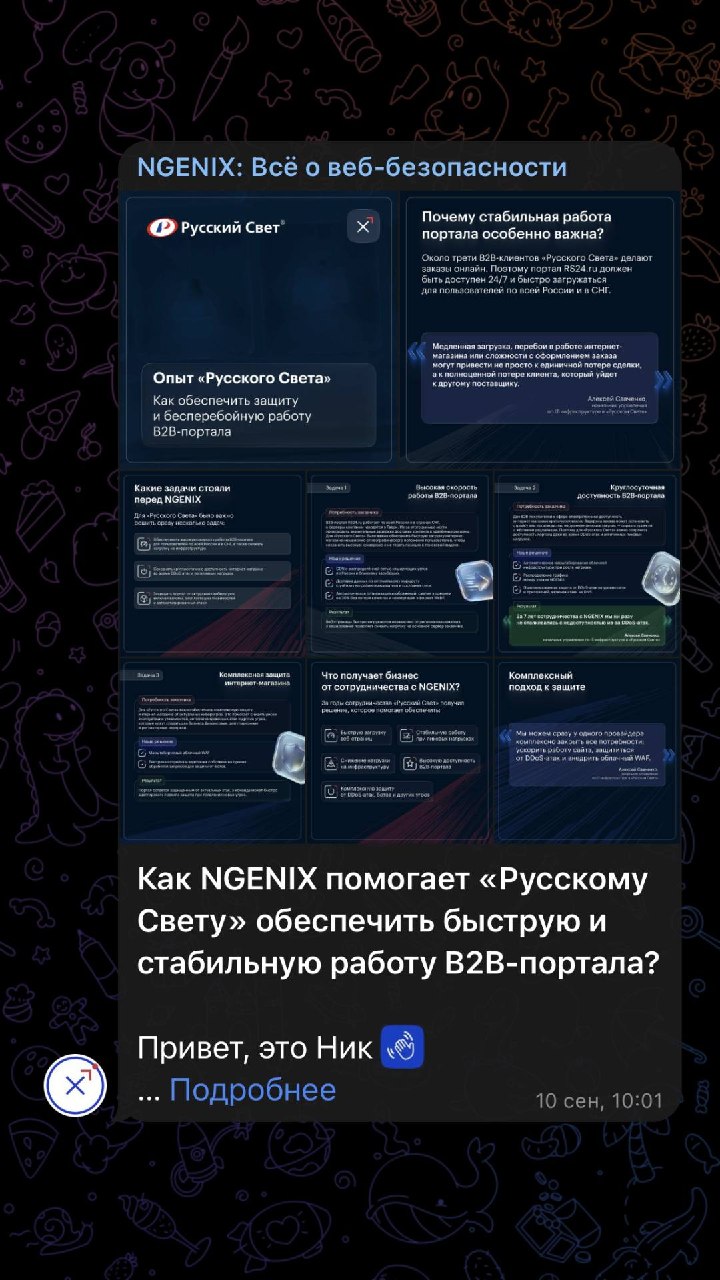
Как NGENIX помогает «Русскому Свету» обеспечить быструю и стабильную работу B2B-портала?

Привет, это Ник 👋

Компания «Русский Свет» — один из крупнейших российских дистрибьюторов электротехники. У компании 140 филиалов, 55 магазинов и 7 распределительных центров в России и СНГ.


Уже более 7 лет мы обеспечиваем стабильную работу портала RS24.ru — ключевого канала взаимодействия компании с B2B-клиентами.

В карточках — основные задачи заказчика, реализованные решения и результаты. Полную версию кейса читайте в нашем блоге.


Встречаемся на ПЛАС-Форуме 2026 👋

Привет, с вами Аня и Ник!

Уже 8–9 сентября будем на ПЛАС-Форуме «Платежный бизнес и денежное обращение» — одном из крупнейших мероприятий для банков, платежных систем и других участников финансового рынка.

На стенде NGENIX:
🔹поговорим о том, как обеспечить безопасность и стабильную работу веб-сервисов в 2026 году;
🔹расскажем подробнее об «Аттестованном публичном облаке NGENIX» — решении, которое защищает сайты от DDoS и ботов в облаке и соответствует требованиям ФСТЭК и Банка России;
🔹проведем квиз и подарим участникам классный мерч NGENIX.

📍 Москва, Radisson Slavyanskaya Hotel & Business Center
🚩 Стенд NGENIX №25

Будем рады встрече! 💙


Дайджест августа

Вот и лето прошло! 😔 Новый бизнес-сезон на низком старте, а пока давайте кратко вспомним, что было в августе:

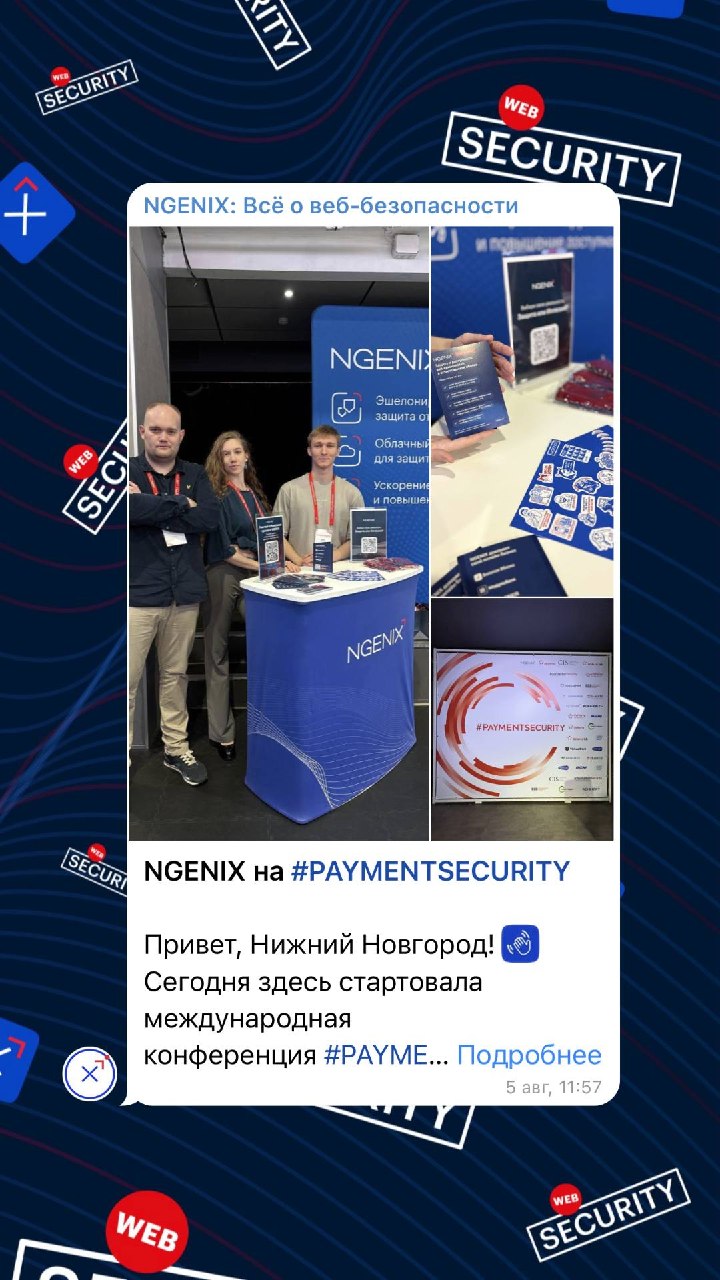
📍 Команда NGENIX съездила в Нижний Новгород на конференцию #PAYMENTSECURITY, посвященную безопасности платежной инфраструктуры.

💬 Владимир Зайцев посетил «Киберэкватор» от Global Digital Space, где поговорили про DDoS и ботов, бюджеты и требования регуляторов, не обошли и тему ИИ.
Смотреть, если пропустили 

🚨 Обновили публичную страницу состояния платформы и сервисов - status.ngenix.net.
Подробности в блоге

🔴 Антон Апряткин принял участие в прямом эфире «WAFгуст 2026: от сигнатур к интеллекту» вместе с коллегами из «Гарда», «РТК-ЦОД», «Солар» и «Инфосистемы Джет»
Скоро поделимся записью эфира.

▶️ Новый выпуск подкаста «Точки отказа» посвящен безопасности в облаке. От NGENIX выступал Владимир Зайцев.
Смотреть видео

💻 В отраслевом журнале BIS Journal вышла статья Ильи Самылова «ИИ против ИИ. Как искусственный интеллект меняет правила игры в кибербезопасности».
Читать

Остаемся на связи! 👋

NGENIX в MAX


Кто отвечает за безопасность в облаке — провайдер или заказчик? 🛡️

На практике ответ не ограничивается простым разделением зон ответственности.

В новом выпуске подкаста «Точки отказа» эксперты разбираются, что важно предусмотреть еще до миграции, кто первым замечает инцидент и где проходит граница ответственности между клиентом и провайдером.

Смотрите выпуск — подробности и таймкоды ниже 👇

https://t.me/cisoclub/5202


Уже в этот четверг поговорим о том, как меняется защита веб-приложений и API в эпоху ИИ-ботов.

🔵 27 августа в 11:00 наш коллега Антон Апряткин присоединится к прямому эфиру «WAFгуст 2026: от сигнатур к интеллекту». Эксперты обсудят, как изменился ландшафт угроз, почему возможностей классического WAF становится недостаточно и что сегодня требуется для комплексной защиты веб-приложений и API.

Подробности — ниже 👇

https://t.me/garda_ai/1305


Всем привет, на связи Ник! 👋
Я к вам с важной новостью: мы обновили публичную страницу состояния платформы и сервисов - status.ngenix.net. 🥳

Что там теперь есть: 👇
🔺состояние 26 сервисов и интерфейсов платформы;
🔹статус работы 55 узлов в 5 странах;
🔺инциденты с хроникой: что случилось, что делаем, когда починили;
🔹предупреждения о плановых работах, с указанием, какие сервисы будут затронуты и как;
🔺уведомления по подписке в тг-канале, RSS и календарь — без регистрации и почты.

Подробный обзор — в нашем блоге.


Forward from: Видеоканал Global Digital Space
🖥🖥🖥🖥🖥
NGENIX про DDoS, ботов, бюджеты и регулятора | КиберЭкватор

2026-й обещал быть тяжёлым годом, и прогноз сбывается. Вопрос уже не «трудно или нет», а что с этим делать, когда впереди ещё полгода.

В новом выпуске «КиберЭкватора» разбираемся с заместителем технического директора NGENIX Владимиром Зайцевым: что изменилось на уровне угроз, бюджетов и требований регулятора, и как скорректировать курс прямо сейчас.

Обсуждаем главное:
✅ сбывается ли прогноз на тяжёлый 2026 и что оказалось неожиданным;
✅ боты, DDoS, взломы, нехватка ресурсов: что из этого критичнее всего именно сейчас;
✅ почему DDoS и боты стали жёстче на замкнутом конкурентном рынке;
✅ новые требования регулятора: чего ждать и как подготовиться бизнесу без штата юристов и архитекторов;
✅ бюджеты на ИБ замораживаются: на чём концентрируются заказчики и что входит в «результативный минимум»;
✅ почему для SMB «дорога в облако» это не тренд, а вопрос выживания;
✅ психологический план: почему это марафон, а не спринт, и метафора «вишнёвого сада» для всей IT-индустрии;
✅ пять советов от Владимира, что делать прямо сейчас.

🎼 Гость: Владимир Зайцев, заместитель технического директора, NGENIX

Смотрите на всех наших площадках:
📺 VK Видео 📺 YouTube
📺 RUTUBE 📝 Дзен

#GDS #подкаст


Всем привет! Спешу с новостями и недушным контентом! 🔵

Владимир Зайцев встретился на "Киберэкваторе" с каналом Global Digital Space: обсудили, как проходит 2026 год для тех, кто озабочен борьбой с современными веб-угрозами в новом интернете... или "интернетах", но остальное - уже спойлер 😉

▶️ Смотрим!


NGENIX на #PAYMENTSECURITY

Привет, Нижний Новгород! 👋 Сегодня здесь стартовала международная конференция #PAYMENTSECURITY, посвященная безопасности платежной инфраструктуры.

В ближайшие два дня участников ждут технические доклады, практические воркшопы и обсуждение актуальных вызовов отрасли. А нам тоже есть чем поделиться 👇

🚩 Сегодня в 16:25 эксперт по техническому сопровождению ключевых клиентов NGENIX Артем Чувикин выступит с докладом «Актуальные векторы атак на платёжную инфраструктуру и способы их митигации».


Поговорим о современных угрозах для платёжных сервисов и различных подходах к их защите.

Если будете на конференции – увидимся!


Дайджест июля

Привет, с вами Аня 👐

Хотела бы я писать это с морского побережья, но не верьте фото (это все ИИ!)😏

Я в офисе NGENIX, готовлю вместе с командой много интересного к новому бизнес-сезону. И заодно рассказываю наши последние новости июля:


📊 Поделились последними улучшениями платформы
Продуктовый дайджест в блоге

🛡️ Развеяли мифы о DDoS-атаках
Изучить в карточках

💭 Рассказали 5 фактов про Публичное облако NGENIX
Листать карточки

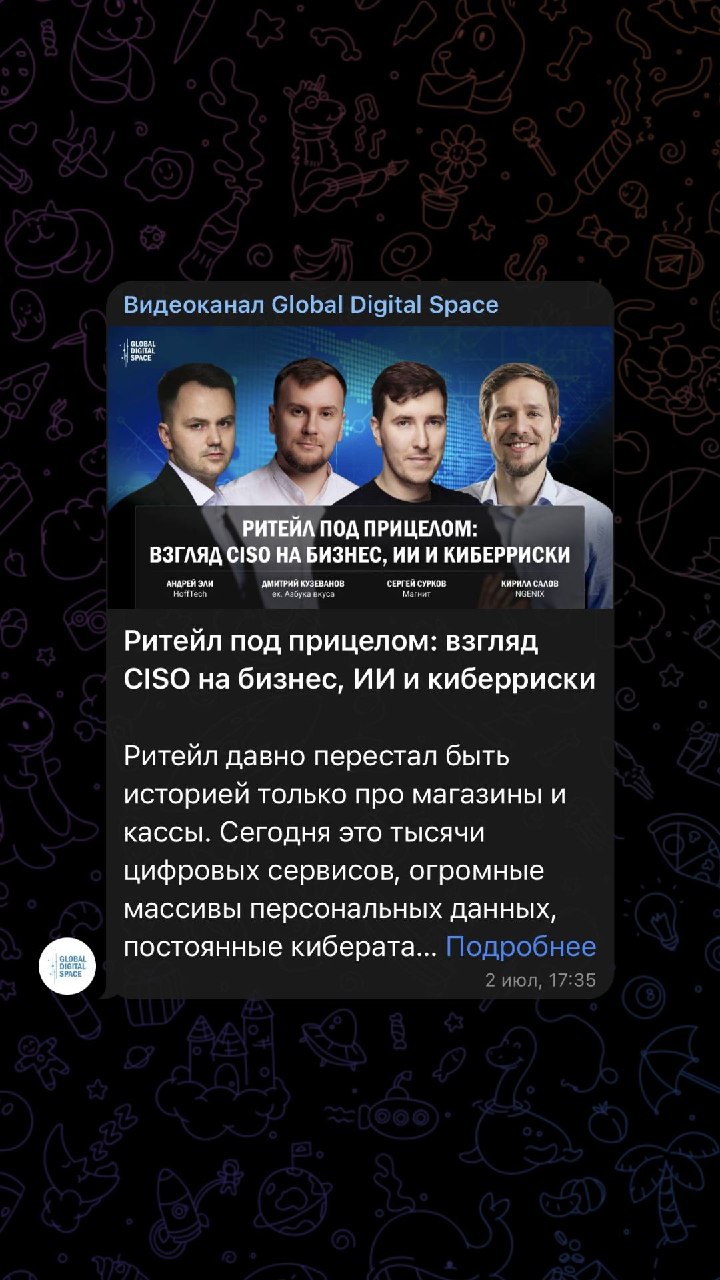
🔵 Записали подкаст про ИБ в ритейле с тремя CISO
Смотреть разговор про боли, бюджеты, кадры и защиту

🤖 В SecPost вышла статья о том, как дефицит бензина в России привлёк внимание киберпреступников
Прокомментировали проблему с технической стороны

💻 Не прошли мимо темы ИИ
Прокомментировали для CISO CLUB кейс про ошибки ИИ в исследовательских отчетах и к чему это может привести. А для Cyber Media – про ИИ-фишинг и персонализированные атаки.
🔺Статья в CISO CLUB
🔹Статья в Cyber Media

⭐ Успешно провели круглый стол «SECaaS для финансового сектора» вместе с Ассоциацией Финтех и экспертами из MWS, T1 Облако, Yandex Cloud
Наш коллега Юрий Горячев рассказал, почему Anti-DDoS сегодня – это зрелый SECaaS-сервис для финансового сектора.

👉 Рассказали, как помогаем компании «Русский Свет», одному из крупнейших российских дистрибьюторов электротехники, сохранять отказоустойчивость, защиту и быструю работу веб-приложения
Читать кейс

📈 Вошли в рейтинг TAdviser500: Крупнейшие ИТ-компании в России и появились в карте Цифровизация банков (ищите нас в разделе «Информационная безопасность»)

🚩 Получили сертификат AM Test Lab на «Аттестованное публичное облако NGENIX»
Сертификационный обзор можно изучить здесь

Остаемся на связи! 👋

NGENIX в MAХ


17 last posts shown.