


⚠️ 1155 WBTC ушли из-за не того адреса...
В мае 2024 года владелец кошелька отправил 1155 WBTC, на тот момент около $71 млн, на адрес злоумышленника. Перед этим мошенник подмешал в историю транзакций похожий адрес, рассчитывая на привычку сверять только первые и последние символы.
Так работает address poisoning, или отравление адресов. Здесь не нужно получать seed-фразу или взламывать устройство. Достаточно дождаться, когда пользователь сам скопирует подставленный адрес из истории.
Что стоит делать, чтобы не попасть в такую ситуацию:
→ не брать адрес получателя из истории прошлых переводов
→ каждый раз сверять его с первоначальным источником
→ проверять не только начало и конец, но и середину адреса
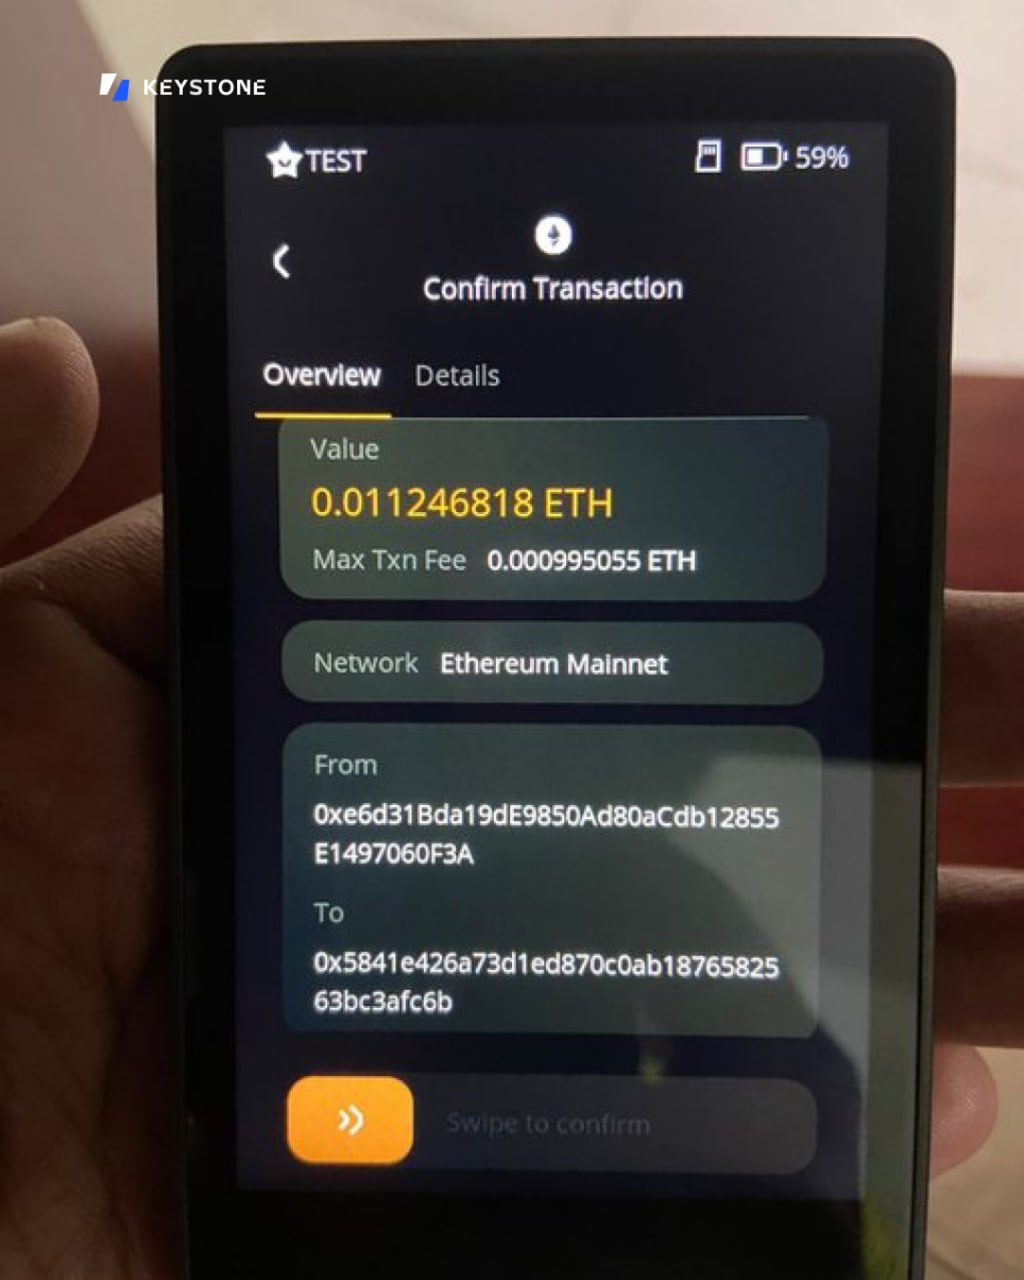
→ перед подписью ещё раз сверять получателя на экране аппаратного кошелька
MetaMask сейчас отдельно предупреждает о похожих и ранее не использовавшихся адресах, но такое предупреждение не заменяет ручную проверку.
При работе через MetaMask транзакция сначала формируется в интерфейсе, а затем передаётся на Keystone 3 Pro для проверки и подписи. Адрес получателя стоит сверять именно на экране устройства перед подтверждением.
В этой атаке приватные ключи не были скомпрометированы. Ошибка произошла на этапе проверки адреса. И именно поэтому несколько дополнительных секунд перед подписью могут сыграть здесь важное значение.
▪️Купить Keystone▪️Teхподдержка ▪️Документация ▪️Написать менеджеру