GangExposed | Контрольный выстрел CONTI


Гео и язык канала: Россия, Русский
Категория: Telegram


GangExposed
Разоблачение киберпреступников
🇬🇧 𝕏 Twitter: https://x.com/gangexposed_ru
🇬🇧 🇷🇺 group https://t.me/+u1wgBRqRZvMxNzgy
✉️ Admin: @GangIntel @HackIntel

Связанные каналы

Гео и язык канала
Россия, Русский
Категория
Telegram
Статистика
Фильтр публикаций


Репост из: Контрольный выстрел: Conti Leaks Chat


Видео недоступно для предпросмотра
Смотреть в Telegram
Уже в новостях.

1.6k 0 50 11 18

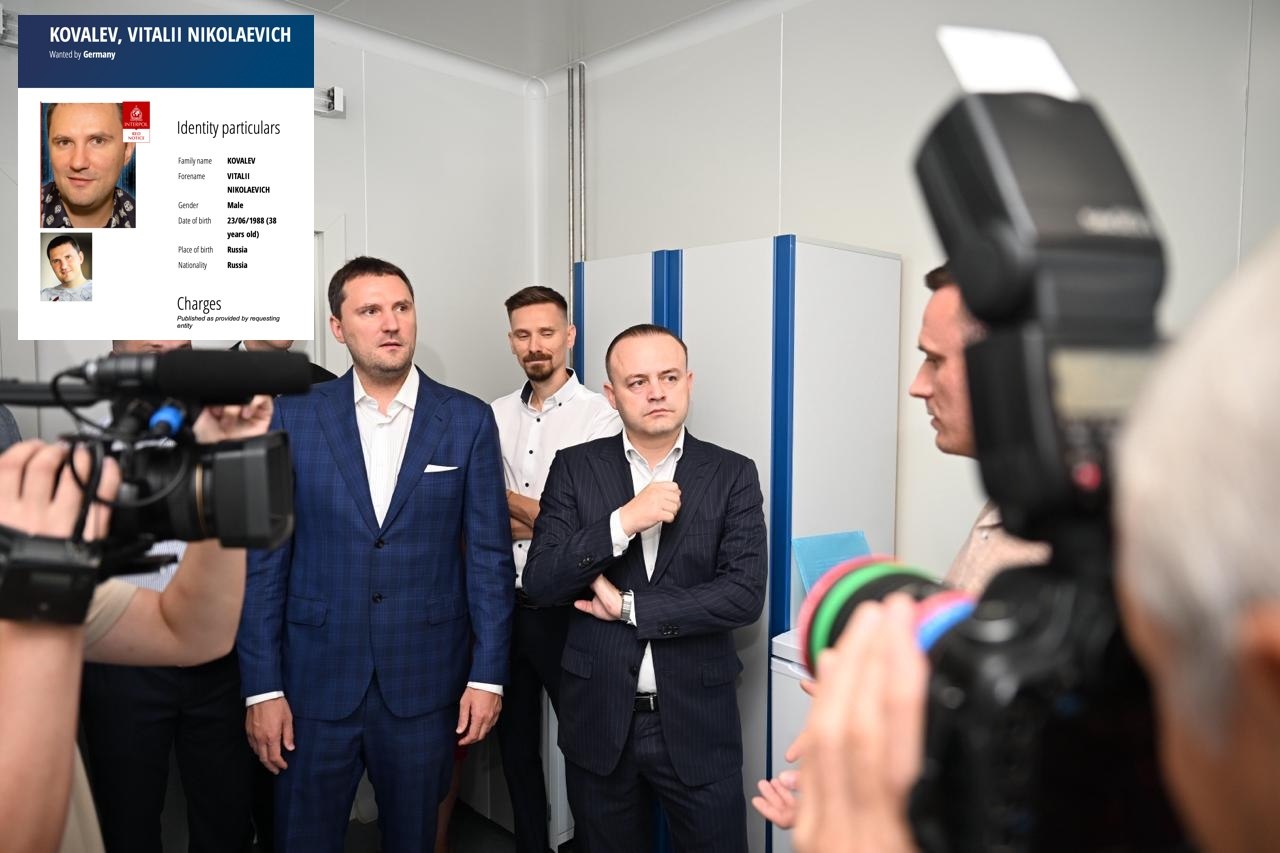
Главарь Conti оказался советником Даванкова и кандидатом в Госдуму от партии «Новые люди».

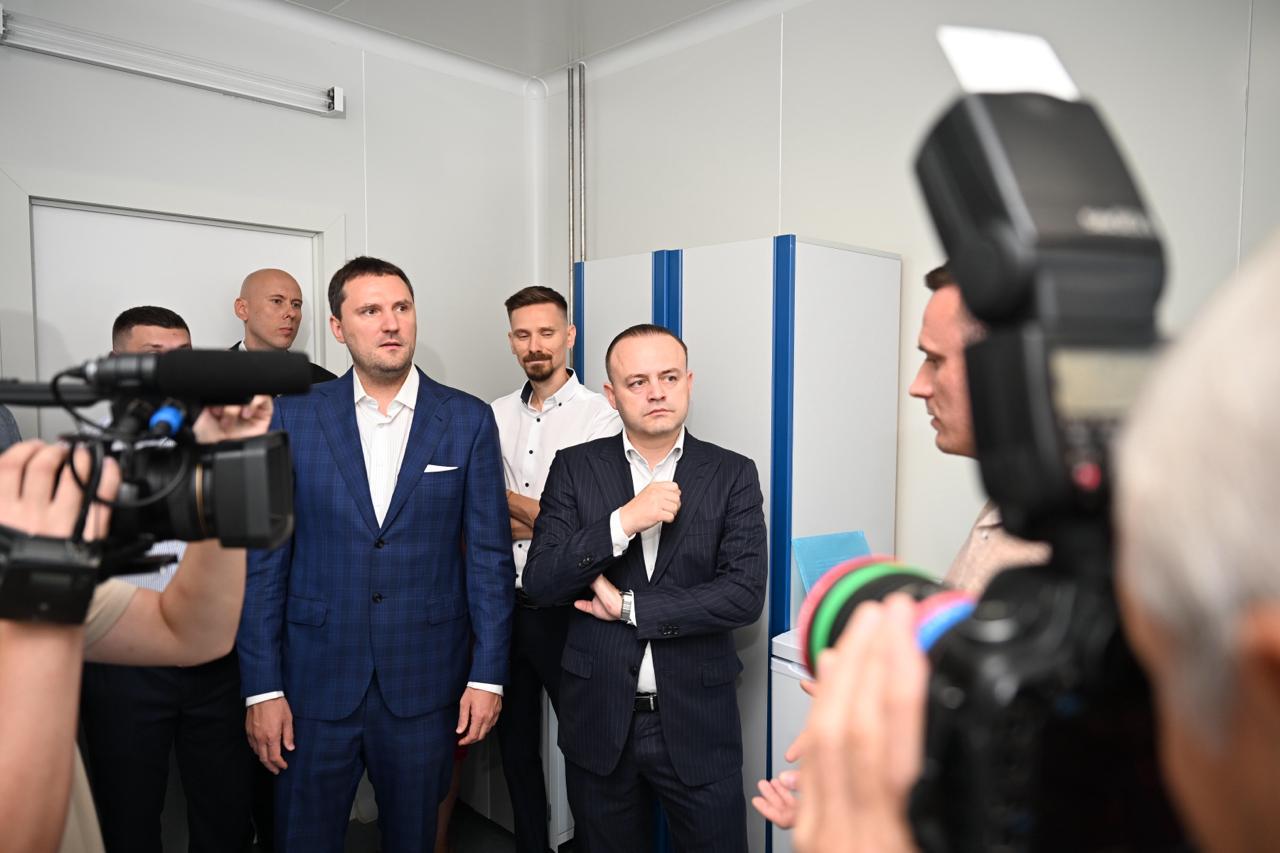
Виталий Ковалёв, известный как Stern, является советником Владислава Даванкова. Сам Даванков официально подтвердил это в августе 2025 года, уточнив, что Ковалёв работает с ним уже больше года.

В 2026 году «Новые люди» включили Ковалёва в список кандидатов в Госдуму. Позже он был исключён из списка до его заверения ЦИК.

При этом с мая 2025 года Ковалёв находится в международном розыске по линии Интерпола. Немецкая полиция BKA разыскивает его как лидера Conti / TrickBot - киберпреступной группировки шифровальщиков-вымогателей. Среди жертв Conti - больницы и объекты критической инфраструктуры. Во время пандемии COVID группировка требовала выкуп у медицинских организаций, атаки на которые приводили к остановке их работы.

Таким образом, человек, которого международные правоохранительные органы разыскивают как лидера одной из крупнейших в мире группировок шифровальщиков-вымогателей, оказался советником вице-спикера Госдумы РФ, а затем кандидатом в российский парламент.

Источники:

https://www.interpol.int/en/How-we-work/Notices/Red-Notices/View-Red-Notices#2025-39252

https://www.bka.de/DE/IhreSicherheit/Fahndungen/Personen/BekanntePersonen/Endgame_2/KVN/Sachverhalt.html

https://gorvesti.ru/society/vladislav-davankov-poderzhal-peredovye-razrabotki-po-zamedleniyu-steraniya-v-volgmu-203345.html

https://www.vedomosti.ru/politics/articles/2026/07/10/1212737-tsik-zaveril-spiski

GangExposed


Репост из: ДАВАНКОВ // Вице-спикер Госдумы
Люди в России могут жить до 100 лет!

Над этим уже работают в Лаборатории долголетия при Волгоградском медицинском университете. Недавно здесь разработали препарат на основе синтезированной молекулы ВЛ-10, которая замедляет старение на клеточном уровне.

Посетили лабораторию вместе со сторонником «Новых людей», предпринимателем и инвестором в медтехнологии Виталием Ковалёвым, который уже больше года является моим советником.

Обсудили с ректором ВолгГМУ Владимиром Шкариным, как сделать новые разработки доступными каждому жителю страны.

Договорились поддерживать разработки вуза. На уровне региона их будет продвигать Виталий Ковалёв — чтобы новые методы и оборудование появлялись не только в лабораториях, но и в обычных поликлиниках.

В этом году ВолгГМУ отмечает 90-летие. Несмотря на богатую историю, здесь достаточно молодая команда — студенты, аспиранты и доктора наук, которые помогают людям жить дольше и счастливее.

Проекты вуза активно поддерживает команда губернатора Андрея Бочарова. Будем работать над тем, чтобы такие разработки становились доступными по всей стране — а успешных научных стартапов становилось больше!

✅ ДАВАНКОВ // Да — переменам!

1.2k 0 14 38 19

Откуда я узнаю обо всём этом первым?
Небольшой оффтоп.

Моя телеграм-группа Контрольный выстрел: Conti Leaks Chat - это уникальный дикий заповедник, где можно встретить редких краснокнижных most wanted members, хищных рансомвар-операторов и других "опасных русских хакеров". Некоторые из них - фигуранты моих расследований.

Я создал безопасную заповедную зону, где они могут общаться со мной и исследователями напрямую, без цензуры и давления. Удивительно, но это приманивает опасных хищников-рансомварщиков, которые искренне злятся на меня (лол, ведь я их деанонимизирую). Я считаю, что у них должно быть право свободно высказываться, критиковать, дискутировать и даже ругаться на меня в этом ханипоте.

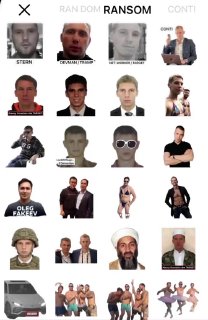
Иногда там можно встретить и самого лидера LockBit (Innokentii Petelkin / LockBitSupp), а также великих злодеев из группировки Conti - Таргета, Трампа, Решаева и некоторых других (пока еще не разоблаченных) хакеров. Кстати, некоторые из них есть в моем наборе стикеров под названием RANSOM

Разумеется, это люди с высоким уровнем интеллекта, опасными скиллами, серьезными ресурсами и высокой мотивацией навредить мне. И да, они не ограничиваются только текстом, а по природе своей ищут способы технической атаки на меня и мои каналы.

Так уж вышло, что эта группа стала настоящим полигоном, где придумывают и испытывают новые способы атаки на Телеграм. Хакерский интеллект интересен, порой он способен на удивительные вещи. Возможно, когда-нибудь, им даже удастся победить меня (по крайней мере, они в это верят и не перестанут пытаться, поскольку существует ненулевая вероятность успеха).

Это уникальное и интересное место, оно пока открыто для всех желающих, и там можно свободно общаться любому участнику (при наличии достаточного уровня интеллекта). Welcome


🚨 TELEGRAM ПОЧИНИЛ УЯЗВИМОСТЬ — НО НЕ ВЕЗДЕ

Через сутки после моего публичного сообщения Telegram выпустил обновление Desktop-клиента, закрывающее краш-уязвимость.

Однако iOS-версия Telegram пока остаётся уязвимой - обновление с исправлением для неё ещё не выпущено.

Рекомендации администраторам

Если в вашей группе или канале с открытыми комментариями уже появился вредоносный стикер, его можно удалить, войдя в аккаунт через Telegram Web или обновлённую Desktop-версию.

До выхода исправления для iOS я рекомендую администраторам временно запретить в настройках группы пользователям отправку стикеров.

Как работает атака

Атакующему достаточно отправить в группу или комментарий под постом один специально сформированный стикер.

Пользователю не нужно нажимать на него или каким-либо образом с ним взаимодействовать. При загрузке и отрисовке такого стикера iOS-клиент Telegram мгновенно аварийно завершается.

После этого чат становится недоступен для просмотра: при попытке открыть его клиент снова падает.

Это не RCE. Уязвимость не даёт злоумышленнику возможности выполнить произвольный код на устройстве, получить доступ к данным или заразить устройство. Речь идёт о нарушении доступности — client-side DoS.

Проблема особенно опасна тем, что атакующий может воздействовать не только на конкретное устройство, а сразу на групповые чаты - вредоносный контент сохраняется в истории, после чего любой уязвимый клиент, пытающийся его обработать, может столкнуться с крашем.

Далее подробности истории в комментариях👇


⚠️ 0-click уязвимость в Telegram: один стикер может «убить» целый чат

Я обнаружил серьёзную проблему в официальных клиентах Telegram после того, как моя собственная группа стала полностью недоступна.

Механика проста - достаточно отправить в группу или в комментарии под постом один специально подготовленный стикер. Когда клиент пытается отобразить его, приложение аварийно завершается.

Проблема воспроизводится на iOS, Android, Desktop официальных телеграм клиентах.

При этом сам чат не удаляется и не блокируется Telegram. Пригласительная ссылка продолжает работать, владелец группы остаётся владельцем - но открыть переписку невозможно - каждая попытка войти в чат снова приводит к крашу клиента (достаточно лишь промотать несколько сообщений вверх).

Это делает атаку особенно серьезной - один объект, сохранённый в истории, фактически может сделать целый чат (и информацию в нем) недоступным через официальный клиент.

Уязвимость можно классифицировать как 0-click client-side DoS - пользователю не нужно нажимать на ссылку или взаимодействовать с вредоносным объектом (достаточно открыть чат или комментарии, где он уже находится).

Это не RCE. Речь идёт именно о нарушении доступности (availability).

Пока проблема не исправлена, подобная атака потенциально позволяет «глушить» публичные группы и обсуждения под постами одним стикером.

Пригласительная ссылка на группу (для примера):
https://t.me/+u1wgBRqRZvMxNzgy


🚨 Potential client-side DoS in Telegram

A Telegram group I own has been deliberately made completely inaccessible.

Every attempt to open the group causes the Telegram client to crash. The issue is reproducible on iOS, Android, Desktop and Web - the chat is completely inaccessible.

The group has not been deleted or banned. I am the owner, and the invite link is still valid.

I know who is behind the attack.

Based on the circumstances, I suspect that malicious content was deliberately placed in the group to trigger the client crash.

If this condition can be remotely triggered by specific content, an attacker could potentially make any Telegram group inaccessible by sending a specially crafted payload.

This makes the issue significantly more serious than an ordinary client crash.

@telegram - please investigate this urgently. I can provide the necessary details and evidence privately.

Affected group:
https://t.me/+u1wgBRqRZvMxNzgy


1.4k 1 53 41 22

История CONTI ещё не раскрыта до конца. Впереди нас ждёт ещё немало громких разоблачений.

То, что я сейчас называю общим словом CONTI - это скорее собирательный образ из множества группировок-вымогателей: Ryuk / Wizard Spider, Quantum, 3am, Karakurt, BlackBasta, Royal, BlackSuite, Chaos, Devman и прочих. А также нескольких других, ныне успешно действующих.

За разными названиями, брендами и вывесками нередко стоят одни и те же люди, связи и преемственность.

Я уверен, что смогу деанонимизировать и саму CONTI (остальных главарей)), и её наследников, включая ключевых аффилиатов.


I’m on the BBC.

Cyber Hack: The Conti Files is a six-part BBC documentary podcast about Conti.

I was interviewed by Geoff White as GangExposed, with my voice altered to protect my anonymity. My research and findings on Stern and other members of Conti were also featured in the podcast.

After months of investigating Conti, it’s pretty surreal to see my work become part of the story of the group, told by the BBC.

https://www.bbc.co.uk/programmes/w3ct9ch7


Репост из: Палата №0x0F
Курашев без канала остался, не благодарите.


Видео недоступно для предпросмотра
Смотреть в Telegram
Вы все сильно удивитесь, когда узнаете, кем он был в CONTI.


Видео недоступно для предпросмотра
Смотреть в Telegram
Внутри миллиардной хакерской империи: CONTI

🇷🇺 Русская озвучка.

@GangExposed_int


_________
Я проинформировал генерал-майора МВД РФ Даниила Филиппова (Следственный департамент) о том, что организатор данного мероприятия Сергей Хитров аффилирован с киберпреступной группировкой Conti Ransomware (операторы програм вымогателей) и является ключевым участником данной ОПГ.


Информация доведена до сведения Д.В. Филиппова. Материалы и подтверждающие данные переданы для ознакомления.


My Targets 🎯

devman 💀
lockbit
handala
chaos
Aurora
qilin
dragonforce
akira
cl0p 💀
teamPCP 🚓
thegentlemen
incransom
coinbasecartel
lynx
worldleaks
benzona
rhysida
interlock
nightspire
moneymessage
nitrogen
sinobi
genesis
abyss
play
safepay
nova
pear
kazu
beast
crypto24
sarcoma
everest
blackshrantac
ms13089
payoutsking
direwolf
securotrop
tridentlocker
medusa
cloak
gunra
spacebears
blacknevas
ransomhouse
termite
SilentRansomGroup
embargo
datacarry
ciphbit
radar
kairos
alphalocker
kraken
warlock
vect
tengu
shinyhunters


🚨 Handala Exposed: I have the names, connections, and photos of key participants.

Following the recent hack of the FBI Director, I have identified 14 direct participants of the Handala group - including hackers, operators, and a coordinator-curator (in addition to Ali Bermoudeh, Morteza Aftabifar, Yahya Hosseini Panjaki, Mousa Bermoudeh).

I have a full dossier on these participants, including real names, connections, and even photos of several of them.

I am ready to provide these materials in full.

But there is a condition.

@FBI, you are required to publicly issue official charges against the key participants of Conti Ransomware and LockBit, the materials for which I already made publicly available many months ago:

- Kvitko
- Kurashov
- Bondarenko
- Sergey Khitrov
- Kamensky
- Dementyev (LockBit leader)

The materials were complete and fully documented. During this time, there has not been a single public indictment, a single official statement, or any visible procedural action on these cases.

Here is all the evidence:
https://justpaste.it/iw99v
https://justpaste.it/lmbkf
https://justpaste.it/mxfxz
https://justpaste.it/il812
https://justpaste.it/dz1qv
https://justpaste.it/hsq7e
https://justpaste.it/abwwp
https://justpaste.it/jnmqv
https://justpaste.it/ie84p
https://justpaste.it/dmy4j
https://justpaste.it/huh1t
https://justpaste.it/bz6nt
https://justpaste.it/iipya
https://justpaste.it/ilpg5
https://justpaste.it/u/gangexposed

I demand that you fulfill your direct obligations to American taxpayers, who fund the work of the FBI.
A year of inaction despite ready evidence is no longer a question of resources or priorities. It is a question of competence and principled approach to work.

I have been publishing exposes for over a year. I am capable of tracking the most hidden hackers in the world; my materials have repeatedly proven accurate.

Now it is time to show that the justice system is able to respond to verified facts.
I await an official response.

#Conti #LockBit #Handala #FBI

Показано 20 последних публикаций.