


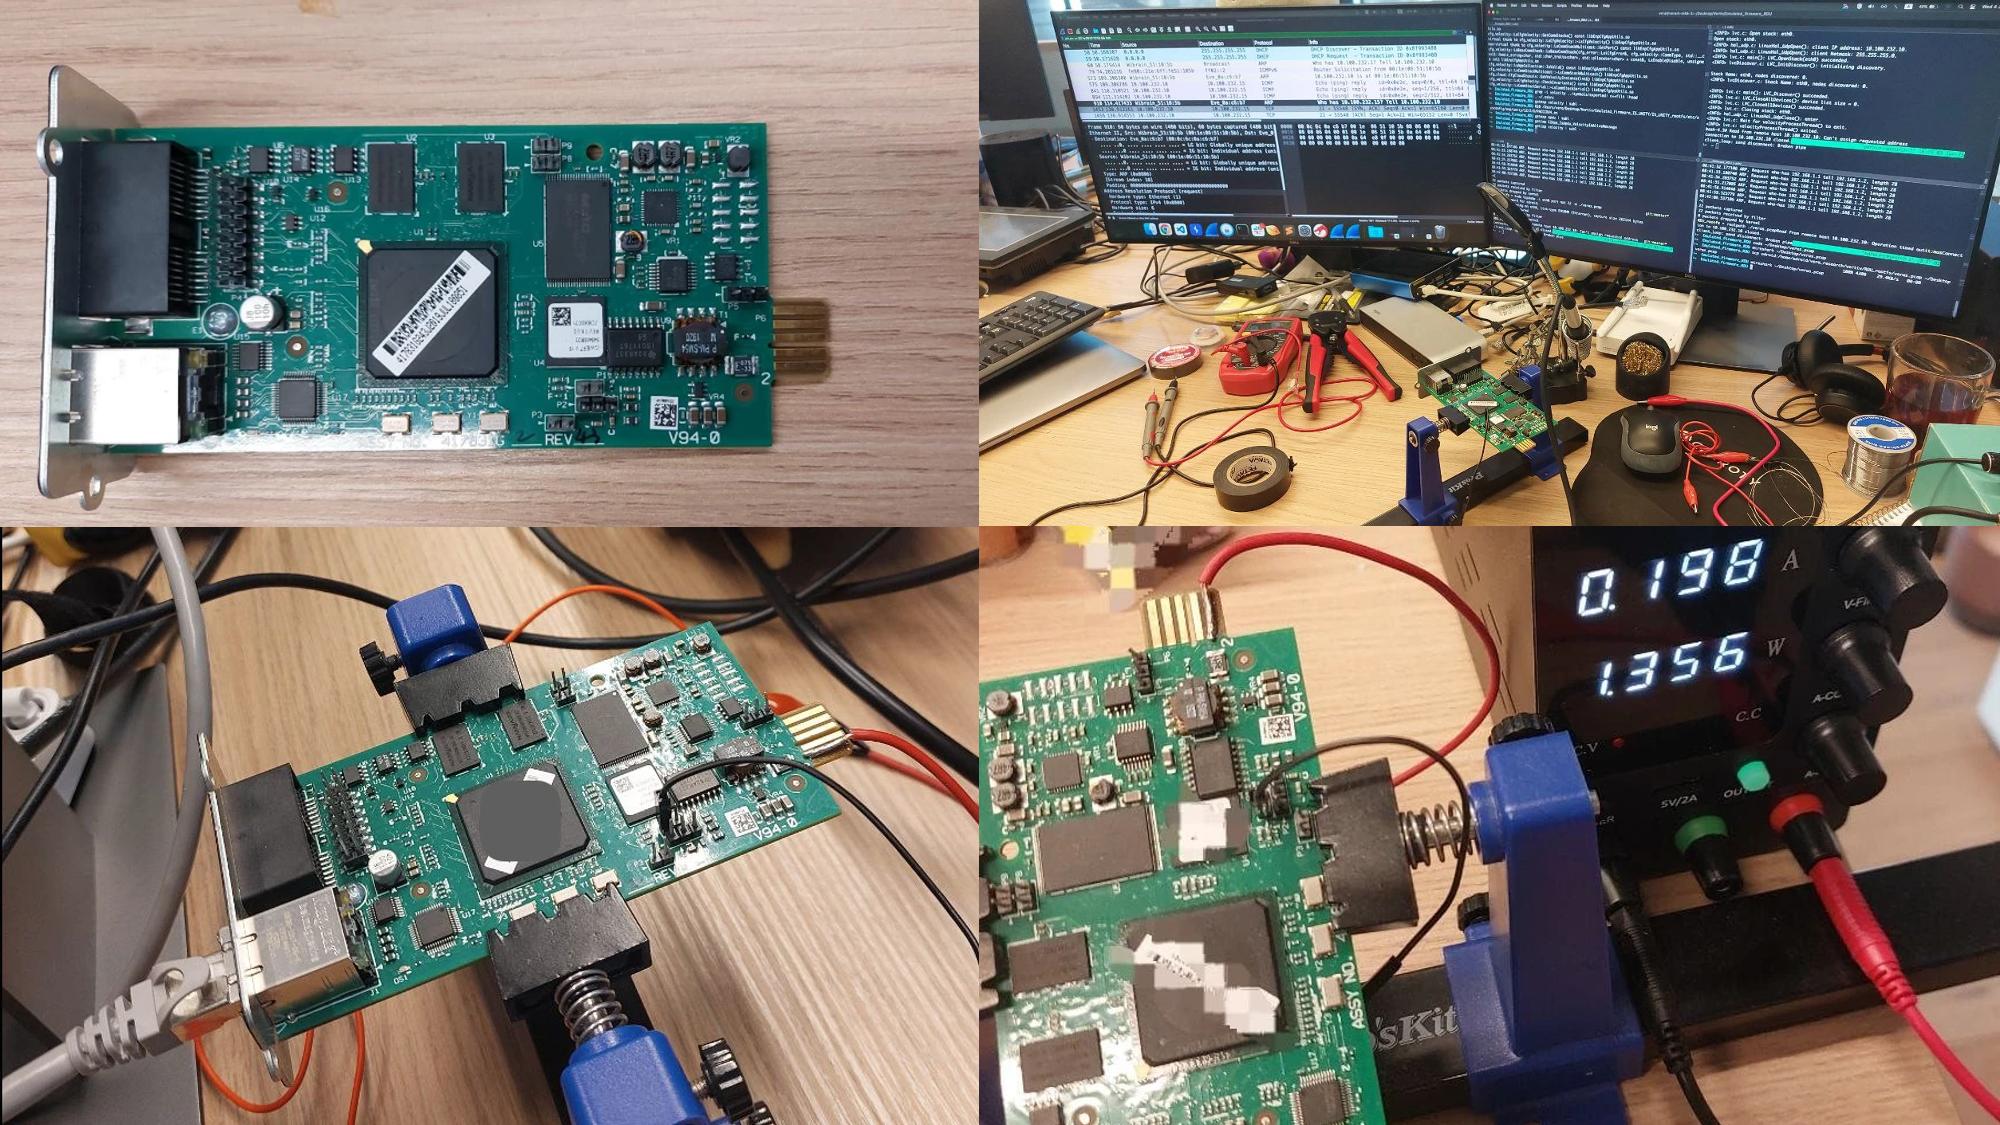
Когда мы слышим истории про взлом высокотехнологического оборудования или АСУТП промышленного предприятия (например ядерного реактора как это произошло со Stuxnet), способного вывести из строя города и страны, мы невольно подразумеваем правительственный след. Однако, как покажет следующая история, пара малоизвестных специалистов по программно-аппаратному хакингу практически в домашних условия способны положить большую часть IT инфраструктуры чуть ли не всего мира.
9 июня 2026 года Вера Менс (Vera Mens) из TEAM82 опубликовала большое исследование по атаке на источники бесперебойного питания (ИБП) от известной компании Vertiv. Коллега выявила 2 критические уязвимости в сетевых картах вендора, каждое с оценкой 9.8 баллов по шкале CVSS:
CVE-2025-46412 - обход аутентификации, позволяющей атакующему получить доступ к оборудованию через Web-интерфейс;
CVE-2025-41426 - переполнение буфера, позволяющее выполнить произвольный код на уяязвимом устройстве.
Главна проблема кроится в том, что вышеназванная компания является чуть ли не монополистом в поставке ИБП во все западные ЦОДы. С учетом того, что бесперебойники обеспечивают нормальную работу оборудования в случае отключения электроэнергии, а также защищают системы от скачков и падений напряжения и позволяют безопасно завершать работу, управление данным девайсом ставит под угрозу доступность и целостность инфраструктуры.
Не могу не обратить внимание на этический аспект команды TEAM82, которые перед публикацией статьи связались с вендором и передали все наработки. Компания Vertiv приняла отчеты, подтвердила наличие уязвимостей и выпустила патчи для уязвимых плат: Liebert RDU101 (патч v1.9.1.2_0000001) и IS-UNITY (патч v8.4.3.1_00160). К счастью, эксплойты не опубликованы, так что кто еще не успел обновиться - могут не переживать за скрипт-киди и веерные проверки на доступность.
Не устану посторять это каждый раз: не используйте интернет и беспроводные технологии на объектах АСУТП. Исключительно изолированный внутренный контур с доступом по проводам.
🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте