


Инфобез
Коротко о кибербезопасности, OSINT, угрозах и других проблемах
Аналитика, советы, свежие новости и немного юмора из мира инфобеза
Обратная связь/реклама @Sergey646 Связанные каналы | Похожие каналы
3 581
подписчиков
Популярное в канале
#юмор
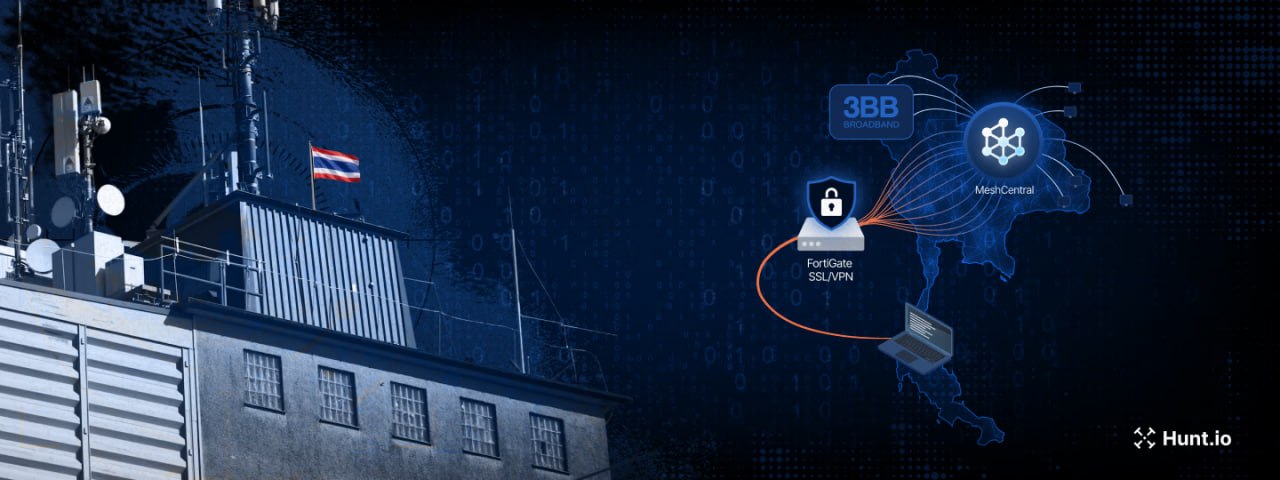
Хакеры атаковали тайского интернет-провайдера 3BB через уязвимость в FortiGate SSL-VPN (CVE-2024-...
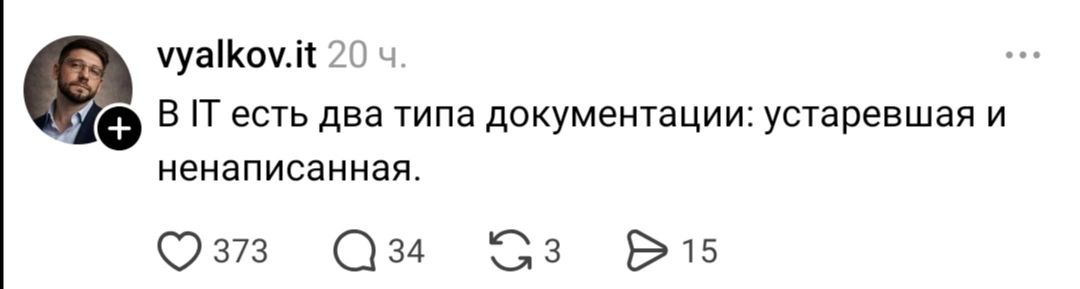
Перешли своему товарищу в ИТ #Юмор
Бельгийская компания Aikido — открытую ИИ-модель для пентеста Altar, которую можно держать полнос...
Ликбез для самых маленьких и неопытных Ошибка 503 «Сервис недоступен» означает сервер, к котором...