ITSecRu


Гео и язык канала: Россия, Русский
Категория: Технологии


Редакционный канал журнала "Информационная безопасность", www.itsec.ru
По вопросам: @AmirKhaphisov или is@groteck.ru
У нас есть Дзен: https://dzen.ru/itsecru и MAX https://max.ru/join/wxmGWeEQiQtnaJqY6SZmANdJoNsa67QBGTvCynXUQD4

Связанные каналы  |  Похожие каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Программа ITSEC 🔥. Как и состав спикеров!

ФСТЭК России, ИСП РАН, Московская Биржа, Сбербанк, билайн, Яндекс, RWB, Норникель, Северсталь, ЕВРАЗ, Интер РАО, Авито — на площадке встретятся профессионалы, которые определяют требования, строят архитектуры и отвечают за защиту реальной инфраструктуры.

13–14 октября — два дня, чтобы собрать ИБ-планы на 2027 год: локальный ИИ, удалённый доступ, защита под нагрузкой, АСУ ТП и КИИ, персональные данные.

В программе — инженерные кейсы, технологические треки и живые дискуссии. В демо-зоне — решения и прямой разговор с разработчиками.

Изучайте программу, выбирайте свои темы и приходите общаться! Задавать вопросы, сверять подходы с коллегами, обсуждать свои проекты и знакомиться с теми, с кем предстоит их реализовывать.

📍 Москва, Radisson Blu Белорусская

Программа Форума · Спикеры · Зарегистрироваться


Шесть вопросов о будущем защиты данных от утечек

DLP и DCAP создавались для мира, где данные принадлежали организации, а основным источником риска был человек. Сегодня они обрабатываются подрядчиками, используются системами искусственного интеллекта, а на рынке появляются новые классы решений. Готовы ли существующие подходы к таким изменениям?
#DLP #DCAP

https://dzen.ru/a/asTNbDwgBBsmBsvi

Мы есть в MAX


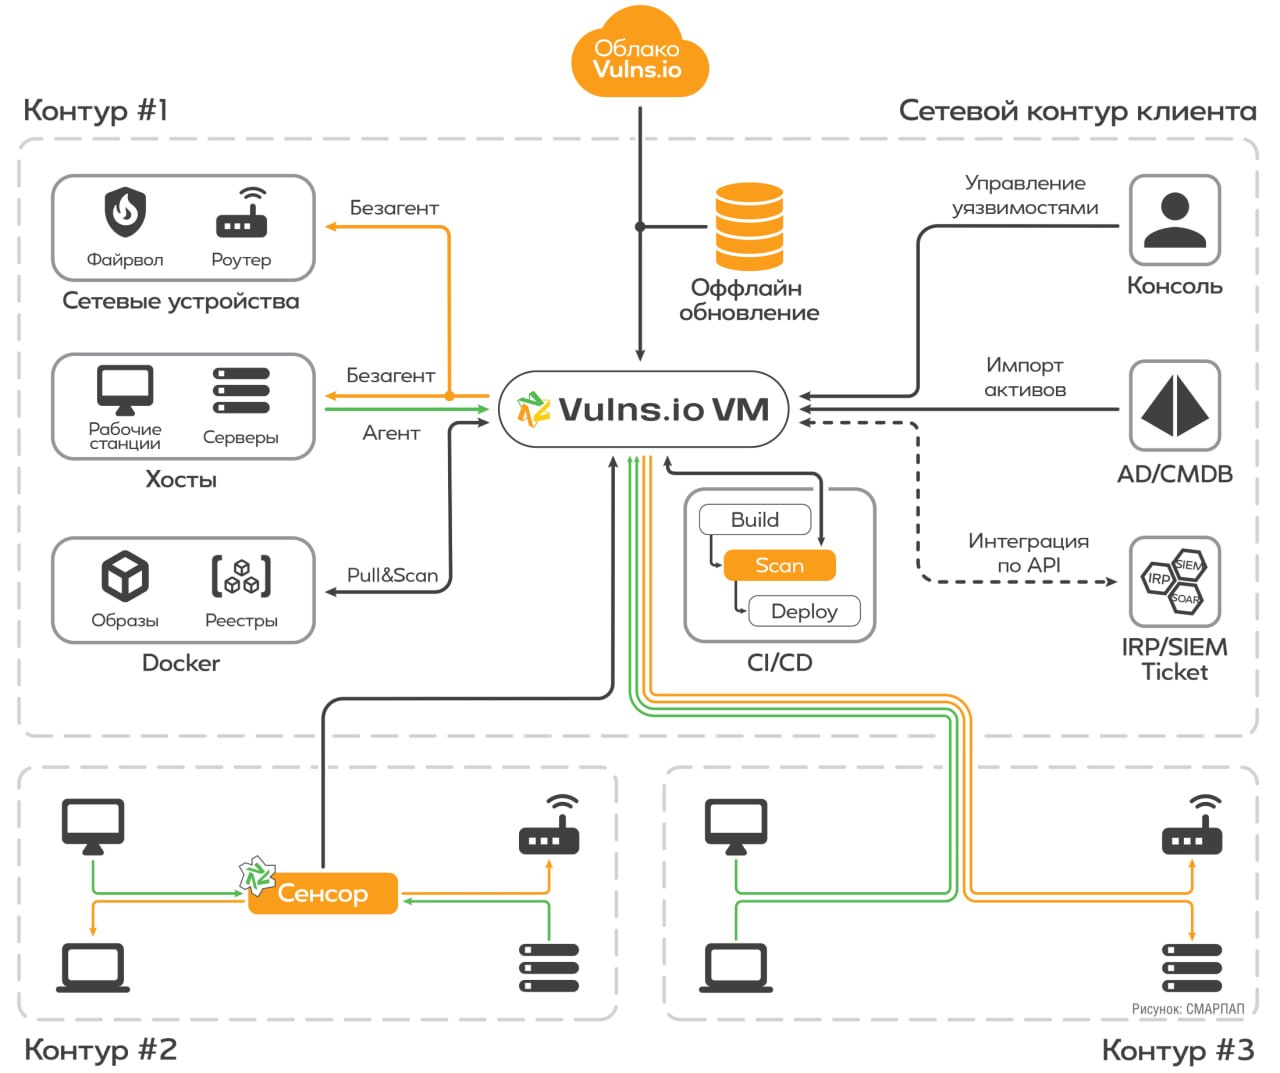
Уязвимости, которые остаются с нами: на ITSEC обсудим практику Vulnerability Management

7 октября в рамках деловой программы ITSEC 2026 пройдет онлайн-конференция "Актуальные вопросы управления уязвимостями: инструменты и методика". Поговорим о том, как выстроить работающий процесс управления уязвимостями с учетом реальных возможностей ИБ- и ИТ-команд.

На ITSEC выступают практики, которые отвечают за результат. Конкретные архитектуры, технологии и опыт заказчиков: что сработало, где возникли сложности и что учесть в своём проекте. Приходите за опытом, который можно применить в работе!

Подробности и регистрация


Резервное копирование и восстановление после инцидента

После кибератаки может выясниться, что резервные копии есть, но восстановиться из них нельзя. Свежая копия может уже содержать последствия компрометации, а точное время атаки – быть неизвестно. Что нужно предусмотреть заранее, чтобы в момент инцидента можно было выбрать подходящую точку восстановления и вернуть критичные системы в работу?
#резервноекопирование

https://www.itsec.ru/articles/rezervnoe-kopirovanie-i-vosstanovlenie-posle-incidenta

Мы есть в MAX


Регулирование и практика защиты локальных ИИ-моделей на ITSEC 2026

Требования к безопасности систем искусственного интеллекта и то, как компании уже защищают локальные модели на практике, обсудим 13 октября в Москве на офлайн-конференции Форума ITSEC 2026 — с участием ФСТЭК России, ИСП РАН и экспертов крупных компаний.

Если ваша компания уже запускает или готовит к запуску локальные ИИ-модели, и вопрос «что делать с безопасностью, когда модель уже в продуктиве» перестал быть теоретическим, эта конференция — именно для вас.

Программа и регистрация


Как превратить уязвимости в управляемые риски

Управлять уязвимостями по принципу “нашли – закрыли” становится все сложнее. Задача уже не в том, чтобы собрать как можно больше записей о недостатках, а в том, чтобы понять, какие из них действительно требуют внимания в первую очередь. В июле 2026 года "Лаборатория Касперского" представила Kaspersky Vulnerability Management – решение, которое развивает этот подход и помогает приоритизировать риски.
#управлениеуязвимостями

https://www.itsec.ru/articles/kak-prevratit-uyazvimosti-v-upravlyaemye-riski

Мы есть в MAX


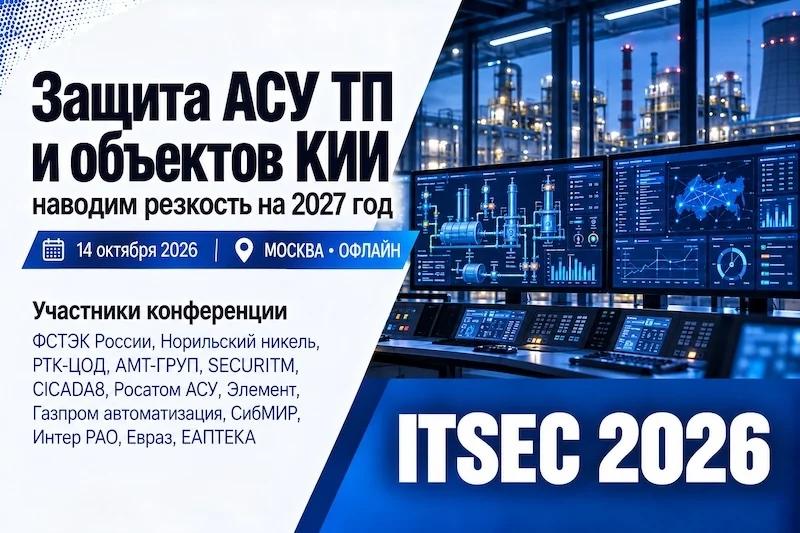
Как защитить АСУ ТП и объекты КИИ в 2027 году — обсудим на форуме ITSEC в Москве

Защита АСУ ТП — это режим эксплуатации, который необходимо поддерживать каждый день, не нарушая производственных процессов. 14 октября на ITSEC 2026 посвящаем этому вопросу отдельную офлайн-конференцию — «Защита АСУ ТП и объектов КИИ: наводим резкость на 2027 год».

Будем говорить о том, как требования работают в реальной инфраструктуре: как развивать СОИБ на объектах с унаследованным оборудованием, выполнять требования регулятора к значимым объектам, выстраивать сегментацию и защиту технологической сети, получать необходимую видимость событий без вмешательства в производственный процесс и сохранять управляемость системы защиты при переходе на российские решения.

✍️ Программа и регистрация


Доставка обновлений в АСУ ТП – гайд на примере СКИО “Синоникс”

Когда предприятие настраивает однонаправленную передачу данных из сети АСУ ТП в корпоративную, нужно предусмотреть и обратную доставку обновлений, конфигураций и новых программ. Если штатного способа нет, потребность в обмене информацией все равно найдет выход через съемные носители, личные ноутбуки или временные разрешения на межсетевом экране. Формально сеть остается изолированной, но на практике появляется дополнительный неучтенный вход.
#АСУТП

https://www.itsec.ru/articles/dostavka-obnovlenij-v-asu-tp-na-primere-sinoniks

Мы есть в MAX


Продолжаем знаномить вас с участниками форума ITSEC 2026.
Сегодня рассказываем про компанию "Амикон"

✍️ Регистрация на форум: https://www.itsecexpo.ru/registration


Чужой код, своя ответственность: лицензионная чистота, которую важно блюсти

В статье разберем показательный случай, когда вендорское решение построено на известном открытом проекте, который распространяется по копилефт-лицензии. Рассмотрим набор правил для самопроверки, позволяющий увереннее контролировать юридические риски и риски безопасности в цепочке поставок ПО.
#безопаснаяразработка #SCA

https://www.itsec.ru/articles/licenzionnaya-chistota-kotoruyu-vazhno-blyusti

Мы есть в MAX


Как будет работать защита ПДн в 2027 году — обсудим на форуме ITSEC в Москве

Защита ПДн — это не состояние, которого можно однажды достичь, а система, которую приходится постоянно подстраивать. 14 октября на ITSEC 2026 посвящаем этому вопросу отдельную офлайн-конференцию — "Практика защиты персональных данных в 2027 году: требования и инструменты". Регистрация →

Будем говорить не столько про требования закона на бумаге, сколько про практику и кейсы: как выстроить процессы обработки и защиты ПДн, выполнить новые требования законодательства, построить эффективную систему управления данными, автоматизировать контроль соответствия и внедрить современные технологии защиты информации в организациях разных отраслей.


Развитие AML на российском крипторынке

Российский крипторынок становится более регулируемым, и роль AML-сервисов растет: они помогают определить происхождение средств и оценить связанные с ними риски. Насколько надежны такие оценки, где проходят технологические ограничения и готовы ли провайдеры работать по новым правилам? Об этом мы поговорили с участниками рынка.
#блокчейн #криптовалюты #AML

https://www.itsec.ru/articles/razvitie-aml-na-rossijskom-kriptorynke

Мы есть в MAX


Репост из: byteoilgas_conf
Безопасность в нефтегазе — это не просто «все закрыть» 👀

– как защищать данные и при этом не мешать производству?

– что делать с легаси?

–где проходит граница между безопасностью и удобством разработки?

– какие новые риски принесут ИИ и цифровые двойники?


Члены программного комитета byteoilgas_conf приняли участие в дискуссии о том, как меняется безопасность на стыке ИТ, ИБ и АСУ ТП.

Читайте в большом материале нашего информационного партнера — журнала Information Security («Информационная безопасность»).

Выделили несколько главных мыслей экспертов и уже собрали в карточках 🔥


Вышел в свет 4-й номер журнала «Информационная безопасность»

Основные темы номера: SIEM, системы резервного копирования, SD-WAN, методика ВУ и НДВ. Также в выпуске – материалы по технологиям, управлению, блокчейн-безопасности, безопасной разработке, правовому регулированию и интервью с ведущими экспертами отрасли.

https://www.itsec.ru/blog/vyshel-v-svet-4-nomer-2026


Архитектура восстановления с “Кибер Бэкапом”

Резервная копия имеет ценность только тогда, когда в нужный момент из нее можно быстро и предсказуемо вернуть систему в работу. С ростом инфраструктуры эта задача усложняется: приходится учитывать производительность, интеграцию с разными платформами, миграцию рабочих нагрузок и проверку сценариев восстановления. Все эти требования определяют развитие “Кибер Бэкапа”, системы резервного копирования компании “Киберпротект”.
#резервноекопирование

https://www.itsec.ru/articles/arhitektura-vosstanovleniya-s-kiber-bekapom

Мы есть в MAX


Показано 16 последних публикаций.