Mikrotik Ninja


Гео и язык канала: Россия, Русский
Категория: Технологии


Канал по новым компьютерным технологиям и защите компьютерных программ

Блог http://bubnovd.net
https://medium.com/@dbubnov
https://xakep.ru/author/bubnovd/
Мысли неглупых людей https://t.me/channel1name
Книги https://t.me/mreadninja

Связанные каналы  |  Похожие каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Репост из: Mountain Accidents
03.10.2026. гора Краун, Британская Колумбия, Канада. Пострадавших нет 😊🇨🇦
16-летний турист отправился в горный поход, используя для планирования маршруте искусственный интеллект. Турист стартовал в 08 утра от горы Граус (Grouse Mountain). Сверхразум предложил подъём на Crown Mountain по кулуару. В результате турист застрял на крутом скальном участке. На помощь пришли волонтёры из North Shore Rescue:
«Парень был очень напуган. Он боялся погибнуть».

После определения координат для эвакуации вызвали вертолёт с лебёдкой. Операция завершилась в 18:30.

❗️Спасатели напоминают: использовать ИИ для планирования маршрутов и слепо доверять информации опасно для жизни.

Информация: North Shore News
—
#Туризм #Спасение #Канада #Британская_Колумбия
@Mountain_Accidents


Open SysConf'26 - N-click атаки изнутри и зачем математика хакеру?

Современные атаки - не похожи на атаки, порой сами ведут жертву на эшафот, буквально за руку.

Доклад от cocomelonc (@abuyerzh) - cybersecurity enthusiast, автор, спикер и математик, автор популярных книг по malware R&D: MD MZ Malware Development Book (Github, 2022, 2024), MALWILD: Malware in the Wild Book (Github, 2023), Malware Development for Ethical Hackers Book (Packt, 2024, 2026), AIYA Mobile Malware Development Book (Github, 2025)

Основатель различных исследовательских лабораторий по кибербезопасности, спикер более 30+ международных конференций (BlackHat, DEFCON, Security BSides, hack.lu etc)

Доклад:
Раскрывает внутреннее устройство N-click атак - сложных цепочек эксплуатации, запускаемых действием пользователя, от первого клика по ссылке до полного контроля над системой. На реальных примерах мы разберем, почему современный хакинг неотделим от математики: как теория вероятностей помогает обходить ASLR, а геометрия памяти, битовая арифметика и формальная логика позволяют конструировать надежные примитивы чтения и записи. Слушатели увидят, что за каждым успешным эксплойтом стоит не просто написание кода, а точный математический расчет. Вы узнаете, как математический аппарат - от теории информации Шеннона до булевой алгебры и выравнивания адресов - превращает обычный сбой программы в управляемый инструмент выполнения кода.


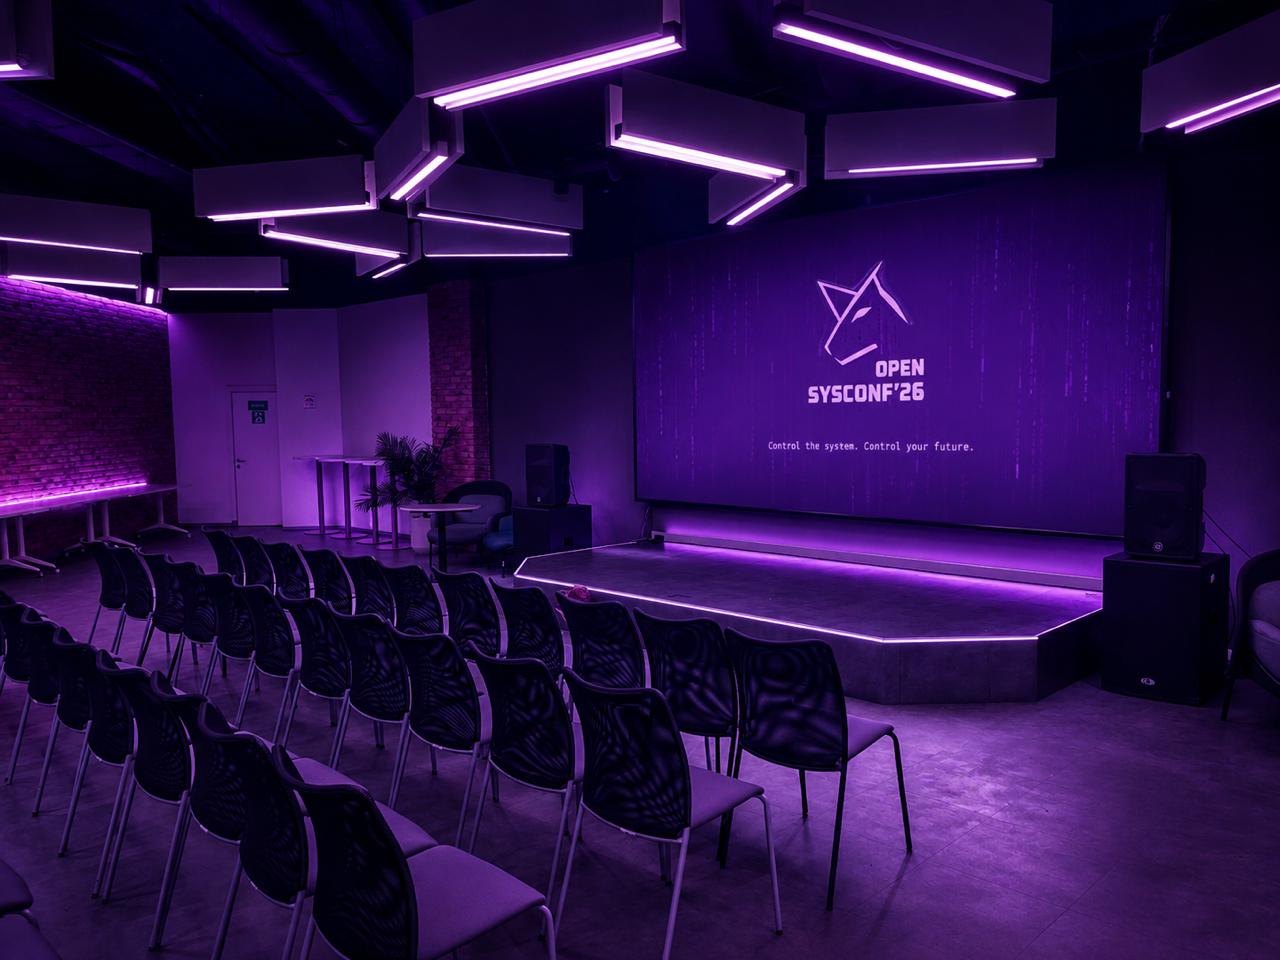
10 Октября, в 10 утра, SmartPoint зал "Freedom Amphitheatre", Алматы. Регистрация.

https://sysconf.io/2026


🦄 Open SysConf’26 — 10.10.2026, 10:00, Алматы

Благодаря вере, доверию и поддержке старожилов Open SysConf.io у нас уже есть шикарный зал, дата и время.

Начало положено своими силами. Это показывает сплочённость, уверенность и силу всех, кому не всё равно, что мы делаем.

Зал оснащён LED-экраном, хорошо проветривается и находится в SmartPoint Almaty.

Уже можно подавать заявки:

• Доклады / CFP: Здесь.
• Волонтёры: Здесь.
• Участники / регистрация: Здесь.

Спасибо всем, кто откликнулся и сделал стартовый вклад в организацию мероприятия:

https://sysconf.io/2026#support

Не тормозим. Места ограничены. Подаём заявки.

Всем Peace ✌️


Репост из: Последний выстрел в темноту
Очередные увлекательные новости от провайдеров и операторов связи: пока еще не запрещенная на территории Российской Федерации организация РКН в очередной раз распространила по провайдерам и операторам связи очередные не самые обоснованные рекомендации и указания. На этот раз в немилость попало оборудование латвийского MikroTik. Причина – небезопасно, оно ломается. Нет, серьезно. Вот, доказательства есть!

И даже умные лица прокомментировали, как это всё плохо! Правда, ни разу в статье не упомянули CVE уязвимости (там их несколько, например, CVE-2026-86060, уязвимость RouterOS, заткнули в патче от 3 сентября), ни БДУ, но не будем о такой мелочи.

И как можно решить проблему необновленной прошивки маршрутизаторов? Правильно, ограничить их использование в сети операторов и провайдеров, а вопрос их «определения» оставить на плечах предоставляющих услуги связи. Если так подумать, можно блокировать соединения по MAC-адресам, но сам факт ограничения связи по национальной принадлежности оборудования к компании вызывает большие вопросы.

Ещё раз — по провайдерам спустили приказ запретить пользователям с Mikrotik пользоваться интернетом. Либо прямым отключением, либо установкой правил ТСПУ, чтобы симулировать поломку соединения — пока пользователь не согласится от Микротика избавиться.

В коридорах шепчутся, что, якобы, пролоббировала это дело некая компания YADRO. Зря, что ли, импортозамещали. Да и вообще, зачем обычному человеку дома Микротик, он что, провайдер? Если провайдер, пусть импортозамещается. И ТСПУ дома поставит кстати.

З.Ы. MAC-адрес — вещь клонируемая и подменяемая, как время настанет — спросите у гопатыча маки YADRO Kornfeld, он с радостью вам их поведает. Владельцам Микротиков, торчащих MAC-портами в сеть провайдера, лучше их уже сейчас сменить. Можете на маки этого самого YADRO, да.

Может этот бред ещё отменится, но кто знает.


Репост из: MTik.pro новости
#MikroTik тихо выкатил обновление с настоятельным рекомендация применить их на миллионы устройств.
С одной стороны, проблемы могут быть реальными, с другой стороны хотелось бы как всегда видеть детальный changelog.

С современными технологичными AI, достаточно базовых академических знаний, чтобы провести реверс инжиниринг и узнать что же исправили.

Что и сделали:
Reversing MikroTik’s Silent Patch: The RouterOS 7.23.4 Fix They Wouldn’t Explain


Репост из: Типичный Сисадмин
🚨 Один пакет до рута. В OpenWrt нашли критическую дыру в DHCPv6-сервере (CVSS 9.8)

В любимой прошивке раскопали шикарную RCE. Вся магия происходит в демоне odhcpd, который отвечает за выдачу IPv6-адресов. И да, по дефолту этот демон крутится с правами root 😬

Разрабы допустили классическое переполнение фиксированного 512-байтового стекового буфера (pdbuf). Чтобы взломать роутер, атакующему не нужна авторизация. Достаточно плюнуть снаружи всего один нужный UDP-пакет на 547 порт.

На Гитхабе подробно расписали сразу два независимых вектора атаки в функциях build_ia() и dhcpv6_ia_handle_IAs().

Хакер отправляет DHCPv6 REQUEST, в который напихано аномальное количество опций (например, 22 невалидных IA_PD и параметр RECONF_ACCEPT). Демон начинает формировать ответ со статусами ошибок, но забывает проверить, осталось ли место в буфере. В итоге ответ тупо пишется за пределы выделенной памяти, а переменная buflen уходит в integer underflow (переполнение через ноль).

И это довольно фатально... если на взрослых Linux-серверах от такого спасает защита стека и рандомизация памяти, то на роутерах эти механизмы часто отключены ради экономии ресурсов. В итоге обычное переполнение превращается в гарантированное удаленное выполнение кода. Готовые питоновские скрипты с эксплойтами уже лежат в паблике.

Уязвимость закрыли в свежих релизах 24.10.8 и 25.12.5. Кстати, ветка 24.10 в сентябре этого года всё - заканчивается, так что лучше сразу накатывать 25.12. Заодно апдейт закроет еще пачку веселых багов, вроде HTTP request smuggling в веб-морде uhttpd и утечек памяти.

Ну или если IPv6 вам физически не нужОн, то вырубайте его на интерфейсах от греха подальше. Меньше протоколов - крепче сон 💤

Типичный 🥸 Сисадмин


Пятничное послеотпускное

Слышали про HTTP Status Code 418 I'm a teapot?

Код вырос из RFC 2324: Hyper Text Coffee Pot Control Protocol
Если запрос на приготовление кофе пришел на чайник, то он должен ответить
418 Я чайник и не умею делать кофе


А почему сегодня тишина в Интернете?

С праздником, товарищи!


https://prvoffice.ru/blog/postavki-ofisnoy-mebeli-po-44-fz-i-223-fz


Вот исправленный, грамматически выверенный и легко читаемый формат этого блока. Убраны синтаксические ошибки (вроде «помощь... помощь»), текст выровнен по смыслу и оформлен в виде четкого списка услуг для заказчика


Репост из: k8s (in)security
BTV K8s Sandbox — Kubernetes полигон для Blue Team

Blue Team Village к DEF CON 34 (Project Obsidian) выкатили self-contained Kubernetes-песочницу для CTF: поднимаешь локально, без общей инфраструктуры, и тренируешь defensive-скиллы на реальной малвари — но в изолированной инертной среде.

Под капотом:
- Minikube — кластер
- Tetragon — eBPF-телеметрия ядра
- Cilium — сеть и network policies
- Kyverno — admission control

Челленджи — два класса:
1) Standalone — форензика реальной Linux-малвари (21 шт.)
Малварь уже «подорвана», ты разбираешь следы в /forensics/tetragon-events.json и опознаёшь семейство по kernel-повадкам.
2) Converged Frontier — investigation-сценарии (10 × 2 трека)
Многоэтапные расследования с вводной и евиденсами в /challenge/. Каждый в двух уровнях: beginner и pro.

По сути — мини-SOC с kernel-level телеметрией, чтобы разбирать TTP атак форензик-методами, а не на проде ;)
Работает через Docker/colima (macOS) или Docker Desktop + WSL2.


To Err Is Human: The ETTO Principle, by Erik Hollnagel
Мы почти всегда вынуждены выбирать: делать быстрее и проще или делать медленнее, но аккуратнее и безопаснее. Холлнэгел рассматривает человеческие ошибки как норму, а не сбой.

- нельзя одновременно максимизировать и эффективность, и тщательность

- в реальной работе люди постоянно балансируют между ресурсами, временем и качеством

- безопасность зависит не только от предотвращения ошибок, но и от способности системы успешно работать в разных условиях


Что-то автора этого канала потянуло на философию

Показано 20 последних публикаций.