МУЛЬТИФАКТОР


Гео и язык канала: Россия, Русский
Категория: Технологии


МУЛЬТИФАКТОР — российский разработчик ИБ- и ИТ-решений. Создаём продукты для безопасной и стабильной работы ИТ-инфраструктуры бизнеса.
Контакты:
pr@multifactor.ru
multifactor.ru

Связанные каналы  |  Похожие каналы
Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


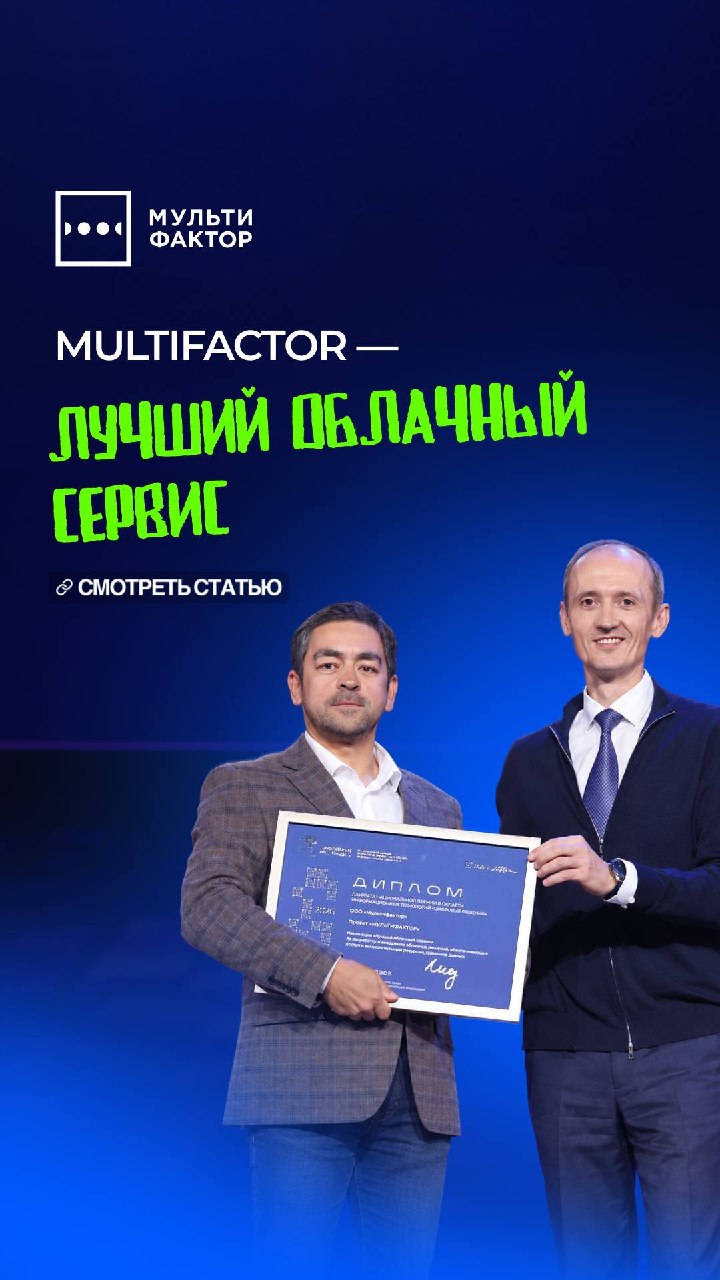
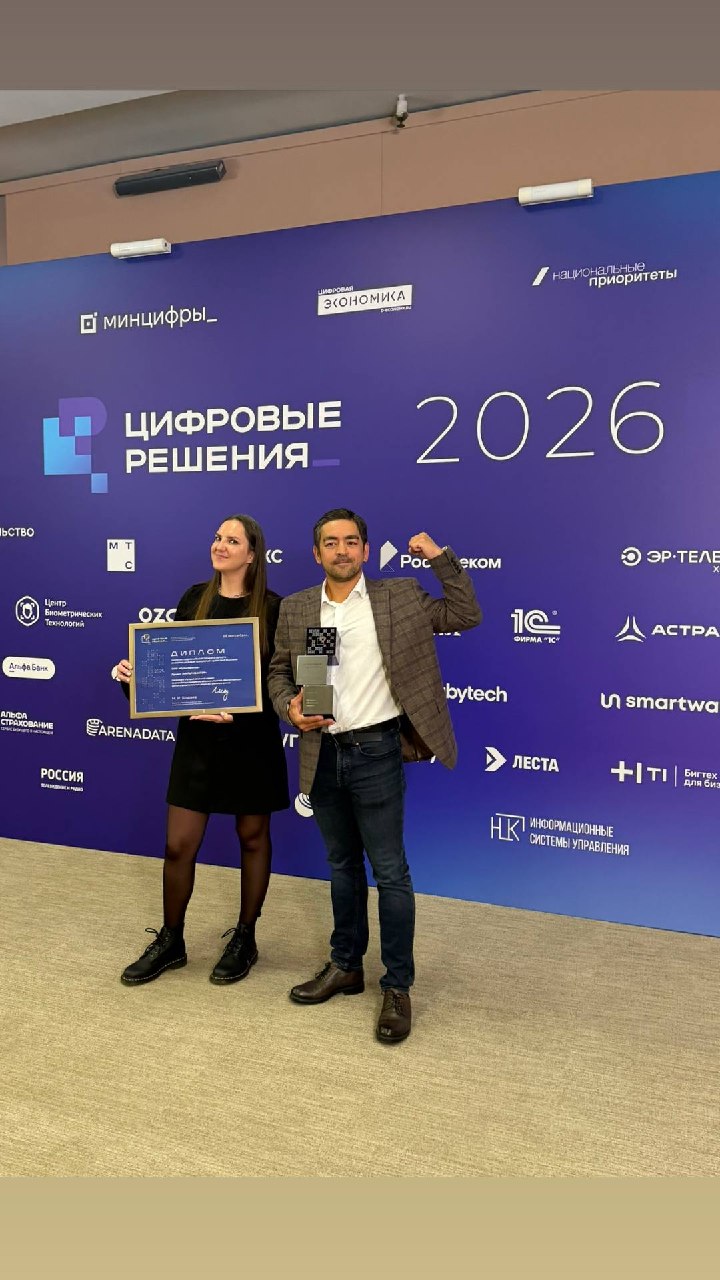
⚡️Компания МУЛЬТИФАКТОР стала лауреатом национальной премии «Цифровые решения» 

В номинации «Лучший облачный сервис» победителем признана система двухфакторной аутентификации и контроля доступа MULTIFACTOR.

В 2026 году в конкурсе приняли участие более 930 российских ИТ-компаний из 68 регионов. Всего организаторы получили 1332 заявки в 14 номинациях — от кибербезопасности и искусственного интеллекта до телекоммуникаций и цифровой инфраструктуры. Экспертный совет отобрал 42 проекта-финалиста. Торжественная церемония награждения состоялась в рамках форума «Цифровые решения». 

«Победа в премии "Цифровые решения" подтверждает зрелость российского рынка информационной безопасности: здесь оценивают не только технологические возможности, но и реальные результаты внедрений. Мы создавали MULTIFACTOR, чтобы сделать двухфакторную аутентификацию привычной и незаметной для пользователя, сохранив высокий уровень защиты корпоративной инфраструктуры. За шесть лет компания прошла путь от стартапа до одного из лидеров своего сегмента. Мы благодарны заказчикам и партнёрам за доверие и обратную связь, конкурентам — за стимул развиваться и повышать качество решений, а государству — за поддержку отечественных технологий и создание условий для роста отрасли. Сегодня наша задача — сделать надёжный и простой инструмент управления доступом доступным для организаций любого масштаба: от небольших компаний до государственных корпораций. Мы продолжаем развивать нашу экосистему продуктов, чтобы помогать заказчикам снижать риски, защищать данные и сохранять устойчивость цифровых процессов», — отметил Константин Ян, генеральный директор и основатель компании МУЛЬТИФАКТОР.


🔜 Подробнее на сайте

ВКонтакте | MAX | Хабр


Обновления системы MULTIFACTOR за сентябрь

Рассказываем, какие новые возможности появились в системе двухфакторной аутентификации и контроля доступа MULTIFACTOR.

ЛИЧНЫЙ КАБИНЕТ

✅ Исправлено создание SAML-ресурса с некорректной шапкой
При создании SAML-ресурса больше не используется шапка, предназначенная для OIDC/OAuth-ресурсов. Это обеспечивает корректное отображение и обработку настроек SAML-интеграции.

АДАПТЕРЫ

✅ Доработана синхронизация большого количества пользователей и групп
Исправлена обработка больших объёмов данных при синхронизации LDAP-адаптера c каталогом. Устранена ошибка, из-за которой синхронизация могла завершаться неудачно при большом количестве пользователей и групп из-за закрытия LDAP-соединения.

✅ Добавлен Privacy Mode для IIS-адаптера
В конфигурации IIS-адаптера появился параметр Privacy Mode, который позволяет скрывать передаваемые пользовательские данные. В режиме Full скрываются все атрибуты, кроме логина, а в режиме Partial можно указать конкретные атрибуты, например: имя, адрес электронной почты и номер телефона.

✅Сокращено количество шагов при прохождении 2FA в OWA
После ввода логина и пароля в Outlook on the Web пользователю больше не нужно вручную нажимать ссылку «Перейти к аутентификации». IIS-адаптер автоматически перенаправляет на страницу подтверждения двухфакторной аутентификации.

✅Реализован сценарий пуш+OTP для RADIUS V2
В RADIUS-интеграции появился сценарий подтверждения двухфакторной аутентификации с помощью пуш и OTP. После подтверждения пуш-запроса пользователь вводит в RADIUS Access-Challenge одноразовый пароль, сгенерированный в мобильном приложении.

✅ Добавлено разграничение запроса 2FA по LDAP-группам в IIS-адаптере
В IIS-адаптере появилась возможность определять необходимость запроса двухфакторной аутентификации на основании членства пользователя в LDAP-группах. Это позволяет гибко настраивать применение 2FA для разных категорий пользователей.

ВКонтакте | MAX | Хабр


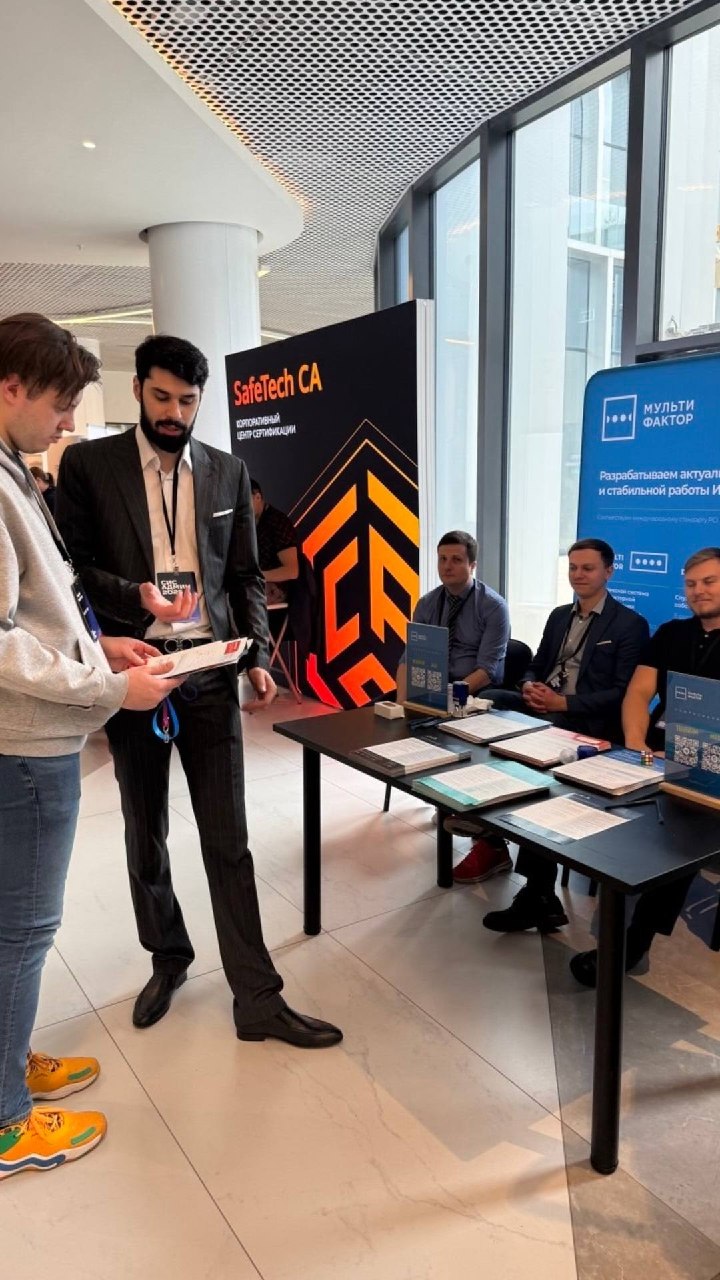
Встречаемся на СисАдмин 2026

🗓 9 октября МУЛЬТИФАКТОР примет участие в конференции СисАдмин — мероприятии для системных администраторов, ИТ-менеджеров и специалистов по поддержке инфраструктуры.

Будем рады встретиться с вами лично на стенде компании с 11:00 до 18:00, чтобы пообщаться, рассказать больше о наших продуктах, показать их в действии и ответить на ваши вопросы.

📌 В 13:30 на треке «Инфраструктура» Антон Машошин, TeamLead DevOps выступит с докладом «Почему 99,9% аптайма — это иллюзия».

Антон расскажет:
🔵почему у каждой аудитории свой SLA;
🔵как эмулировать пользовательский опыт через синтетическую петлю;
🔵зачем нам собственный инструмент управления надёжностью и статус-страницами — MULTISTATUS.

Также смотрите программу мероприятия. Обещаем, что будет интересно.

До встречи в инновационном кластере «Ломоносов»!

ВКонтакте | MAX | Хабр


Служба каталогов MULTIDIRECTORY и платформа терминального доступа и VDI Termit совместимы✔️
 
По итогам испытаний был подписан сертификат, который официально закрепляет результаты тестирования и подтверждает готовность решений к совместному использованию в инфраструктуре заказчиков.
 
«Совместимость MULTIDIRECTORY и Termit позволяет компаниям создать единую, предсказуемую и безопасную инфраструктуру. Теперь заказчики могут использовать MULTIDIRECTORY как единую службу каталогов для управления доступом, сохраняя возможность централизованной аутентификации, синхронизации учётных записей и разграничения прав в соответствии с ролевой моделью Termit. Это упрощает архитектуру и снижает операционные затраты», — подчеркнул Дмитрий Макаров, руководитель продукта MULTIDIRECTORY, компания МУЛЬТИФАКТОР.

«Интеграция Termit с MULTIDIRECTORY позволяет заказчикам использовать единую инфраструктуру управления доступом и не зависеть от зарубежных решений. Это особенно востребовано в проектах импортозамещения, где требуется полный переход на отечественные продукты без потери функциональности»,
— добавляет
Ирина Кальчева
, альянс-менеджер Orion soft.

 
➡️ Подробности — в пресс-релизе

ВКонтакте | MAX | Хабр


Строгая аутентификация: что требует ФСТЭК и как её реализовать

Два фактора сами по себе не делают аутентификацию строгой. Важно, как именно подтверждается личность пользователя и какие криптографические механизмы используются.

В новой статье разбираемся, что ФСТЭК понимает под строгой аутентификацией, в каких сценариях она требуется и почему привычной связки «пароль + код» может быть недостаточно.

Поговорили о том:

🔵чем строгая аутентификация отличается от MFA и 2FA;
🔵какие требования действуют для КИИ и разных сценариев доступа;
🔵почему криптография и токены играют ключевую роль;
🔵где применяются FIDO2 и другие современные механизмы;
🔵как организовать аутентификацию в закрытом контуре;
🔵какие ошибки часто допускают при выборе и внедрении решения.

В конце — чек-лист для проверки механизма аутентификации: на что смотреть, чтобы не ограничиться формальным наличием второго фактора.

➡️Читать статью в нашем блоге.

ВКонтакте | MAX | Хабр


Всем привет! На связи МУЛЬТИФАКТОР. И это свежий выпуск новостей.

◾️«Додо Пицца» взломана: под угрозой данные клиентов

Группировка DataSuckers заявила о краже 2–3 ТБ данных «Додо Пиццы». По словам хакеров, в базе информация о ресторанах и заказах из разных стран, большая часть о российских клиентах. Позже компания подтвердила кибератаку: в открытом доступе могли оказаться имена, адреса, email, телефоны, даты рождения и составы заказов. «Додо Пицца» заявила, что заблокировала доступ злоумышленникам, уведомила Роскомнадзор и начала проверку. Платёжные данные, по информации компании, в системе не хранятся.

◾️ Сентябрь стал рекордным по числу новых уязвимостей: ФСТЭК зарегистрировала 2305 новых записей

За сентябрь 2026 года в БДУ ФСТЭК внесли 2305 новых уязвимостей — это максимум за последние 12 месяцев. 18% получили критический уровень опасности, 44% — высокий. Для 455 уязвимостей уже известны эксплойты, а в 33 случаях зафиксирована эксплуатация.

◾️ Киберстраховку для критической инфраструктуры могут сделать обязательной

Минфин обсуждает введение обязательного страхования киберрисков для компаний, работающих с критической инфраструктурой. Замминистра финансов Иван Чебесков сравнил возможную меру со страхованием опасных объектов. На фоне роста угроз рынок киберстрахования в России за 2025 год вырос на 20–30%, а объём страховых взносов — примерно на 60%, до 4 млрд рублей.

◾️ «Дресс-код» и субботник: какие фишинговые письма чаще открывают сотрудники

«Лаборатория Касперского» выяснила, какие темы фишинговых писем чаще всего привлекают внимание сотрудников компаний. Злоумышленники маскируют рассылки под обычную рабочую переписку, корпоративные уведомления и организационные вопросы, рассчитывая, что письмо не вызовет подозрений и его откроют.

ВКонтакте | MAX | Хабр

#еженедельныйдайджест #multifactornews


🔳 МУЛЬТИФАКТОР участвует в Рейтинге работодателей России hh.ru!

Рейтинг работодателей России — ежегодное исследование hh.ru, в котором компании оцениваются сразу с нескольких сторон: учитываются результаты HR-анкеты, мнение сотрудников, восприятие компании соискателями и отзывы бывших сотрудников.

Участие проходит в несколько этапов. Мы уже прошли регистрацию, внутренний опрос сотрудников и HR-анкету. Теперь очередь соискателей: с 1 октября стартует голосование hh.ru.

Если вы когда-либо откликались на наши вакансии, общались с командой МУЛЬТИФАКТОР или просто рассматривали нас как потенциального работодателя, будем рады вашему честному мнению.

⚡️Пройти голосование и оценить МУЛЬТИФАКТОР⚡️

А чтобы было проще понять, что именно вы оцениваете, мы подготовили отдельный материал: как устроена компания, какие задачи решают команды, что уже успели выстроить и где ещё продолжаем разбираться.

Мы не будем говорить про идеальный офис, всевозможные «плюшки» и кофе с печеньками. Хотя они у нас есть, а за вкус сырков на корпоративной кухне даже можно проголосовать 😄 Вместо этого рассказываем, как на самом деле работать в МУЛЬТИФАКТОР.

🔜 Читать статью

#РейтингРаботодателейРоссии

ВКонтакте | MAX | Хабр


🌩️МУЛЬТИФАКТОР и Пассворк подтвердили совместимость своих продуктов
 
Российские компании МУЛЬТИФАКТОР и Пассворк протестировали и подтвердили технологическую совместимость системы двухфакторной аутентификации MULTIFACTOR и платформы управления паролями Пассворк.
 
По итогам испытаний был подписан сертификат совместимости, который официально закрепляет результаты тестирования и подтверждает готовность решений к совместному использованию в инфраструктуре. 

Компании, которые используют Пассворк для управления паролями, могут подключить MULTIFACTOR c SSO для двухфакторной аутентификации. Single Sign-On (SSO) — технология, обеспечивающая удобную авторизацию в корпоративных сервисах. Интеграция не требует сложной настройки, что упрощает внедрение. Заказчики получают готовое решение для защиты доступа к платформе управления паролями, которое масштабируется вместе с бизнесом и поддерживает различные сценарии аутентификации.
 
Подробнее — в пресс-релизе📝

ВКонтакте | MAX | Хабр


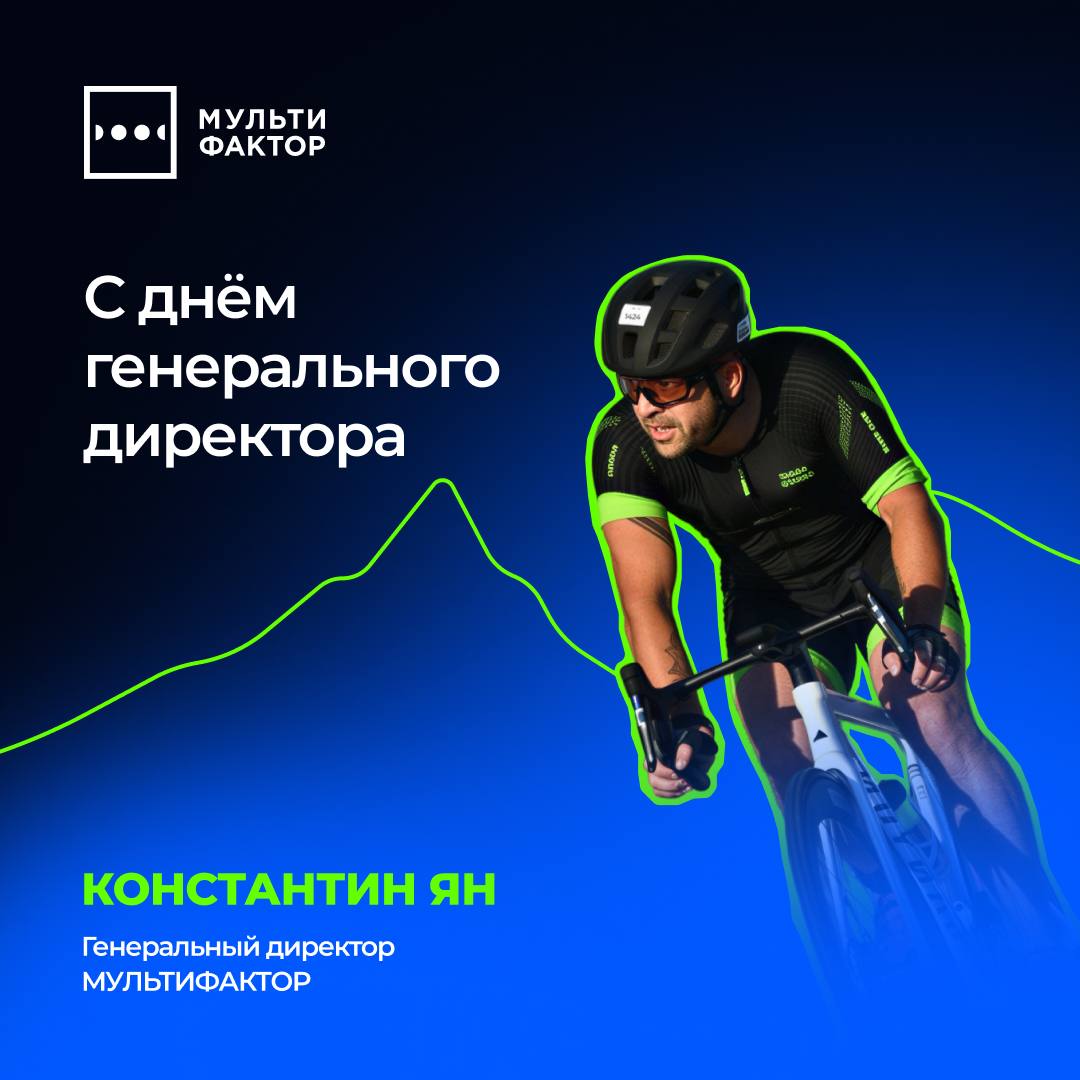
Есть люди, которые задают темп, не только в работе, но и во всём, что происходит вокруг.

Сегодня, в День генерального директора, особенно хочется отметить человека, который своим примером показывает, как ставить перед собой амбициозные цели, выдерживать длинную дистанцию и не останавливаться, когда становится сложно. Эти качества одинаково важны и в спорте, и в бизнесе. И особенно ценно, когда такой настрой передаётся людям рядом и мотивирует их двигаться вперёд вместе.

Поздравляем Константина Яна, нашего генерального директора, с профессиональным праздником! Желаем всегда сохранять свой темп, видеть новые маршруты и вести за собой команду — в работе и за её пределами.

С уважением, команда МУЛЬТИФАКТОР ❤️


Всем привет! На связи МУЛЬТИФАКТОР. И это свежий выпуск новостей.

◾Неученья — тьма: как мошенники используют тематику образовательных курсов

За последний год доля мошеннических схем, связанных с образовательными курсами, выросла на 38%. Злоумышленники предлагают фейковые курсы, копируют реальные школы и создают поддельные чаты с «учениками» с помощью ИИ.
Обучение также используют как первый этап инвестиционных схем.

◾Хакеры атакуют российский малый бизнес, позабыв про госсектор, данных утекло на 31% больше

За первое полугодие 2026 года из российских компаний утекло 378,4 млн строк данных — на 31% больше, чем годом ранее. В числе наиболее заметных целей — финансовый сектор, МФО, сфера услуг и малый бизнес. Среди основных рисков эксперты называют фишинг, уязвимости, избыточные права доступа и использование сотрудниками публичных ИИ-сервисов. В качестве базовых мер защиты — MFA, пересмотр доступов, обновление ПО и контроль работы с данными.

◾Почти все компании в мире не готовы к хакерским ИИ-атакам

71% организаций ни разу не проводили учения на случай инцидентов с участием ИИ, а формальный план реагирования есть только у 3%. При этом компании активно используют искусственный интеллект для обнаружения угроз и автоматизации киберзащиты.
ИИ всё чаще применяется и самими злоумышленниками — для фишинга, социальной инженерии, мошенничества и атак на корпоративные системы.

◾В условиях блокировок звонков мошенники придумали схему, при которой граждане звонят им сами

Мошенники рассылают сообщения от имени налоговой о неуплаченных налогах, а затем имитируют взлом «Госуслуг» и предлагают самостоятельно позвонить в «техподдержку». После обратного звонка оператор пытается убедить жертву перевести или «спасти» деньги, используя угрозы и давление. Таким образом злоумышленники обходят ограничения на входящие звонки и заставляют человека самому инициировать контакт.

ВКонтакте | MAX | Хабр

#еженедельныйдайджест #multifactornews


Знакомы с 2FA, OIDC, Gateway API и RBAC — или только присматриваетесь к этой связке?

В новой статье на Хабре разбираем практический кейс: покажем рабочую схему и все подводные камни, с которыми столкнулись. Мы связали Kubernetes, Gateway API, Dex и MULTIDIRECTORY, и перешли от общих kubeconfig’ов с долгоживущими сертификатами, сделав работу безопаснее и проще.

В результате получилась схема, где:
🔵пользователь входит по корпоративной учётной записи и подтверждает вход вторым фактором;
🔵права в Kubernetes определяются группами из службы каталогов;
🔵доступ можно выдать или отозвать без ручной работы с kubectl;
🔵в kubeconfig нет секретов, которые страшно потерять;
🔵вся конфигурация хранится в Git и раскатывается через ArgoCD.

Но самое интересное — не в самом соединении компонентов, а в том, что ломалось по дороге. Разбираем:
🔵почему HTTPRoute может не подключиться;
🔵откуда берётся ошибка 502 при настройке BackendTLSPolicy;
🔵зачем нужен hostAliases;
🔵почему мы не стали настраивать OIDC напрямую через флаги kube-apiserver.

В материале — конфиги, реальные ошибки и разбор всей схемы: от первого логина до RBAC.

▶️ Читать статью на Хабре

ВКонтакте | MAX | Хабр


OSINT глазами атакующего: что компания сама рассказывает о себе

Атака на компанию может начаться задолго до первого фишингового письма — с поиска информации в интернете.

📌 В новом лонгриде для CISOCLUB Виктор Чащин, директор по стратегическому развитию компании МУЛЬТИФАКТОР, разбирает, как злоумышленники используют открытые источники для подготовки атак и какую информацию можно собрать о компании и её сотрудниках из открытых источников. Отдельное внимание уделяется тому, как разрозненные факты превращаются в рабочий сценарий атаки. 

«Главная задача не в том, чтобы исчезнуть из интернета. Компании нужно рассказывать о себе клиентам, нанимать людей и работать с партнёрами. Важно понимать, какие сведения в совокупности могут помочь атакующему», — отмечает Виктор Чащин.


Важно регулярно смотреть на себя глазами атакующего: составлять внешний перечень активов, проверять цифровой след и оценивать, какие сценарии атаки может сделать правдоподобным каждая опубликованная деталь.

В лонгриде Виктор Чащин рассказывает, как сократить цифровой след, не отказываясь от публичности, и почему OSINT-аудит должен учитывать не только сайты и техническую инфраструктуру, но и публикации сотрудников, вакансии, открытые репозитории, данные о подрядчиках и забытые сервисы.

🔜Подробнее — в материале CISOCLUB

ВКонтакте | MAX | Хабр


Всем привет! На связи МУЛЬТИФАКТОР. И это свежий выпуск новостей!

◾Количество публикаций утечек баз данных российских компаний вдвое превысило мировой показатель

За 2025 год и первое полугодие 2026 года в открытом доступе оказались 326 баз данных российских компаний — около 1,175 млрд строк с данными пользователей. За тот же период в других странах зафиксировали 164 публичные утечки с более чем 600 млн записей. Эксперты F6 связывают масштаб утечек с ростом кибератак на бизнес и госорганизации.

◾Предвыборный обман: мошенники через фальшивые сайты предлагают пройти опрос и проголосовать через интернет

Перед выборами в Госдуму F6 обнаружила фальшивые сайты, предлагающие пройти «опрос» или проголосовать онлайн. Пользователей пытаются заманить на страницы авторизации через Telegram или выманить паспортные данные и СНИЛС. Собранную информацию могут использовать для угона аккаунтов и других мошеннических схем.

◾Мошенники уходят из зоны .ru — доля фишинговых доменов упала с 49% до 5%

В первом полугодии 2026 года число фишинговых ресурсов на один атакуемый бренд снизилось на 43%, а скам-сайтов выросло на 15%. Чаще всего атакуют ритейл, а доля мошеннических ресурсов под брендами ТЭК выросла с 5% до 22%. При этом доля новых фишинговых сайтов в зоне .ru упала с 49% в 2025 году до 5% в 2026-м — мошенники переходят в другие доменные зоны.

◾Панические атаки: как мошенники используют тематику тревожных новостей

Мошенники рассылают сообщения о подозрительных людях у дома, попытках вскрыть машину или других происшествиях и прикладывают якобы подтверждающие видео. Открытие таких файлов может привести к заражению устройства. Для большей убедительности злоумышленники используют персонализированные сообщения, выдавая себя за соседей, а также дипфейки.

ВКонтакте | MAX | Хабр

#еженедельныйдайджест #multifactornews


А что, если тимбилдинг — это не ужин и не корпоратив?

Что будет, если руководство МУЛЬТИФАКТОР отправить в Кавказский заповедник на несколько дней и оставить совсем без интернета?

Именно так Константин Ян, Роман Башкатов, Виталий Семенцов и Валерий Аблеков решили пройти через перевал Аишха. План был амбициозный: пройти маршрут, рассчитанный на 5–6 дней, всего за трое суток.

По пути их поджидали проливной дождь, мокрые палатки, горные реки, лиса у лагеря и финальный подъём к перевалу. А ещё — время обсудить рабочие вопросы без отвлекающих звонков и бесконечных уведомлений.

Рассказываем, как прошёл поход, зачем руководители решили устроить себе такой тимбилдинг и что оказалось сложнее: пройти 52 километра или три дня не открывать рабочие чаты.

🔜 Читайте статью на DreamJob

ВКонтакте | MAX | Хабр


⚡️Безопасность в российском облаке: кто отвечает за данные и доступ

Облако становится стандартной частью ИТ-инфраструктуры российских компаний: туда переносят критичные сервисы, персональные данные и системы аутентификации. Но при переходе в облако у бизнеса возникает важный вопрос: где заканчивается ответственность провайдера и начинается зона ответственности заказчика?

Валерий Аблеков, технический директор компании МУЛЬТИФАКТОР, разбирает, как устроена модель разделения ответственности в российском облаке и что компании важно проверить до подписания договора с провайдером, в материале для CISOCLUB.
 
«Провайдер отвечает за инфраструктуру, а заказчик — за то, что на этой инфраструктуре работает: операционные системы, приложения, данные, управление доступом и политики безопасности», — объясняет Валерий Аблеков.


На практике эта граница может быть размытой. Провайдер отвечает за дата-центры, физическую безопасность, сеть и доступность инфраструктуры, а заказчик сохраняет ответственность за свои данные, учётные записи, настройки доступа и соответствие требованиям регуляторов.

Особое внимание эксперт уделяет соглашению о разделении ответственности. В нём необходимо заранее зафиксировать, кто отвечает за доступность сервисов, защиту данных, реагирование на инциденты, выполнение требований законодательства и действия подрядчиков.

🔜По ссылке чек-лист для проверки провайдера на адекватность

ВКонтакте | MAX | Хабр


MULTIFACTOR: обновления

Новая версия делает управление правами администраторов более точным, усиливает защиту учётных записей от избыточных точек доступа и повышает прозрачность всех изменений в настройках 2FA для конечных пользователей.

Среди основных изменений: 
✅ Гибкие ролевые модели для администраторов
✅ Лимит устройств для каждого пользователя
✅ Кастомизация СМС-уведомлений
✅ Уведомления об изменениях в 2FA
✅ Вход по Kerberos на портал самообслуживания

«Обновления направлены на повышение безопасности, гибкости администрирования и прозрачности процессов аутентификации. Новые функции закрывают важные запросы заказчиков на гибкое администрирование, контроль доступа и прозрачность изменений. Мы продолжаем развивать MULTIFACTOR с учётом требований российских компаний и актуальных угроз информационной безопасности», — Иван Дёмкин, руководитель продукта MULTIFACTOR.


➡️Подробности — в пресс-релизе.

ВКонтакте | MAX | Хабр


Понедельник — день тяжёлый спокойный

Есть распространённое представление, что понедельник это самый активный рабочий день, а с наступлением выходных рабочая активность практически прекращается.

Мы решили проверить эту гипотезу на реальных данных и проанализировали статистику входов пользователей в MULTIFACTOR и распределили их по дням недели.

Первый вывод оказался неожиданным: понедельник — самый спокойный будний день

🔵Понедельник — 15,7%
🔵Вторник — 16,2%
🔵Среда — 16,2%
🔵Четверг — 16,3%
🔵Пятница — 16,2%

Пик приходится на четверг. При этом разница между будними днями небольшая, но понедельник стабильно показывает минимальную долю входов среди рабочих дней.

На этом анализ не заканчивается. Если предположить, что рабочая активность ограничивается понедельником–пятницей, то в выходные мы ожидали бы увидеть резкое снижение показателей. Однако данные показывают, что пользователи продолжают входить в систему и в субботу, и в воскресенье:

🔵Суббота — 11,2%
🔵Воскресенье — 8,2%

MULTIFACTOR не уходит на выходные вместе с пользователями.

Активность сохраняется все семь дней недели: в субботу и воскресенье входов действительно меньше, но наш сервис продолжает работать даже тогда, когда большинство уже переключается с рабочих задач на отдых.
Мы всегда рядом с вами ❤️

ВКонтакте | MAX | Хабр


С Днём программиста!

Поздравляем всех, кто превращает идеи в код, решает сложные задачи и каждый день создаёт технологии, которыми мы пользуемся.

Желаем интересных задач, понятных требований и как можно меньше багов. Пусть сложные задачи решаются, дедлайны не поджимают, а после рабочего дня остаётся время на отдых и жизнь вне кода 💯

С праздником! Пусть ваш код будет чистым, системы стабильными, а идеи смелыми 😎

ВКонтакте | MAX | Хабр


Обновление MULTISTATUS: «умные инциденты» и новые инструменты контроля веб-инфраструктуры
 
Мониторинг должен не просто фиксировать факт недоступности ресурса, а помогать командам быстро понять масштаб проблемы, отделить локальный сбой от системного и сразу получить данные для первичного расследования.
 
В новой версии MULTISTATUS мы сфокусировались как раз на этих задачах.
 
Теперь геораспределённый облачный сервис для веб-мониторинга и контроля сетевого периметра позволяет:
✔️ Объединять связанные события в единый инцидент с карточкой, историей изменений и списком затронутых ресурсов;
✔️ Настраивать «суперинциденты» для групп ресурсов и задавать собственную логику срабатывания;
✔️ Сокращать количество ложных срабатываний благодаря гистерезису и настройке минимального процента недоступных локаций;
✔️ Проверять содержимое страницы или API с помощью Body Check;
✔️ Контролировать внешний сетевой периметр через раздел «Сетевая безопасность»: отслеживать IP-диапазоны, порты и отклонения от утверждённой конфигурации.

Кроме этого, мы обновили логику работы с алертами и диагностикой, чтобы сделать реакцию на инциденты быстрее.

Подробности — по ссылке📝

ВКонтакте | MAX | Хабр


Поздравляем с Днём тестировщика! 🎉

Есть профессии, где хороший результат — это когда ничего не произошло. Тестировщики как раз из таких людей: если после их работы всё работает как задумано, значит, они сделали всё правильно.

Ко Дню тестировщика мы решили спросить коллег из команды QA о самом интересном: какие баги им запомнились, какую фразу они готовы повторять бесконечно и что пожелают тем, кто тоже привык проверять сервисы на прочность.

👤Михаил Герцев, инженер по контролю качества мобильных приложений

Самый запоминающийся баг?
Михаилу есть из чего выбирать. В мобильных и веб-продуктах компании он находил XSS-уязвимости, SQL-инъекции и критические бреши в API, которые наша команда разработки оперативно закрывала. Его опыт охватывает и iOS, и Android — он одинаково глубоко тестирует обе платформы.

В качестве хобби Михаил регулярно находит уязвимости также в крупных зарубежных сервисах. Среди них — Discord, GitHub и другие платформы с многомиллионной аудиторией. Все находки отправляются разработчикам, часть из них уже закрыта, часть находится в обработке.

Любимая фраза?
«Протестировано, критичных замечаний не обнаружено».

Пожелание тестировщикам от Михаила:
«Работать с включённой записью экрана, чтобы не пропустить ни один баг».

👤
Александр Дахов, руководитель группы тестирования MULTIDIRECTORY


Самый запоминающийся баг?

Во время тестирования Александр обнаружил баг, который искажал расчёты многокомпонентной системы. А её главная задача как раз заключалась в том, чтобы максимально точные расчёты и проводить. Ошибка напрямую влияла на уровень доверия к продукту в целом — тот случай, когда один баг может поставить под вопрос саму ценность системы.

Любимая фраза?

«А что будет, если…?»

Пожелание от Александра:

«Изучать и внедрять ИИ в работу для автоматизации рутины и типовых действий, но всегда полагаться на свой опыт и навыки. Финальное слово должно быть за человеком, особенно говоря о QA».


Поздравляем всех причастных с Днём тестировщика!
Пусть баги находятся до релиза, а критичные замечания — только в тестовой среде! 💫

ВКонтакте | MAX | Хабр

Показано 20 последних публикаций.