


🚨 Новая схема атак на криптопользователей через Obsidian
Эксперты Elastic Security Labs обнаружили сложную атаку, нацеленную на пользователей крипты и финансов через заметочник Obsidian.
Как работает схема:
✅ Жертве пишут в LinkedIn под видом инвестфондов.
✅ Переводят общение в Telegram и предлагают легальный “рабочий инструмент”.
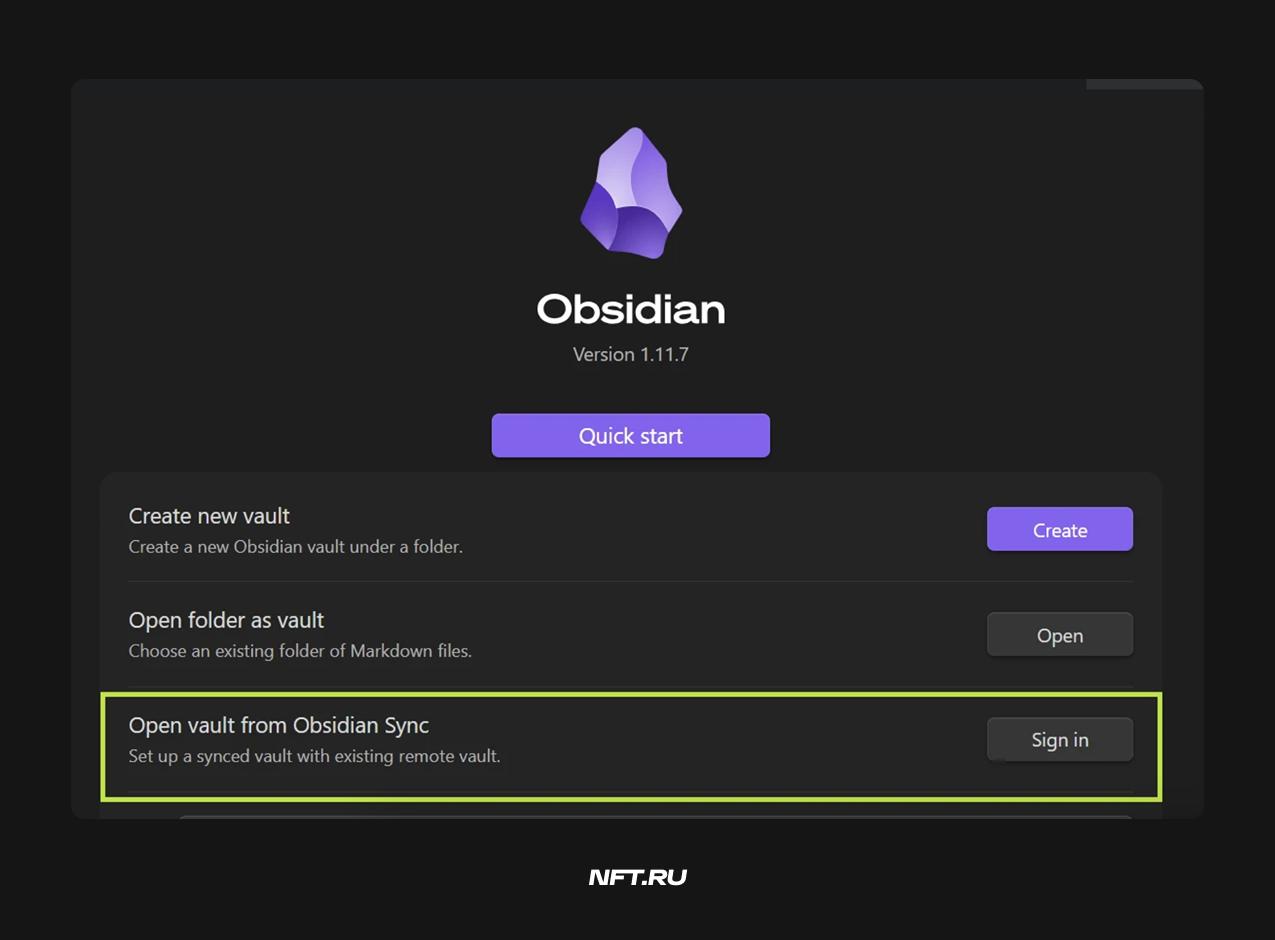
✅ Просят открыть общий vault в Obsidian и включить плагины.
✅ После этого скрыто запускается вредоносный код.
В результате на устройство устанавливается троян PHANTOMPULSE, который дает полный удаленный доступ.
Особенность: вредонос использует блокчейны для управления (C2), что делает его устойчивым к блокировкам. Подробнее о схеме по ссылке.