RedBlue Notes


Гео и язык канала: Россия, Русский
Категория: Технологии


Хакеры атакуют — мы разбираем как.
Системы взламывают — мы объясняем почему.
И учим защищаться так, чтобы это не повторилось.

Связанные каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Видео недоступно для предпросмотра
Смотреть в Telegram


Скоро скоро ⏳


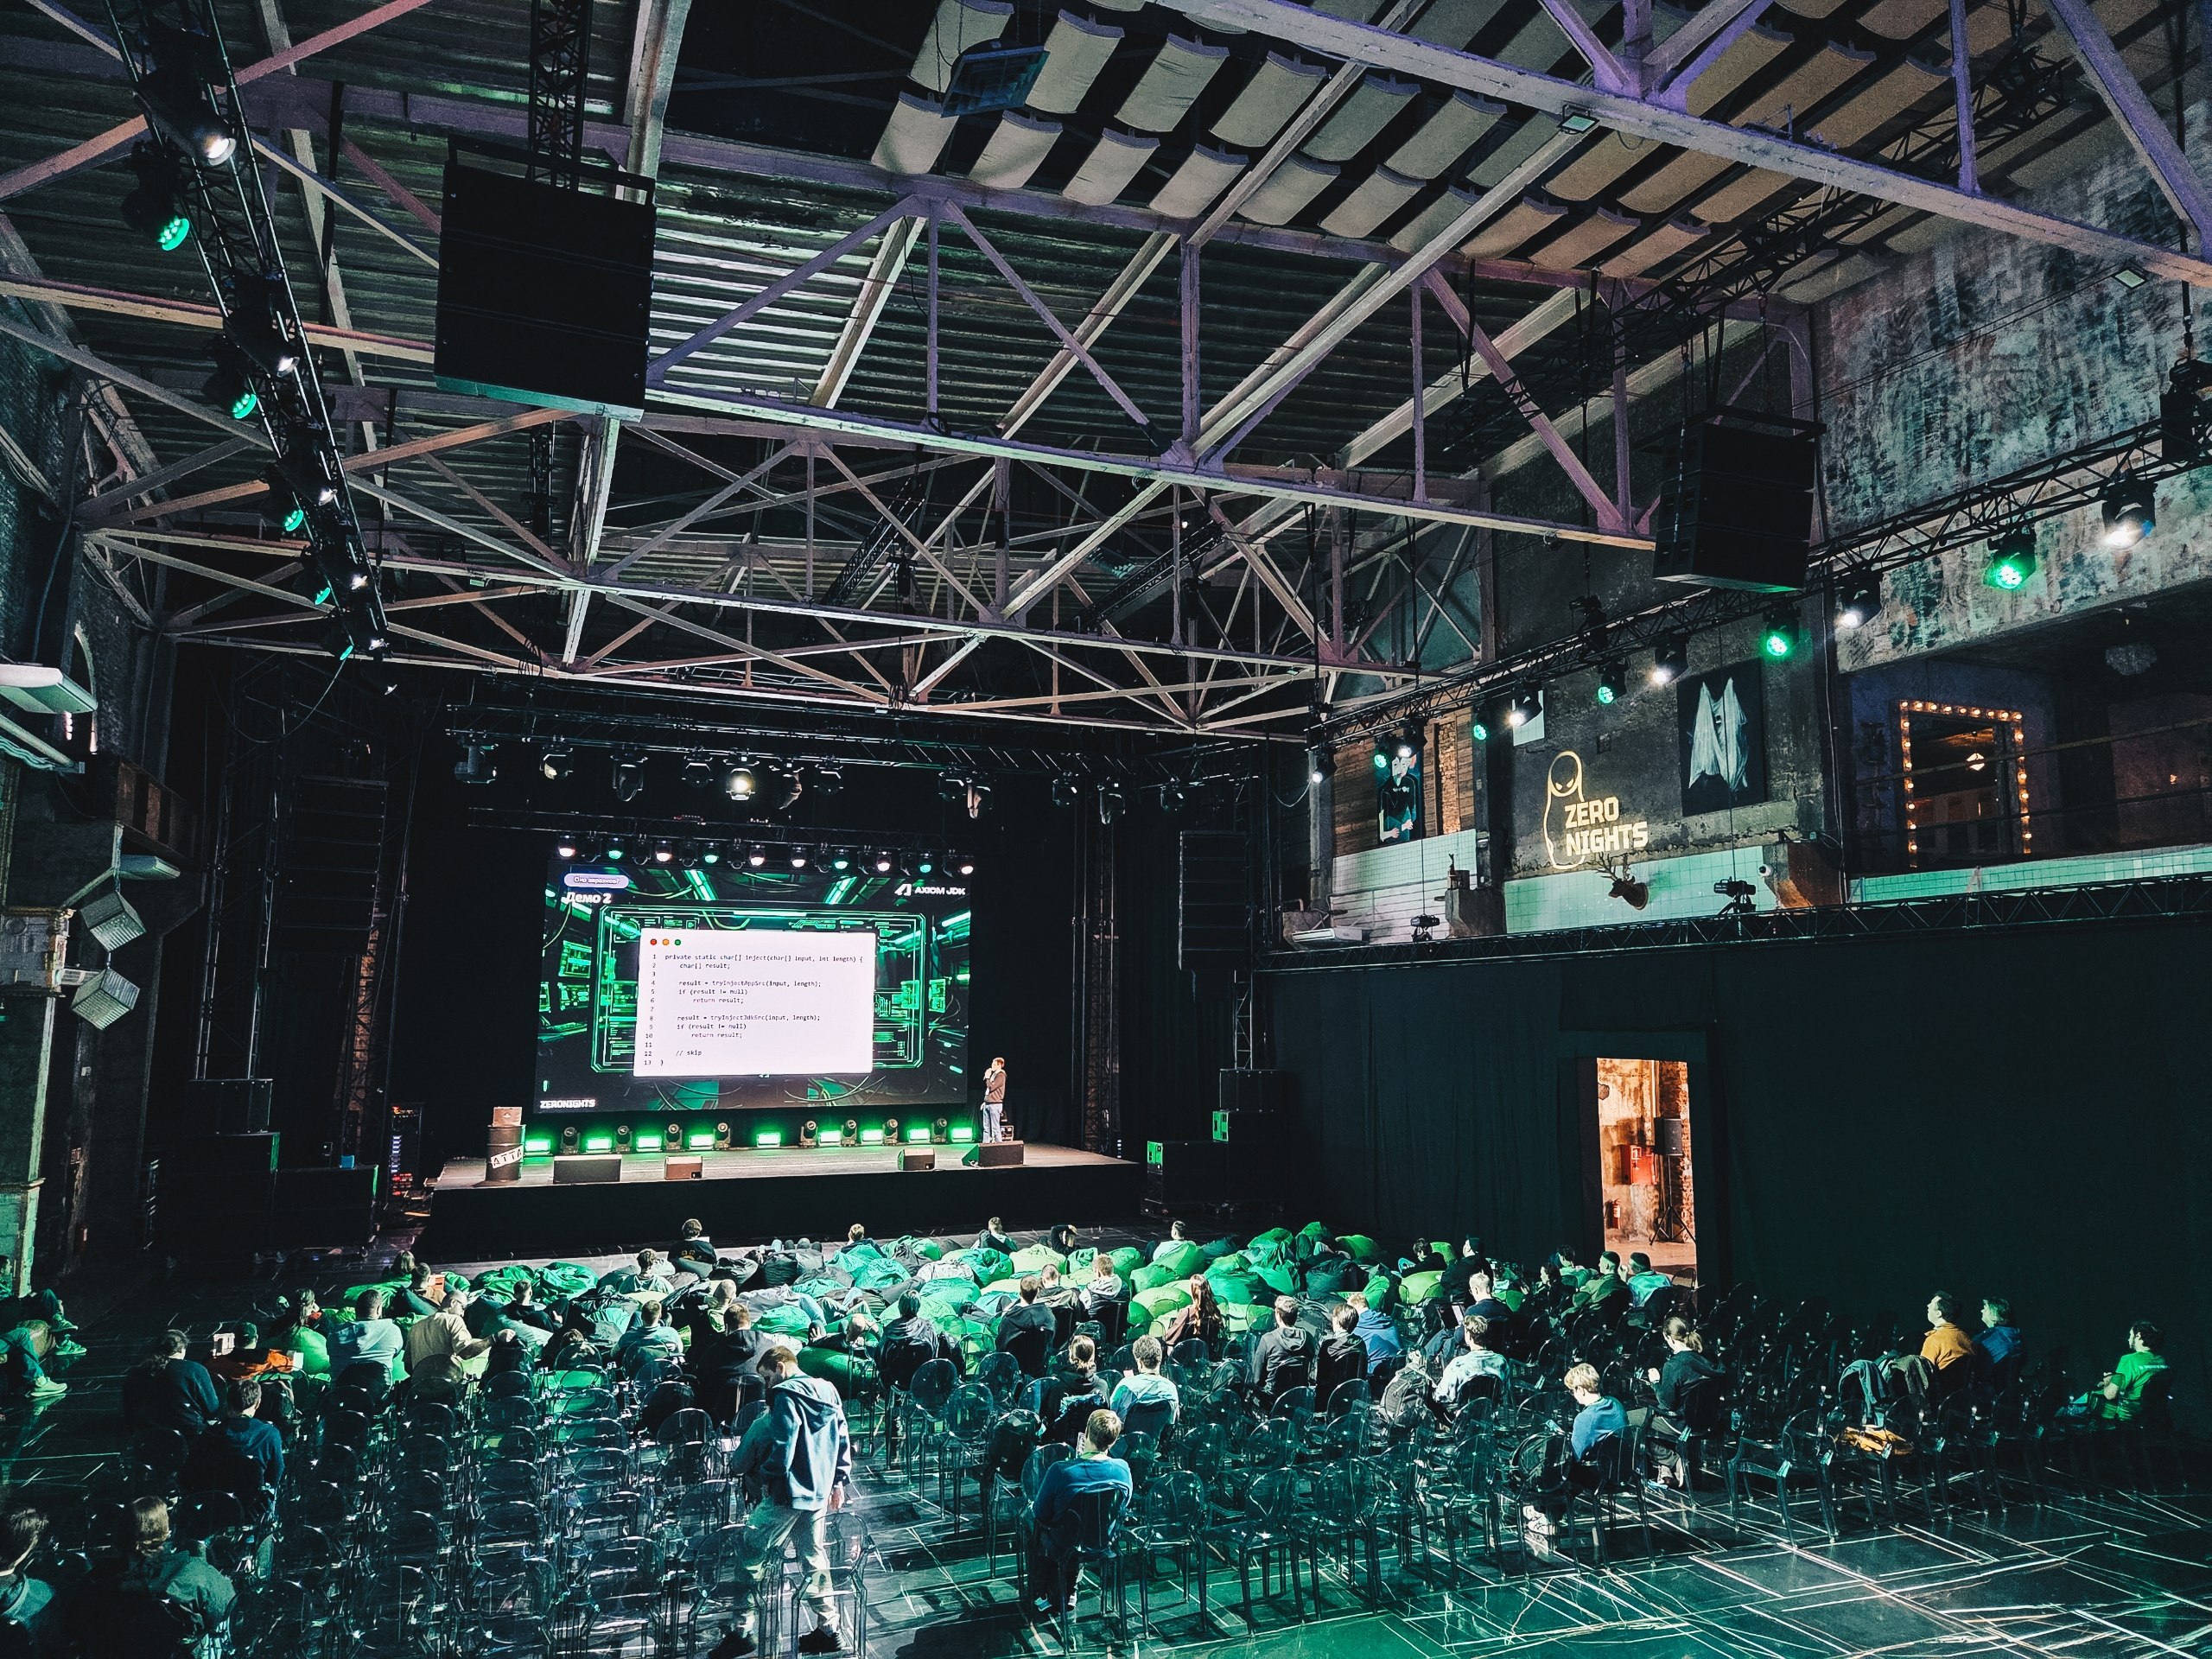
Мы на ZeroNights 2026 👽

Посетили доклады по криптоалгоритмам, атакам СКУДов и рассказ с демонстрацией RCE в бэйдже offzone 🙂. А за взлом замков добыта матрёшка от RottenMechanism 🪆


Репост из: Proxy Bar
Prompt Injection in the Wild


вот би кто лайк поставил 👀


Репост из: KGM's notes
Видео недоступно для предпросмотра
Смотреть в Telegram
Запись доклада: "Если очень хочется, то можно: обходим ограничения современных SWG-шлюзов и ни в чем себе не отказываем"


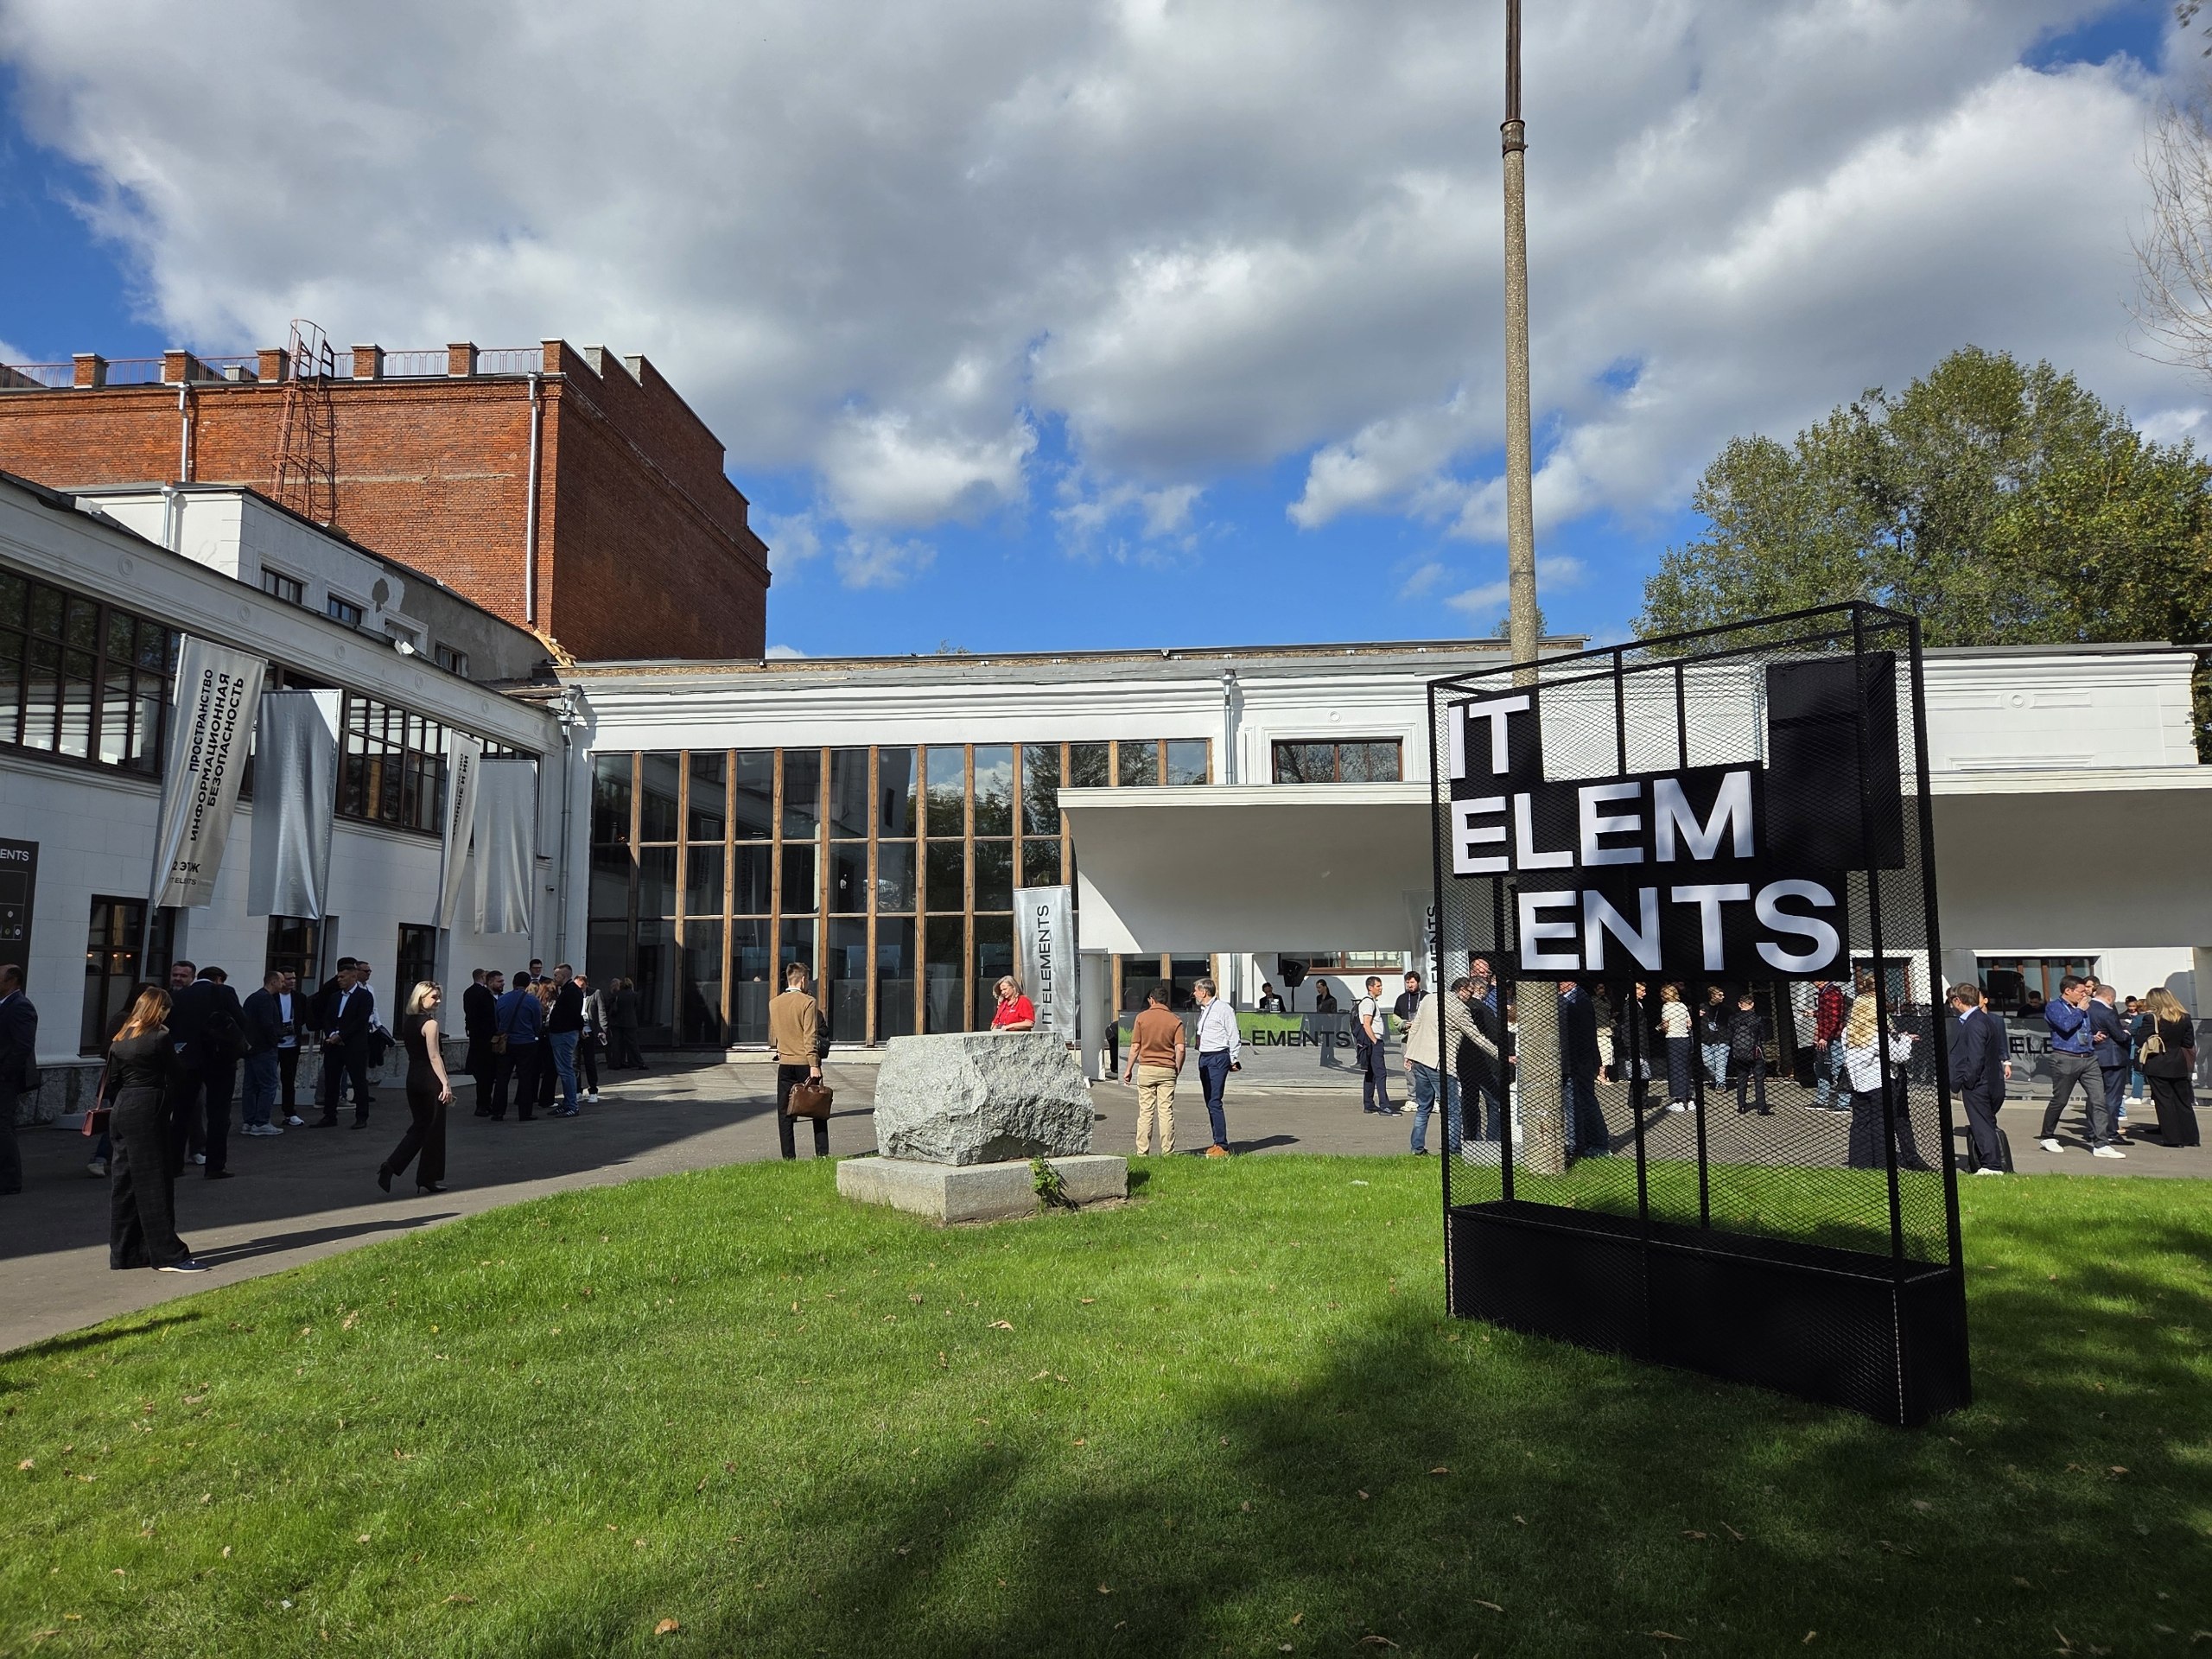
Мы на IT Elements 2026 ⚛️

Я впервые был в доме культуры завода Серп и молот, площадка оказалась очень вместительной, тесно точно не было.

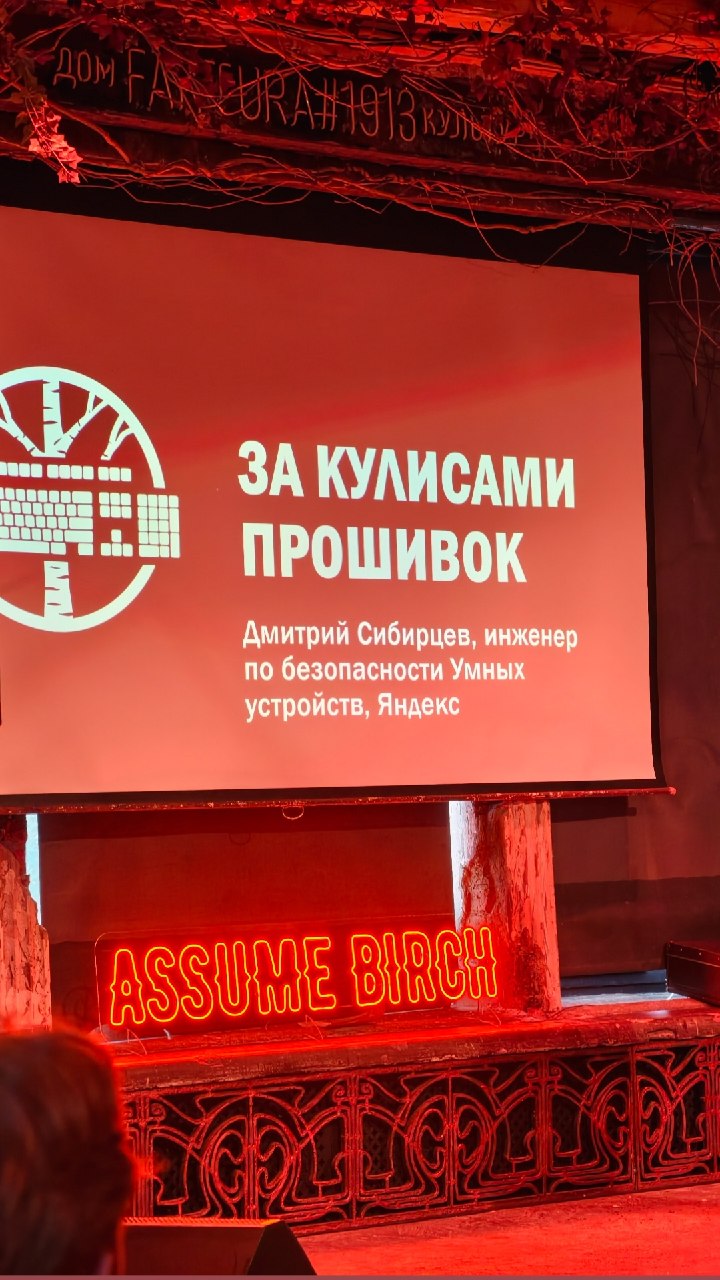
В плане докладов, я в большей степени был на ИБ треках, в общем, понятно, почему) Было много тезисов про то, что ИИ уже поздно запрещать, и пора бы уже возглавить и обезопасить (пару слайдов про безопасность ИИ положу в комментарии). И ещё, мне запомнился мастер-класс по кризисному ИБ реагированию. Часть коллег сидели за EDR и SIEM, остальные принимали решения по управлению компанией 😎. Это был интересный опыт, есть что положить в бэклог на будущее.

Я очень люблю ИБ ресёчи, и на каждой конференции стремлюсь их заполучить, и оказалось, что у JET тоже есть свой, при чём, ну очень стильный ✨

А в перерывах я играл в настольный футбол с профессионалами, обретённые навыки применю, как только окажусь в офисе))

В общем, конфа полный ГОООЛ, в следующем году, думаю тоже загляну 🤝

Пишите ГОЛ в комментариях, если дочитали до конца ⚽️


Microsoft как C2: когда корпоративное облако начинает работать на атакующего
Пост имеет ознакомительный характер и предназначена для специалистов по безопасности. Автор и редакция не несут ответственности за любой вред, причиненный с применением изложенной информации. Распространение вредоносных программ, нарушение работы систем и нарушение тайны переписки преследуются по закону

Когда говорят про C2, в голове обычно возникает VPS, домен с подозрительным именем, HTTPS на нестандартном порту и какой-нибудь Beacon.

Пища для размышления, а не инструкция по построению C2 или эксплуатации Microsoft-инфраструктуры. Иногда самый интересный инструмент атакующего, тот, который уже установлен у администратора.

OneDrive / SharePoint 🔫
Идея проста:
агент получает данные из облачного хранилища → выполняет действие → отправляет результат обратно.
При этом сетевой трафик выглядит как обычная работа с Microsoft 365.
Для исследования API можно встретить вполне штатные команды:
Connect-MgGraph -Scopes "Files.Read.All"
Get-MgDrive
Get-MgDriveChildItem -DriveId -DriveItemId
И вот здесь начинается интересная для SOC часть: важен не сам Microsoft Graph, а кто, откуда и зачем им пользуется.
Например, PowerShell → Graph API → массовое чтение файлов с необычного хоста уже выглядит совсем иначе.

Microsoft Graph 🧐
Graph особенно интересен тем, что это огромный API для Microsoft 365.
Через него легитимные приложения работают с пользователями, группами, файлами, Teams и другими объектами.
Для атакующего это потенциально удобный канал связи, потому что запросы идут к Microsoft API, а не к VPS.
Connect-MgGraph
Get-MgContext
Get-MgUser -Top 5
В реальном инциденте интерес представляют аномалии:
один пользователь внезапно начинает работать с API с нового IP, приложение получает необычные OAuth-разрешения, появляется массовое обращение к Graph или меняется характер запросов.
Microsoft Defender отдельно выделяет подозрительную активность через Entra Graph API как возможный C2-индикатор.

Azure Storage 🍩
Для корпоративной сети обращение к Azure выглядит максимально обыденно. Более того, Microsoft сама использует Azure для компонентов Configuration Manager и других облачных сценариев.
В атаке хранилище может использоваться как условная «почтовая ячейка»:
файл появился → клиент забрал → обработал → положил результат.
Azure CLI:
az login
az storage container list --account-name
Посмотреть доступы текущего пользователя:
az role assignment list --all
или проверить назначения конкретного субъекта:
az role assignment list \
--assignee \
--all
Поэтому обнаруживать нужно не сам az.exe, а контекст его использования.

Azure Run Command 🧛
Здесь мы уже переходим от транспорта к удалённому выполнению.
Azure предоставляет штатный механизм Run Command, позволяющий администраторам выполнять команды на виртуальных машинах через установленный VM Agent.
В нормальной работе это выглядит примерно так:
az vm run-command invoke `
--resource-group `
--name `
--command-id RunPowerShellScript `
--scripts "Get-Date"
А теперь SCCM 🤹
Configuration Manager изначально умеет доставлять файлы на рабочие станции и запускать их через механизм Package/Program.
Например, администратор создаёт пакет:
New-CMPackage `
-Name "Test Application" `
-Path "\\SCCM-SRV\Packages\TestApp"
Затем создаём Program, который должен запустить EXE:
New-CMProgram `
-PackageName "Test Application" `
-StandardProgramName "Install" `
-CommandLine "test.exe" `
-RunMode RunWithAdministrativeRights `
-UserInteraction $false
И после этого пакет можно отправить на коллекцию компьютеров:
New-CMPackageDeployment `
-PackageName "Test Application" `
-ProgramName "Install" `
-CollectionName "Test Workstations" `
-StandardProgram `
-DeployPurpose Required
И именно здесь SCCM становится интересным с точки зрения Red Team.
Если атакующий получает контроль над учётной записью, которой разрешено создавать или изменять deployments, ему потенциально не требуется отдельно подключаться к каждой рабочей станции.
Он может использовать уже существующий механизм управления инфраструктурой.
Вместо:
Attacker → PC01
Attacker → PC02
Attacker → PC03
...
Вывод 😛
Главная мысль здесь даже не в SCCM, Azure или Microsoft 365.
Интерес представляет сама идея: для C2 и удалённого управления не всегда нужен собственный сервер и неизвестный сетевой протокол.
В инфраструктуре уже есть десятки сервисов, которым разрешено общаться друг с другом, выполнять административные действия и передавать данные. Надо дать волю фантазии...

Как обычно, букв получилось больше, чем хотелось ☕️

ГАЗ 10 лайков
, и сделаем большой лсит по легитимным утилитам, которые можно встретить на хостах. Windows, AD, PowerShell, LOLBins, Microsoft, Azure, SCCM и ещё куча интересного и легитимного.

Думайте, подписаться!

375 0 12 5 24

Побывал сегодня на закрытом митапе от Бизона. Они похвалились, что единственные, у кого EDR хорошо работает с маками 🍏. Ну а я рад, что у нас ИБ не стоит на месте.

Ещё, у них вышло хорошее исследование на тему ИИ-агентов, рекомендую к ознакомлению 📰


Мы на offzone 2026, тут всё, как всегда (почти). Уже привычная площадка, бесконечная погодня за наградой, ну и доклады


Windows без PsExec и WMI: необычных способы удалённого взаимодействия
Пост имеет ознакомительный характер и предназначена для специалистов по безопасности. Автор и редакция не несут ответственности за любой вред, причиненный с применением изложенной информации. Распространение вредоносных программ, нарушение работы систем и нарушение тайны переписки преследуются по закону

Когда говорят про удалённое взаимодействие с Windows, обычно вспоминают PsExec, WMI и WinRM.
Но Windows гораздо интереснее.

В ней есть множество RPC-интерфейсов и системных API, через которые можно получать информацию о машине, её конфигурации и состоянии — иногда вообще без запуска удалённой командной оболочки.
Разберём несколько менее очевидных вариантов.

Remote Registry 🔫
Windows позволяет обращаться к реестру удалённой машины через Remote Registry.
var key = RegistryKey.OpenRemoteBaseKey(
RegistryHive.LocalMachine, "HOST");

foreach (var name in key.GetSubKeyNames())
Console.WriteLine(name);
$base = [Microsoft.Win32.RegistryKey]::OpenRemoteBaseKey(
'LocalMachine','HOST')

$base.GetSubKeyNames()
Network access: Restrict clients allowed to make remote calls to SAM не настроена, это не означает, что любой удалённый пользователь сможет прочитать HKLM\SAM и HKLM\SECURITY.
Microsoft указывает, что при ненастроенной RestrictRemoteSAM используется стандартный security descriptor, а по умолчанию удалённый доступ к SAM ограничивается администраторами. Думаю для красных намек понятен 🙂

Remote Event Log 👨‍💻
Журналы событий тоже можно читать удалённо.
Get-WinEvent -ComputerName HOST
-LogName System -MaxEvents 20

Get-WinEvent -ComputerName HOST
-FilterHashtable @{LogName='System';Level=2} - только ошибки
C# позволяет делать то же через EventLogSession и EventLogReader.
Получается интересный канал DFIR: события можно получать напрямую из Event Log, не запуская shell.

Service Control Manager 😑
SCM отвечает за Windows Services и также доступен удалённо.
Get-Service -ComputerName HOST
Можно искать необычные службы, стороннее ПО, подозрительные имена и сервисы, работающие от SYSTEM.

Remote Task Scheduler 👀
Ладно, это уже ожидаемо и логично. Планировщик имеет собственный протокол удалённого взаимодействия.
schtasks /Query /S HOST /FO LIST

$s = New-Object -ComObject Schedule.Service
$s.Connect('HOST')
$s.GetFolder('\').GetTasks(0) |
% Name
Особое внимание — задачам, запускающим программы из необычных директорий.

RPC Endpoint Mapper 😓
И, пожалуй, самое интересное.
TCP/135 — это не «RPC-сервис» в привычном смысле, а точка входа в RPC Endpoint Mapper.
Упрощённо:
Client
|
| "Где интерфейс X?"
v
Endpoint Mapper
|
v
RPC Server
Базовая проверка:
Test-NetConnection HOST -Port 135
Но 135/tcp сам по себе ещё ничего не говорит о том, какие RPC-интерфейсы доступны.
RPC использует UUID, а среди интерфейсов Windows можно встретить:
Remote Registry
Service Control Manager
Task Scheduler
и другие системные RP
Почему это интересно 🫂
Все эти механизмы можно представить как отдельные окна в удалённую Windows-машину:
Registry → конфигурация
Event Log → события
SCM → службы
Task Scheduler → persistence
Perf Counters → состояние
Named Pipes → IPC
RPC → системные интерфейсы`
Для Red Team это дополнительные поверхности enumeration.
Для Blue Team — источники телеметрии.
А для Threat Hunting возникает отличный вопрос:
Кто, откуда и к какому интерфейсу Windows обращается удалённо. И нормально ли это для данного хоста?

Показано 11 последних публикаций.