📻 HAM Radio, SDR, etc.


Гео и язык канала: Россия, Русский
Категория: Технологии


Похожие каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Репост из: Investigation & Forensic TOOLS
Fieldwatch

📚 Раздел: #SIGINT

📄 Описание.
Это пассивный сканер Wi-Fi и Bluetooth LE для Android. Он помогает обнаруживать и идентифицировать устройства вокруг вас: трекеры (AirTag, Tile), дроны с Remote ID, нательные камеры, Wi-Fi-точки доступа и многое другое.

Ключевые возможности:
• Live-дисплей — визуализация радиоисточников в реальном времени с кольцевой диаграммой «ближе/дальше»;
• Расширяемая библиотека сигнатур — встроенный каталог (88 сигнатур) и возможность создавать свои;
• Оповещения — уведомления при появлении конкретного типа устройства или MAC-адреса;
• Запись сессий — сохранение наблюдений в одной точке или вдоль маршрута с последующим сравнением;
• Обнаружение слежки — выявление устройств, которые перемещаются вместе с вами («possible tail»);
• Отчёты — генерация PDF-документов и экспорт логов в CSV/JSON;
• Интеграция с TAK/ATAK — отправка меток на сервер тактической обстановки (опционально);
• Приватность — всё хранится локально на телефоне: нет облака, аккаунта и телеметрии.

💻 Платформа: Android

💳 Стоимость: Бесплатно

💬 Комментарий:
Очень интересные проект. Встроенная база сигнатур небольшая, но тем не менее программа позволяет создавать собственную. Визуальный поиск достаточно хорош и информативен и позволяет использовать этот инструмент для поиска тех же AirTag маячков. В общем и целом достойный полевой инструмент для поиска и анализа.


Репост из: Интернет-Розыск
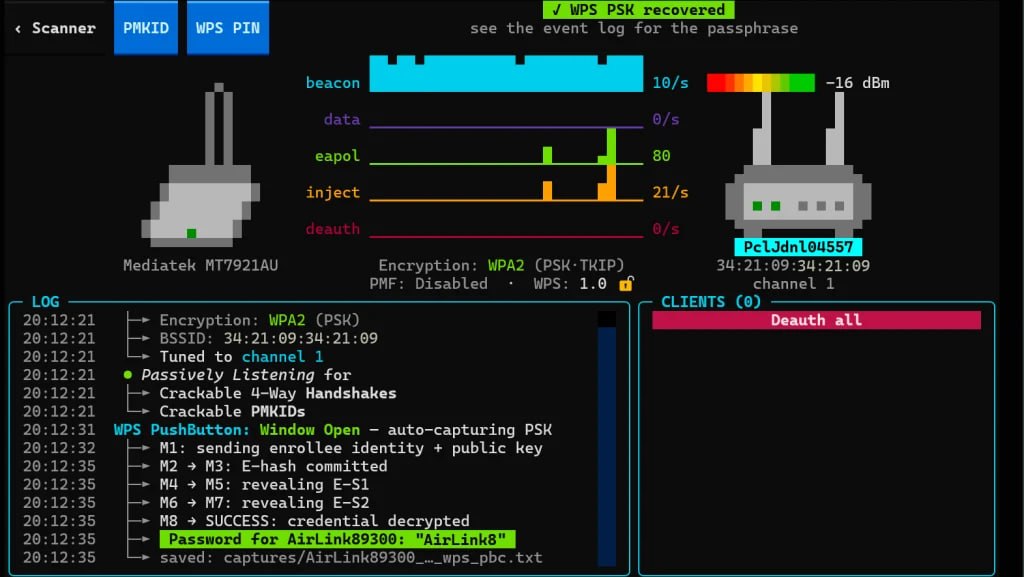
wifit3 — сканирует частоты 2,4 ГГц и 5 ГГц, может определять, использует ли сеть WPA3 или смешанный режим WPA2/WPA3, а также отслеживает уровень сигнала и шифрования. Он также пытается идентифицировать маршрутизатор и получить дополнительную информацию о нем. Скрытые имена сетей иногда раскрываются путем сопоставления их с известным адресом маршрутизатора. Если вы подключите более одного поддерживаемого адаптера Wi-Fi, вы сможете одновременно прослушивать несколько сетей и оставить одну свободной для отправки пакетов. Он отображает маяки, данные, трафик ввода и вывода, так что вы можете видеть, что находится в эфире во время работы. Эта программа может перехватывать трафик Wi-Fi и отправлять сообщения об отключении.

https://github.com/derv82/wifit3

📱 Telegram | 🌐 ВК | 📲 MAX
📲 RUTUBE | 🌍 VK Видео


Репост из: Open Source
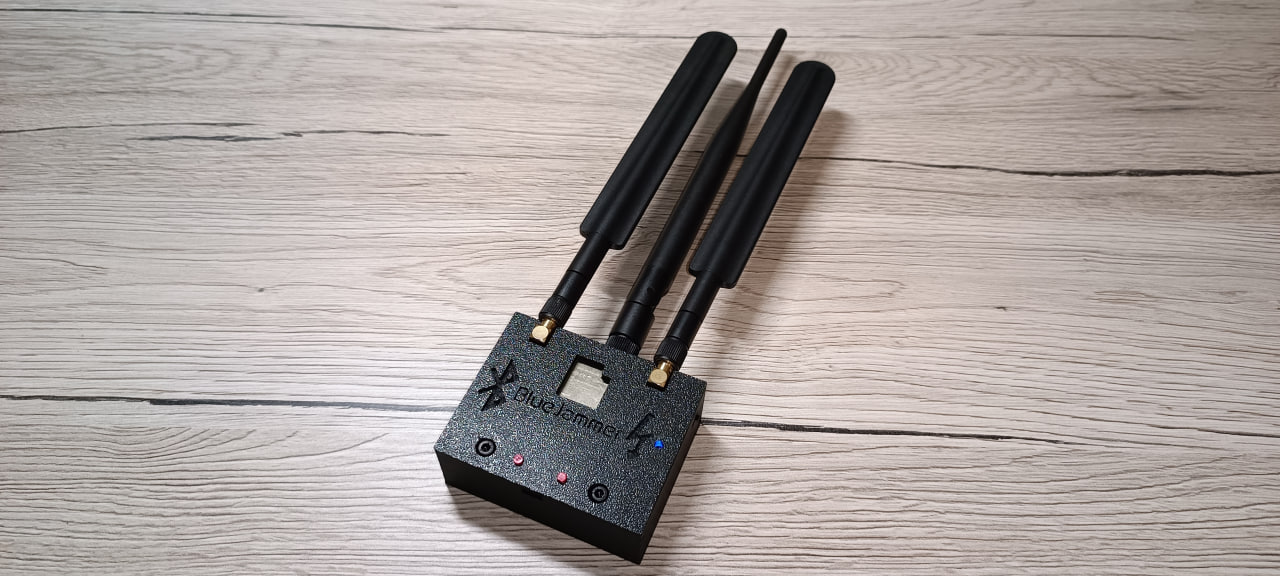
ESP32-BlueJammer

Это инструмент, предназначенный для нарушения работы устройств, использующих диапазон 2,4 ГГц, таких как Bluetooth, BLE, Wi-Fi и радиоуправляемые системы.

Он использует микроконтроллер ESP32 и модули nRF24 для генерации шума и отправки ненужных пакетов, вызывая помехи в работе целевых устройств.

Устройство способно эффективно воздействовать на различные устройства, включая аудиосистемы, микрофоны, смартфоны, дроны, IoT-устройства, беспроводные клавиатуры и мыши.

Радиус действия может превышать 30 метров, в зависимости от используемой антенны и аппаратной конфигурации.

https://github.com/EmenstaNougat/ESP32-BlueJammer
================
👁 Если у вас плохо прогружаются файлы, всё также доступно в канале в MAX:
👁 News | 👁 Soft | 👁 Hacker


Репост из: CMD | IT
📶 Уязвимости Bluetooth

В этой статье постараемся продемонстрировать некоторые опасности неосторожного использования Bluetooth, распространенные уязвимости, использование которых может позволить хакерам взламывать устройства Bluetooth.

➡️Читать статью

CMD


Репост из: Заметки Хакер
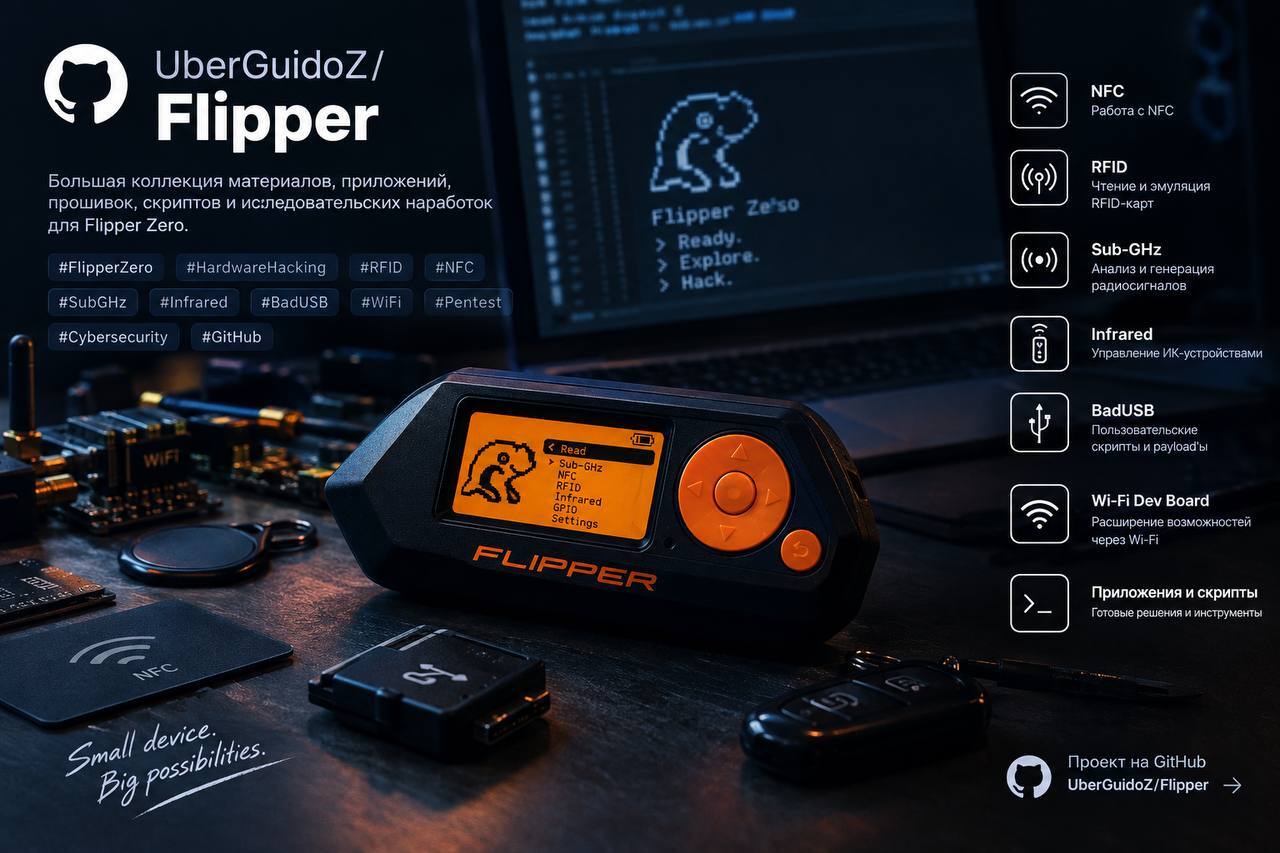
🖥 Репозиторий: Flipper⁠ — большая коллекция материалов, приложений, прошивок, скриптов и исследовательских наработок для Flipper Zero

Flipper — это своего рода универсальная песочница для Flipper Zero: в репозитории собраны материалы по NFC, RFID, Sub-GHz, Infrared, BadUSB, GPIO, Wi-Fi Dev Board и другим направлениям.

— Отдельные разделы посвящены анализу радиосигналов, работе с Wi-Fi Dev Board и различным приложениям для устройства.
— Репозиторий активно развивается и насчитывает тысячи коммитов; лицензия — GPL-3.0.

⏺ Ссылка на GitHub (https://github.com/UberGuidoZ/Flipper)

#FlipperZero #Hardware #Hacking #NFC #BadUSB #WiFi #Pentest #GitHub |

@hackernews_lib


Репост из: Open Source
dronesploit

Это консольный фреймворк для пентестинга дронов, предоставляющий интерфейс, схожий с Metasploit, и основанный на библиотеке sploitkit.

Фреймворк объединяет различные техники взлома и эксплойты, специально ориентированные на дроны, позволяя пользователям легко тестировать их безопасность.

Lang: Python
https://github.com/dronesploit/dronesploit
================
👁 News | 👁 Soft | 👁 Hacker


Репост из: Интернет-Розыск
LoKi — имплант на основе LoRa/Meshtastic для тестирования на проникновение. Вы можете отправлять команды устройству LoKi, используя радиосигналы дальнего действия (LoRa), и оно будет выполнять любые запрошенные действия, создавая бэкдоры или настраивая обратную оболочку с контроллером управления и контроля.

https://github.com/venkyr/loki

По сути, это HID-устройство BadUSB, которое выглядит как компьютерная мышь и работает точно так же. Модуль LoRa получает сообщение и преобразует его в нажатия клавиш USB HID, как у RubberDucky. Затем эти нажатия клавиш поступают в USB-концентратор.

📱 Telegram | 🌐 ВК | 📲 MAX
📲 RUTUBE | 🌍 VK Видео


Репост из: C.I.T. Security
WifiForge

Это инструмент, разработанный компанией Black Hills InfoSec, предназначенный для обучения пентестеров различным методам атак на Wi-Fi сети и изучения возможностей беспроводных технологий.

Он предоставляет среду для моделирования и тестирования различных векторов атак на беспроводные сети, включая перехват трафика, атаки типа "evil twin" и другие.

WifiForge поддерживает интеграцию с такими инструментами, как Aircrack-ng, Wifiphisher, что расширяет его функциональность и позволяет проводить комплексные тесты безопасности Wi-Fi сетей.

Lang: Python
https://github.com/blackhillsinfosec/WifiForge
================
👁 Если у вас плохо прогружаются файлы, всё также доступно в канале в MAX:
👁 News | 👁 Soft | 👁 Hacker


Репост из: [PYTHON:TODAY]
Гайд_по_сборке_простого_Wi_Fi_«радара».pdf
1.4Мб
📡 Превращаем обычный Wi-Fi в радар для обнаружения людей

⬇️ Гайд на русском в PDF


Репост из: [PYTHON:TODAY]
📡 Превращаем обычный Wi-Fi в радар для обнаружения людей

Мощный DIY-гайд на русском: автор собирает систему, которая анализирует изменения Wi-Fi-сигнала и буквально замечает человека без камеры и PIR-датчика.

💻 Киберпанк, который можно собрать дома.

Система может:
🔣 обнаруживать движение и присутствие человека;
🔣 замечать даже неподвижного человека по дыханию;
🔣 работать через дерево, стекло и гипсокартон;
🔣 собирать данные о движениях и дыхании во время сна;
🔣 показывать происходящее в реальном времени через веб-интерфейс.

Фишка в анализе Wi-Fi CSI (Channel State Information): человеческое тело меняет картину распространения радиоволн, а система ловит эти микроскопические изменения. ESP32 делает измерения примерно 100 раз в секунду, Raspberry Pi занимается обработкой.

💻 В статье есть железо, схема подключения, прошивка, Python, установка, команды, веб-дашборд и решение типичных проблем — можно повторить самому.

👍 Сохраняем — это интересно.

#python #soft #article


Репост из: [PYTHON:TODAY]
☠️ Увидеть всё, что «фонит» вокруг

WireTapper
— мощный инструмент разведки написанный на Python.

Представьте карту, на которой отображается практически весь невидимый цифровой мир вокруг вас:

🔣Wi-Fi,
🔣Bluetooth-устройства,
🔣камеры,
🔣IoT,
🔣автомобили,
🔣вышки сотовой связи и другие устройства.

WireTapper — open-source платформа для разведки и анализа радиосигналов.

Умеет:
📶 обнаруживать и анализировать Wi-Fi точки и клиентов;
🟦 работать с Bluetooth и BLE;
📹 находить информацию о беспроводных CCTV/IP-камерах;
🚗 анализировать сигналы от автомобилей — мультимедиа, телеметрия, keyless-системы;
⌚️ видеть наушники, часы, носимые и другие smart-устройства;
📺 находить Smart TV и различный IoT;
📡 работать с информацией о вышках сотовой связи;
🗺 собирать всё это в единую картину окружающей беспроводной инфраструктуры.

Софт не ограничивается локальными данными, а интегрируется с WiGLE, wpa-sec, OpenCellID и Shodan, за счёт чего обнаруженные идентификаторы можно дополнять информацией из внешних баз.

Есть даже механизм поиска известных утечек Wi-Fi credentials с использованием k-anonymity, чтобы не отправлять проверяемые значения целиком.

🔗 GitHub/Инструкция

⚠️ Используем только для исследования собственной инфраструктуры и законных задач.

🙂 Лайф | 📲 Зеркало Max

#python #soft #github


Репост из: GitHub Community
iNTERCEPT — бесплатная платформа с открытым исходным кодом, которая объединяет лучшие инструменты анализа сигналов в единый доступный интерфейс.

🐱 GitHub


Репост из: Open Source
WifiForge

Это инструмент, разработанный компанией Black Hills InfoSec, предназначенный для обучения пентестеров различным методам атак на Wi-Fi сети и изучения возможностей беспроводных технологий.

Он предоставляет среду для моделирования и тестирования различных векторов атак на беспроводные сети, включая перехват трафика, атаки типа "evil twin" и другие.

WifiForge поддерживает интеграцию с такими инструментами, как Aircrack-ng, Wifiphisher, что расширяет его функциональность и позволяет проводить комплексные тесты безопасности Wi-Fi сетей.

Lang: Python
https://github.com/blackhillsinfosec/WifiForge
================
👁 Если у вас плохо прогружаются файлы, всё также доступно в канале в MAX:
👁 News | 👁 Soft | 👁 Hacker


Репост из: Codeby
Три устройства в эфире, которые никто не опознал

На реальном пентесте склада логистического оператора из семи обнаруженных в эфире устройств три не определились ни одним стандартным инструментом. Airodump-ng видел безымянные точки доступа с нетипичным OUI, Kismet показывал vendor «Unknown». Оказалось — ESP32 с кастомной прошивкой, управляющие IoT-датчиками температуры. И пока не подключили HackRF One для анализа спектра, вектор атаки просто не просматривался.

Вот в чём проблема: классический набор для беспроводного пентеста — aircrack-ng, пара Alfa-адаптеров, может Pineapple — заточен под 802.11. А в реальном эфире всё больше устройств говорят на других протоколах: LoRa, Zigbee, Sub-GHz. Если ты к этому не готов — ты слеп на один глаз.

➡️Три платформы — три задачи

Пытаться закрыть всё одним устройством — путь к разочарованию. Каждая платформа решает своё:

• ESP32 (Marauder) — стоит $5–15, размером со спичечный коробок, работает от power bank. Идеален для Red Team: скрытый deauth, beacon flood, сбор probe requests. Но только 2.4 GHz, радиус около 50 метров, полноценный перехват трафика ему не по зубам.

• Wi-Fi Pineapple — полноценная Linux-ОС с PineAP-модулем, GUI и поддержкой модулей. Evil Twin, KARMA, captive portal — всё из коробки. Цена $100–300+, заметен при досмотре, и за пределами Wi-Fi бесполезен.

• HackRF One — диапазон от 1 МГц до 6 ГГц, передача и приём. Работает с любым протоколом, но требует GNU Radio, и кривая обучения крутая. Подключай, когда в эфире обнаружилось что-то за пределами Wi-Fi.

🔎Как опознать «невидимок» в эфире

Kismet в режиме kismet -c wlan0mon логирует все беспроводные устройства с OUI-вендором, уровнем сигнала и типом фреймов. Нестандартные устройства выдают себя по характерным признакам:

• OUI от Espressif (десятки префиксов вроде 24:0A:C4, 30:AE:A4) — в Kismet фильтруй по vendor="Espressif"
• Минимальный набор Information Elements в beacon frames — самодельные AP часто не реализуют полный набор IE
• Отсутствие ответов на probe requests — устройство работает как STA

🎇Главный практический вывод: каждая беспроводная атака занимает конкретное место в kill chain. Reconnaissance → Initial Access → Credential Access → Post-exploitation. Без понимания этой цепочки результат — набор фокусов, а не реальные findings.

В полной версии статьи — конкретные команды, настройки окружения, требования к железу и разбор каждого этапа с примерами.

https://codeby.net/threads/pentest-besprovodnykh-setei-ataki-cherez-sdr-esp32-i-wi-fi-pineapple-na-nestandartnoye-oborudovaniye.94303/


Репост из: Codeby
🔎12 минут на парковке — и вся ваша Wi-Fi инфраструктура как на ладони

Представьте: человек сидит в машине у вашего офиса. Ноутбук на пассажирском сидении, Wi-Fi адаптер в monitor mode, Kismet с GPS. Он не отправляет ни одного пакета в эфир — только слушает. За 12 минут пассивного сбора: 47 точек доступа, три «скрытые» сети (имена которых раскрылись через probe request корпоративных ноутбуков), принтер с открытой точкой доступа и два AP на WPA2-Personal рядом с Enterprise-зоной. SOC заказчика не зафиксировал ни одного алерта.

Это реальный кейс с wireless-аудита финтех-компании. И он прекрасно иллюстрирует главную проблему: проводная IDS не видит то, что происходит в радиоэфире. Без WIDS это полностью слепая зона.

🎇Как работает пассивная разведка

Адаптер в monitor mode принимает все 802.11-фреймы на канале: beacon, probe request/response, deauth. Разница между обычным iwlist wlan0 scan и monitor mode — как между замочной скважиной и панорамным окном. Атакующий получает:

• BSSID и каналы всех точек доступа в радиусе
• Тип шифрования (WEP, WPA2-Personal, Enterprise, WPA3)
• MAC-адреса клиентских устройств и vendor OUI
• Имена сохранённых сетей из probe request — включая домашние Wi-Fi сотрудников
• Мощность сигнала — по ней можно прикинуть физическое расположение AP

Всё это без единого отправленного пакета. airodump-ng --band abg wlan0mon — и через минуту полная картина эфира на обоих диапазонах.

Что ищет атакующий

Красные флаги для него — это ваши слабые места. AP с WPA2-Personal в корпоративном сегменте означает возможность офлайн-брутфорса handshake. WEP на IoT-устройствах (да, в 2025 году такое ещё встречается). Открытая точка доступа принтера — потенциальный мост в внутреннюю сеть. А отдельная головная боль — «теневые» AP: когда сотрудник разворачивает личную точку доступа для удобства и создаёт незащищённый мост в корпоративную сеть.

➡️Практический момент: если вы хотите проверить, что видно снаружи вашего офиса, начните с адаптера Alfa AWUS036ACH и airodump-ng. Но учтите нюанс — на ядрах Linux 6.x+ стоковый драйвер RTL8812AU не поддерживает monitor mode. Придётся собирать из репозитория aircrack-ng/rtl8812au. Мелочь, но на ней спотыкается каждый второй.

Главный вывод: если у вас нет WIDS, вы буквально не знаете, кто прямо сейчас слушает ваш эфир. Полный разбор инструментов, настройки и методов обнаружения — в статье на форуме.

https://codeby.net/threads/besprovodnaya-razvedka-wi-fi-setei-chto-vidit-atakuyushchii-s-parkovki-i-kak-soc-eto-lovit.94291/


Репост из: Open Source
SigDigger

SigDigger — это цифровой анализатор с графическим интерфейсом, предназначенный для анализа и декодирования неизвестных радиосигналов.

Программа поддерживает работу с различными программно-определяемыми радиоприемниками (SDR) и предоставляет инструменты для визуализации спектра, демодуляции и декодирования.

Lang: C++
https://github.com/BatchDrake/SigDigger
================
👁 News | 👁 Soft | 👁 Hacker


Репост из: Open Source
awesome-drones

Это тщательно подобранный список ресурсов, связанных с дронами, БПЛА и квадрокоптерами, предназначенный для объединения полезных материалов в одном месте для всех, кто хочет углубить свои знания в этой области.

Список включает курсы, программное обеспечение, библиотеки, аппаратные компоненты, проекты и другие ресурсы, охватывающие различные аспекты технологий дронов.

Репозиторий регулярно обновляется, обеспечивая актуальность и полезность представленных материалов.

https://github.com/janesmae/awesome-drones
================
👁 Если у вас плохо прогружаются файлы, всё также доступно в канале в MAX:
👁 News | 👁 Soft | 👁 Hacker


Репост из: CyberYozh
🎶 СТАНДАРТЫ WPA2/WPA3, HANDSHAKE И ГОСТЕВЫЕ СЕТИ | Урок 9
БЕЗОПАСНОСТЬ WI-FI С НУЛЯ


📱▶️СМОТРЕТЬ ТУТ [12:45]

Вся информация в Wi-Fi сетях передается по радиосигналам прямо через воздух. Это значит, что любой человек, находящийся в зоне покрытия вашего роутера, может перехватить зашифрованные пакеты данных. В девятом уроке нашего бесплатного курса мы разберем, как устроена защита беспроводной эпохи, почему небезопасно подключаться к бесплатному интернету в ТЦ и какие вопросы про WPA-протоколы вам гарантированно зададут на ИБ-собеседовании.

В выпуске:
🟦Уязвимость воздуха: Почему радиосигнал делает беспроводные сети легкой мишенью.
🟦WPA2 Personal vs Enterprise: Разбор режимов работы (PSK и Radius-сервер), актуальный в 2026 году.
🟦Эволюция WPA3: Как алгоритм SAE защищает от перебора паролей вне сети и обеспечивает прямую секретность.
🟦Атака деаутентификации: Механика принудительного отключения устройств для перехвата Handshake.
🟦Evil Twin (Злой двойник): Как хакеры создают поддельные точки доступа с легитимными SSID.
🟦Практические рекомендации: Зачем изолировать госуслуги, настраивать гостевые сети и как правильно выбрать Wi-Fi адаптер с режимом монитора (Monitor Mode).

📌Плейлист - Кибербезопасность с полного нуля
1 урок - Установка виртуальной машины (Kali Lunux/Windows)
2 урок - Базовые команды для работы с сетями в Linux + VirtualBox
3 урок - Как хакеры и пентестеры находят информацию
4 урок - Сниффинг для новичков: слушаем трафик в своей сети
5 урок - Социальная инженерия: разбор почтового шантажа
6 урок - Веб-уязвимости: разбор SQL-инъекции
7 урок - Антивирусы и техника обхода
8 урок - Основы шифрования для хакера


😎Специальность инженер по кибербезопасности
🦔 CyberYozh


Репост из: Codeby
Три радиопротокола — три незакрытых вектора: почему Wi-Fi — лишь верхушка айсберга

На свежем Red Team-проекте для розничной сети в документации значился WPA3, на площадке стоял Cisco WLC. Казалось, беспроводной периметр закрыт. На деле все точки доступа работали в WPA3 Transition Mode — параллельно принимая WPA2-подключения. Три минуты hcxdumptool без единого deauth-фрейма, 40 минут hashcat с правилами — и PSK подобран. К обеду пентестер уже сидел в корпоративном VLAN.

Но самое интересное началось дальше.

🔓 14 BLE-замков на складских дверях — без аутентификации на GATT-запись. Подошёл, отправил команду — дверь открылась. ZigBee-датчики температуры с дефолтным ключом шифрования висели в том же сегменте, что и СКУД. Один объект — три протокола — три точки входа.

И это типичная картина в 2025 году. Компании вкладываются в защиту Wi-Fi, а Bluetooth и ZigBee остаются слепой зоной.

📡 Почему PMKID-атака — главный вектор через Wi-Fi

Классический перехват handshake требует подключённого клиента и deauth-фрейма, который палит вас перед WIPS. PMKID-подход работает иначе: точка доступа сама отдаёт нужный хеш в первом сообщении 4-way handshake. Клиенты не нужны, deauth не нужен — для системы мониторинга вы практически невидимы.

Дальше — офлайн-перебор. И тут критична разница в железе: RTX 3060 выдаёт ~400 тысяч хешей/с для WPA2, встроенная графика ноутбука — десятки тысяч. Поэтому на объекте запускайте только захват, а брутфорс гоните удалённо.

🔑 На что обращать внимание при разведке

• WPA3 Transition Mode в airodump-ng отображается как WPA2 WPA3 в колонке ENC. Если видите это — WPA2-часть атакуема стандартными методами
• Скрытые SSID — не защита. Probe request клиента содержит имя сети в открытом виде. Достаточно дождаться переподключения
• WPS включён — проверяйте через wash -i wlan0mon -C. Иногда Pixie Dust — самый быстрый путь внутрь

📱 BLE и ZigBee — забытый фронт

BLE-устройства в корпоративной среде — это замки, трекеры, датчики. Многие из них не требуют аутентификации на уровне GATT. Ubertooth One остаётся единственным доступным инструментом для полного BLE-сниффинга на link layer — проекту уже пять лет, альтернатив нет.

ZigBee-сети автоматизации зданий часто используют дефолтные ключи шифрования. zbstumbler из KillerBee покажет PAN ID и координаторы, а дальше — перехват и replay.

Полный разбор с командами, ограничениями каждого метода и контрмерами — в статье на форуме.

https://codeby.net/threads/besprovodnoi-pentest-v-2025-ataki-na-wi-fi-bluetooth-i-zigbee.93711/


Репост из: Заметки Хакер
🖥 Репозиторий: Kismet — Ультимативный сниффер и детектор беспроводных сетей

Kismet — это не просто сканер Wi-Fi. Это полноценная система обнаружения вторжений (WIDS) и инструмент для радиоразведки, который позволяет заглянуть в невидимый спектр цифрового шума.

— Его главное преимущество абсолютная пассивность. Он не отправляет ни одного пакета в эфир, оставаясь полностью невидимым для систем мониторинга. Он поддерживает Wi-Fi, Bluetooth, Zigbee и даже нестандартные частоты через SDR (Software Defined Radio), позволяя тебе составить полную карту всех беспроводных устройств в радиусе действия антенны.

⏺ Ссылка на GitHub (https://github.com/kismetwireless/kismet)

#WiFi #Recon #SDR #Sniffing #Bluetooth #Wardriving |

@hackernews_lib

Показано 20 последних публикаций.