


Репост из: Технологический Болт Генона
QEMUtiny - уязвимости в QEMU, позволяющие получить доступ к хост-окружению из гостевой системы
https://www.opennet.ru/opennews/art.shtml?num=65456
PoC
https://github.com/v12-security/pocs/blob/main/qemu/poc.c
> CXL
Много кто из подписчиков использует? 🌝
Я почему спрашиваю, потому что вообще это вроде как реально используемая штука у "больших"
CXL-Тестирование интерконнекта для дата-центров нового поколения
https://habr.com/ru/companies/selectel/articles/895416/
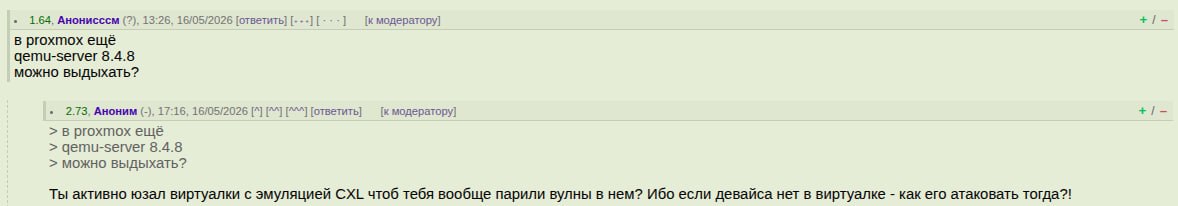
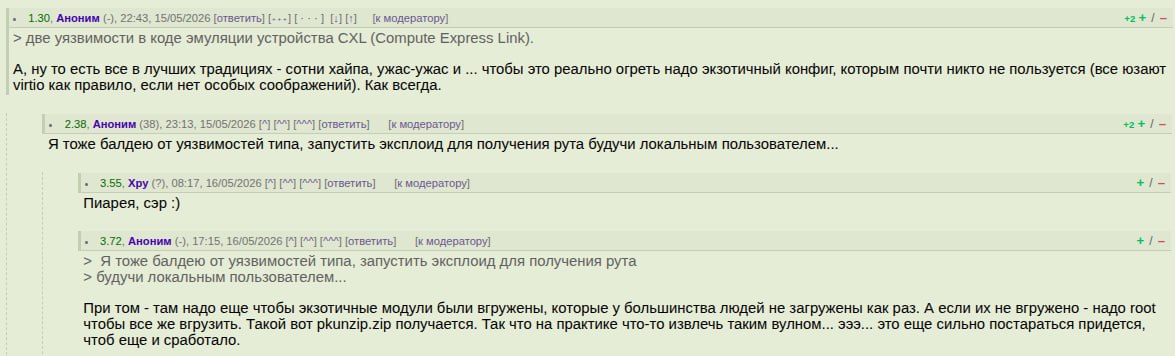
Понятно, что QEMU в таком контексте будет использоваться скорей как тестовая среда, а не продовая, но не упомянть не мог, потому что опять комменты на Опёнке почитал
https://www.opennet.ru/opennews/art.shtml?num=65456
Исследователи, которые на днях выявили уязвимость Fragnesia в ядре Linux, опубликовали информацию об уязвимостях в QEMU, позволяющих из гостевой системы получить root-доступ к хост-окружению. Проблеме присвоено кодовое имя QEMUtiny, но CVE-идентификатор пока не назначен. Подготовлен эксплоит, в котором задействованы две уязвимости в коде эмуляции устройства CXL (Compute Express Link).
Обе уязвимости присутствуют в коде cxl-mailbox-utils.c. Первая уязвимость проявляется начиная с выпуска QEMU 7.1.0 и приводит к чтению памяти из области вне выделенного буфера из-за того, что функция cmd_logs_get_log() ошибочно трактует запрошенное смещение CEL-лога как индекс в массиве, в то время как оно задаётся в байтах. Вторая уязвимость проявляется начиная с QEMU 11.0.0 и приводит к переполнению буфера в функции cmd_features_set_feature() из-за обработки смещения на структуры при записи атрибутов без проверки, что вычисленное значение "offset + bytes_to_copy" укладывается в размер выбранной структуры.
Фактически атака возможна только на последнюю ветку QEMU 11.0.0. Об исправлении пока ничего не сообщается, указано только, что перед раскрытием уязвимости, информация о ней была передана разработчикам QEMU, которые ответили, что поддержка устройства CXL в QEMU реализована не для использования при виртуализации.
Эксплоит проверен с кодовой базой QEMU от 11 мая с последним коммитом 5e61afe. Работа эксплоита завязана на раскладку структур в памяти каждой конкретной сборки QEMU и системной libc, но по мнению исследователей, воспользовавшись для сканирования памяти уязвимостью, приводящей к чтению из области вне буфера, можно создать универсальный эксплоит, работающий с разными версиями QEMU.
PoC
https://github.com/v12-security/pocs/blob/main/qemu/poc.c
> CXL
Много кто из подписчиков использует? 🌝
Я почему спрашиваю, потому что вообще это вроде как реально используемая штука у "больших"
CXL-Тестирование интерконнекта для дата-центров нового поколения
https://habr.com/ru/companies/selectel/articles/895416/
Понятно, что QEMU в таком контексте будет использоваться скорей как тестовая среда, а не продовая, но не упомянть не мог, потому что опять комменты на Опёнке почитал