ТризТех


Гео и язык канала: Россия, Русский
Категория: Технологии


«ТризТех» — Творчество Решения Инженерных Задач. Входит в ГК Positive Technologies.
Мы переосмысляем сети в России и за ее пределами.

Связанные каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Как правильно тестировать PT NGFW?

Пилот начинается еще до установки оборудования: сначала формируются требования под конкретную точку размещения и сценарии инфраструктуры, затем проверяется функциональность, после этого — нагрузка и только потом работа на продуктивном трафике.

В методике тестирования PT NGFW проверки разделены на три группы:
функциональные, нагрузочные и комплексные тесты на стабильность. Всего в методике — 38 функциональных, 6 нагрузочных и 2 теста стабильности.

1️⃣ Начать стоит с сетевой части. На PT NGFW проверяется работа виртуальных контекстов, сабинтерфейсов и LAG, статической маршрутизации, OSPF и BGP, включая BGP Community. Есть BFD, Policy-Based Routing, ECMP, профили проверки доступности, Source NAT и Destination NAT. Для подключения площадок — IPsec site-to-site и GRE-туннели.

2️⃣ Отдельно стоит проверить, насколько детально PT NGFW понимает проходящий трафик. Политики можно строить не только по IP и портам, но и по пользователям и группам, приложениям, сервисам, URL-категориям, FQDN, GeoIP, времени и зонам безопасности. Причем App-ID в PT NGFW не привязан к номеру порта: DPI позволяет определять приложения на всем объеме инспектируемого трафика, в том числе на нестандартных портах. Для некоторых приложений можно проверять дополнительно еще и функцию — например, загрузку или скачивание файла. А для инфраструктуры АСУ ТП есть распознавание промышленных протоколов: Modbus, S7Comm, OPC UA, IEC 104, BACnet и других.

3️⃣ Дальше — безопасность. В PT NGFW можно использовать собственные профили IPS и переопределять действия отдельных сигнатур. Отдельно проверяется запуск IPS уже на этапе определения приложения, еще до получения финального вердикта App-ID.
Для потокового антивируса важно проверить работу в том числе с зашифрованным трафиком. А URL-фильтрацию — не только по готовым категориям, но и с пользовательскими списками. В версии 1.11 появились wildcard-шаблоны для таких категорий.

4️⃣ Отдельный большой блок — TLS Inspection. PT NGFW умеет инспектировать TLS 1.2 и TLS 1.3, определять внутри зашифрованного трафика приложения, атаки, вредоносный код и запрашиваемые URL. При этом правила расшифровки можно задавать по IP, портам, пользователям и URL-категориям, а для отдельных сценариев — создавать исключения.

5️⃣ Теперь самое интересное — производительность. Не стоит ограничиваться формулировкой «до X Гбит/с». В технических требованиях PT NGFW производительность оценивается на профиле EMIX, который включает TLS, HTTP, SMB, RDP, NFS, SIP, SMTP, POP3, SSH, IMAP, DNS и другие типы трафика.

6️⃣ Отдельно измеряются разные режимы: обычная фильтрация, идентификация приложений и пользователей с IPS, совместная работа IPS и антивируса с URL-фильтрацией, IPsec VPN и TLS Inspection. Плюс PPS, количество правил, одновременные L7-сессии и новые сессии в секунду.
В методике нагрузочных испытаний значение производительности определяется не на глаз: нагрузка увеличивается, фиксируются пропускная способность и потери, а затем бинарным поиском находится значение, при котором потери сессий близки к 0,1%. Рекомендуемая продолжительность каждой итерации — 10 минут.

Но даже этого мало. В PT NGFW есть отдельные тесты стабильности: например, детектирование приложений под нагрузкой, а затем работа под нагрузкой более 24 часов. В одном из сценариев на половине максимальной нагрузки EMIX проверяется корректность определения SSH и HTTPS и соответствующее журналирование.

7️⃣ И еще момент, который часто вспоминают уже после внедрения — эксплуатация.
В PT NGFW можно проверить работу active-standby кластера, синхронизацию сессий и конфигурации, автоматическое переключение при отказе интерфейсов. Для диагностики есть CLI и встроенный захват транзитного трафика с фильтрами и сохранением результата в PCAPNG.

А в версии 1.11 появились дополнительные сценарии для распределенных сетей: ECMP, GRE и GRE over IPsec, Jumbo Frames, профили проверки доступности и Remote Access VPN.

Задача пилота — понять, как именно он будет работать в вашей инфраструктуре. Записаться на пилот вы можете на сайте.


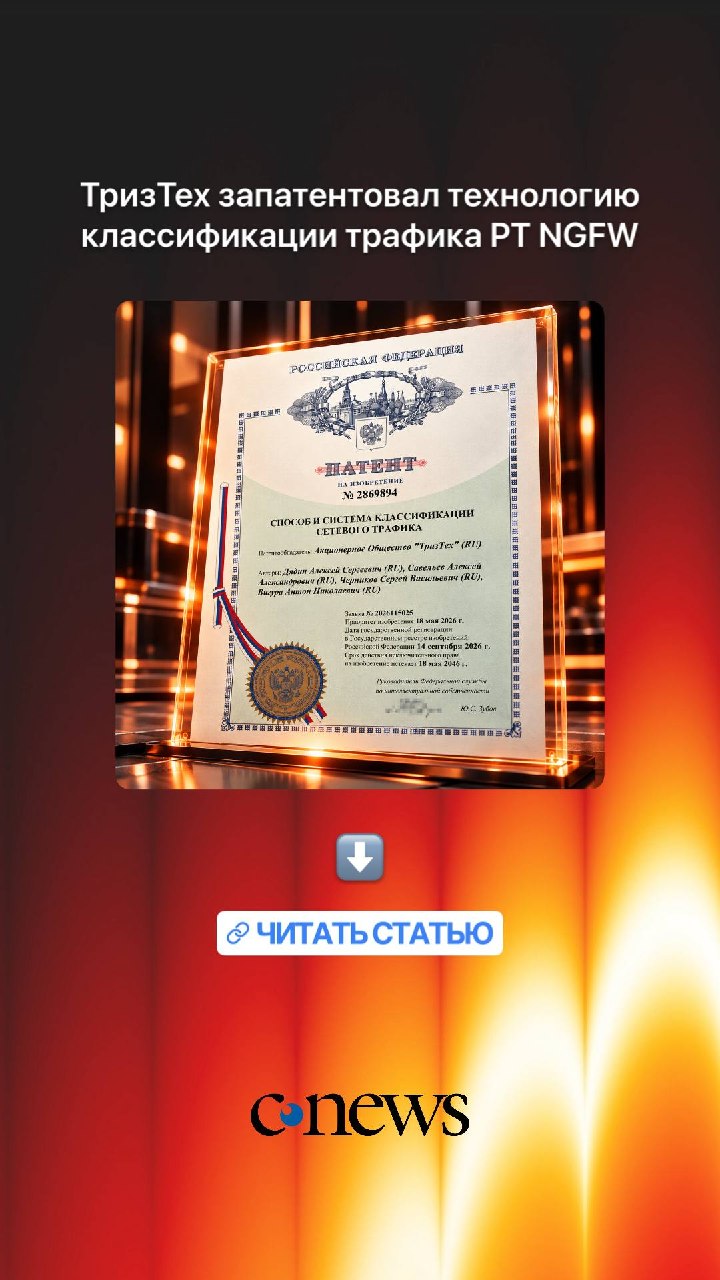
🔥 ТризТех запатентовал технологию классификации трафика в PT NGFW

Технология оптимизирует одну из ключевых операций межсетевого экрана и помогает поддерживать скорость работы при усложнении политик безопасности и росте числа правил. Патент подтверждает, что высокая производительность PT NGFW обеспечивается не только аппаратной платформой, но и собственной архитектурой обработки трафика.

Классификация трафика – одна из основных функций NGFW. Устройство должно сопоставлять каждую сетевую сессию с политиками безопасности, которые могут учитывать множество признаков. Чем больше правил и условий содержит политика, тем выше вычислительная нагрузка и тем сложнее сохранить быстродействие продукта.

Вместо последовательного перебора большого количества правил система использует независимые поисковые индексы для разных признаков трафика. Результаты сопоставления представляются в виде битовых масок, которые затем объединяются побитовыми операциями. Это позволяет быстро определить подходящее правило даже при большом количестве сложных политик.

Причем система учитывает, что информация о сессии появляются постепенно. IP-адреса и порты известны практически с первых пакетов, а приложение, URL-категория и другие признаки могут определиться позже. Если данных пока недостаточно, PT NGFW сохраняет контекст сессии и откладывает решение до появления информации.

💱 На практике это показывает, что сложные политики безопасности и большое количество правил не обязательно должны становиться компромиссом для производительности.

«Производительность NGFW определяется не только количеством процессорных ядер или характеристиками сетевых интерфейсов. Она во многом зависит от того, как устроены алгоритмы обработки трафика. Мы не просто собираем продукт из стандартных технологий – команда разрабатывает собственные алгоритмы, которые обеспечивают PT NGFW лидирующие на рынке показатели производительности», — Денис Кораблев, генеральный директор ТризТех.


Патент — это один из примеров принципов команды ТризТех. Инженеры самостоятельно создают не только прикладные функции информационной безопасности, но и базовые механизмы, лежащие в основе продукта. В дальнейшем компания планирует получить патенты и на другие инновации, которые составляют уникальный технологический фундамент и определяют конкурентные преимущества PT NGFW.

➡️ Читать новость на сайте.


Публикуем для вас запись трансляции «Дня ТризТеха»!

Напоминаем, что на мероприятии шли два параллельных трека. Полная программа также доступна на сайте — выбирайте интересующие доклады и отматывайте запись на нужное время. Хорошего просмотра! 🧡

➡️ Смотрите по ссылке


400 Гбит/с — лучший NGFW? Смотря что вы меряете

400 Гбит/с — красивая цифра, и это реальная производительность старшей модели PT NGFW 3050. Но сама по себе она мало говорит о том, как межсетевой экран поведет себя в вашей сети.

Это результат в конкретном режиме — L4 с контролем приложений. Включаем механизмы защиты, и профиль нагрузки меняется: до 100 Гбит/с в режиме IPS + AppControl, до 86 Гбит/с при включенных IPS, контроле приложений, антивирусе, URL-фильтрации и NAT, а при TLS-инспекции со всеми модулями — до 29 Гбит/с. И это только скорости.

💱 Есть еще емкость: до 40 миллионов одновременных соединений и 3 миллиона новых сессий в секунду.

Один флагман — и уже шесть чисел. Вот почему подбор модели по максимальной пропускной способности не работает.

Представьте два ЦОДа. Один держит немного долгоживущих соединений с большими объемами — скажем, репликация и резервное копирование; другой создает множество коротких соединений, как веб-приложения и API. В одном расшифровывается малая доля HTTPS, в другом TLS-инспекция включена почти повсеместно. По пропускной способности нагрузка выглядит одинаково — 40 Гбит/с. Но фактический профиль разный, поэтому и модели могут потребоваться разные.

💔Смотреть нужно не на одну цифру, а на профиль: пропускную способность, скорость обработки пакетов, новые и одновременные соединения, долю TLS-инспекции, количество правил и запас на рост.

Отсюда второй принцип: сравнивать цифры производительности имеет смысл только вместе с условиями, в которых они получены. Наши замеры проводятся по RFC 9411, а условия теста фиксируются отдельно: два виртуальных контекста, профиль AppMix, IPS с 10 030 включенными сигнатурами, 10 или 100 тысяч политик в зависимости от класса платформы, журналирование всех правил.

📌 Отдельно эти цифры проверяли независимые лаборатории — по собственным методикам, и это как раз полезно: один и тот же продукт проверен на разных профилях нагрузки. «Инфосистемы Джет» на PT NGFW 2010 получили более чем вдвое выше заявленной производительности — при наборах от 200 до 10 000 правил и с включенными межсетевым экранированием, IPS, контролем приложений и антивирусом. BI.ZONE на PT NGFW 3040 по ряду тестовых профилей также получила результаты выше заявленных характеристик. Спрашивайте условия замера у любого вендора — без них цифры производительности практически невозможно корректно сравнивать.

Сама линейка закрывает масштаб от филиала до высоконагруженного ЦОД. Три точки для ориентира: PT NGFW 1050 — до 10 Гбит/с с контролем приложений и до 3,3 Гбит/с с IPS + AV + URL; PT NGFW 2010 — до 80 и до 10 Гбит/с; PT NGFW 3050 — те самые до 400 и до 86 Гбит/с. Между ними — еще семь моделей, чтобы подбирать платформу под нагрузку без скачка сразу к старшему устройству. Полная таблица — на странице продукта.

Как это выглядит в жизни, показывает инфраструктура Карачаровского механического завода: 2050 работает в ядре, 2010 — на периметре и Site-to-Site VPN, а 1050 зарезервирован под Remote Access VPN. Одна инфраструктура, один продукт — но три разных роли и три разных требования к платформе.

При этом линейка построена на общей программной платформе и управляется из единой системы. Выбор модели — это выбор производительности, ёмкости и аппаратной конфигурации, а не переход на другой набор функций безопасности.

Так что правильный вопрос при выборе NGFW звучит не «какая модель самая мощная», а «какая модель соответствует моему профилю трафика при тех механизмах защиты, которые я включу». А 400 Гбит/с пусть остаются приятным фактом о том, что запас в линейке есть 😉

💬 Чат для общения | Попробовать тест-драйв


Видео недоступно для предпросмотра
Смотреть в Telegram
Отгремела наша первая конференция День ТризТех: Звезда родилась!

Давайте посмотрим, как это было? ✨

➡️ Смотрите обзор в нашем Инстаграме*

Instagram (принадлежащая компании Meta) признана в России экстремистской организацией.


Итоги конкурса на выигрыш 3 фирменных паков от ТризТеха!

Напомним, что было 3 условия для участия. Все победители выбраны с помощью рандомайзера чисел.

3 победителя:
1. @testusr_1
2. @m_penner
3. @PavelPetroff

С вами свяжемся лично и отправим подарки.

Спасибо всем за участие! Обещаем, что будет много интересных активностей, stay tuned ❤️


Начинаем новый трек с выступления Евгения Кутумина с темой «Под капотом NGFW: зачем инженеру командная строка»

Выбирайте на сайте раздел «технический лаунж», чтобы присоединиться

➡️ Ссылка на трансляцию


Задерживаемся буквально на 10 минут, приносим свои извинения ❤️

Пока заставка и музыкальная пауза — откроем мероприятие феерично!


Трансляция началась!

➡️ Присоединяйтесь по ссылке


Посмотрите, какой масштаб мероприятия нас сегодня ждет 😍

Начинаем через 5 минут!


Начинаем онлайн-трансляцию со Дня ТризТех через час — в 10:30

В программе вас ждут два параллельных трека — выбирайте свое:

1️⃣Рынок и тренды
2️⃣Технический лаунж

➡️ Вы еще успеваете зарегистрироваться


Остались ровно сутки. Не будем многословны — вы все сами увидите завтра.

Добавляйте в календарь напоминание — встречаемся с вами 24 сентября в 10:30. И не забывайте про конкурс 🧡

➡️ Вы еще успеваете зарегистрироваться


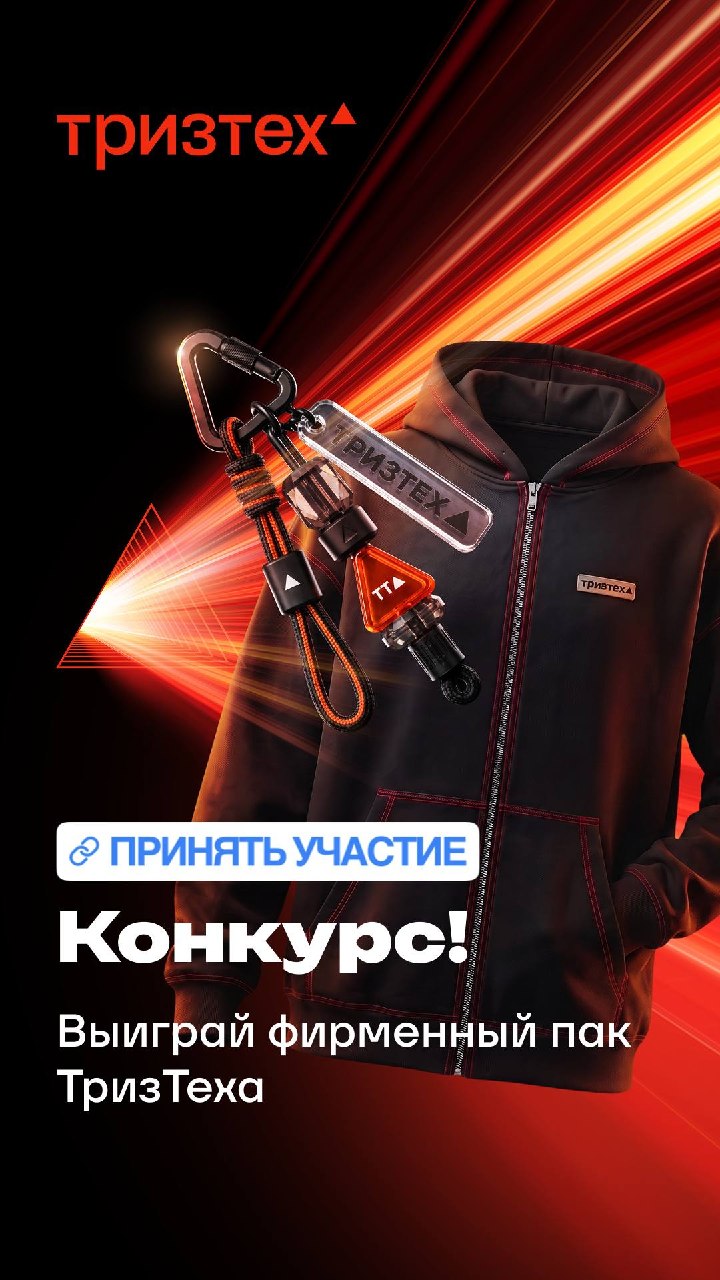
Успевайте принять участие в конкурсе!

Фирменная толстовка + кот-маскот + обвес на рюкзак = 🙂

Итоги 25 сентября. Все условия и подробности — здесь.


Что делает NGFW, когда IPS достигает предела по CPU?

IPS не бывает бесплатным. Поверх базовой обработки трафика, которую выполняет любой межсетевой экран, система предотвращения вторжений добавляет глубокий разбор пакетов и сопоставление содержимого с сигнатурами атак. Нагрузка на процессор зависит не только от объема трафика: значение имеют его структура и глубина анализа.

💱 Поэтому мы заявляем производительность PT NGFW отдельно для каждого режима работы: например, для PT NGFW 2050 это до 140 Гбит/с в режиме L4 + AppControl, до 32 Гбит/с с IPS + AppControl и до 25 Гбит/с с IPS + AV + URL. Стоимость глубокой проверки сразу заложена в отдельные показатели производительности.

Но производительность IPS — это не только вопрос, сколько трафика он успевает проверить. Не менее важно, что происходит с проверкой после того, как предел достигнут. Здесь возникает принципиальный архитектурный выбор: чем жертвовать при исчерпании ресурсов, глубиной защиты или возможностью принимать новые соединения?

Часть производителей допускает отключение проверки IPS при достижении предела по CPU: доступность сервисов сохраняется. У такого поведения есть риск: атакующий может целенаправленно довести устройство до предельной нагрузки, и защита пропадает именно в тот момент, когда она нужнее всего.

📌 Мы выбрали второе. Как мы рассказывали в блоге на Хабре, PT NGFW при достижении предельного потребления CPU не отключает IPS-проверку на действующих соединениях, а перестает открывать новые. Установленные соединения продолжают проверяться. Этот выбор мы считаем принципиальным: перестать принимать новые соединения безопаснее, чем перестать защищать существующие.

Поведение устройства при предельной нагрузке — такая же характеристика продукта, как цифры производительности. И это сценарий, который стоит отдельно проверить на пилоте: довести устройство до предела и посмотреть не только на пропускную способность, но и на то, что в этот момент происходит с новыми и уже установленными соединениями. Организовать такую проверку можно на тест-драйве — оставьте заявку по ссылке ниже ⬇️

💬 Чат для общения | Попробовать тест-драйв


🎁 Разыгрываем 3 фирменных пака ТризТеха

Хотите забрать худи, модный обвес и фирменную игрушку-маскота от ТризТеха?

Всё просто:
1️⃣ Подпишитесь на Telegram-канал ТризТеха.
2️⃣ Подпишитесь на Telegram-бота мероприятия.
3️⃣ Нажать ниже на кнопку «Участвую».

25 сентября в 12:00 случайным образом выберем трех победителей среди участников, которые выполнили все условия. Хорошая возможность быть среди своих 😉 Полные правила — тут.


🫥 День ТризТех: два трека, один день

24 сентября проведем первое крупное мероприятие компании. Собрали программу так, чтобы за один день посмотреть на индустрию с двух сторон: что происходит на рынке и что происходит внутри технологий.

На сайте трансляции можно будет самому переключаться между двумя треками и выбирать, что смотреть.

1️⃣ Рынок и тренды

🔘10:30–11:30 — Денис Кораблев, генеральный директор ТризТех — «Переосмысливая сети: как инженерное творчество меняет зрелые рынки»
🔘12:00–13:15 — Панельная дискуссия с представителями регуляторов и ключевых заказчиков — «Российский NGFW: от импортозамещения к самостоятельной индустрии»
🔘14:30–15:00 — Евгений Ольков, технический директор TS Solution — «Даташиты обещают, тесты доказывают: как не ошибиться с выбором NGFW»
🔘15:00–15:45 — Виталий Савченко, руководитель поддержки продаж ТризТех, совместно с представителями заказчиков — панельная дискуссия «Опыт выбора и внедрения российского NGFW».
🔘16:00–16:30 — Василий Ваганов, коммерческий директор ТризТех — «От PT NGFW к ТризТех. Что изменится?»
______________________

2️⃣ Технологический лаунж. Здесь — меньше разговоров о рынке и больше того, что происходит под капотом.

🔘14:30–15:00 — Евгений Кутумин, менеджер продукта PT NGFW — «Под капотом NGFW: зачем инженеру командная строка»
🔘15:00–15:45 — Павел Живов, менеджер продукта PT NGFW — «Управление NGFW: от локального GUI до сложных структур с доменами доступа»
🔘16:00–16:30 — Алексей Игнатьев, руководитель отдела поддержки аппаратных платформ PT NGFW — «В поход за нулевым процентом отказов: как развивается аппаратная линейка PT NGFW»
🔘16:30–17:00 — Сергей Пономарев, инженер PT NGFW — «Куда исчезают гигабиты: производительность NGFW в полях»индустрии»

📅 24 сентября | с 10:30 | онлайн

Два трека — выбираете сами. Можно обсуждать рынок, а можно в тот же момент заглянуть внутрь NGFW.

Изучить программу можно на сайте.

➡️ Регистрация в боте


🫥 ТризТех на IT Elemets

Ждем вас 9-10 сентября на стенде компании! Проконсультируем по любым вопросам и покажем оборудование вживую ❤️

А пока напоминаем, что также увидимся с вами 24 сентября на нашей онлайн-трансляции «День ТризТех: Звезда Родилась».

➡️ Регистрация в тг-боте


9–10 сентября встречаемся на IT Elements

ТризТех примет участие в одной из крупнейших инженерных конференций этой осени — IT Elements.

Особенно приятно, что на конференции мы выступим не с продуктовой презентацией, а с реальным кейсом нашего клиента — «Интеррос».

Расскажем:
🔘 с какими задачами и проблемами столкнулась команда;
🔘 почему был выбран именно такой подход;
🔘 как проходило внедрение;
🔘 какие результаты удалось получить на практике.

Кроме доклада, будем ждать вас на нашем стенде. Если давно хотели обсудить миграцию на PT NGFW, задать неудобные технические вопросы или посмотреть продукт вживую — приходите, будем рады пообщаться.

📍 Москва
📅 9–10 сентября
🎫 Регистрация и программа

До встречи на конференции! 🚀


🔥 День ТризТех: Звезда Родилась. Первый большой выход в свет

24 сентября ТризТех впервые соберет на одной онлайн-площадке тех, кто создает, внедряет и выбирает решения для сетевой безопасности.

Почему стоит быть? Потому что PT NGFW — уже зрелый продукт. А ТризТех — самостоятельный новый вендор. На TT DAY впервые расскажем, как появилась отдельная компания, куда развивается PT NGFW и что мы готовим дальше в продуктовой линейке.

В программе будет два параллельных трека. На сайте трансляции сами выбираете, что смотреть. Вас ждут разговор о будущем российского рынка NGFW, панельная дискуссия с регуляторами и заказчиками, практика выбора и внедрения межсетевых экранов.

А для тех, кто хочет больше экспертности, — технологический лаунж: зачем инженеру нужна командная строка, управление NGFW от локального GUI до сложных инфраструктур и то, что происходит с NGFW «под капотом».

📅 24 сентября 10:30–17:00
💻 Онлайн, бесплатно

👉 Регистрируйтесь на онлайн-трансляцию

Показано 20 последних публикаций.