


ЗААПКИТЕНА, ЗААРПЭШЕНА
регуляция ИБ-доверенного ПО
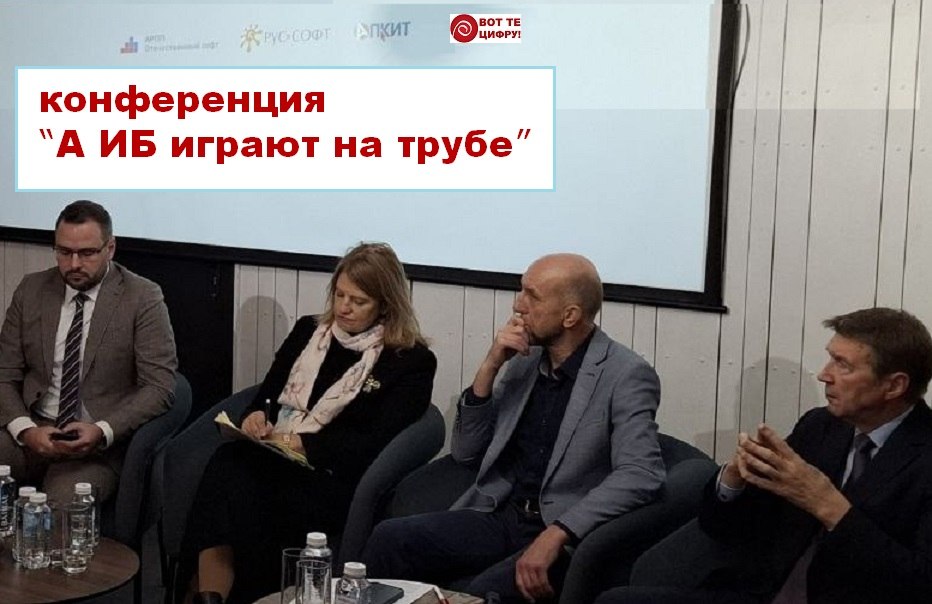
Ассоциация предприятий компьютерных и информационных технологий (АПКИТ) в который раз выразила тут "обеспокоенность" софтверной отрасли и рынка РФ по поводу процесса разработки и утверждения содержательных официальных требований к "ДОВЕРЕННОМУ программному обеспечению (ПО)".
Со слов главы ассоциации Николая КОМЛЕВА (фото в центре справа), "отсутствие четко описанных требований не позволяет реализовать уже утвержденные требования по совместимости с двумя доверенными операционными системами". Траблы начнутся уже 1 сентября 2026-го.
Ключевое предложение отраслевого сектора информационной безопасности (ИБ) – в том, чтобы признать наличие сертификата соответствия требованиям по информационной безопасности ФСТЭК и/или ФСБ, Минобороны РФ для ПО, основной функционал которого – обеспечение ИБ, необходимым и достаточным условием для внесения данного ПО в перечень ПО "доверенного".
И вспомнилось: аж 1,5 года назад софтверный народ просил, а отраслевые власти обещали, что будут разработаны изменения в доп-требования 325-ПП. Они были разработаны: ИБшники с Минцифрой, если не пару лет, ковырялись.
В итоге потом неожиданно вышел 325-ФЗ (устанавливающий требования для признания разработчика российского ПО значимым) от 31.07.25, спущенный на всех сверху. И вот эти доп. требования взяли и назвали "доверенными". Атас!
ПО-ИБшники, увидев ФЗ, начали смотреть – что же там про "доверенность". И.. никакой связи не разглядели, т. к. там – про доп. техтребования к операционным системам (ОС), базам данных (БД), офисному ПО, ВКС. И вот эта путаница всех мает до сих пор. Де-факто и само Минцифры так и не определилось.
Вроде как – оставляют "доверенность ПО" и пытаются впихнуть туда ИБ. Получается два признака – "отечественность/безопасность" + "прошедшая на доверенность доп. проверкой".
АРПП "Отечественный софт" придерживается примерно той же позиции, что и АПКИТ. Они высказались письмом, что эти доп-требования нужно еще раз вместе с регулятором всем открыто, через обычный долгий трек обсудить (через официальный портал "регулейшн", ОРВ и пр., ВТЦ!).
ВОТ ТЕ ЦИФРУ! Но шадаевцы торопятся. Им надо, кровь из носу, до 1 сентября всё пропихнуть и принять. А отрасль, как всегда, тихонечко, "на цыпочках" предпринимает попытки прийти с властями к общему знаменателю. Хотя сам предмет обсуждения пока еще – серая лошадка – документа нового из профильного ведомства софтверы не видели.
Явный разрыв в коммуникациях, на который еще наложились летние отпуска. Очень надеемся, что стороны все-таки выслушают друг друга на предметной основе, конкретно пропишут и уточнят новые требования и т. д. В каком-то взаимоприемлемом объёме. А то выйдет как всегда