


Сегодня ночью Роскомнадзор обновил ТСПУ, и DPI начал детектировать VLESS-трафик с маскировкой под браузер Chrome.
Хотя обход оказался достаточно простым — смена маскировки на другой браузер, — соединение с нашим входным узлом несколько часов было недоступно. Из-за этого наблюдались перебои в работе VPN.
Чтобы повысить устойчивость сети на случай появления новых сигнатур для обнаружения трафика, мы обновили конфигурацию серверов:
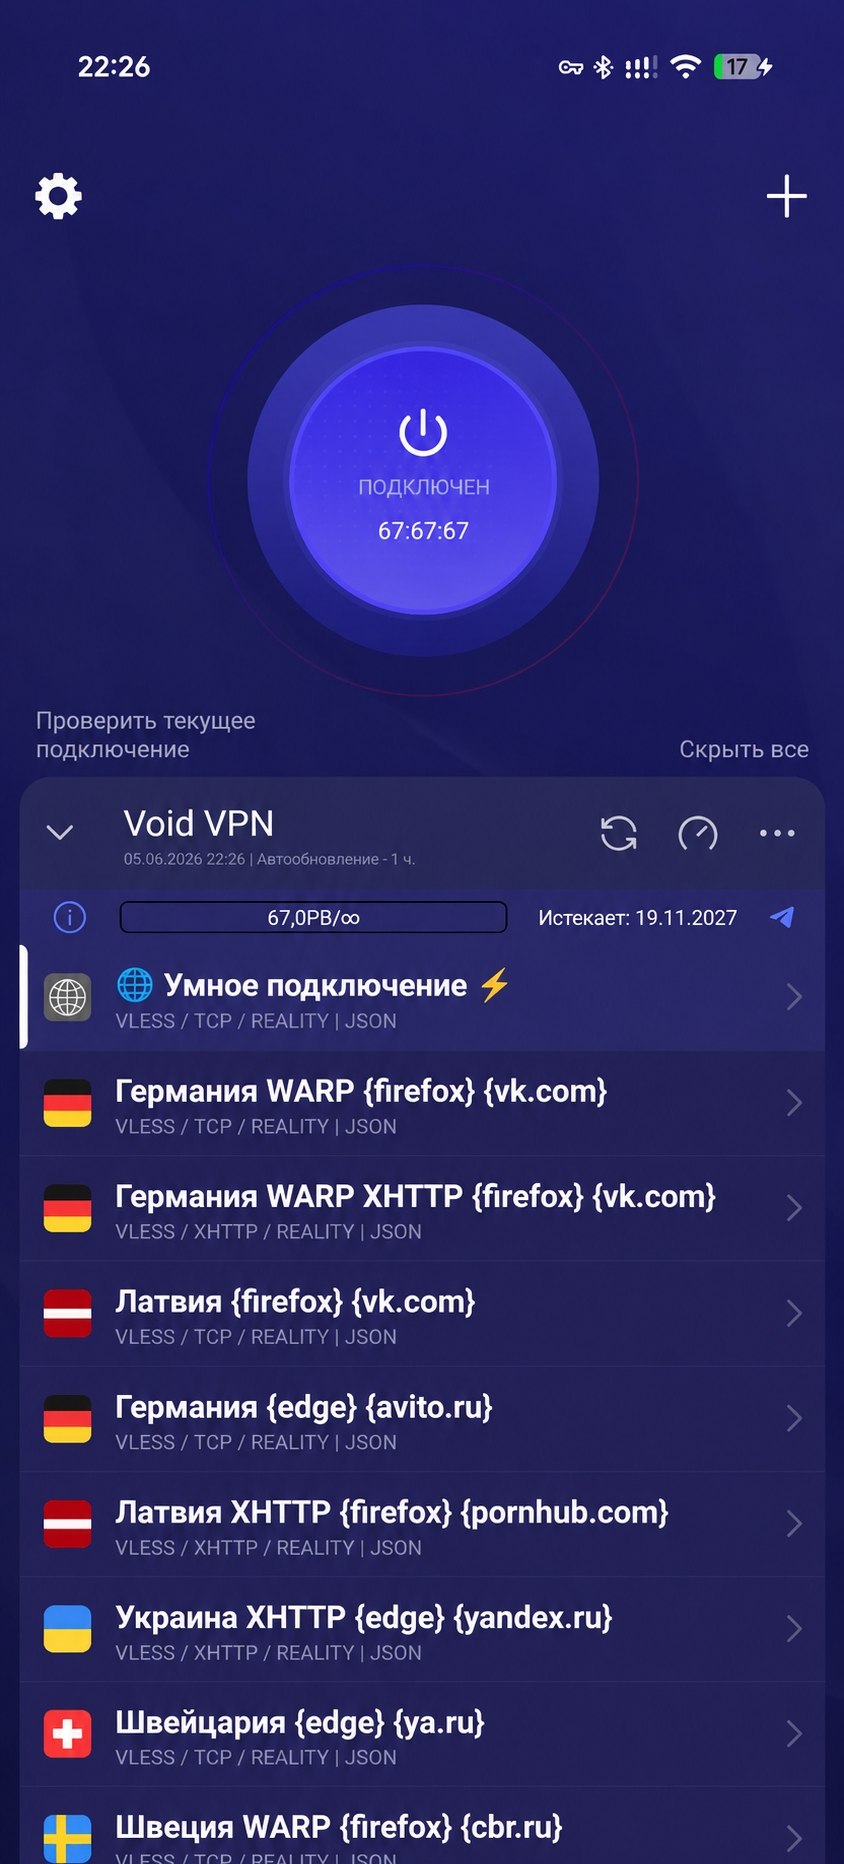
Теперь названия серверов выглядят примерно так:
🇩🇪 Германия {firefox} {vk.com}
🇺🇦 Украина {edge} {yandex.ru}
🇷🇴 Румыния {edge} {tbank.ru}
Где:
первая часть — страна сервера;
в фигурных скобках указан браузер, под который маскируется трафик;
во вторых фигурных скобках — сайт, под который выполняется маскировка.
Если VPN внезапно перестал подключаться или начал работать нестабильно, попробуйте переключиться на другой сервер. Благодаря разнообразию конфигураций вероятность одновременной блокировки всех вариантов значительно ниже.
Спасибо, что остаетесь с нами ❤️
Хотя обход оказался достаточно простым — смена маскировки на другой браузер, — соединение с нашим входным узлом несколько часов было недоступно. Из-за этого наблюдались перебои в работе VPN.
Чтобы повысить устойчивость сети на случай появления новых сигнатур для обнаружения трафика, мы обновили конфигурацию серверов:
добавили маскировку под разные браузеры;
добавили маскировку под различные легитимные сайты;
внедрили новый тип соединения XHTTP.
Теперь названия серверов выглядят примерно так:
🇩🇪 Германия {firefox} {vk.com}
🇺🇦 Украина {edge} {yandex.ru}
🇷🇴 Румыния {edge} {tbank.ru}
Где:
первая часть — страна сервера;
в фигурных скобках указан браузер, под который маскируется трафик;
во вторых фигурных скобках — сайт, под который выполняется маскировка.
Если VPN внезапно перестал подключаться или начал работать нестабильно, попробуйте переключиться на другой сервер. Благодаря разнообразию конфигураций вероятность одновременной блокировки всех вариантов значительно ниже.
Спасибо, что остаетесь с нами ❤️