Linux | Network | DevOps


Kanal geosi va tili: Rossiya, Ruscha


Авторский канал для тех кто изучает Linux, Network, DevOps, NetDevOps, DevNet, Bash, Git, CI/CD, Docker, Kubernetes, Ansible, Terraform, Prometheus, Grafana, Zabbix, SRE, Sysadmin, Сисадмин.
Сотрудничество: @solizarevich

Bog‘liq kanallar
Kanal geosi va tili
Rossiya, Ruscha
Statistika
Postlar filtri


👾Dive — разбираем Docker-образ по слоям

Иногда Docker-образ весит подозрительно много, а понять, что именно его раздуло, по одному Dockerfile не так просто.

Для этого есть Dive — консольный инструмент для анализа Docker- и OCI-образов.

С его помощью можно:
🟡посмотреть содержимое образа по слоям;
🟡увидеть, какие файлы были добавлены, изменены или удалены на каждом слое;
🟡найти файлы и данные, которые зря увеличивают размер образа;
🟡оценить эффективность образа и объём wasted space;
🟡запускать проверку автоматически в CI и, например, заваливать pipeline, если образ стал слишком «тяжёлым».

Поддерживаются Docker, Docker Archive и Podman на Linux.

Полезная штука, если хотите не просто писать Dockerfile, а понимать, что реально происходит внутри итогового образа и где его можно оптимизировать.

💬А чем вы обычно проверяете и оптимизируете Docker-образы?

Использовали Dive или обходились docker history, multi-stage build и другими инструментами? Делитесь в комментариях

Если такие небольшие DevOps-инструменты полезны — дайте знать реакцией, буду чаще приносить подобные находки.

#docker #devops #linux #containers


👾 Chaos Mesh: ломаем Kubernetes специально, чтобы он не сломался неожиданно

Обычно мы стараемся сделать инфраструктуру максимально стабильной.
А в chaos engineering подход обратный: специально создаём сбои и смотрим, переживёт ли их система.
Для Kubernetes есть интересный open-source инструмент — Chaos Mesh.

Он позволяет имитировать, например:
⚡ падение Pod
🌐 проблемы с сетью и DNS
🐢 задержки HTTP
💾 ошибки I/O
⏰ изменение системного времени
🔥 нагрузку на CPU и память
☁️ сбои в AWS, Azure и GCP

Эксперименты описываются Kubernetes-ресурсами, поэтому ими можно управлять привычными инструментами Kubernetes.
Есть также Dashboard, расписания экспериментов, Workflow и проверки состояния приложения.

То есть можно проверить сценарий вроде:
«Что произойдёт, если один Pod внезапно исчезнет, сеть начнёт тормозить, а затем сервис потеряет доступ к диску?»


Лучше узнать ответ на этот вопрос в тестовом окружении, чем ночью в production

💬А какой сбой вы бы первым делом специально устроили своей системе для проверки?

#kubernetes #devops #opensource #sre


🔎Команда find — ищем всё, что угодно

Команда find — один из самых мощных инструментов Linux. Она умеет искать файлы по имени, размеру, дате, правам, владельцу и даже выполнять действия с найденным. Освоив её, вы забудете про поиск в проводнике.

1️⃣Синтаксис, который нужно запомнить
find
Например:
find /home -name "*.txt"
Ищет все .txt файлы в /home.

2️⃣Поиск по имени
find . -name "report.txt"       # точное имя
find . -iname "report.txt"      # без учёта регистра
find . -name "*.log"            # все .log файлы
find . -name "file?.txt"        # ? — один любой символ
💡Шаблон всегда берите в кавычки — иначе оболочка сама попытается его развернуть.

3️⃣Поиск по типу
find . -type f      # только файлы
find . -type d      # только директории
find . -type l      # только символические ссылки
4️⃣Поиск по размеру
find . -size +100M      # больше 100 МБ
find . -size -1k        # меньше 1 КБ
find . -size 0          # пустые файлы
Единицы:
c
— байты,
k
— килобайты,
M
— мегабайты,
G
— гигабайты.

5️⃣Поиск по времени
find . -mtime -7        # изменены за последние 7 дней
find . -mtime +30       # изменены более 30 дней назад
find . -mmin -60        # изменены за последний час
find . -newer file.txt  # новее, чем file.txt
6️⃣Поиск по владельцу и правам
find . -user devops_user        # принадлежат пользователю
find . -group sudo              # принадлежат группе
find . -perm 644                # точные права
find . -perm /u+w               # доступны на запись владельцу
7️⃣Выполнить действие с найденным
find . -name "*.tmp" -delete              # удалить
find . -name "*.log" -exec gzip {} \;     # сжать каждый
find . -name "*.sh" -exec chmod +x {} \;  # сделать исполняемым
⭐️Полезные приёмы
find . -name "*.txt" 2>/dev/null          # скрыть ошибки доступа
find . -type f -exec du -h {} + | sort -h # отсортировать по размеру

Пост был создан совместно с каналом: Linux для админов и DevOps

#linux #sysadmin #find


👾 KubeLab — Kubernetes, который можно изучать руками

Нашёл интересный open-source проект для тех, кто изучает Kubernetes — KubeLab.

Это платформа с интерактивными лабораторными работами прямо в браузере: не нужно ограничиваться теорией — можно сразу выполнять команды и работать с кластером.

Что есть внутри:
🟠терминал прямо в браузере;
🟠редактор на базе VS Code;
🟠отдельный изолированный Kubernetes-кластер для каждой учебной сессии;
🟠задания, подсказки и проверка выполнения;
🟠возможность создавать собственные лабораторные работы и проводить воркшопы.

Проект можно развернуть у себя. Пока он активно развивается, поэтому баги и шероховатости вполне возможны.

Но сама идея мне нравится: Kubernetes всё-таки гораздо понятнее становится тогда, когда начинаешь что-то делать руками, а не только читать документацию.

💬 А как вы учились Kubernetes?
Через домашний кластер, курсы, рабочие задачи, лаборатории вроде этой — или сразу методом «сломал → загуглил → починил»?

Расскажите в комментариях — интересно собрать реальные способы, которые действительно помогли разобраться.

#kubernetes #devops #linux


Awesome Docker — большая подборка инструментов и материалов по Docker

Если работаете с контейнерами, стоит сохранить репозиторий

Внутри собрана внушительная база полезных проектов и ресурсов по Docker:
🟢сборка и оптимизация образов
🟢Dockerfile и линтеры
🟢Registry и инструменты для работы с образами
🟢сканирование уязвимостей и SBOM
🟢безопасность контейнеров
🟢сети и reverse proxy
🟢мониторинг и observability
🟢CI/CD и окружения разработки
🟢оркестрация и деплой
🟢полезные статьи, туториалы, видео и примеры

Особенно удобно, когда нужно подобрать инструмент под конкретную задачу, но не хочется вручную перебирать десятки репозиториев.

Хорошая штука и для тех, кто только изучает Docker, и как справочник для тех, кто уже использует его в работе.

💬 А какой Docker-инструмент вы бы сами добавили в такой список?
Напишите в комментариях — интересно собрать небольшой список инструментов, которыми реально пользуются подписчики канала.

#docker #devops #linux


👩‍💻Tabby, Skerry или Electerm: сравниваем три бесплатных SSH-клиента

Tabby — современный терминал с SSH, Telnet и Serial. Есть вкладки, разделение окна на панели, jump-хосты, проброс портов, SSH Agent, хранилище секретов и плагины. Хороший вариант, если нужен прежде всего удобный терминал для постоянной работы по SSH.

Skerry — довольно новый open-source проект с интересным набором возможностей: SSH, Mosh, SFTP, RDP, VNC, туннели, Docker/Kubernetes exec, сниппеты, сценарии и даже мониторинг хостов. Отдельный акцент сделан на local-first подходе: аккаунт не требуется, а синхронизацию при желании можно поднять на своём сервере.

Electerm — практически комбайн: SSH, SFTP, FTP, Telnet, Serial, RDP, VNC и Spice. Есть файловый менеджер, редактирование удалённых файлов, SSH-туннели, X11, разделённые панели, синхронизация, ИИ-ассистент и MCP. Работает на Windows, macOS, Linux, Android, iOS и HarmonyOS.

Все три бесплатные и с открытым исходным кодом, но рассчитаны немного на разные сценарии.

А подробное сравнение возможностей и нюансов собрал в статье

💬 Пишите в комментариях, чем пользуетесь вы и какой SSH-клиент считаете самым удобным. Интересно сравнить опыт.

#linux #sysadmin #ssh #tabby #skerry #electerm

506 0 14 4 104

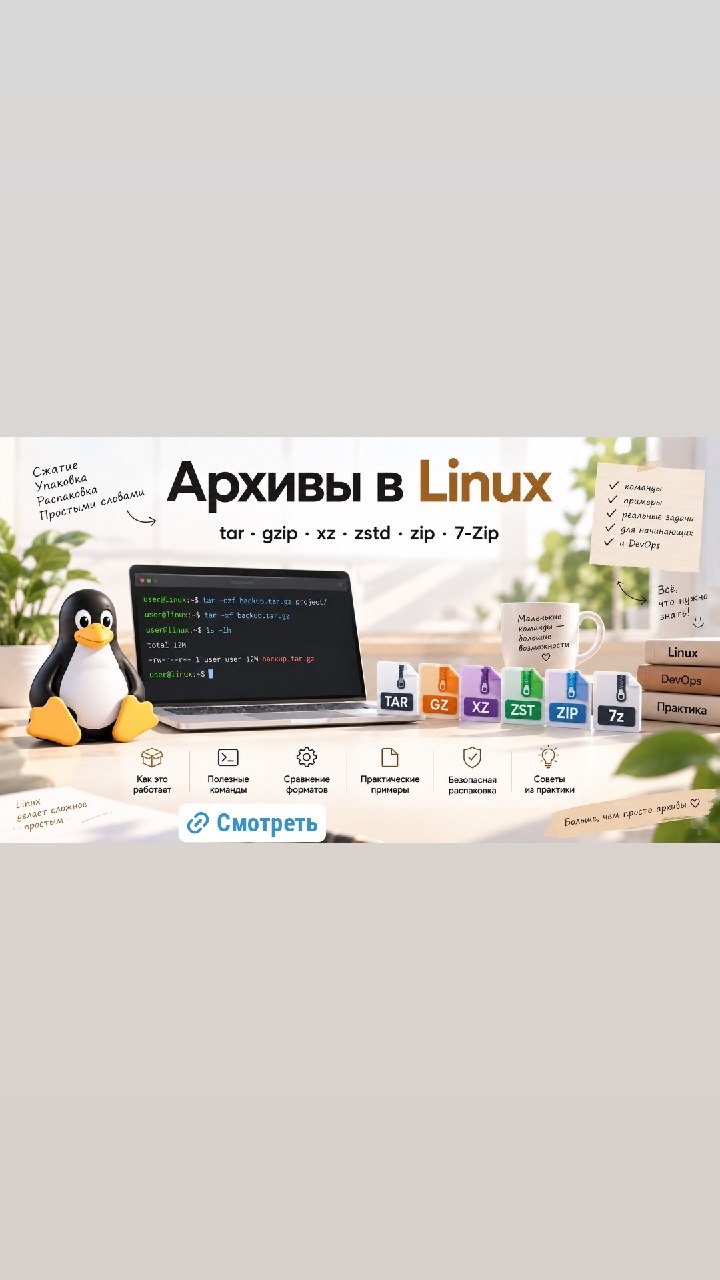
Почему в Linux есть .tar.gz, .tar.xz, .tar.zst и зачем вообще два расширения?

В новом видео разбираю:
🟡чем архивирование отличается от сжатия
🟡что именно делает tar
🟡когда использовать gzip, xz, zstd, zip и 7-Zip
🟡почему zstd стоит знать современному Linux/DevOps-инженеру
🟡как посмотреть содержимое архива до распаковки
🟡как безопасно распаковывать чужие архивы
🟡как разделить большой архив на части через split и собрать обратно через cat

Главная идея очень простая:
tar собирает файлы в архив, а gzip, xz, zstd и другие инструменты уже занимаются сжатием.
После этого вся система архивов в Linux становится гораздо понятнее

Ссылки на видео:

➡️Rutube

➡️VK

➡️YouTube

Также подготовил подробную статью

Если тема полезна — сохраняйте. А в комментариях интересно узнать: что чаще используете в работе — .tar.gz, .tar.xz или уже .tar.zst?

#linux #sysadmin #обучение #video


Как VictoriaLogs хранит логи на диске — разбор от записи до байтов

Хороший подробный разбор внутреннего устройства VictoriaLogs — от приёма записи до её хранения на диске.
Для тех, кто эксплуатирует VictoriaLogs или выбирает замену Loki/ELK. Разбирается весь путь лога: приём → поток → раздел → сегмент → блок → колонка.

Что внутри:
🟩Потоки (streams) — логи с одинаковыми stream fields (например, pod, container) лежат на диске рядом. Отсюда правило: поля потока должны быть стабильными и низкокардинальными.
🟩Суточные разделы — retention удаляет целые дни, а запрос с ограничением по времени трогает только нужные разделы.
🟩Колоночное хранение — каждое поле лежит в своей колонке. Поэтому | fields time, host, msg в LogsQL — это не косметика, а реальное сокращение чтения с диска.
🟩Фильтры Блума — дешёвая проверка «точно нет / возможно» перед чтением значений. Большинство блоков отбрасывается без чтения.
🟩Файлы сегмента — что такое metaindex.bin, index.bin, values.binN, bloom.binN и почему на диске иногда «внезапно много файлов».

Главная мысль: запросы быстрые не из-за магии, а потому что на каждом уровне отсекается лишнее — сегменты по времени, блоки по потоку, колонки по полям, блоки по фильтрам Блума.

Полезно не только для тюнинга, но и для troubleshooting: понимаешь, какие флаги и метрики смотреть, когда что-то тормозит.
Программировать и знать Go не нужно — статья рассчитана на админов и SRE.

#devops #sre #logging #victorialogs #victoria #observability #sysadmin #мониторинг


❤️Поздравляю всех подписчиков с 1 сентября!

Для нас обучение давно не заканчивается школой или университетом. Особенно в IT: новые технологии, инструменты и подходы появляются постоянно, и навык учиться становится едва ли не важнее самих знаний.

Поэтому советую полезную статью — «Как учиться быстрее и эффективнее».

В ней разобрано, почему полезнее:
🔵заниматься понемногу, но регулярно;
🔵не просто перечитывать материал, а пытаться воспроизвести его из памяти;
🔵смешивать разные источники и темы;
🔵не забывать про отдых и физическую активность.

И главное — как всё это применять на практике, чтобы знания действительно оставались в голове, а обучение не превращалось в бесконечное «посмотрел курс и забыл».

Желаю, чтобы новые знания не просто копились, а помогали расти, решать более интересные задачи и двигаться дальше.

#обучение


🔐 Rot — криптография для тех, кто не хочет превращать её в отдельный проект

Наткнулся на интересный open-source инструмент — Rot. Это CLI для работы с секретами, ключами и другими криптографическими данными. Авторы описывают его просто: Boring Cryptography Tooling for Humans.

Что умеет Rot:
🟠генерировать ключи и секретные значения;
🟠хранить и версионировать секреты;
🟠безопасно хранить зашифрованные данные прямо в Git с человекочитаемыми diff'ами;
🟠делиться зашифрованными значениями между пользователями и устройствами;
🟠прокидывать секреты в команды и скрипты через environment variables;
🟠делать rekey при переходе на новые стандарты шифрования;
🟠использовать Shamir Secret Sharing;
🟠работать с X.509 сертификатами и CA;
🟠генерировать JWT, SSH-ключи и сертификаты;
🟠создавать и проверять криптографические подписи.

Отдельно понравилась идея с Git: секреты остаются зашифрованными, но изменения можно нормально отслеживать через diff — удобно для инфраструктуры и командной работы.

Проект активно развивается: актуальный релиз v2026.08 вышел 14 августа 2026 года. А релизом ранее добавили работу с ACME-серверами вроде Let's Encrypt и управление X.509 CSR.

В общем, интересная штука для DevOps / DevSecOps, инфраструктурщиков и разработчиков, которым приходится регулярно иметь дело с .env, ключами, сертификатами и секретами.

#devops #devsecops #security #cryptography #git #ssh


В последнее время всё больше убеждаюсь: совсем скоро умение работать с ИИ будет таким же базовым навыком, как умение нормально искать информацию в интернете.

И я бы сейчас точно не зацикливался на какой-то одной нейросети. ChatGPT хорош в одном, Claude - в другом, Gemini - в третьем. Для картинок, видео и кода вообще постоянно появляются новые модели, которые хочется хотя бы попробовать.

Недавно познакомился со SpeShu.AI - мне понравилась сама идея собрать всё это в одном месте.

В сервисе сейчас доступно 300+ нейросетей: ChatGPT, Claude, Gemini, DeepSeek, Nano Banana, Kling, Seedance, FLUX и многие другие - для текста, изображений, видео и аудио.

Что особенно удобно:
🟡работает без VPN
🟡можно платить в рублях через СБП
🟡не нужно заводить аккаунты в куче разных сервисов
🟡во многих случаях платишь за фактическое использование, а не покупаешь отдельную подписку на каждую нейросеть

То есть вместо:
здесь VPN, здесь зарубежная карта, здесь ещё одна подписка, а пароль от пятого сервиса уже никто не помни 🐾
можно держать разные ИИ-инструменты в одном кабинете и выбирать модель конкретно под задачу.

Вообще мой совет - сейчас обязательно пробовать ИИ , даже если пока кажется, что он вам особо не нужен. Через несколько лет это будет уже не какая-то отдельная «ИИ-тема», а обычный рабочий инструмент - особенно в IT, разработке, аналитике, маркетинге и бизнесе.

Поэтому SpeShu.AI я бы рассматривал в том числе как удобную песочницу, где можно потестировать разные современные модели и понять, какие реально подходят именно вам.

И для подписчиков канала есть приятный бонус🕺

По моей партнёрской ссылке - скидка 15% ⬅️

Попробуйте разные модели. Думаю, сейчас намного полезнее самому потестировать ИИ пару вечеров, чем ещё полгода читать новости о том, как он меняет мир.

#нейросети #ИИ #AI #LLM


Почему сильному кандидату могут отказать, даже не разобравшись в его опыте?

Есть распространённое заблуждение:
Я подробно описал свой опыт в резюме — работодатель внимательно всё прочитает и сам поймёт, что я подхожу.

К сожалению, чаще всего это работает не так.

У рекрутера есть буквально несколько секунд, чтобы посмотреть на резюме и решить: изучать кандидата дальше или переходить к следующему.

За это время должно быть понятно:

✅кто вы как специалист;
✅за что отвечали на предыдущих местах работы;
✅в чём ваша сильная сторона;
✅соответствуете ли вы ключевым требованиям вакансии;
✅почему именно ваш опыт стоит изучить подробнее.

И здесь возникает самая обидная ситуация.

Вы можете быть крутым экспертом, сильным руководителем или человеком, который умеет вытаскивать сложные проекты из кризиса.

Но если это не видно из резюме с первых секунд, рекрутер может просто пройти мимо.

Поэтому хорошее резюме — это не подробная биография вашей карьеры.

Это документ, который быстро отвечает работодателю на главный вопрос:

Почему мне стоит поговорить именно с этим кандидатом?

Записывайтесь на консультации по Linux, DevOps и networking — помогаю подготовиться к собеседованиям, увереннее чувствовать себя на рынке, делюсь практическим опытом и помогаю перейти от теории к реальным рабочим задачам.

Telegram😍
Tg чат🌐
YouTube🌐
VK🌐
Rutube📺

#резюме #собеседование


🤟 Практика Kubernetes и подготовка к CKA/CKS/CKAD

Нашёл полезный GitHub-проект для тех, кто изучает Kubernetes или готовится к CKA, CKS, CKAD и другим экзаменам Linux Foundation.

В репозитории есть практические задания и mock-экзамены по темам:

🔵kube-api, Ingress, HPA;
🔵NetworkPolicy и Cilium;
🔵Falco, sysdig, CIS Benchmark;
🔵AppArmor и gVisor;
🔵безопасность Secrets и etcd;
🔵поиск уязвимостей контейнерных образов.

Вопросы и готовые решения можно посмотреть прямо на GitHub без AWS.

Но чтобы полноценно пройти лаборатории — поднять кластер, выполнить задания, запустить таймер и автоматическую проверку результата — понадобится AWS-аккаунт. Инфраструктура создаётся через Terraform, поэтому важно учитывать возможные расходы и не забывать удалять стенды после практики.

По сути, хороший тренажёр для перехода от:

«Я знаю Kubernetes в теории»
к
«Я сам это настраивал, ломал и чинил»

Telegram😍
Tg чат🌐
YouTube🌐
VK🌐
Rutube📺

#devops #cka #cks #ckad #aws
#kubernetes


🐧The Way of SRE: что реально должен уметь инженер надёжности

SRE — это не только Kubernetes, Prometheus и Grafana.

Хороший SRE должен разбираться сразу в нескольких областях: Linux, сетях, мониторинге, автоматизации, безопасности, CI/CD и работе с инцидентами.

В проекте The Way of SRE это собрано в одну большую карту навыков.

Например, в разделе Networking есть вполне практичные вещи:

🟢TCP/IP, DNS, HTTP, TLS
🟢ping, traceroute, dig, curl
🟢анализ трафика через tcpdump
🟢ss, iptables, nftables
🟢L4/L7 балансировка
🟢retries, timeouts, circuit breaker

И это хороший пример того, зачем SRE нужны крепкие сетевые знания.

Потому что curl: timeout — это ещё не диагноз

Нужно понять, где именно ломается путь запроса: DNS, TCP, TLS, балансировщик, приложение или сеть.

Кроме технических навыков, в карте есть Incident Response, On-Call, postmortem, безопасность, SLO и культура эксплуатации.

В итоге SRE — это не набор инструментов, а подход к тому, чтобы системы работали стабильнее, быстрее диагностировались и становились надёжнее после каждого сбоя.

Telegram😍
Tg чат🌐
YouTube🌐
VK🌐
Rutube📺

#devops #sre #linux


🤟Linux знаешь. А если прямо сейчас открыть терминал?

Есть знакомая ловушка: читаешь статью про Linux — всё понятно. Смотришь на команду — конечно, знаешь её.

А потом на собеседовании говорят:
«Вот терминал. Решите задачу».

И внезапно знания куда-то испаряются 😻
Для таких случаев есть Linux Trainer — практический тренажёр по Linux, DevOps и системному администрированию.

Здесь не нужно смотреть очередные часы видео: получаете задачу и решаете её в настоящем терминале прямо в браузере, а система автоматически проверяет результат.

Формат простой:
✔️получил задачу
✔️попробовал решить самостоятельно
✔️получил проверку
✔️разобрал ошибку
✔️пошёл дальше

И в этом, пожалуй, главная ценность.
Linux сложно выучить глазами. Можно сто раз видеть grep, find, systemctl, права доступа и процессы — но настоящий навык начинается тогда, когда перед тобой только задача и консоль.

💡Особенно полезно для подготовки к техническим собеседованиям и проверки себя: я действительно это умею или просто узнаю правильный ответ, когда его вижу?

Telegram😍
Tg чат🌐
YouTube🌐
VK🌐
Rutube📺

#linux #sysadmin


DevOps Roadmap: полный путь от Linux до Kubernetes

Хотите войти в DevOps, но теряетесь среди десятков технологий и не понимаете, с чего начать?

Я подготовил понятную дорожную карту, в которой весь путь разделён на 4 последовательных уровня.

➡️Rutube

➡️VK

➡️YouTube

Важно изучать технологии именно в таком порядке. Каждый следующий уровень строится на предыдущем — так вы не будете постоянно возвращаться назад из-за пропущенных основ.

В видео объясняю роль каждого инструмента и показываю, как они объединяются в полноценный DevOps-процесс.

Сохраняйте, чтобы использовать его как план обучения.

Telegram😍
Tg чат🌐
YouTube🌐
VK🌐
Rutube📺

#linux #devops #обучение #video #roadmap #devopsroadmap


Kubernetes руками: лабораторные и шпаргалки в одном репозитории

Полезный GitHub-репозиторий для тех, кто хочет не только читать про Kubernetes, но и сразу работать с командами и YAML.

Внутри:
🟠Pod, Deployment и Service
🟠ConfigMap и Secret
🟠probes и volumes
🟠StatefulSet и DaemonSet
🟠Ingress, Helm и kubeadm
🟠Prometheus и Grafana
🟠шпаргалки по kubectl

Подойдёт начинающим DevOps-инженерам, системным администраторам и тем, кто повторяет Kubernetes перед собеседованием.

Некоторые материалы создавались на более ранней версии Kubernetes, поэтому при выполнении лабораторных стоит сверяться с актуальной документацией. Но для изучения основных объектов и принципов репозиторий отлично подходит.

Telegram 😍
Tg чат 🌐
YouTube 🌐
VK 🌐
Rutube 📺

#devops #kubernetes


Сканируем открытые порты без Nmap

Иногда нужно быстро проверить доступные TCP-порты, а nmap, nc и других привычных утилит на сервере нет.

Если установлен Bash, можно использовать встроенный механизм
/dev/tcp:

for port in {20..1024}; do
  (echo > /dev/tcp/127.0.0.1/$port) >/dev/null 2>&1 \
    && echo "Порт $port открыт"
done
Скрипт проверяет порты с 20-го по 1024-й на локальной машине.

⚙Как это работает:

🟡Bash пытается установить TCP-соединение с указанным адресом и портом;
🟡если подключение прошло успешно, команда завершается с кодом 0;
🟡после && выводится сообщение об открытом порте;
🟡ошибки и лишний вывод отправляются в /dev/null.

Вместо 127.0.0.1 можно указать IP-адрес другого сервера:

host="192.168.1.10"

for port in {20..1024}; do
  (echo > /dev/tcp/$host/$port) >/dev/null 2>&1 \
    && echo "$host:$port открыт"
done
Но есть нюанс: если порт фильтруется межсетевым экраном, попытка подключения может надолго зависнуть.

Поэтому лучше добавить ограничение по времени:

host="192.168.1.10"

for port in {20..1024}; do
  timeout 0.3 bash -c "echo > /dev/tcp/$host/$port" \
    2>/dev/null && echo "$host:$port открыт"
done
💡 /dev/tcp — это не настоящий каталог в файловой системе, а специальная возможность Bash. В sh, dash и некоторых других оболочках этот способ работать не будет.

Конечно, такой скрипт не заменит полноценный nmap: он не определяет сервисы и их версии, не поддерживает разные типы сканирования и последовательно проверяет каждый порт.

Но когда нужно быстро проверить порт, а дополнительных инструментов нет, — отличный Linux-трюк.

Telegram 😍
Tg чат 🌐
YouTube 🌐
VK 🌐
Rutube 📺

#bash #linux #sysadmin


Куда Linux складывает файлы и зачем нужен FHS?

В новом видео разбираем Filesystem Hierarchy Standard — стандарт организации файловой системы Linux.

➡️Rutube

➡️VK

➡️YouTube

Материал пригодится тем, кто изучает Linux, системное администрирование и DevOps, а также хочет перестать воспринимать корневой каталог как набор непонятных сокращений.

Сохраняйте, чтобы использовать как шпаргалку, и делитесь с теми, кто только начинает разбираться в Linux

Telegram 😍
Tg чат 🌐
YouTube 🌐
VK 🌐
Rutube 📺

#linux #sysadmin #обучение #video


Почему сильный DevOps-инженер может месяцами не получать приглашений?

Причина не всегда в нехватке опыта.

Можно годами работать с Linux, Kubernetes, Terraform, Ansible и CI/CD, решать аварии в production и строить инфраструктуру с нуля — но остаться незаметным, если резюме не показывает ценность этого опыта.

Сегодня резюме часто сначала читает не технический специалист, а автоматическая система. Она не будет догадываться, что за фразой «поддерживал инфраструктуру» скрываются Kubernetes, Prometheus, GitLab CI и сотни серверов.

Что стоит проверить в резюме DevOps-, Linux- или Network-инженера:

🟢Понятно ли, с какой инфраструктурой вы работали: облако, bare metal, дата-центр, hybrid?

🟢Указан ли масштаб: количество серверов, кластеров, пользователей, филиалов или сетевых устройств?

🟢Видно ли, что именно сделали вы, а не команда в целом?

🟢Связаны ли технологии с реальными задачами?

🟢Есть ли результаты: снижение downtime, ускорение deployment, уменьшение MTTR, экономия ресурсов?

🟢Перечислены ли конкретные инструменты?

➡️Подробнее в статье

Хорошее резюме — это не список технологий. Это понятный рассказ о том, какие проблемы вы решали, в каком масштабе и к какому результату пришли.

Записывайтесь на консультации по Linux, DevOps и networking — помогаю подготовиться к собеседованиям, увереннее чувствовать себя на рынке, делюсь практическим опытом и помогаю перейти от теории к реальным рабочим задачам.

Telegram 😍
Tg чат 🌐
YouTube 🌐
VK 🌐
Rutube 📺

#резюме #собеседование

20 ta oxirgi post ko‘rsatilgan.