


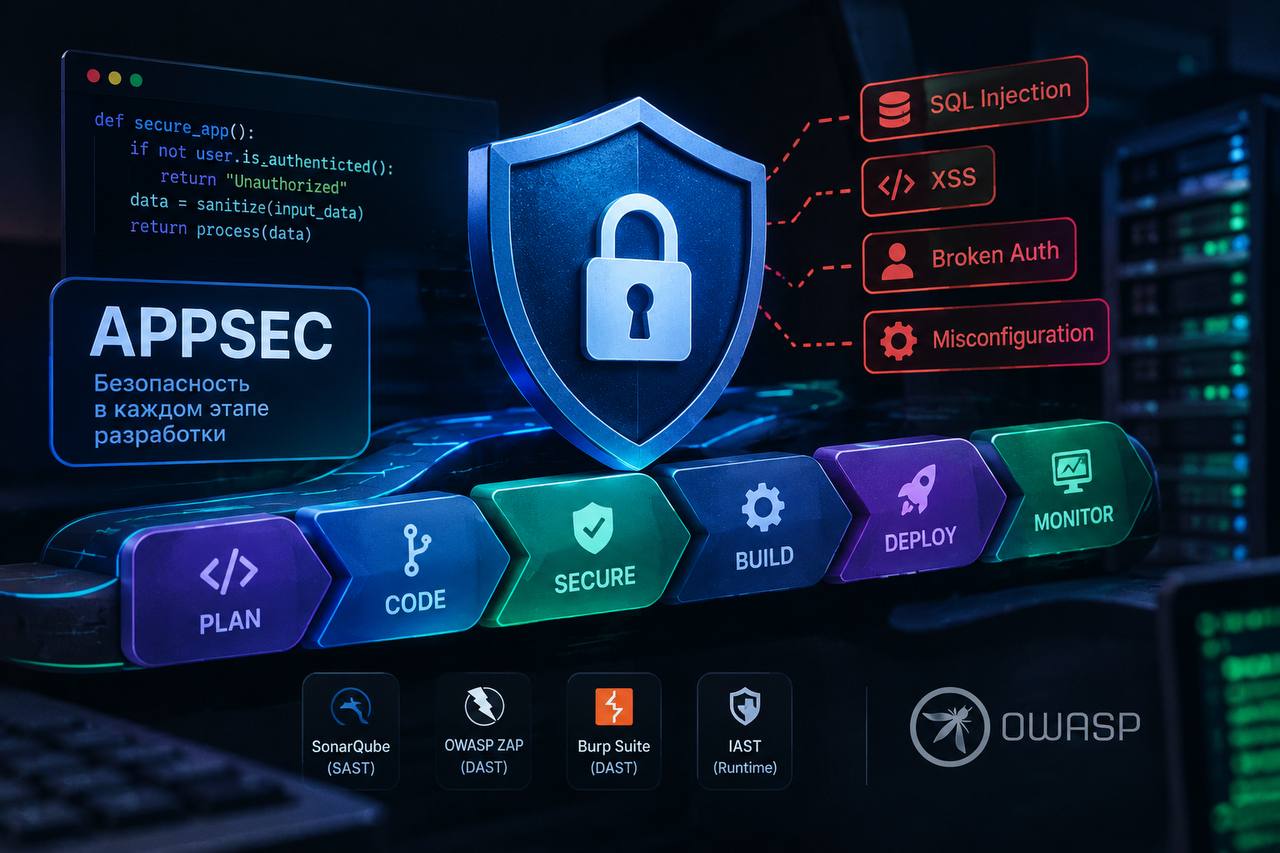
🖥 AppSec: как встроить безопасность в разработку
В статье разбираются основные принципы AppSec: CIA-триада, минимизация привилегий и подход Shift Left, при котором безопасность учитывается ещё на этапе разработки.
Отдельно рассматриваются типовые проблемы — SQL-инъекции, XSS, ошибки аутентификации и небезопасные конфигурации.
🔹В практической части автор рассказывает о безопасном кодировании и инструментах SAST, DAST и IAST, включая SonarQube, OWASP ZAP и Burp Suite.
➡️ wiki.merionet.ru
Просто Python