


Репост из: Russian OSINT
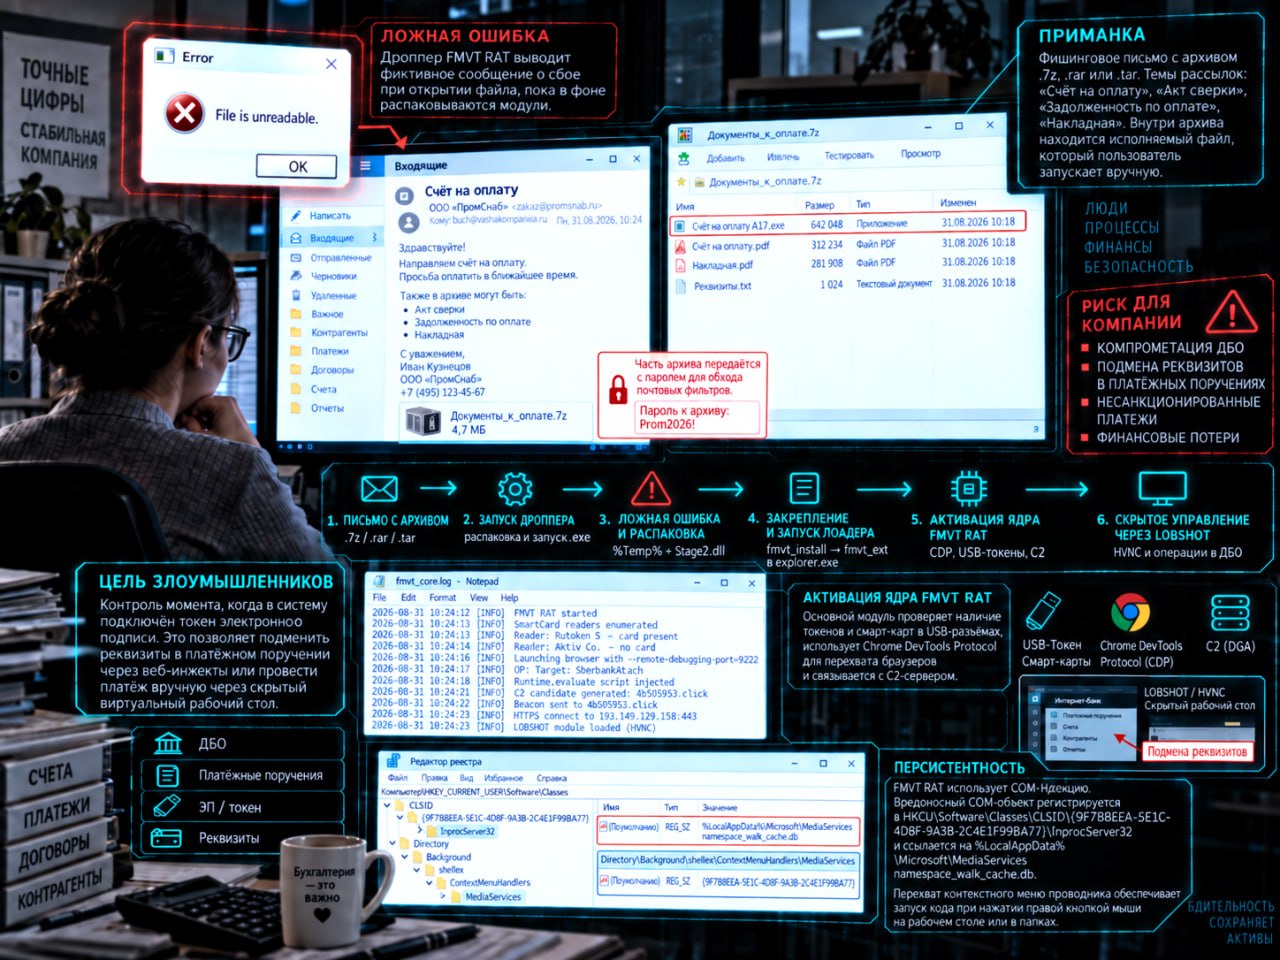
🥷 Группировка Hive0117 вернулась с новым 🦠ВПО для атак на российских бухгалтеров
Свежий отчёт компании F6 посвящён новой кампании финансово мотивированной группировки Hive0117, которая вернулась к активным действиям в августе 2026 года после четырёхмесячного затишья. Злоумышленники отказались от прежнего инструмента DarkWatchman и перешли на специализированный банковский троян FMVT RAT, нацеленный на хищение средств через системы дистанционного банковского обслуживания (ДБО).
👨🏻💻❗️Цели: бухгалтеры и сотрудники финансовых подразделений. Основной удар пришёлся на российские организации из сфер ретейла, строительства, логистики, промышленности, медицины и ТЭК. Ранее группировка также атаковала компании из таких стран, как 🇷🇺Россия, 🇧🇾Беларусь, 🇺🇿Узбекистан и 🇰🇿Казахстан.
🥷 Масштаб и ущерб: с 13 августа по 12 сентября 2026 года зафиксировано более 100 успешных атак на российские компании. Средний ущерб составляет от ₽10 млн до ₽12 млн на одну пострадавшую организацию.
📂 Вектор доставки: целевые фишинговые рассылки с темами о счетах на оплату, актах сверки и задолженностях. В письмах содержатся архивы с вредоносными исполняемыми файлами. Вредоносные файлы присылают в архивах .tar, .rar или .7z, при этом 30 августа злоумышленники использовали защищённый паролем архив.
🔗Цепочка заражения:
1️⃣Пользователь запускает исполняемый файл из полученного архива.
2️⃣ Файл-дроппер показывает фиктивное окно ошибки чтения, сохраняет свою копию во временную папку и расшифровывает установщик Stage2_dll.
3️⃣ Модуль fmvt_install настраивает ключи реестра, сохраняет DLL-компоненты и перезапускает explorer.exe.
4️⃣ Лоадер fmvt_ext считывает зашифрованный бинарный блоб из реестра и исполняет ядро fmvt_core в оперативной памяти.
5️⃣ Ядро собирает сведения о системе, проверяет наличие защитного ПО, отслеживает смарт-карты и подключается к C2-серверам.
Связка FMVT RAT и LOBSHOT позволяет злоумышленникам отказаться от выявляемого антивирусами внедрения в память браузера в пользу легитимных методов автоматизации через CDP и скрытого удалённого управления через HVNC. Наибольшую опасность для организаций представляет отслеживание токенов электронной подписи в сочетании со скрытым управлением браузерными сессиями ДБО через отладочный протокол.
✋ @Russian_OSINT
Свежий отчёт компании F6 посвящён новой кампании финансово мотивированной группировки Hive0117, которая вернулась к активным действиям в августе 2026 года после четырёхмесячного затишья. Злоумышленники отказались от прежнего инструмента DarkWatchman и перешли на специализированный банковский троян FMVT RAT, нацеленный на хищение средств через системы дистанционного банковского обслуживания (ДБО).
FMVT RAT – банковский троян удалённого доступа с многоступенчатым процессом заражения, в ходе которого используется несколько компонентов: дроппер, установщик, лоадер основного ядра RAT и само ядро FMVT RAT. ВПО закрепляется через COM, поддерживает получение команд от C2, способно перехватывать буфер обмена и собирать телеметрию, взаимодействует с браузерами через Chrome DevTools Protocol, поддерживает веб-инжекты.
Hive0117 – финансово мотивированная группировка. Действует с конца 2021 года. До апреля 2026 года использовала в атаках бесфайловое вредоносное ПО DarkWatchman. Нацелена на финансовые подразделения компаний из различных отраслей. Помимо России, среди целей в том числе замечены организации из Беларуси, Узбекистана и Казахстана.
👨🏻💻❗️Цели: бухгалтеры и сотрудники финансовых подразделений. Основной удар пришёлся на российские организации из сфер ретейла, строительства, логистики, промышленности, медицины и ТЭК. Ранее группировка также атаковала компании из таких стран, как 🇷🇺Россия, 🇧🇾Беларусь, 🇺🇿Узбекистан и 🇰🇿Казахстан.
🥷 Масштаб и ущерб: с 13 августа по 12 сентября 2026 года зафиксировано более 100 успешных атак на российские компании. Средний ущерб составляет от ₽10 млн до ₽12 млн на одну пострадавшую организацию.
📂 Вектор доставки: целевые фишинговые рассылки с темами о счетах на оплату, актах сверки и задолженностях. В письмах содержатся архивы с вредоносными исполняемыми файлами. Вредоносные файлы присылают в архивах .tar, .rar или .7z, при этом 30 августа злоумышленники использовали защищённый паролем архив.
🔗Цепочка заражения:
1️⃣Пользователь запускает исполняемый файл из полученного архива.
2️⃣ Файл-дроппер показывает фиктивное окно ошибки чтения, сохраняет свою копию во временную папку и расшифровывает установщик Stage2_dll.
3️⃣ Модуль fmvt_install настраивает ключи реестра, сохраняет DLL-компоненты и перезапускает explorer.exe.
4️⃣ Лоадер fmvt_ext считывает зашифрованный бинарный блоб из реестра и исполняет ядро fmvt_core в оперативной памяти.
5️⃣ Ядро собирает сведения о системе, проверяет наличие защитного ПО, отслеживает смарт-карты и подключается к C2-серверам.
Связка FMVT RAT и LOBSHOT позволяет злоумышленникам отказаться от выявляемого антивирусами внедрения в память браузера в пользу легитимных методов автоматизации через CDP и скрытого удалённого управления через HVNC. Наибольшую опасность для организаций представляет отслеживание токенов электронной подписи в сочетании со скрытым управлением браузерными сессиями ДБО через отладочный протокол.
✋ @Russian_OSINT