TelecoreDev


Гео и язык канала: Россия, Русский
Категория: Telegram


Гео и язык канала
Россия, Русский
Категория
Telegram
Статистика
Фильтр публикаций


🤖 Спойлер нового бота

Пока база Telecore search пополняется, к ней добавляется новый бот для удобной модерации чатов.

🛠 Внутри будет стандартный функционал, но с несколькими важными улучшениями:
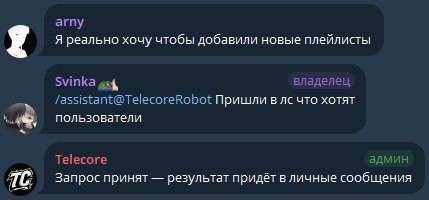
*️⃣ ИИ-ассистент для модераторов и участников;
*️⃣ продвинутая капча;
*️⃣ прямое подключение к поисковику Telecore search.

⚙️ На данный момент все компоненты проходят тестирование. Сервис пока полностью бесплатный. Тарифов нет, Возможно будут ограничение по функционалу, если мы не сможем справляться с нагрузкой на ИИ.

🔒 Данные из чата не передаются в базу Telecore search. Доступ к сообщениям имеет только агент, назначенный для конкретного чата. Если вы обсуждаете очень важную информацию, можно просто отключить сохранение сообщений в настройках.


Немного дополнения по проектам

Geospider:
Проект крутой, но даже в прикол использовать опасно. Давать его в общий доступ с поиском по России или миру слишком опасно, а делать проект типа Geoguesser, но против ИИ, во-первых, тупо, во-вторых, очень быстро надоест.

Telecore:
Тоже уже не работает давно: ни API, ни поиск.
И за всё это время было принято решение сделать полный перезапуск проекта. Раньше БД была не такой насыщенной, да и других проблем было очень много. Но всё равно проект был очень хорошим, а сейчас будет ещё лучше. Так как проведена оптимизация, сохраняется почти всё, что только можно, а поиск такой же гибкий.


📊 TelecoreDB да, у нас теперь есть собственная база данных.

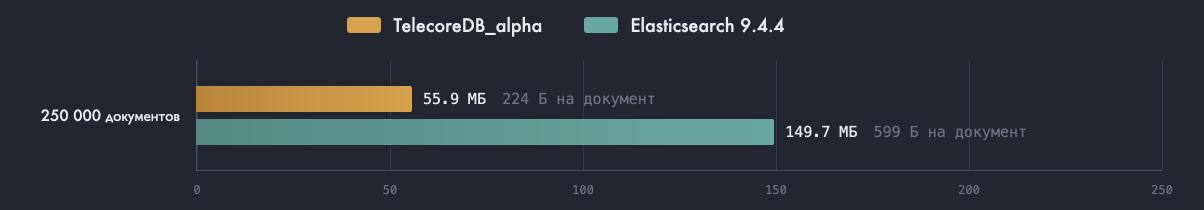
Недавно получили первую альфа версию. Пока функционал включает только полнотекстовый и базовый поиск, но первые результаты тестов уже есть.

➡️ На небольших выборках (100 и 250 тысяч документов) скорость поиска уже превосходит Elasticsearch, особенно при сложных запросах. Также система не резервирует всю память под себя и потребляет меньше дискового пространства.

Это лишь первая стабильная версия, примерно лишь 10% от полного продукта. Впереди дальнейшие оптимизации, в том числе под масштабы десятков миллиардов строк, которые у нас обычно хранятся, а также внедрение векторного поиска.


Телеграм превратился в гигантскую платформу, где можно найти буквально всё. Раньше ВК пытался занять ту же нишу, объединяя общение, поиск друзей, контент и новости. Самым популярным пабликом (после самого @ VK ) был «Леонардо Дайвинчик». Это был первый массовый опыт взаимодействия с ботами. Вклад проекта огромен, и именно его успех заложил основу для современной реализации ботов в Телеграм.

Тема дейтинг-ботов сейчас бурно развивается, их функционал стал значительно обширнее. Если раньше у «Дайвинчика» не было конкурентов, то сейчас их масса. Конкуренция всегда на руку пользователям, как это было с ботами по типу гб.
Каждый запрос технически стоит копейки, базы данных не требуют огромных затрат. Поэтому раньше боты были не такими дорогими да и даже мы почти не брали плату (в разумных пределах). Сейчас же цена формируется не столько из-за себестоимости запросов, сколько из-за рисков и содержания приватных баз.
Подписки на дейтинг-сервисы (многие, но не все) стоят дороже, чем доступ к Шерлоку или другим аналогичным инструментам. Некоторые тарифы достигают 1500₽ в месяц. Высокая цена не всегда говорит о плохом; проблема в том, что владельцам ботов невыгодно, чтобы вы реально нашли пару. Зачастую у таких проектов даже нет базовых рекомендаций.

Внедрение рекомендаций в дейтинг это непомерно сложная задача. Главная проблема так называемые «шлюхаботы» (аккаунты, продающие доступ к приваткам или пиарящие каналы с 🔞+ контентом). Пользователи, особенно мужчины, часто останавливаются на таких анкетах из-за вызывающих фото или описаний и это ломает рекомендации.
И это общеотраслевая проблема, встречающаяся в TikTok и других соцсетях. Без борьбы с этим платформы превратились бы в аналоги OnlyFans или Pornhub. Есть ещё один нюанс: если пользователь не обладает классической внешностью, система рекомендаций может просто не показывать его анкету из-за отсутствия положительных реакций. Можно ли считать это минусом? С одной стороны, алгоритмы работают корректно, фильтруя контент, с другой это снижает динамику матчей, так как лента заполняется только «красивыми» фото.
На Kaggle доступны открытые датасеты дейтинговых приложений, помогающие новым проектам настраивать рекомендации. Однако существует проблема «холодного старта» (cold start), решений для которой пока немного. Пример решения в Яндекс.Музыке используют векторные представления треков. ИИ-модель анализирует трек, определяет его сходство с другими, и на этом строятся рекомендации до накопления пользовательских реакций.

В дейтинге такой подход тоже возможен, но специализированных моделей пока нет, так как для обучения требуются уже готовые данные да и много мощностей. Надеюсь, такие системы появятся в ближайшее время.


Так как все проекты telecore связаны с поиском и доведения его до SOTA. Даже на примере телеграм пока никто не сделал что то примерно такое же как мы. Про сам проект и его дальнейшее развитие мы расскажем позже.
Наша задача давать пользователям то что они хотят.


⚠️ Уязвимость в боте, дающая доступ к перепискам

Недавно в одном из популярных Telegram-ботов была обнаружена критическая уязвимость, позволяющая читать переписки внутри сервиса (не в самом Telegram, а именно внутри этого бота).

🔍 О деталях сервиса говорить не буду, но у него достаточно большое количество пользователей ежемесячно.

🛡️ Этот кейс наглядно показывает две важные вещи:
1. Telegram-боты нужно защищать не хуже обычных веб-сервисов.
2. Доверять свои личные переписки сторонним ботам лучше не стоит.

PS:
Да кстати, этот бот полный кал, потому что написав в техподдержку об уязвимости, там оказался обычный бот, у которого просто шаблонные ответы на каждый вопрос, других саппортов просто нет)))


Репост из: RedShift
16 мая в Москве — RedShift Meetup-3 и финал CTF Eclipse-3
В один день пройдут два события по информационной безопасности. Митап по ИБ и финал RedShiftCTF в формате Defense CTF!

Что будет:

RedShift Meetup-3 — конференция с докладами, мастер-классами и возможностью пообщаться со спикерами и участниками.

Финал Eclipse-3 — Defense CTF. Команды будут защищать реальную инфраструктуру вживую.

Когда: 16 мая (суббота), 10:00–16:15
Где: Колледж программирования и кибербезопасности РТУ МИРЭА, 1-й Щипковский пер., 23, стр. 1, Москва

Для кого: студентов, начинающих специалистов и всех, кто интересуется ИБ.

Вход бесплатный, но регистрация обязательна — мест ограничено.
🔗 Регистрация: https://redshiftctf.ru/meetup

Организаторы: команда o1d_bu7_go1d, Колледж программирования и кибербезопасности РТУ МИРЭА, Хакатоны.рус
Партнёры: Гринатом, Элефус, Бастион, Media Effect

Подробности и обновления программы — в Telegram: @redshift_ctf
Будем рады видеть вас 16 мая.


🚀 Telecore API 2.0

Наконец-то можем сообщить вам, что API готово и мы уже проводим тесты.

💪 Наша главная цель: сделать гибкий, качественный и доступный поиск. С помощью API можно выполнять сложные запросы, чтобы находить именно то, что вам нужно. Вас никто не ограничивает в том, что именно искать: по сообщению, типу файла, названию файла и так далее.

✈️ Очень надеемся, что совсем скоро наш API появится во многих клиентах на всех устройствах. ( уже ведем разработку плагинов на extera и клиента на iOS)


Доступ к некоторым функциям API будет бесплатным, чтобы каждый мог попробовать наш поиск. Если у вас есть идеи, предложения или вы просто разработчик, который хочет что-то создать, можете писать админу — @Telecoreadm

API будет выдано не всем, а только проектам, которые реально будут полезны или смогут показать, что нужно улучшить.


Видео недоступно для предпросмотра
Смотреть в Telegram
Geospider вышел из беты!

Мы улучшили модель и оптимизировали поиск. Теперь он стал не только лучше, но и значительно оптимизирован по объему.

А вот Telecore пока еще не готов. API будет полностью пересобран, чтобы стать более гибким и удобным для встраивания в ваши продукты.
API даст возможность создать более удобный Telegram, в котором появится намного больше полезных функций, но пока мы ведем переговоры о том, как это реализовать.


Уже готово, но пока нет нужной архитектуры, чтобы выдержать всё то, что мы хотим реализовать


Даже Exploit запостил новость о невероятной утечке сообщений. Раздувание паники из ничего. Если каждый раз менять пароль, когда ваши чаты парсят боты, безопаснее от этого не станет. Люди даже не попробовали осмыслить информацию с поста.
И самое странное, они пишут про 78 миллионов файлов. Они что, каждое сообщение хранят в отдельном файлике?
И то 78 миллионов сообщений это настолько мало что даже сейчас только постов у нас почти в 10 раз больше, про сообщения я вообще не говорю.
И ещё интереснее, как они хотят, чтобы Discord на это отреагировал?

Обидно что таким людям ещё и платят за посты… ведь даже нейронка поняла что данный пост бред


В таком случае, мы взломали телеграм)


В этом году грядут большие перемены.
Мы проделали огромный путь, от обычного поиска по трем базам SQLite и телеграм бота, который работал на ноутбуке, до создания масштабной поисковой системы.

Следующий год будет полон открытий и новых проектов. Надеюсь, что и в вашей жизни тоже будет много всего интересного и нового.

С Новым годом! 🎉


Видео недоступно для предпросмотра
Смотреть в Telegram
GeoSpiderV2 теперь может найти место даже по отражению

Новая модель может найти место даже по маленькому отражению в плохом качестве и искажениями.
Скоро будут ещё тесты.

Telecore


Видео недоступно для предпросмотра
Смотреть в Telegram
УБИЙЦА GEOSPY ОТ Telecore

На самом деле это скорее исследовательский проект, в котором мы хотели изучить методы поиска местности по фото. Да уже существует GeoSpy, но он ограничен малым количеством городов США и доступ к нему закрыт. Мы же решили попробовать себя в этой сфере и сделать проект который будет искать по России, в данном случае по Москве.
У нас получилось сделать поиск по домам, магазинам и улицам достаточно точным, хотя пока и не идеальным.
Результаты модели GeoSpiderV1:

Фотографии улицы: 85+%

Улицу хорошо видно на заднем плане: 80+%

Улица далеко на фоне: 70+%

Часть улицы или часть здания: 45+%


Пока что модель ещё тупит, не всегда точно определяет геометрию по фасадам и не замечает мелкие детали. Иногда она плавает при смене времени года, а из-за отсутствия ночных фото в датасете поиск по ним успешен лишь в 10+% случаев.
Зато текущая версия старается понимать не только геометрию, но и контекст: она различает, где прилавок, а где подъезд или магазин. Плюс мы смогли круто оптимизировать поиск, он занимает меньше секунды, а датасет всей Москвы весит всего 100–150 ГБ.

Странно, что ни Яндекс, ни Google не сделали ничего похожего, хотя у них есть терабайты фотографий на каждое место.

⛔️ Так как модель часто слишком хорошо определяет здания, а в текущих реалиях это может применяться не только ради веселья, но и для чего то плохого, мы вынуждены закрыть доступ. Сейчас он открыт только для ограниченного круга лиц ( ну или в будущем выпустим ее бесплатную версию для поиска по Европе/азии).

После выявления недочетов мы готовы начать обучение второй версии. Она должна находить локации даже по ночным снимкам, при сильном искажении или смене плана.

И кстати, нет, мы не забросили основной проект по Telegram.
Просто сейчас инфраструктура не позволяет реализовать то, что мы задумали. Делать очередной тупой поисковик для доксеров мы не хотим. Наша цель ю: полностью изменить представление о поиске по Telegram и сделать его ещё лучше.
Анонс ждите в 2026.

Telecore


💵Госдума легализовала платный доступ к базам МВД для бизнеса

20 ноября Госдума приняла в третьем чтении закон, который впервые даёт коммерческим компаниям, банкам, страховым, МФО и другим, официальный платный доступ к базам данных МВД с реформацией о российских гражданах через систему межведомственного электронного взаимодействия (СМЭВ). Поправки внесены в статью 17 закона «О полиции», а 28 ноября документ подписал президент Путин. закон уже вступил в силу.

Раньше запрашивать информацию из баз МВД могли только госорганы, их должностные лица, а также иностранные правоохранители и международные полицейские организации при наличии договоров. Теперь коммерческие компании, структуры смогут легально получать данные о судимостях, розыске, административных правонарушениях, выданных паспортах, водительских удостоверениях, владельцах автомобилей, регистрации по месту жительства, миграционном статусе и запретах на выезд несовершеннолетних за границу.

Главное платить государству за каждый запрос. Тарифы утвердило правительство ещё 30 октября постановлением №1687: стандартная стоимость одного обращения через СМЭВ составляет 4,93 рубля, первичные запросы к цифровым профилям граждан обойдутся дороже: 10 рублей. Счета будут выставляться ежеквартально автоматически, причём плата взимается даже за ошибочные или дублирующие запросы, а также за ответы об отсутствии данных.

Бизнес уже выразил недовольство нововведением. ТБанк и участники Ассоциации больших данных считают тарифы завышенными: по оценкам финансового сектора, годовые расходы только банков могут превысить 200 миллиардов рублей. Представители ТБанка предупреждают, что повышение издержек заставит кредитные организации отказаться от части бесплатных для клиентов услуг, например, проверки штрафов ГИБДД или регистрации учётных записей в «Госуслугах». Кроме того, в постановлении не оговорены требования к стабильности и доступности тарифицируемых сервисов, что вызывает опасения у компаний.

Согласно официальной позиции властей, собранные средства пойдут на развитие информационных систем и модернизацию инфраструктуры СМЭВ, которая сейчас обрабатывает около 100 миллиардов транзакций в год, причём объём растёт в том числе за счёт запросов от коммерческих организаций. Минцифры подчёркивает, что доступ останется бесплатным в случаях, когда запросы необходимы для исполнения требований законодательства, например, при проверках клиентов в рамках борьбы с отмыванием денег.

Для компаний это означает новые возможности в проверке контрагентов и клиентов, но также дополнительную ответственность за защиту полученных данных. Эксперты предупреждают: бизнесу потребуется переосмысление процессов обработки персональных данных и усиление мер безопасности для предотвращения возможных утечек, которые могут привести к многомиллионным штрафам и уголовной ответственности. В законе прямо указано, что информация предоставляется «в случаях, предусмотренных федеральным законом», а порядок и размер платы определяет правительство. это означает, что простая оплата не даёт автоматического доступа к любым данным без правовых оснований.

Telecore



Арест владельца Userbox

31 октября 2025 года в Москве правоохранительные органы задержали Игоря Морозова, владелец Telegram-бота Userbox, который специализировался на поиске персональных данных по номеру телефона, email или никнейму в соцсетях. Это событие стало одним из первых крупных применений новой статьи 272.1 Уголовного кодекса РФ, введенной в декабре 2024 года для борьбы с незаконным оборотом такой информации. Бот агрегировал данные из утечек и открытых источников, что позволяло пользователям быстро получать ФИО, адреса и фото профилей, но теперь сервис полностью отключен.

Задержание Морозова, 25-летнего разработчика, произошло в ходе оперативной операции, где ключевую роль сыграл российский хостинг-провайдер Selectel: именно на их серверах размещалась инфраструктура бота, и компания предоставила данные о владельце по запросу силовиков. По информации источников, Морозов вел проект из разных городов, от Сочи до Екатеринбурга, а иногда из Грузии, но постоянная смена локаций не помогла избежать слежки. Его партнеры из Беларуси, отвечавшие за маркетинг и аналитику, тоже были задержаны в Минске.

«Остались работать ресурсы по пробиву, чьи сервера находятся вне России. Был уверен, что и сервер, и команда User_Search_bot тоже не в РФ, но, как оказалось, жизнь людей ничему не учит»

Источник- (https://t.me/novaya_europe/55874)


Очень странно что создатель реально думал что будет сидеть в рф, хостить на селектеле и оставаться безнаказанным)


Ч.2: Расследование и последствия.

После того как стример RastalandTV потерял $32 000 в прямом эфире, началось масштабное OSINT-расследование.

Как нашли хакера:

OPSEC-ошибка.
- Хакер оставил API токен своего Telegram бота для отправки логов, прямо в коде вредоносного ПО.

1. Доступ к C2: Исследователи, включая vx-underground и ZachXBT, использовали этот токен, чтобы подключиться к Telegram-каналу, куда стиллер отправлял украденные данные. Процесс был настолько простым, что его назвали «very shrimple».

2. Деанонимизация:
Через бота были получены участники канала в числе которых был и хакер. Исследователи получили его ID и через системы поиска по телеграмму нашли публичные чаты где пользователь оставлял сообщения, вышли на его Instagram-аккаунт.
3. Цифровой след: В профиле хакера была ссылка на LinkTree, которая вела на все его соцсети: YouTube, PayPal, Kick и другие. Это позволило полностью идентифицировать личность.

👁 Личность и последствия

🔤Имя:
Валентин Лопес (Valentin Lopez), аргентинский иммигрант, проживающий в Майами.
🔤Реакция:
Лопес не выказал раскаяния. В переписке с исследователями он насмехался над болезнью стримера.
🔤Последствия:
Управляющий C2-сервер был отключен исследователями в течение 24 часов после атаки.
Все данные о Лопесе были переданы в Иммиграционную и таможенную полицию США (ICE) и в другие органы.
Общий ущерб от его деятельности оценивается в $150 000–$200 000+, затронуто от 261 до 900+ пользователей.

Инцидент вызвал огромный резонанс. Криптосообщество и лидеры мнений оказали мощную поддержку Райво Плавниексу:

🔤Крипто-инвестор Алекс Беккер пожертвовал $32 500, полностью покрыв украденную сумму.
🔤Основатель Solana Анатолий Яковенко купил токенов $CANCER на $140 000.
🔤В результате капитализация токена $CANCER выросла до $2.5 млн, что также помогло стримеру.


Ч.1: 21 сентября 2025 года произошёл один из самых циничных инцидентов в киберпреступности. Хакер украл у Райво Плавниекса (Raivo Plavnieks), 26‑летнего стримера из Латвии, страдающего саркомой 4 стадии, 32 тысячи долларов средства которые были собраны на лечение.

Хронология -

30 июля 2025 года

Игра Block Blasters опубликована в Steam разработчиком Genesis Interactive. Набрала положительные отзывы.

30 августа 2025 года

Ровно через месяц после релиза хакер выпустил обновление: патч Build 19799326, содержащий скрытый криптостилер.

21 сентября 2025 года

Райво Плавниекс (RastalandTV) во время стрима скачал игру по предложению зрителя. В результате был украден токен CANCER стоимостью $32 000, собранные на лечение. Инцидент транслировался в прямом эфире, вызвав общественный резонанс.

21–22 сентября 2025 года

Началось активное расследование.

Группа исследователей:

- ZachXBT (@zachxbt) — ведущий криптовалютный следователь
- VX-Underground (@vxunderground) — команда анализа вредоносного ПО
- 1989 — OSINT‑исследователь
- C4L38, escrow_, andreee_eeeeee и другие

Группа начала собственное расследование чтобы вычислить личность хакера который на тот момент смог украсть по некоторым оценкам более 150 тысяч долларов

Показано 20 последних публикаций.