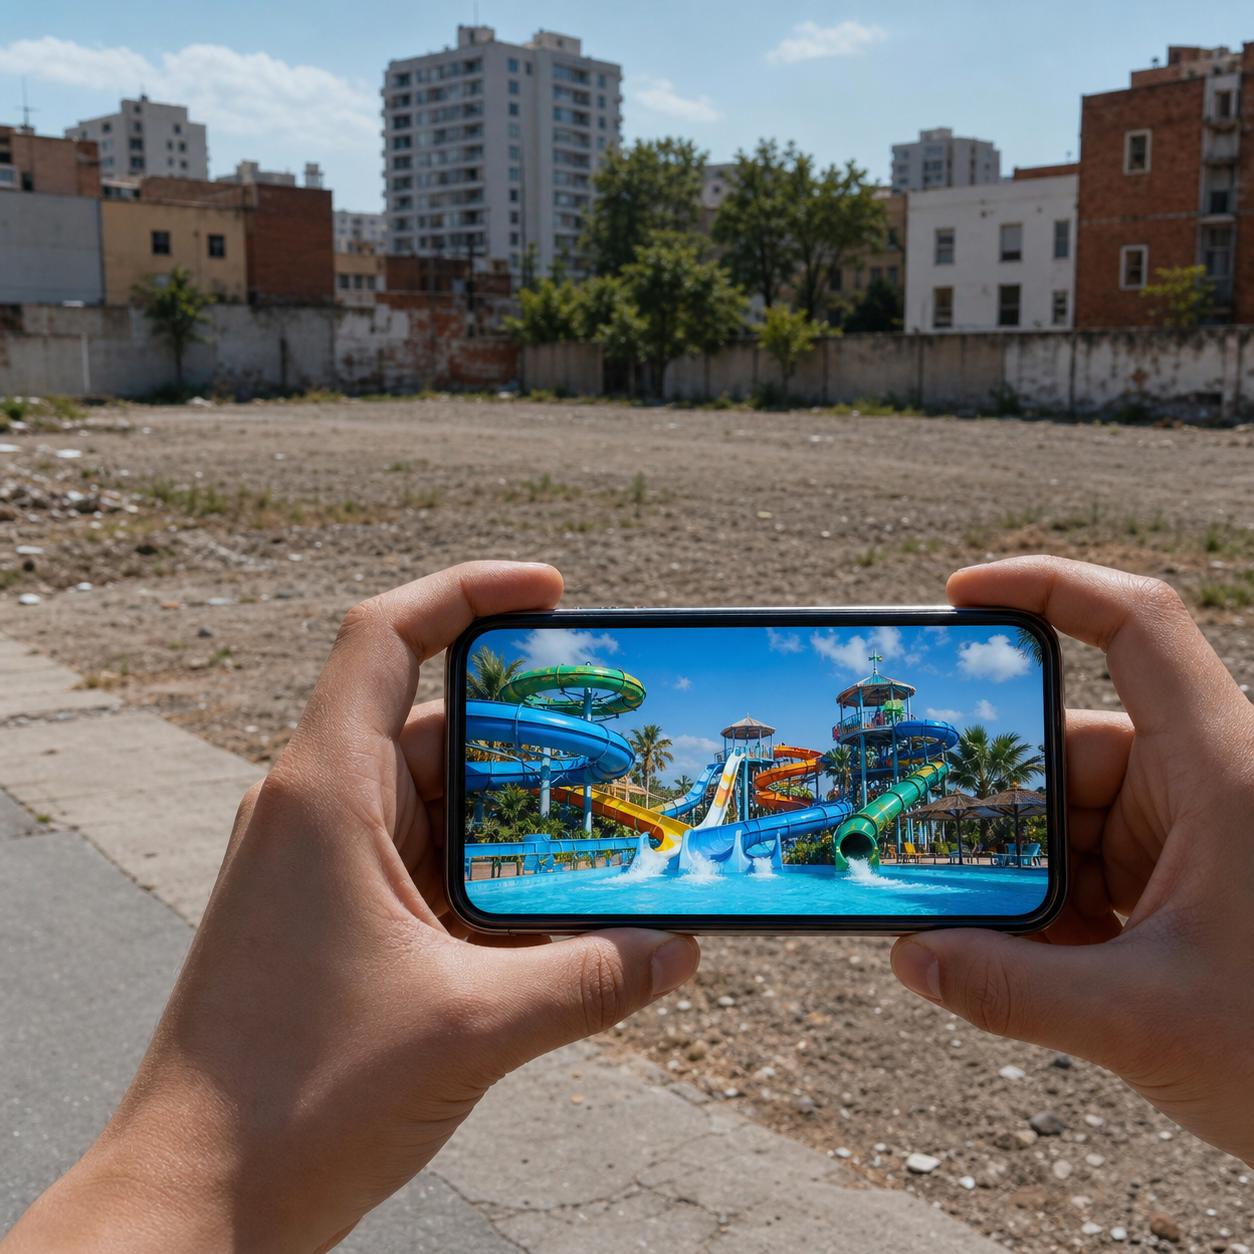
Аквапарк, которого нетИскусственный интеллект помогает мошенникам подделывать уже не только людей, но и целые места. 7 августа специалисты Kaspersky сообщили о кампании с сайтами несуществующих аквапарков и парков аттракционов в российских городах. Выявлено около 300 таких ресурсов.
Как устроена схема1. Человек видит рекламу нового развлекательного объекта в своём городе.
2. По ссылке открывается аккуратный сайт с изображениями аттракционов, адресом, описанием программы и подарками для посетителей.
3. Таймер сообщает, что акция скоро закончится, а «первые несколько сотен гостей» получат бесплатные билеты, напитки или другие бонусы.
4. Чтобы забрать подарок, предлагают перейти в закрытый канал мессенджера.
5. Дальше мошенники могут попытаться выманить данные учётной записи, платёжные реквизиты или другую конфиденциальную информацию.
Главная особенность кампании: злоумышленники не копируют известную компанию, а создают правдоподобный объект с нуля. Генеративный ИИ позволяет быстро менять город, название, адрес, фотографии и описание. Ранее мы рассказывали, как похожие технологии помогают подделать
лицо и голос руководителя. Здесь подделывают уже саму реальность вокруг предложения.
Что должно насторожить• объект якобы открылся недавно, но о нём ничего не сообщали городские власти и местные СМИ;
• на сайте нет юридического лица, телефона, правил посещения и возврата билетов;
• указан адрес, по которому находится другое здание или пустой участок;
• бесплатный билет можно получить только через закрытый канал;
• таймер каждый раз запускается заново;
• предложение требует действовать немедленно из-за «последних мест»;
• фотографии выглядят эффектно, но не показывают узнаваемых деталей города.
Красивый сайт подтверждает только существование сайта. Он не доказывает, что за ним стоит настоящий парк, компания или мероприятие.
Как проверить предложение1. Не переходите сразу из рекламы. Отдельно найдите название объекта через поиск.
2. Проверьте адрес на картах и сравните фотографии с панорамами.
3. Поищите новость об открытии на сайте администрации города, застройщика или в надёжных местных СМИ.
4. Проверьте, указаны ли организация, ИНН, контакты и правила возврата.
5. Не вводите пароль от мессенджера, коды из СМС и данные карты ради «бесплатного» билета.
6. Если уже передали пароль, завершите посторонние сеансы, смените его и включите двухфакторную аутентификацию.
7. Если раскрыли платёжные данные, сразу свяжитесь с банком по официальному номеру.
#мошенничество #фишинг #искусственныйинтеллект #безопасностьвсети #социальнаяинженерия
Источники:
Kaspersky GReAT