Hacking Ready | InfoSec


Гео и язык канала: Россия, Русский
Категория: Технологии


Авторский канал про кибербезопастность и хакинг.
Ресурсы, обучения, задачи, шпаргалки.
Ежедневно информация пополняется!
Cотрудничество: @energy_c
РКН: https://clck.ru/3QREFh

Зарегистрирован в РКН
Связанные каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


Пишем скрипт для автоматической проверки срока действия сервисных API-токенов.

Внезапное истечение срока действия API-ключей и JWT-токенов приводит к отказу сервисов и сбоям в работе интеграций. Автоматический парсинг поля exp в токенах позволяет вовремя отслеживать просроченные ключи и предупреждать о необходимости их ротации. Напишем Bash-скрипт, который декодирует JWT-токены и рассчитывает оставшийся срок жизни.

Создадим тестовый JWT-токен и запишем его в файл для последующего анализа скриптом.

cat token.txt
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiIxMjM0NTY3ODkwIiwibmFtZSI6IkFkbWluIiwiZXhwIjoyNTI0NjA4MDAwfQ.signature
EOF


Тестовый JWT-токен с фиксированным временем жизни успешно сформирован.

Напишем Bash-скрипт check_token.sh, который декодирует пейлоад JWT и сравнивает дата-штамп истечения с текущим временем.

cat check_token.sh
#!/bin/bash
TOKEN=$(cat token.txt)
PAYLOAD=$(echo "$TOKEN" | cut -d'.' -f2 | base64 -d 2>/dev/null)
EXP=$(echo "$PAYLOAD" | grep -o '"exp":[0-9]*' | cut -d':' -f2)
NOW=$(date +%s)
DAYS=$(( (EXP - NOW) / 86400 ))
echo "[+] Токен действителен еще $DAYS дней"
EOF
chmod +x check_token.sh


Скрипт декодирования и расчета оставшегося срока жизни токена готов к запуску.

Запустим проверки статуса и оставшегося срока действия токена.

./check_token.sh


Скрипт успешно декодировал токен и вывел количество оставшихся дней до истечения.


# проверка (контрольная проверка корректности парсинга даты токена)
./check_token.sh | grep -q "действителен" && echo "Проверка токенов работает"


Ожидаемый вывод: Проверка токенов работает


# cleanup (удаление временных файлов скрипта и токена)
rm -f token.txt check_token.sh


Регулярная валидация сроков действия ключей через cron предотвращает простои критических сервисов и внешних интеграций. Интегрируйте этот скрипт в свой мониторинг для отправки алертов в Telegram при остатке менее 7 дней.

➡️ Hacking Ready | #практика


Как мгновенно узнать, кто и когда извлекал или менял критический файл в системе?

Стандартные метки времени легко подделать, а обычные логи не всегда фиксируют чтение или модификацию конкретных конфигов. Подсистема подсистема Linux Audit Framework и утилита auditctl позволяют повесить на любой файл или каталог круглосуточное наблюдение прямо на уровне ядра.

Вешаем правило аудита на чтение, запись, изменение атрибутов и попытки удаления файла с уникальным тегом:

$ sudo auditctl -w /etc/shadow -p rwxa -k shadow_monitor


Ищем в журнале аудита события, привязанные к нашему тегу, чтобы увидеть UID пользователя и вызванную команду:


$ sudo ausearch -k shadow_monitor -i


Проверяем список активных правил аудита в ядре и при необходимости снимаем наблюдение с файла:


$ sudo auditctl -l
$ sudo auditctl -W /etc/shadow -p rwxa -k shadow_monitor


Важно: правила, заданные через auditctl, сбрасываются после перезагрузки — для постоянного мониторинга добавляйте их в /etc/audit/rules.d/audit.rules.

🔥 Нативный инструмент системного аудита, который работает без внешних демонов и регистрирует обращения к секретам до того, как их успеют подчистить.

➡️ Hacking Ready | #совет


⚡️ Полный стек специалиста по кибербезопасности в одном бандле

Хватит собирать знания по крупицам. Мы объединили 5 флагманских прикладных курсов CyberYozh Academy в единую экосистему.

Все ключевые инструменты для работы в безопасности и автоматизации:
▪️ Базы данных: SQL для хакера
▪️ ОС и инфраструктура: Linux CyberPunk (с официальным дипломом сисадмина)
▪️ Практический пентест: HackerPoint + HackerPoint (Blue vs Red Team)
▪️ Кодинг и автоматизация: AI-помощники на Python

Вместо покупки разрозненных курсов по отдельности (~250 000 ₽), вы забираете полный комплект за 50 000 ₽.

⚠️В открытом доступе на сайте этого бандла нет - предложение доступно только по прямому запросу.

🦔Отправь промокод HackingReady в чат с менеджером, чтобы закрепить за собой скидку и узнать подробности:
👉@cyacademy_support


Разбираем 7 ключевых команд для автоматической очистки метаданных из EXIF/PDF перед публикацией!

Это базовый набор: команды для быстрого удаления геолокации и тегов из фото, очистки авторов и истории изменений в PDF-документах, пакетного затирания профилей изображений и удаления скрытых метаданных из медиафайлов.

➡️ Hacking Ready | #шпора


📂 Напоминалка по созданию безопасного тестового стенда!

Изолированное окружение позволяет проверять уязвимости, экспериментировать с настройками и проводить нагрузочные тесты без риска для рабочих систем.

На картинке 7 шагов подготовки стенда: от определения сценариев и изоляции сети до безопасных данных, Infrastructure as Code, мониторинга, настройки защиты и автоматического сброса окружения.

Сохрани, чтобы не потерять!

➡️ Hacking Ready | #ресурс


Разворачиваем локальный сервер централизованного сбора логов Syslog-ng.

Децентрализованное хранение журналов на разных серверах затрудняет расследование инцидентов и позволяет злоумышленникам заметать следы. Поднятие единого сервера Syslog-ng позволяет собирать логи со всей инфраструктуры в реальном времени и защищать их от модификации. Мы развернем и настроим прием лог-событий по протоколу UDP на порту 514.
Установим Syslog-ng в систему с помощью стандартного пакетного менеджера.

sudo apt-get update && sudo apt-get install -y syslog-ng


Пакет Syslog-ng успешно установлен и готов к конфигурированию.

Создадим конфигурационный файл syslog-ng-custom.conf, определяющий прием сетевых логов и их сохранение в отдельные файлы по хостам.

cat syslog-ng-custom.conf
source s_net { udp(ip(0.0.0.0) port(514)); };
destination d_clients { file("/var/log/remote/${HOST}.log"); };
log { source(s_net); destination(d_clients); };
EOF


Конфигурация приема сетевых логов по UDP сформирована и готова к подключению.

Запустим экземпляр Syslog-ng в тестовом режиме с указанием нового файла конфигурации.

sudo syslog-ng -f syslog-ng-custom.conf -F &


Сервер сбора логов запущен в фоновом режиме и прослушивает сетевой порт.


# проверка (проверка прослушивания порта 514 утилитой netstat или ss)
ss -ulpn | grep 514


Ожидаемый вывод: UNCONN 0 0 0.0.0.0:514 0.0.0.0:*


# cleanup (остановка тестового процесса syslog-ng и удаление конфига)
pkill syslog-ng && rm -f syslog-ng-custom.conf


Централизованный сбор логов необходим для корректного проведения расследований и своевременного обнаружения аномалий. Для боевых окружений обязательно используйте протокол TLS поверх TCP вместо открытого UDP-трафика. Выполнять только в изолированной среде / по разрешению.

➡️ Hacking Ready | #практика


📂 Напоминалка по подготовке к security-аудиту!

Перед началом проверки важно собрать максимум информации о проекте, его функциональности, доступах и инфраструктуре. Это помогает точнее определить границы аудита и не тратить время на лишние проверки.

На картинке чек-лист вопросов к команде разработки: от архитектуры, ролей и обрабатываемых данных до окружения, уже внедрённых мер безопасности, предыдущих проверок и правил взаимодействия.

Сохрани, чтобы не потерять!

➡️ Hacking Ready | #ресурс


Разбираем 7 ключевых команд для развёртывания локального Honeypot-ловушки на Python за 5 минут!

Это базовый набор: команды для прослушивания портов и имитации сервисов, захвата входящих соединений и логгирования атак, а также перенаправления трафика для перехвата активности атакующих.

➡️ Hacking Ready | #шпора


Как запретить запуск вредоносных скриптов и бинарников из домашней директории?

Атакующие и вредоносное ПО часто загружают исполняемые файлы в /home или /tmp, так как эти директории доступны для записи обычному пользователю. Монтирование /home с опцией noexec запрещает прямое исполнение любых бинарных файлов в этом разделе, блокируя первичные векторы закрепления.

Проверяем текущие параметры монтирования раздела и перемонтируем его с флагом noexec:

$ mount | grep /home
$ sudo mount -o remount,noexec /home


Добавляем параметр noexec в /etc/fstab, чтобы защита сохранялась после перезагрузки системы:

$ grep /home /etc/fstab
$ sudo sed -i '/\ \/home\ /s/defaults/defaults,noexec/' /etc/fstab


Важно: опция noexec не защищает от запуска скриптов через явный вызов интерпретатора (например, python3 /home/user/script.py или bash /home/user/payload.sh).

🔥 Простая и эффективная мера базлайнинга, которая за секунду усложняет жизнь злоумышленникам и снижает риск выполнения дропперов в Linux.

➡️ Hacking Ready | #совет


📂 Напоминалка по типичным анти-паттернам безопасности в старых PHP/JS-проектах!

Унаследованный код часто содержит опасные подходы, которые годами остаются незамеченными и становятся причиной уязвимостей.

На картинке разобраны 7 распространённых проблем: SQL-инъекции, XSS, хранение секретов в коде, отсутствие проверки прав и авторизации, CSRF, доверие данным от клиента и устаревшие библиотеки. Также показан быстрый чек-лист для проверки проекта и основные шаги по устранению таких рисков.

Сохрани, чтобы не потерять!

➡️ Hacking Ready | #ресурс


❤️ Глубокая статья на Habr для тех, кто хочет улучшить навыки в: анализе атак нового поколения и защите сетевой инфраструктуры!

В этой статье:
• разбор концепции «агентного AI» в руках хакеров — автоматизация полного цикла атаки от разведки до эксфильтрации;
• практические уязвимости протокола Model Context Protocol (MCP) и риски компрометации «теневых» ИИ-сервисов;
• векторы эксплуатации legacy-систем удаленного доступа (VPN) и построение защиты по принципу Assume Breach.

🔊 Продолжай читать на Habr!


➡️ Hacking Ready | #статья


Как мгновенно сгенерировать стойкий пароль в Linux без стороннего софта и онлайн-сервисов?

Генерация секретов через сторонние сайты или простые генераторы небезопасна и неудобна при администрировании серверов. Псевдоустройство /dev/urandom обращается напрямую к криптографической энтропии ядра Linux, позволяя создавать абсолютно случайные и устойчивые к брутфорсу пароли любой длины в одну строчку.

Генерация безопасного пароля из букв, цифр и спецсимволов заданной длины:

$ tr -dc 'A-Za-z0-9!@#$%^&*' < /dev/urandom | head -c 24; echo


Команда фильтрует поток случайных байт, оставляя только надежные печатные символы, и отсекает вывод на 24-м знаке.

Создание сложной альфа-нумерической строки без спецсимволов для конфигураций, критичных к синтаксису:

$ tr -dc 'A-Za-z0-9' < /dev/urandom | head -c 32; echo


Полученный ключ идеально подойдет для API-токенов, паролей баз данных или системных пользователей.

Важно: на некоторых минималистичных версиях macOS и BSD-системах синтаксис tr требует использования LC_ALL=C tr -dc ... во избежание ошибок кодировки UTF-8.

🔥 Работает из коробки на любом Linux-сервере, в Docker-контейнерах и SSH-сессиях без установки apass, pwgen или openssl.

➡️ Hacking Ready | #совет


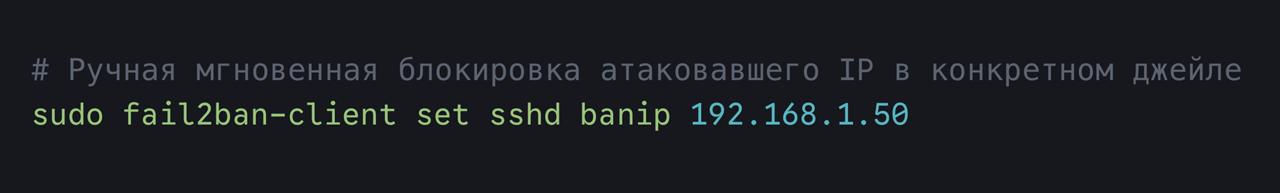
Как за секунду принудительно заблокировать подозрительный IP через Fail2ban без редактирования конфигов?

Когда вы видите в логах активный брутфорс или сканирование, ждущие правила Fail2ban могут сработать не сразу из-за лимитов попыток. Команда fail2ban-client позволяет админу или аналитику безопасности вручную отправить атакующий IP-адрес в бан на уровне фаервола в один клик.

Мгновенная блокировка вредоносного адреса в правиле защиты SSH:

$ sudo fail2ban-client set sshd banip 192.168.1.50


Команда незамедлительно занесет IP в правила iptables/nftables для выбранного джейла, обрывая доступ.

Быстрая проверка списка заблокированных адресов и снятие бана в случае ошибки

$ sudo fail2ban-client status sshd
$ sudo fail2ban-client set sshd unbanip 192.168.1.50


Вы увидите текущий список забаненных узлов и сможете при необходимости разблокировать легитимный адрес.

Важно: выполнять только в изолированной среде / по разрешению. Имя джейла (sshd) должно быть активно в вашей конфигурации Fail2ban, иначе клиент выдаст ошибку.

🔥 Экономит время при отражении атак в реальном времени, когда нужно отсечь атакующего до того, как он подберет пароль или исчерпает лимит попыток.

➡️ Hacking Ready | #совет


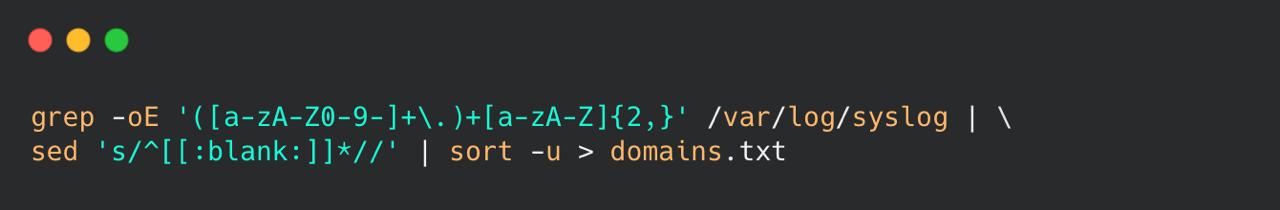
Как за секунду извлечь все домены и поддомены из гигабайтов сырых логов без использования тяжелых парсеров?

Во время разведки (Recon) или анализа инцидентов приходится прочесывать гигантские текстовые дампы, DNS-кеши и логи веб-серверов. Использование стандартных утилит grep и sed с регулярными выражениями позволяет мгновенно профильтровать шум и получить чистый список доменных имен.

Ищем все строки, похожие на домены, и вырезаем только совпадения с помощью grep:

$ grep -oE '([a-zA-Z0-9-]+\.)+[a-zA-Z]{2,}' access.log > raw_domains.txt


Очищаем список от дубликатов, сортируем результаты и приводим всё к нижнему регистру:

$ sed 's/\.$//' raw_domains.txt | tr '[:upper:]' '[:lower:]' | sort -u > clean_domains.txt


Проверяем размер полученного списка и смотрим первые найденные уникальные поддомены:

$ wc -l clean_domains.txt && head -n 5 clean_domains.txt


Важно: регулярное выражение извлекает только валидные по синтаксису FQDN, но не проверяет их реальную существование или доступность — выполнять только в изолированной среде / по разрешению.

🔥 Экономит часы ручной работы при разведке внешней поверхности атаки и разборе сетевых дампов в CLI.

➡️ Hacking Ready | #совет


Как мгновенно узнать, что кто-то прочитал критически важный файл на вашем сервере?

Если злоумышленник или неавторизованный пользователь получает доступ к системе, он первым делом ищет пароли, ключи и конфиги. Превратив секретный файл в honeypot-ловушку, можно автоматически перехватывать факт обращения к нему и оперативно реагировать на инцидент.

Устанавливаем утилиту мониторинга событий файловой системы и создаем изолированный лог:

$ sudo apt install inotify-tools -y
$ sudo touch /var/log/honeypot_alerts.log


Запускаем фоновый демон, который при событии чтения файла генерирует сисадмину алерты и фиксирует факт обращения:

$ inotifywait -m -e open /etc/mysql/secret.conf | while read path action file; do
echo "[!] ALERT: File $file was READ at $(date)" >> /var/log/honeypot_alerts.log
done &


Проверяем сработку при попытке чтения файла и смотрим сформированный лог с меткой времени:

$ cat /etc/mysql/secret.conf
$ tail -n 1 /var/log/honeypot_alerts.log


Важно: метод отслеживает факт открытия файла на чтение (open), но не блокирует сам доступ — используйте для файлов-приманок в изолированной среде / по разрешению.

🔥 Эффективный способ раннего обнаружения разведки злоумышленника в системе без развертывания сложных SIEM-систем.

➡️ Hacking Ready | #совет


Разбираем 7 ключевых команд YARA для моментального обнаружения веб-шеллов в директориях!

Это базовый набор: команды для рекурсивного сканирования директорий веб-сервера, вывода сигнатурных совпадений и метаданных, фильтрации по тегам и многопоточной проверки файловой системы.

➡️ Hacking Ready | #шпора


Зачем регулярно чистить каталог /tmp, если место на диске еще не закончилось?

Малварь и веб-шеплы часто используют /tmp как постоянное хранилище для исполняемых файлов, логов выгрузки и временных сокетов. Регулярная очистка устаревших файлов лишает вредоносные скрипты закрепления в системе и заставляет атакующих заново раскрывать свои действия при попытке вызова стейджеров.

Быстрое удаление всех файлов в /tmp, к которым не обращались более 24 часов:

$ sudo tmpwatch --atime 24h /tmp


Утилита аккуратно удалит устаревшие артефакты, не затронув активные сокеты и рабочие процессы.

Использование альтернативной команды find для поиска и зачистки подозрительных исполняемых файлов в директории:

$ sudo find /tmp -type f -executable -mtime +1 -delete


Команда найдет и удалит все исполняемые бинарники старше одних суток, нейтрализуя забытые вредоносные утилиты.

Важно: выполнять только в изолированной среде / по разрешению. Слепая очистка через rm -rf /tmp/* может нарушить работу запущенных сервисов, использующих системные сокеты и lock-файлы.

🔥 Лишает атаковавшего возможности незаметно удерживать свои инструменты на сервере и заставляет малварь оставлять новые следы в логах.


➡️ Hacking Ready | #совет


❤️ Занимательная статья на Habr для тех, кто хочет быстро разобраться в самых опасных уязвимостях месяца и понять, что реально эксплуатируется в 2026 году!

В этой статье:
• Разбираются трендовые CVE июня и почему часть из них уже представляет практическую угрозу для инфраструктуры;
• Показано, какие уязвимости получили публичные эксплойты или признаки эксплуатации в реальной среде;
• Разобраны выводы по приоритизации патчей, чтобы не тратить время на менее значимые баги.

🔊 Продолжай читать на Habr!


➡️ Hacking Ready | #статья

Показано 18 последних публикаций.