


Как мгновенно узнать, что кто-то прочитал критически важный файл на вашем сервере?
Если злоумышленник или неавторизованный пользователь получает доступ к системе, он первым делом ищет пароли, ключи и конфиги. Превратив секретный файл в honeypot-ловушку, можно автоматически перехватывать факт обращения к нему и оперативно реагировать на инцидент.
Устанавливаем утилиту мониторинга событий файловой системы и создаем изолированный лог:
$ sudo apt install inotify-tools -y
$ sudo touch /var/log/honeypot_alerts.log
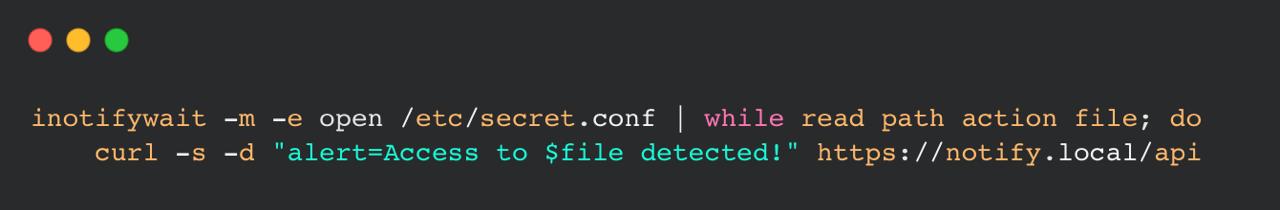
Запускаем фоновый демон, который при событии чтения файла генерирует сисадмину алерты и фиксирует факт обращения:
$ inotifywait -m -e open /etc/mysql/secret.conf | while read path action file; do
echo "[!] ALERT: File $file was READ at $(date)" >> /var/log/honeypot_alerts.log
done &
Проверяем сработку при попытке чтения файла и смотрим сформированный лог с меткой времени:
$ cat /etc/mysql/secret.conf
$ tail -n 1 /var/log/honeypot_alerts.log
Важно: метод отслеживает факт открытия файла на чтение (open), но не блокирует сам доступ — используйте для файлов-приманок в изолированной среде / по разрешению.
🔥 Эффективный способ раннего обнаружения разведки злоумышленника в системе без развертывания сложных SIEM-систем.
➡️ Hacking Ready | #совет