PR machine


Гео и язык канала: Россия, Русский


Первый канал о коммуникациях при киберинцидентах. Для тех, кто отвечает за последствия.
Я Ника Комарова, 20+ лет рулю PR-машиной в аварийных режимах. Здесь остросюжетные разборы PR-кейсов из ИТ и ИБ. Больше: https://nikakomarova.ru/
Связь: @NikaSuperstar

Связанные каналы  |  Похожие каналы
Гео и язык канала
Россия, Русский
Статистика
Фильтр публикаций


Утро в департамент, друзья!

Мамкин блогер на связи. Решила я еще в сентябре ответственно запилить вторую часть статьи Мифы и легенды антикризиса во время киберинцидента, чтоб вы долго не ждали. И что? И ничего. VC сообщил, что у мне дозволителен 1 материал в месяц. Пришлось мариновать публикацию до октября. Но этот день настал 😅

Напомню предысторию: админ ваш слегка подпрыгнул в своем гараже от некоторых задорных заявлений в медиях про то, как выстраивать кризисную коммуникацию во время взлома, утечки, подставы от подрядчика и прочих кибернеприятностей. Часть заблуждений мы разнесли в прошлый раз.

А вот какое мифотворчество на разделочном столе сегодня:

📌 Миф # 4. Во время киберкризиса от ИБ нужны четкие вводные, а что и кому говорить — решает PR. Не будем наступать на больное место пиарщикам, но, увы, во время киберинцидента про "четкие вводные", по крайней мере, в начале кризисного цикла, можно забыть.

📌 Миф # 5. В течение трех-пяти дней после кибератаки вы должны объяснить, что произошло. Эта рекомендация примерно в одном ряду с кибергаданием на кофейной гуще и аргументом "ИИ сказал: пора". Такое нам не надо.

Если опыта публичного реагирования на киберкризис у вас пока нет, бонусом привела три контрольных вопроса для принятия решения, что говорить на публику.

✅ Вторая часть статьи — здесь 👀 лучше зайдет под кофе.

PS. Кстати, на фото я в городе-герое Хошимине пью дивный американо в японской сети % Arabica. Если любите кофе — это маст. Как думаете, что изображает их лого у меня над головой?


Пицца на вынос

Бегаю между консультациями и стартую два тяжелых PR-проекта, поэтому времени на еду нет. Но щелкнула профдеформация: проверила, что там у Додо. А там уже и партнер в деле, и самоопровержение в СМИ, и новый раунд с атакующими. Наши замечания по кейсу получили косвенные ответы. Признавайтесь, кто отправил мой прошлый пост в Додо? Этот тоже отправьте, и закончим с бесплатным кризисным консалтингом 😜

Где мы остановились?

🔠 27–28 сентября сеть пиццерий Додо была атакована. Кризис вышел в паблик через СМИ, затем туда же вышла Додо, признав кибератаку и возможную компрометацию части клиентских данных. А дальше на пиццу посыпались экстра-добавки.

🔠 29 сентября — Казахстан. Местное СМИ BES.media получает комментарий от Додо: данные пользователей в Казахстане атакой не затронуты. Ок, но есть одна деталь: комментарий поступает от службы поддержки Додо пиццы.

Местные пользователи выдохнули. Но, как выяснилось, рановато.

🔠 30 сентября — атаковавшие Додо злодеи DataSuckers внезапно выкатывают отдельную статистику по украденным данным. Регион? Правильно, Казахстан. Совпадение? Ну, думайте.

По данным источника, хакеры заявляют о 6,5 млн уникальных телефонных номеров, 6,7 млн клиентов и более 59 млн заказов. В качестве доказательства публикуют данные 1000 последних зарегистрированных пользователей. Правда, потом удаляют.

Было ли это прямым ответом хакеров на заявление компании? Я бы сказала да, поскольку по таймингу эскалация и кризис-сателлит появляются ровно по законам жанра. Но это — мое мнение.

🔠 30 сентября — уже под вечер Додо рассылает казахстанским СМИ пресс-релиз. Теперь там другое: данные части казахстанских клиентов могли быть затронуты.

Ну а BES.media, которое выходило с заголовком «До данных казахстанцев не добрались», уже на следующий день пишет: «Данные казахстанских клиентов могли попасть к злоумышленникам». Всего сутки — и заголовок совершает эпичный разворот на 180 градусов.

🔠🔠🔠🔠🔠🔠🔠
Что имеем?

Вернемся к той крошечной детали: откуда служба поддержки знала, что казахстанцы не пострадали? Была ли она вообще авторизована комментировать СМИ и откуда получила эту информацию? И если картина была настолько ясной, почему на следующий день официальная коммуникация Додо уже допускала, что данные казахстанских клиентов могли утечь?

Похоже на старый добрый рассинхрон кризисного штаба. Расследование идет, картина меняется, а поддержка, PR и технические команды должны каким-то чудом дуть в одну дуду. Но этого не происходит и вчерашняя успокаивающая инъекция в инфополе сегодня превращается в новый кризисный инфоповод.

Две придирки из прошлого разбора Додо тоже поправила: клиентам наконец сказали, чего опасаться, а формулировку про платежные данные сделали точнее. Также в публикациях появился неназванный участник инцидента — партнер, через которого и произошла компрометация. Но этот дополнительный соус как будто просился с самого начала.

Прогнала этот кризис через свой плейбук, усилила пару рекомендаций. И на неделе выкачу продолжение статьи про мифы кризисного реагирования.

Если пропаду в делах, то вот вам еще стикер на винный холодильник пиарщика:

Недостаток коммуникаций в кризисе опасен. Но еще хуже — слишком рано сказать слишком много и слишком уверенно. PR Machine


ДоДоступ к данным

Всякий раз, когда не сразу разбираю кризис с киберинцидентом, получаю сообщения типа: это ты их консультируешь? Не я, друзья. Но если бы я была кризисным консультантом Додо Пиццы, обратила бы внимание на обратную логику антикризисного сообщения, многообещающий вывод и саму схему развития кризисного цикла.

Помните разбор инцидента туроператора TEZ TOUR? Так вот любители громко "хоронить" чужие бренды теперь нацелились на Додо Пиццу. Атакующие DataSuckers в своем телеграм-канале заявили о похищении 2–3 ТБ данных сети пиццерий. Об этом, насколько вижу, первым написал SecPost вчера в 18:19. Тогда Додо не дала комментарий журналистам.

Но примерно через два часа в своем телеграм-канале Додо публикует официальную версию событий: ее ИТ-система подверглась кибератаке "вчера и сегодня". Команда ИБ делает все возможное, чтоб это не повторилось. Стоп, а это точно то, что нужно знать мне, как условному клиенту Додо, в первую очередь?

Лишь после этого блока появляется информация, ради которой аудитория читает пост:
«...хотим открыто рассказать, какие данные части наших клиентов могли оказаться в доступе: имена, адреса, email, телефоны, даты рождений, составы заказов. Платежные данные мы не храним — они в безопасности. О произошедшем мы уведомили Роскомнадзор».


У кого именно "в доступе" не сказано. Формулировка мягкая, а между тем уведомление РКН говорит о том, что компания уже квалифицировала инцидент как достаточный для выхода к регулятору, а значит затрагивающий персональные данные.

А дальше на тоненького. В сообщении говорится, что платежные данные Додо не хранит и делается железобетонный вывод: они — в безопасности. Но одно из другого не вытекает. Если платежные реквизиты не хранятся, это может означать, что в скомпрометированной базе их не должно быть. А вот утверждать их безопасность можно только если уже установлено, что платежный контур инцидентом не затронут.

"Доступ злоумышленникам заблокирован, внутренняя проверка продолжается. Если вас разлогинит, не переживайте: это одна из мер по защите аккаунтов"


Объяснение логаута из аккаунта — правильный ход для купирования других интерпретаций в антикризисе. Если пользователь пытается зайти в акк, а его выкидывает, первая мысль: мой аккаунт угнали. Додо объяснила это защитной мерой, чтоб не получить новую волну пользовательского негодования. Предположу, что это и стало основным триггером выхода в публичное поле. Но это не дает ответа на вопрос: что делать пользователю дальше и чем это грозит?

🔠🔠🔠🔠🔠🔠🔠🔠

Итогом конструкция кризисного цикла снова начинается со злоумышленников, но публичность им дает не дефейс сайта, а СМИ. Главный вопрос к первой коммуникации Додо — почему начали с геройских сражений ИБ, а не с того, что важно клиенту? Также неясно, что означает формулировка про атаки вчера и сегодня, и зачем она нужна? Опровержения объема украденных данных пока нет, но, как пишут здесь, если заявления злодеев подтвердятся, это может стать одной из крупнейших утечек года.

Додо выдерживает эмпатичный ToV, говорит “не переживайте”, но извинений не приносит и похоже пообещала то, что находится вне ее зоны ответственности.

Респект за то, что не отключили комменты, но там уже не только ждут пиццы в подарок, но и жалуются на звонки мошенников и недоступность аккаунтов. Очевидно, Додо пора выходить с апдейтом. Причем, в ближайшие часы.

А мы традиционно пожелаем компании скорого возврата в нормальный режим, сил и ретроспективного анализа 🍕

#кибербез #антикризис


Учебная тревога на подкасте

Распахните сундук для идей, друзья! Мой PR-джунелло обнаружил шикарный подкаст. Вы можете мне возразить: Ника, от подкастов у всех уже баннерная слепота вперемежку с баннерной тошнотой, сколько можно? И я соглашусь: зритель устал, избалован, его время дорого, а однотипным контентом залит весь интернет. Но есть еще кое-какие свежие ягодки на этом торте 😎

Встречаем топ-менеджера по рискам Хуш Кашьяп компании Vanta, поставщика AI платформы для управления комплаенсом и доверием. Она лихо поместила Златко Унгера, эксперта по кибербезу Wiz, в высокорисковую ситуацию, и заставила его принимать решения под давлением в супер-ограниченные сроки.

Короткий подкаст снят в формате тейблтоп — симуляции кризисной ситуации с постоянно ухудшающимися вводными. Я люблю тейблтопы за фан и пользу, с удовольствием провожу кризисные учения для PR-команд, поэтому мне особенно приятно видеть, как инженер шутит, потеет, выкручивается и супер-естественно ведет себя в кадре. Мисс Кашьяп заходит с козырей:

— Привет, Златко, сегодня ты будешь директором по кибербезопасности медицинской компании. В ней 9500 сотрудников, в твоей команде 48 человек...
— Ого, ну хорошо...


Следующие 32 минуты 20 секунд Златко разруливает киберинцидент, вживаясь в роль на ходу, хочет отправить досудебку на ресерчеров, говорит, что PR, мол, знает, что делать, а потом в ужасе ждет конференции, куда заявились ресерчеры, готовые объявить всему миру о найденной у него, Златко, в инфраструктуре уязвимости.

И все это время:
🔠 Подкаст не рекламирует Vanta напрямую
🔠 Хуш не интервьюирует гостя, а показывает его мышление, заставляя оценивать риски и подбрасывая поленьев в топку кризиса.
🔠 Зритель сопереживает и представляет себя на месте несчастного Златко, параллельно запуская свою когнитивную функцию: а что бы делал я? Это рождает вовлеченность и желание досмотреть до конца.
🔠 Ведущая не доминирует, но и не дает гостю расслабить булки.

Заметим, подкастец снят за миску бобов, никакого ИИ-голливуда, но его формат с неизвестным финалом лично меня, повидавшую некоторое количество всякого, пригвоздил к экрану.

Пока смотрела, микро-продюсер во мне накидал пачку идей, как можно усилить сюжет и переложить его на любой B2B-подкаст. Вот только недавно говорила на вебинаре Технопарка Сколково: дефицитен не контент, дефицитна сильная идея. В конце Златко шумно выдыхает и говорит:

— Это было напряженно... Надеюсь, у меня не добавилось седых волос после этого упражнения.


А валькирия из Vanta раскрывает карты — был ли это реальный или выдуманный инцидент? Любопытно? Вот-вот.

❤️ — про тейблтоп ничего не знаю, но кейс зачет
🔥 — лучше самая страшная симуляция, чем инцидент
😂 — 48 безопасников? А мы в одной комнате с этими компаниями?


Говорит мне мама: Ника, не забывай, что ты — девушка!

Ну я и прикрутила розовые грипсы к своему мотоциклу. Надеюсь, она это имела ввиду 🩷

Лонгриды за PR припарковала на следующую неделю, всем бомба-пятницы, друзья!


Кибератака в эфире: как говорить об инциденте и не усугубить кризис

Выкатился долгожданный для меня новый выпуск подкаста ВСЕ ПО ИБ, завершивший мой летний вояж по студиям. В течение трех часов с перерывом на пиццу и кофе обсуждали коммуникации во время киберинцидентов, как взаимодействовать PR и ребятам из DFIR-бригады, реагирующим на инцидент, как работать со СМИ и не наделать ошибок в публичных заявлениях.

Прошлись катком и по антикризисному плану, препарировав и типичные недочеты в кризисной готовности. Очень осторожно подбирали слова, чтобы кое-кто кое в чем, натворив кое-чего, себя не узнал.
Ибо все, что случалось на тех самых инцидентах, должно оставаться там. Кроме полезной пользы, конечно!

В свете студийных софитов выступали:

🔠 Алиса Лазовская — руководитель отдела маркетинга Бастиона, и кроличья нора все дальше увлекала Алису в дебри киллчейна, да постмортема.

🔠 За DFIR на этой вечеринке отвечал Семен Рогачев — руководитель отдела реагирования на инциденты Бастиона, и мой давний бро еще по Group-IB.

🔠 Ну и ваш скромный админ, в статусе основателя консалтингового проекта PR Machine по стратегическим коммуникациям и антикризису в ИТ и кибербезопасности.

➡️ Слушать выпуск на vsepoib.mave.digital
➡️ Смотреть видео в VK Видео

Как всегда, жду вашего чистосердечного фидбэка 💜 А ребятам из Бастика большое спасибо, что пригласили!

#яспикер #кибербез


Столкновение вселенных Salesforce

Как быть, если масштабный сбой сервисов случился прямо во время конференции

Антикризисный хоррор с расстройством идентичности словили пиарщики Salesforce. На несколько дней конференция Dreamforce, организуемая компанией, ежегодно превращала Сан-Франциско в ПМЭФ на максималках, но что-то пошло не так.

Порядка 40 000 участников наводнили город. Бейджи Salesforce мелькали в отелях, кафе и на улицах, где только не мелькали. Огромные павильоны, вечеринки, встречи, десятки сцен. На них говорят про ИИ, безопасность, доверие и надежность облачных технологий. В общем, праздник на очень много денег. Это — первая вселенная. Но внезапно разверзся портал во вторую. 

16 сентября, на второй день конфы у Salesforce начинается глобальный технический сбой. Клиенты в США, Европе, Японии, Индии не могут пользоваться частью сервисов компании. Даже написать в поддержку нереально, ибо хелпдеск скорее мертв, чем нет. А компания, если что, глобальный поставщик CRM со 150 000 корпоративных клиентов.

И вот топы Salesforce на серьезных щщах вещают со сцены о доверии и безопасности в облаке. А параллельно инженеры Salesforce , обливаясь потом, пытаются реанимировать сбойнувшую облачную инфраструктуру компании.

Salesforce спешно разворачивает свой Центр правды и каждые 20-30 минут бомбит апдейтами: вот что видим, что пробуем, проверили внешнюю зависимость от поставщиков, не прокатило, нашли повышенную нагрузку на один из компонентов, тестируем, раскатываем, восстанавливаем. Никаких попыток изображать, что все под контролем: только статус-страница, только хардкор апдейт.

А что там СМИ? Ну они, конечно, сложили 2+2 и многие написали о глобальном сбое прямо посреди конфы, смакуя безупречный тайминг инцидента.

Публичных антикризисных заявлений с полей Dreamforce я не нашла. Но сам сценарий любопытный для проработки на киберучениях пиарщиков и маркетологов. Подумываю включить в свой антикризисный плейбук, который скоро достигнет 60 страниц 😊

Но вернемся в Сан-Франциско. К концу дня инженеры справились: за шесть часов облако ожило. А у меня вопрос к вам, монстры коммуникаций, как поступили бы вы? Развилка такая:

➡️ С одной стороны, тащить технический инцидент на главную сцену своими руками не хотелось бы. Для оперативной информации есть статус-страница, где клиенты получают обновления.

➡️ С другой — перед вами сидят тысячи клиентов, партнеров и журналистов, все они читают новости. А вы продолжаете в свете софитов докладывать за доверие и надежность облачных технологий.

❤️ — всё верно, разделяй и властвуй
🔥 — им просто повезло, что из зала вопрос не задали
😄 — а как они пиарщиков делили, кто за кризис, кто за конфу?

602 0 3 11 26

Слезы технологического PR: какие стратегии (еще) работают и от чего пора отказаться

Недавно услышала на одной консультации "Пора уже бросить пиар по старинке и внедрять ИИ вместо пиарщиков". Ну уж нет, друзья.

ИИ меняет инструментарий PR, но выкручивание генератора контента на максимум не означает быть понятнее, заметнее и убедительнее для своих целевых аудиторий.

Технологическим компаниям сегодня сложнее выделиться, производство контента дешевеет для всех — и для бигтехов, и для стартапов. Но тем дороже становится собственная точка зрения, человеческое суждение, опыт и характер компании.

Как бы мы не стремились повсеместно внедрять ИИ, превращаясь в пастухов промптов, автоматизация слабой коммуникационной стратегии не сделает ее сильнее, а вот помочь быстрее производить то, что никому не нужно — может.

Уже завтра на вебинаре для Технопарка Сколково раздам жары и расскажу:

🔠 какие подходы к PR-стратегии больше не работают или требуют пересмотра
🔠 где искать свой чит-код, который не скопировать промптом
🔠 почему задача "выйти на ЛПР" больше не актуальна
🔠 какие правила работы с ИИ нужно внедрить еще вчера
🔠 где прячется наш голос и как стать ближе к своей аудитории
🔠 какие кризисные сценарии обходятся особенно дорого, если не продумать их заранее.

Жду всех завтра в онлайне, 13.00 - 14.00. Кто не сможет пропустить обед — запись будет.

⚠️ Регистрация: techpr.events.sk.ru

Всем бодрого понедельника!


Карамба, сеньоры!

… Журналист уже тащил зарядные устройства к выходу, когда за ним побежала наша служба безопасности. Что-то ностальгически смеюсь в голос я сегодня 🤣

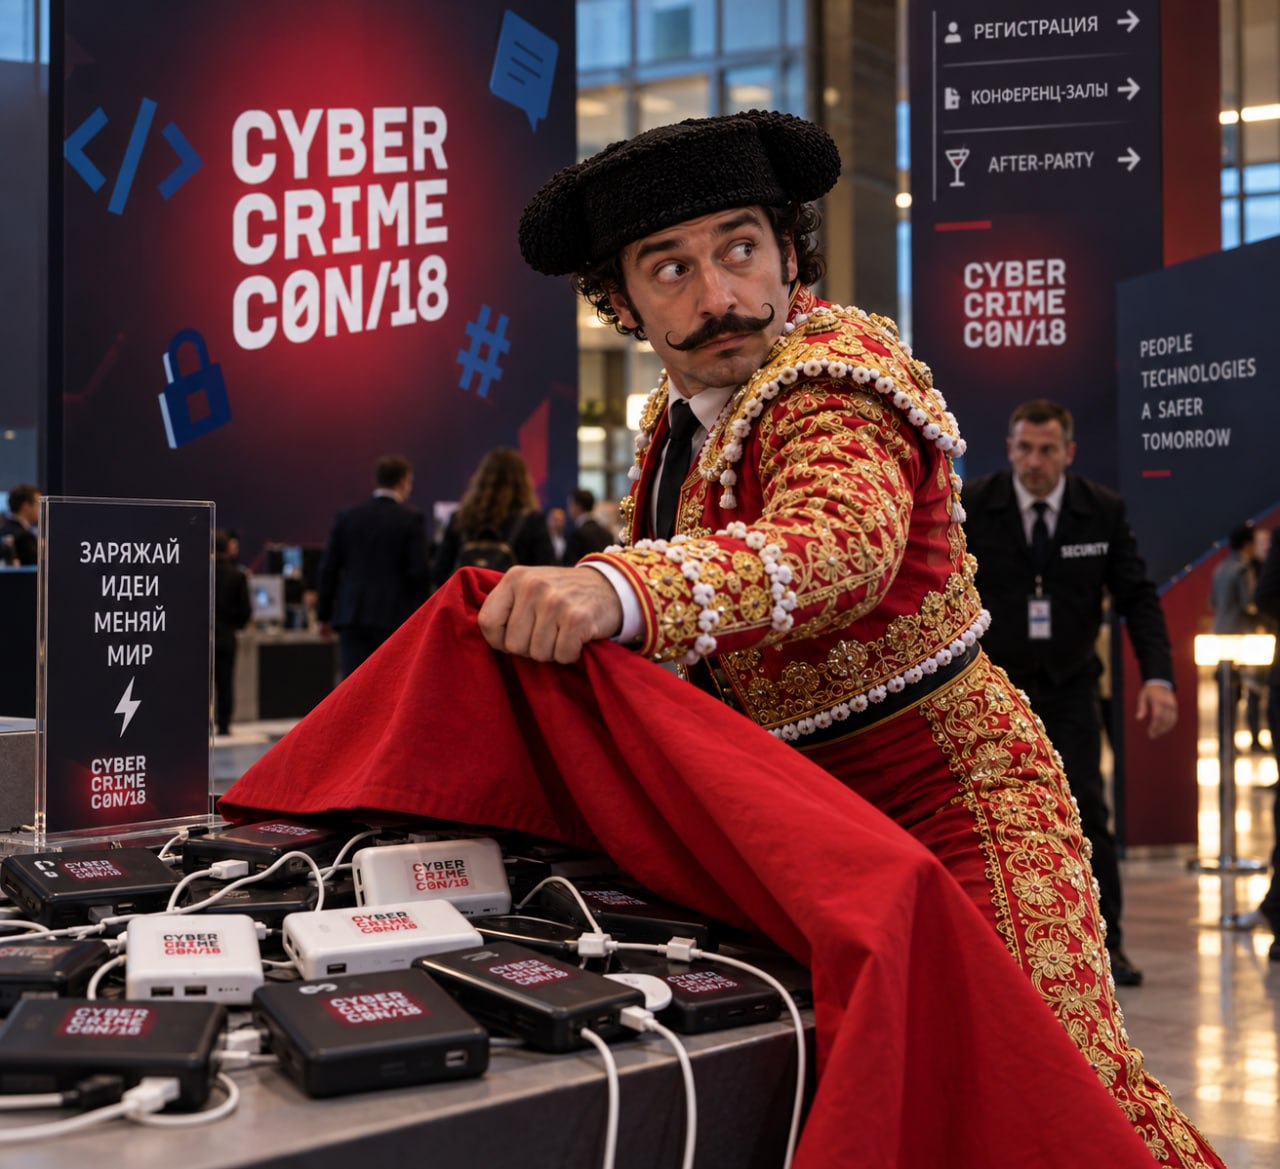
На клептоманской волне игровой выставки Gamescom и ваших комментов, вспомнилась царь-история. Шел 2018-й. В столичном Центре Делового предпринимательства открывалась наша международная конференция CyberCrimeCon по борьбе с киберпреступностью. Тогда еще всё было можно: помимо российских и международных вендоров, в гости к нам приехал Интерпол, Европол и киберполиции разных стран. Само собой, мы пригласили журналистов, как наших, так и иностранных. Суммарно под 70 некислых аккредитаций.  

ЦДП был плотно забрендирован по самую крышу внутри и снаружи, даже зарядные станции на кучу портов в лобби площадки были щедро облеплены нашими стикерами. И делать это, похоже, не стоило. 

Известный испанский журналист, кажется, из El Mundo, утратив связь со своим самсунгом, спокойно заряжал его в лобби. Но когда его такси подъехало, чтоб везти представителя СМИ на after-party, он, приняв станции за мерч, радостно прихватил с собой два увесистых принадлежащих ЦДП устройства, и дернул из лобби.

Бдительные пиарщики, по долгу профессии не выпускавшие журналистов из виду, почуяли неладное. Подключилась служба безопасности. Журналист был вежливо пойман у такси. Такого испанского мата Покровка доселе не слыхала. После "Caramba! Lo siento señores!" зарядные станции были возвращены на законное место, а курьер привез на вечеринку пачку пауэрбанков в подарок.

Надеюсь, сеньор журналист и сейчас ими пользуется, иногда вспоминая под бокал Риохи эту историю 🍷

Всем бодрой пятницы сеньоры и сеньориты!

#заPR


Лэндинг от хакеров

Под конец рабочего дня 15 сентября на сайтах туроператора TEZ TOUR появился незапланированный контент: хакеры, называющие себя DataSuckers, разместили на нем диковатый некролог:
Компания TEZ TOUR прекратила свое существование с 15.09.2026. Все сервера скомпрометированы.


Примерно 2 часа эта версия событий будет единственной в инфополе, пока туорператор не выйдет с опровержением. Разбираем? Разбираем.

Хозяйке на заметку: дефейс сайта — худшее начало любого антикризиса: скриншоты быстро разлетаются и остаются в закоулках интернета, версия атакующих активно цитируется, пока компания восстанавливает доступ к веб-ресурсу и реагирует на киберинцидент.

Как развивались события:

➡️ 18:00 — на сайтах TEZ TOUR появляется некро-лэндинг хакеров. Математика у DataSuckers хромает, ибо сумма "украденных и уничтоженных" данных не равна той, что указана. Итогом они заявляют о 395,5 млн выкачанных записей, включая бронирования, заказы туров, финтранзакций, паспортов и загранпаспортов, а также данные банковских карт, адреса проживания и др.
Атакующие нагнетают: компания якобы потеряла доступ к этим данным, диски перезаписаны, бэкапы удалены. В общем, вечерний апокалипсис.

➡️ 20:25 — спустя два часа, компания наконец снимает сообщение злоумышленников с сайта и впервые выходит в инфополе через TourDom. Интересно, что с редакцией связывается сам генеральный директор TEZ TOUR. Он заявляет, что компания продолжает работу и называет выдуманными приведенные атакующими цифры.

➡️ 23:00 — спустя 5 часов и до сих пор, сайты не доступны, но ночью компания выходит в Интерфакс с более содержательной позицией. Снова CEO. Он сообщает, что обнаружена несанкционированная активность (дефейс как бы говорит об этом), инцидент локализован, ERP-система изолирована и не пострадала, а также сообщает, что на текущий момент признаков компрометации данных туристов и партнеров нет. Все бронирования сохранены, обязательства выполняются, идет комплексная проверка инфраструктуры, а сервисы будут восстанавливаться после проверки безопасности.

Версия TEZ TOUR радикально отличается от того, что сварганили DataSuckers на своем некро-лэндосе. Эту новость подхватывают другие СМИ, туроператор возвращает себе инфополе.

➡️ 16 сентября — TEZ TOUR сообщает, что работа с турагентствами продолжается по емейлу, а сайты намеренно отключены до окончания проверки.

🔠🔠🔠🔠🔠🔠🔠
Еще один кейс, где незатыкающееся киберподполье первым бороздит инфополе, об этом риске, который надо учитывать пиарщикам, писала здесь.

С антикризисной точки зрения, возможно, впервые вижу такую ассиметричную картину: атакующие использовали веб-ресурс TEZ TOUR для своего выхода в паблик, а компания пошла с контр тезисами через СМИ.

Понятно, что на подломленном сайте туроператор коммуницировать не мог, но почему было, как минимум, в параллели не использовать свой телеграм-канал, в котором нет ни слова об атаке и по-прежнему висит что-то солнечное про отели в Хургаде?

Второй вопрос еще важнее: не нашла следов коммуникации с людьми, у которых прямо сейчас куплены туры. На таких новостях даже человеку с крепкой нервной системой захочется судорожно проверить бронь раз эдак десять. Сделать коммуникацию с простыми вопросами, снимающими тревожку, стоило бы, даже если пока не установлен факт утечки.

Очевидно цикл кризисных коммуникаций туроператора не закончен. Ждем апдейта по расследованию, а компании традиционно желаем фул рекавери и сил!

🔥 — всем бы CEO, который сам выходит к СМИ, да еще ночью
❤️ — бархатный сезон не отменяем, выходит?
😄 — а где пиарщики, позвольте спросить?


Интересное на канале за август 2026

Пока Дарио Амодеи заявляет о замедлении разработки ИИ-фронтиров ради безопасности. Пока Альтман отказывается от IPO в этом году. Пока Маск зовет в суд Apple... мы с вами вспомним цитату Брюса Ли: "Принимайте вещи такими, какие они есть. Бейте, когда нужно. Бейте ногой, когда нужно".

Люблю вас, дорогие папищеки: сентябрь близится к середине, а вы спрашиваете "где дайджест за август?" (спасибо, Илья!). Ну кто я такая, чтоб спорить? Собралась, сделала, выкатываю:

#заPR

🔠 В полях ветер — про опасные универсальные рекомендации в PR
🔠 Машинная кооперация (часть 1, часть 2) — анализируем нарративы в СМИ о побеге ИИ: почему это не тянет на PR
🔠 Не место за столом — когда мантра "PR должен подчиняться CEO" не работает
🔠 Пропустила выпускной — о ядреном миксе PR и продюсирования

#антикризис

🔠 Хруст куриной ножки — идеальный антикризис с подломом подрядчика. Мастер-класс от KFC.
🔠 Кредит Одиссея — что именно мы расходуем в кризис. Мастер-класс от Пенелопы.

#культурнаяпятница

🔠 Отказала в отпуске — про решения не по инструкции
🔠 Я, муфта и Tier-1 — про мотоцикл и антикризис Колобка

#яспикер

🔠 Добавим жары — я в подкасте "Второе впечатление" вещаю, что ждет пиарщика в кибербезе, как бороться со скепсисом технарей, причем здесь бар... короче, послушайте.
🔠 Антикризисный план: как управлять репутацией — моя статья в "Московских новостях".

💜 Самый полезный пост — примеры запросов, с которыми ко мне приходят компании, а это мой сайт, заходите, открыто!


Размышляю о разнице мышления пиарщиков и маркетологов:

PR без бюджета — это чистая органика, не считая зарплат.

Маркетинг без бюджета — это очень мало денег, справились за какие-то жалкие 300К, в общем, считай без бюджета 😅

#рабочее


Инди каждый может обидеть

Отдельная шкворчащая сковорода заготовлена в аду для организаторов мероприятий, которые не уяснили, что маленьких обижать нельзя. И первые в очереди туда — орги Gamescom, одной из крупнейших игровых выставок в мире. На ее полях разыгрался эмоциональный сюжет с кражами, слезами и неудачным антикризисом.

Вы — инди-разработчик видеоигр. Ваша банда это 2-5 человек. Несколько лет вы пилите игру, наскребаете денег на коллективный стенд и тарахтите на дедовом пикапе показывать продукт инвесторам, партнерам и миру. Но утром вы заходите в закрытую бизнес-зону Gamescom, где накануне тестили презу, и обнаруживаете, что ваших ноутбуков нет.

Райан Лейли, разработчик игры Mimic, в своем видео не сдерживает слез, а в посте пишет: техника украдена, выставка для меня фактически закончилась, и это полный heartbreaking, друзья. О случившемся Райан заявляет в полицию и сообщает организаторам.

Пост Лэйли вызвал волну поддержки со стороны геймеров и коллег-разработчиков, включая компанию CD Projekt Red, создателя Cyberpunk 2077, которая предложила посмотреть есть ли у них что из оборудования, чтоб отправить Райану.

Эпизод два. У испанской Tessera Studios техника лежала в запертом (!) шкафу на стенде. Шкаф вскрыли. Забрали два ноута, игровую приставку и контроллеры. Ну что за черти ходят на этот ваш Gamescom, а?

Организаторы, почесав затылок, отреагировали так: парни, нам жаль, но охрана у нас общая. Если нужна индивидуальная, ее можно было заказать отдельно. Оборудование вообще-то рекомендуется страховать. Чекните еще разок условия участия, пункт 7.3…

Да вы шутите? Геймерское сообщество разом подпрыгнуло от такой формально-циничной отмазки. А когда подпрыгивает сообщество — формируется ударная волна, долетающая до СМИ. 

Осознав, что пульнули мимо ЦА, Gamescom спешно делают вторую коммуникацию и признают, что для маленькой студии украденный ноутбук с билдами — это не железка, а годы работы, извиняются и обещают пересмотреть меры безопасности инди-зоны.

СМИ подуспокоились, а вот сообщество продолжило бурлить. И я с ним в одной комнате.

➡️ Во-первых, Gamescom могла бы пообсуждать компенсацию ущерба. Для конфы на 300 000 посетителей десяток ноутбуков да джойстиков можно было в раздел бюджета “Прочее” впихнуть.

➡️ Во-вторых, истории с кражами на выставке возникали и раньше, чего они ждали? Слез?

➡️ В-третьих, это кейс, где пострадавшие выглядят лучше самой Gamescom. Райан после инцидента лишь констатировал факт, не обвиняя оргов. Tessera позже напишет, что, несмотря на кошмарное начало, Gamescom для них стал отличным опытом.
Но сообщество бушевало еще неделю после, задавая организаторам неприятные вопросы, копаясь в договорах и находя прежние случаи краж. 

Если вы организаторы большой конфы, то хорошо бы знать, что вес вашего бренда прямо пропорционален ответственности. А результат недооценки сообщества, которое вы же и строили, всегда один: сообщество ответит. И хуже всего, если его ответ будет выглядеть достойнее вашего антикризиса. 

Случались у вас факапы с оргами мероприятий? Кто победил?


Без стратегии и без тачки

Черный день настал для моей свиньи-копилки (с) Как-то раз я накопила достаточно денег, чтоб купить мощную ласточку, на которой не стыдно и трассу Moscow Raceway прохватить. У меня были планы на второе высшее. Мой департамент коммуникаций из 10+ тигров был в лучшей форме — и по составу, и по компетенциям. Мы только дожали коммуникационную стратегию на новый фингод и предвкушали, как снова порвем мир. Но кто-то там выше усмехнулся в свою пушистую бороду.

Следующие два месяца изменят все: у меня появится бизнес-виза в Сингапур, куда я вскоре перееду пахать на PR-пашне и перевезу туда всю семью. Я останусь без спортивной тачки, второго высшего и большей части своей прекрасной команды.

Стратегию, ясен пень, пришлось ваять с нуля. Прежняя не была плоха, цифры и аналитика в ней были честными и выстраданными, планы — амбициозными, но выполнимыми. Просто все изменилось.

Большинство PR-стратегий, которые я аудирую уже как консультант, теряют жизнеспособность и покрываются цифровой пылью не потому, что PR-команды не знают, как делать свою работу. Нет. Просто они создают стратегию для воображаемого будущего, а не для этого дикого, неопределенного и непредсказуемого, с которым сталкиваются на самом деле. И согласованные в апреле 45 красивейших слайдов уже к условному августу могут стать никому не нужной горкой кирпичей.

Собрала свои мысли о том, что в реальности должно быть в стратегии, чтоб она была компасом для команды, и что в 2026/27 пора отправить в вальгаллу легким движением мышки. Текст написался как-то сам собой и у него даже появился один милый хейтер в комментах ☺️

Царь-респект команде Sostav'а и персонально Роману Бедретдинову за космические скорости работы и классный отклик, который мне был трындец как нужен. Спасибо огромное 💜

Го читать, друзья!


MAG, но не волшебник

(Начало здесь)

Ну что, продолжим разбирать жесткий кризис Manchester Airport Group (MAG), друзья. Сегодня неприятный холодок пробежит по спине, если вы представите себя в шкуре пиарщиков MAG. Так что отложим попкорн из-за цеховой солидарности, нальем кофейку.

Вчера мы закончили на том, что после выхода хакеров, атаковавших MAG, к журналистам, образцовый антикризис оператора трех британских аэропортов начинает трещать.

Версии компании и атакующих расходятся: MAG утверждал, что атака была изощренной, злодеи фактически говорят, что ничего особенного им делать не пришлось, API-ключи от дома лежали под ковриком. При этом, говорят хакеры, данных мы украли значительно больше, чем официально раскрывает компания. И никаким емейлом утечка не ограничивается.

Журналисты BleepingComputer дотошно проверили одну запись о пассажире из сэмпла базы данных, любезно предоставленной злоумышленниками. История покупок пассажира в аэропорте Манчестера оказалась подлинной. По итогу хакеры FulcrumSec получают то, что очень нужно вымогателям в коммуникационном кризисе: внешнюю верификацию своей истории и давление на жертву атаки через паблик. 

Следующие акты драмы развиваются стремительно:

➡️ 1 сентября FulcrumSec на своем сайте публично угрожают сливом данных всех 8,7 млн клиентов MAG, если та не заплатит выкуп. Компания не комментирует угрозу и фактически остается со своим первоначальным стейтментом, уже поставленным под сомнение.

➡️ 3 сентября FulcrumSec переворачивают календарь публикуют украденный массив, комментируя: «Полтерабайта, и каждый байт — это чистая персональная идентифицирующая информация». На вопросы журналистов MAG отвечает, что продолжает уведомлять пострадавших и сотрудничает с правоохранителями, регулятором и внешними консультантами. СМИ тут же начинают писать не просто об огромной утечке, но о массовой угрозе фишинга и социальной инженерии, ибо набор данных о пассажирах это просто подарок для персонализированной вредоносной кампании.

➡️ 7 сентября в эту кибербаню заходит новый участник и версия об изощренной атаке рассыпается окончательно. Независимый исследователь Скотт Хелме находит в архивных версиях сайтов MAG те самые API-ключи. Они больше четырех лет торчали в публичном коде страниц. Ах ты ж Скотт, подумали в пресс-службе MAG.

🔠🔠🔠🔠🔠🔠

Кейс жирный, с удовольствием послушаю ваше мнение. Что вижу сама: отсутствие второго и последующих заявлений после того, как FulcrumSec вышли из киберподполья, стало переломным моментом в изначально успешном антикризисе. MAG быстро среагировал на сам инцидент, но не поспел за его дальнейшим развитием. Компания потеряла лидерство в инфополе, а повестку постепенно подмял под себя оппонент.

На официальной странице MAG до сих пор сиротливо висит чуть откорректированный нарратив от 27 августа. Независимые исследователи уже выгрузили и изучают слитую базу, а СМИ обсуждают потенциальные иски, простоватый способ получения доступа к клиентским данным трех аэропортов, состав утечки и риски будущих поездок для пассажиров.

Киберинцидент тем и сложен, что вовлекает третьи стороны, поведение которых редко прогнозируемо. Об этом отдельно пишу в своем антикризисном плейбуке (скоро!). А пока оставлю вас с мыслью, что коммуникационный кризис совершенно не обязан закончиться, если техническая команда локализовала риски. На этой вечеринке — открытый микрофон.

💯 — в пекло такие вечеринки
🐳 — журналисты тоже хороши
😁 — Скотт, вот тебя еще не хватало!

#кибербез #антикризис


MAG, но не волшебник

Когда в антикризис вмешиваются третьи стороны и меняют примерно все

Кризисная драма в пяти актах разыгралась на туманном Альбионе. Это пример сложно управляемого кризиса, в котором на одной сцене оказались журналисты, хакеры, атакованный оператор аэропортов и не только. В такой центрифуге никто из нас не хотел бы оказаться даже случайно. Разберем на запчасти, почему даже хорошая антикризисная стратегия может не ужиться с киберинцидентом.

➡ 27 августа Manchester Airport Group (MAG), оператор британских аэропортов, сообщил о киберинциденте, признав, что пострадали данные клиентов, но меры приняты, риск локализован. Пресс-служба MAG указывает, что затронутая информация относилась к бронированиям парковки, лаунжу, а также регистрациям в Wi-Fi. Среди непосредственно украденных данных — email, телефоны, номера автомобилей и почтовые индексы. 

Интересно, что в самом стейтменте компании точного масштаба нет, но позже в ответ на запрос журналиста Register пресс-служба скажет об утечке данных 8,7 млн клиентов. Причем у большинства скомпрометирован только email. Запомним этот тейк.

Антикризис стартовал бодро. MAG развернула отдельный Центр Правды — то, о чем всегда говорю. Здесь она приносит извинения и выдает мощный потребительский чек-лист в формате Q&A: что украдено, что нет,  затронуты ли рейсы, что с бронью, можно ли ее отменить и какая часть онлайн-функций временно отключена самой компанией.

MAG не забывает и об антифрод-мерах: как распознать фишинг, какие сообщения компания никогда не отправляет и куда обращаться если что. 

В том же тексте Register упоминается, что атака была изощренной, пресс-служба отрицает человеческую ошибку. При этом регулятор попросил MAG не раскрывать атрибуцию и детали требований о выкупе. Компания заявляет, что платить злоумышленникам не намерена. И с этого момента всё пошло не так.

➡ 30 августа авторы изощренной атаки — группа FulcrumSec — совершают каминг-аут через BleepingComputer со своей версией событий. Если по-простому хакеры якобы нашли ключи в коде, который браузер получает при открытии сайта, и использовали их для доступа к данным оператора. Изощренней некуда.

Хакеры FulcrumSec делятся с журналистами образцом украденных данных. “Пробник” включал покупки аэропортовых сервисов, скидки, историю трат, приблизительное местоположения, данные устройств пассажиров, IP-адреса. Суммарно, утверждают злодеи, они выкачали около 86 GB данных, включая записи о будущих полетах пассажиров до конца 2026 года с датами, временем и персональными данными. 

И тут образцовый антикризис MAG начинает трещать. Продолжение следом ♾

#кибербез #антикризис


Человек человеку толк

В апреле она написала: делаю ИТ-премию. В августе она ее запустила. К началу сентября в народном голосовании приняло участие 3 000 человек. А 4 сентября за дело взялось экспертное жюри. Она — это неугомонная Надя Левашова, та, что считает бюджеты на маркетинг и PR у ИТ и ИБ компаний в своем канале Продвигай ИТ. Сказала и сделала, причем с помощью своего же сообщества.

Пока жюрила, словила ощущение, что знаю в лицо почти каждого, кто стоит за конкурсными заявками премии Продвигай ИТ. К 14 сентября мы зафиналим результаты, а пока расскажу, какие микро- и макро-сдвиги оставила на полях:

🔠 Вот эта вот самая гармония

Формулировка одного из проектов, не дословно: инженеры объяснили архитектуру, маркетинг сформулировал задачи, идею предложил PR. Люблю такое: каждый занят своим делом и все это — под общим знаменателем. Стык работы функций продвижения аkа маркетинг и коммуникации с техническими командами прослеживается во многих сильных заявках. Аллилуйя, братья и сестры, мы все же научились говорить на языке друг друга.

🔠 Спрямление коммуникаций

Большинство команд методично убирает палки из своих же колес: чем меньше прокладок между ЦА и компанией, тем ближе к доверию. Это не достигается через неглаженную футболку, хотя такие примеры есть. Это когда ты носишься с одним вопросом в голове — как еще на шаг приблизится к тем, кто не просто платит нам денег, но разделяет нашу философию. Клубная эстетика, квартирники, шероховатые подкасты и даже, прости хоспаде, кулинария. Мне особенно легли в душу “драматургия проекта”, “манифестация наших целей” и прекрасное — “мы не хотим говорить со всеми, мы хотим говорить со своими”. Последнее я бы нацарапала, как заклинание, на крышках ноутбуков многих коммуникаторов.

🔠 Не просто сообщество, а шеринг культуры

Кажется, мы переходим от максимизации охвата к качеству коммуникаций. Для российского ИТ и ИБ, где долгое время священной коровой была "обложка форпс" и "сколько публикаций?", это существенный сдвиг. Да, кто-то все же измерял пиар лидами, но есть и те, кто замахнулись на формирование мировоззрения своей ЦА, ее взглядов на отрасль, профессию, технологии. По сути, на шеринг собственной культуры. Вы, ребята, занимаете особое место в сердечке. Человек к человеку — путь сложный, долгий, но самый верный.

Ждем результатов, и еще разок раздадим огонька🔥 Наде и тем, кто трудится над проектом. Суммарно 20 000 голосов всё сказали: российскому маркетингу да пиару в ИТ и ИБ это было нужно.

Всем бодрый понедельник!


Вакцина от самоуверенности

Вы любите собак? Я очень. Но это не помешало косматой уличной собачуле в дредах укусить меня. И вот я делаю уколы от бешенства, но бешусь все равно 🤣

В нашей семейке всегда были собаки, моя сестрица и я волонтерим в собачьих приютах. Я долгое время гуляю, в основном, с питбулями. Знаю их повадки, что можно и что нельзя, умею замечать сигналы, когда лучше бы нам убраться с этой улицы. Красавчик на картинке — Кимба, 47 кг доброты. Я была уверена, что считать ситуацию с обычной уличной дворнягой для меня как два пальца. Хрен там плавал. Не считала, и пес-таки добрался до ноги.

И вот мне колят первый шот вакцины, в голову приходит мысль: знакомые обстоятельства не гарантируют нам того же результата, что и всегда. Чем мощнее наш опыт, тем больше проверенных схем, инструментов и методов. Тем богаче копилка ситуаций, которые мы уже когда-то проходили. 

Но штука в том, что опыт незаметно может превратиться из инструмента оценки рисков в аргумент, почему их можно не оценивать. Мы ж итак всё знаем, нам-то не впервой, мы уже ходили по этой улице.

Мой мото-инструктор как-то сказал: большинство аварий случается на знакомой дороге. Чем чаще ты ездишь одним и тем же маршрутом, тем выше вероятность, что именно на нем что-то случится. Но есть и еще кое-что. Ты знаешь повороты, где притормозить, где дать жары на прямике, какие светофоры, сколько ждать. И именно в этот момент на дороге появляется чортов люк, бабуля решает совершить переход надежды, там где перехода нет, а кто-то, забив на зеркала, начнет разворот через обе сплошные.

Устойчивость профессионала как раз в этом: не бронзоветь, замечать изменения, заново оценивать риски и не продолжать механически жать на газ. В конце-концов это может закончиться эпичной поездкой в больничку на вакцинацию. Хорошо если на вакцинацию.

Всем бомба-пятницы! Будьте осторожны, друзья!

❤️ — если тоже хотите, чтоб Кимба нашел себе настоящих хозяев


Красные линии пиарщика

Негласные правила игры, если ты работаешь со СМИ

Вывод четверга: чем сложнее мои PR-проекты, тем толще NDA. Может, когда-нибудь расскажу о них в мемуарах, а пока — чек-лист по следам кейса с юными PR-падаванами. Приколотите на винный холодильник (у вас же он есть?) для онбординга PR-самураев:

1️⃣Не спорь с журналистом публично. Ты можешь быть 200 раз прав, просто это не твое поле. Хочешь спорить — спорь приватно.

2️⃣ Журналист ничего тебе не должен. Даже если вы выпили литры гиннеса вместе и у вас дружба на век. Как уже упоминалось, его цель — найти то, что ты скрываешь. Лучше держать это в голове.

3️⃣ Не лей 💩 на журналиста его коллегам по редакции. Отношение к тебе сформируется разом у всей редакции и далеко за ее пределами.

4️⃣ Не оправдывайся "плохими процессами" и "неадекватными боссами" даже если очень хочется показать, что ты всего-то исполнитель. Для СМИ ты источник, а не пациент на кушетке.

5️⃣ Не играй в игрушки "это не для записи". Камон, всё для записи. И это тоже.

6️⃣ Пиши журналисту так, будто ваш скриншот разговора уже в паблике. Если бросает в жар от этой мысли — не пиши.

7️⃣ Не отвечай СМИ в любом состоянии, кроме адекватного. Решил ответить — см. пункт выше.

8️⃣ На запрос комментария даже "просто для понимания" лучше ответить. Да, публикации может не быть, но так строятся нормальные отношения про с про.

9️⃣ Не сжигай мосты. Если кто-то в СМИ не прав: отношения человека с человеком важнее отношений пиарщика с журналистом. Ю невер ноу, бро.

1️⃣0️⃣ Цени честную обратную связь по инфоповоду. Вежливый отказ — это ноль, жёсткий фидбек — это опыт.

Дополняйте, кто на опыте, чего еще лучше не делать?

#инструмент

788 1 10 24 48

Что не так с этими киберкризисами?

Мой разум возмущенный вскипел и я снова вдохнула жизнь в свой бложек на VC. Допилила-таки статью Они не делали то, о чем пишут: мифы про антикризисное реагирование на киберинцидент.

Размахнулась так, что пришлось разделить свое негодование на две части, иначе сторонники клипового мышления и антагонисты лонгридов не осилят 😅

Какие мифы рассматриваю в первой части:

➡️ Миф №1. Универсальный PR-гайд подходит для любой кризисной ситуации
➡️ Миф №2. У PR-департамента — главная роль в антикризисном штабе
➡️ Миф №3. Юристы при киберинциденте — опциональны и привлекаются по необходимости

Где-то усмехнулся CISO, а юрист подмигнул HR’у, все вместе посмотрели на CEO. В реальном киберинциденте PR отвечает за более широкое поле, чем привык, это факт, но главным в штабе всегда будет глава штаба. Такие дела.

Как бы мы не хотели, PR не владеет полной технической картиной, не знает регуляторные обязательства, не управляет восстановлением инфраструктуры и не в курсе обязательств по SLA. PR не принимает решение, можно ли отключить сервис, платить или не платить вымогателям (осуждаем первое, конечно) и кого и в какие сроки уведомлять.

Но правда в том, что коммуникации — неотъемлемая часть реагирования на киберинцидент, а потому если всё же некий автор решил посерфить на хайповой теме, в неё хорошо бы нырнуть с головой, а не на пол шишечки. Почему — рассказала в первой части.
Вторая на подходе, не переключайте канал!

❤️ — я пиар, мне итак ролей достаточно
🔥 — я не пиар, и хорошо
😁 — лонгрид в среду? да ты шутишь

Показано 20 последних публикаций.