DevOps by REBRAIN


Гео и язык канала: Россия, Русский
Категория: Технологии


Открытые практикумы по DevOps, Linux, Golang, Networks, Security
Мы на связи:
info@rebrainme.com
+7 (499) 116-34-68
https://rebrainme.com/
Зарегистрированы в РКН: https://knd.gov.ru/license?id=674db558d793bc0b0b8845ff&registryType=bloggersPermission

Зарегистрирован в РКН
Связанные каналы  |  Похожие каналы
Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика
Фильтр публикаций


❗ Открытый практикум Тру АСУ ТП: как работает автоматизация и что происходит, когда атакуют ее компоненты идёт уже 30 минут

Если вы ещё не с нами, скорее подключайтесь!

Ссылка для входа: https://my.rebrainme.com/live-class/592

🔥 Задать вопрос по практикуму и обсудить детали можно в нашем чате


❗Начало Открытого практикума Тру АСУ ТП: как работает автоматизация и что происходит, когда атакуют ее компоненты уже через 5 минут

Встречаемся в 19:00 МСК.

Ссылка для входа: https://my.rebrainme.com/live-class/592

Также вы можете подключиться к вебинару через личный кабинет, в разделе «Вебинары».

🔥 Задать вопрос по практикуму и обсудить детали можно в нашем чате


Открытый практикум Тру АСУ ТП: как работает автоматизация и что происходит, когда атакуют ее компоненты начнётся сегодня в 19:00 МСК. Практикум будет проходить на площадке Zoom.US

Важно!!! Чтобы вы смогли без проблем к нам присоединиться, заранее протестируйте комнату по ссылке: https://zoom.us/test

Ссылку для доступа отправим вам за 5 минут до начала. Либо заходите через личный кабинет в разделе «Вебинары».

🔥 Задать вопрос по практикуму и обсудить детали можно в нашем чате


Сегодня в 19:00 по МСК: как работает АСУ ТП и что происходит, когда её атакуют

Вечером Георгий Здобнов покажет простую систему автоматизации в работе и разберёт, что происходит, когда атакуют её компоненты.

Программа:
🟢 где заканчивается обычное IT и начинается OT
🟢 как работает цепочка «датчик → PLC → исполнительный механизм»
🟢 что такое PLC, HMI и SCADA и как они связаны
🟢 как выглядит простая система автоматизации в работе
🟢 что происходит при атаке на PLC, HMI или инженерную станцию
🟢 какие базовые меры снижают риск компрометации

Георгий — эксперт по ИБ АСУ ТП: 15+ лет в АСУ ТП, из них 10+ в безопасности, проектировал защиту на объектах электроэнергетики и нефтехимии. Часть найденных им уязвимостей зарегистрирована в БДУ ФСТЭК.

Участие бесплатное, эфир 1,5–2 часа с ответами на вопросы, запись дарим за регистрацию.
↘️ Зарегистрироваться

Защиту инфраструктуры и разбор атак на стендах отрабатываем на курсе BlueTeam, у него есть бесплатное демо.


Как оптимизировать сборку и контейнеризацию приложений на 8 стеках (C++, Go, Rust, Java, .NET, Python, Node.js, PHP)?

Образ Java-сервиса весит гигабайт, потому что в production уехал полный JDK. CI на каждом коммите заново скачивает и компилирует зависимости. А в Kubernetes под падает по OOMKilled, потому что JVM не видит лимиты cgroups.

Мы сделали курс по сборке приложений, где под каждый стек разобран свой набор инструментов: Conan и ccache для C++, cargo-chef для Rust, jlink для Java, Native AOT для .NET, uv для Python. На выходе вы получите multi-stage сборки, которые переиспользуют кэш зависимостей, и runtime-образы без компиляторов, SDK и лишних библиотек.

В программе вас ждёт:

🟢Настройка многоэтапных (multi-stage) Docker-сборок для C++, Go, Rust, Java, .NET, Python, Node.js и PHP.
🟢Оптимизация кэширования зависимостей в CI/CD с помощью ccache, cargo-chef, uv и послойной упаковки JAR (jarmode=tools).
🟢Сборка полностью статических бинарных файлов (musl, CGO_ENABLED=0, ldflags) для запуска в scratch-контейнерах.
🟢Создание кастомных минимальных Java Runtime сред с помощью утилит jdeps и jlink.
🟢Настройка компиляции Native AOT и IL Trimming для .NET-приложений.
🟢Оптимизация автозагрузки Composer и кэширования байт-кода через OPcache Preloading в PHP

↘️ Подробная программа

В финальном проекте вы напишете multi-stage Dockerfile для микросервисов на Go, Rust, Java и Python, настроите кэширование через cargo-chef и cache mounts BuildKit, сократите runtime-образы до scratch, alpine и distroless и проверите, что сервисы запускаются в Kubernetes в рамках лимитов cgroups.

Курс уровня Middle. Нужны базовые знания Docker и опыт написания простых Dockerfile, работа в Linux CLI и Git, понимание основ CI/CD. Знать все восемь языков не обязательно: по каждому стеку даём готовые паттерны сборки.

🎁 До 20 октября действует скидка 3 000 рублей для новых участников

↘️ Узнать подробнее и записаться


ИИ-помощник теперь на всех курсах REBRAIN

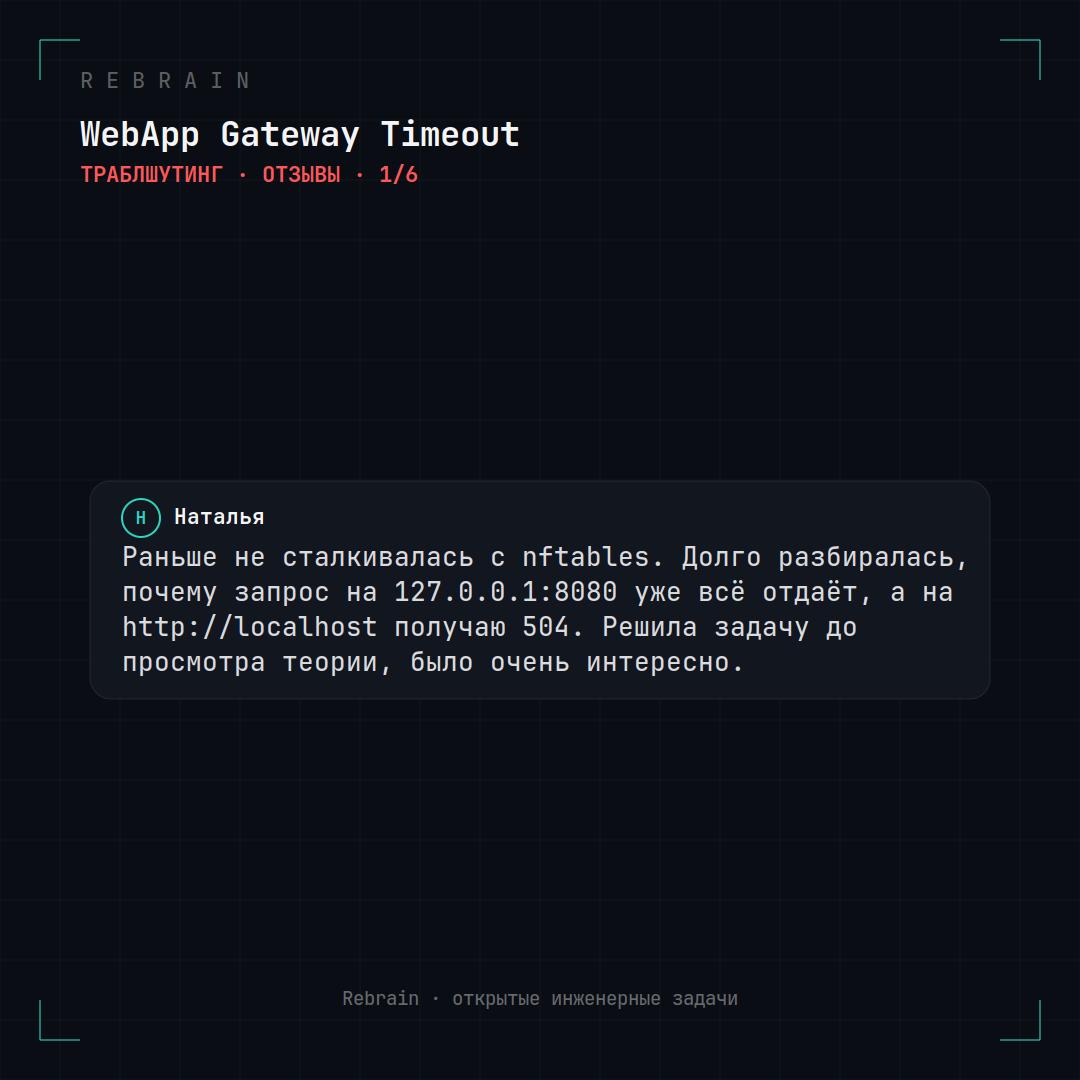
Вы часто писали, что хотите получать обратную связь быстрее. Две недели мы тестировали ИИ-помощника на нескольких курсах, и многие студенты из теста ставят ему 5 из 5. Поэтому включаем его везде. Кусочек вашей обратной связи — на второй картинке.

Менторы никуда не деваются. Вопрос ментору, как и раньше, оставляете в чате, ответ в течение 24 часов. Помощник нужен там, где ответ можно получить сразу, не дожидаясь ментора.

Если помощник ошибся, не ругайте его сильно: он у нас новенький. Напишите об этом в чате на платформе: мы собираем такие случаи, разбираем и донастраиваем помощника.

↘️ Попробовать помощника в своём курсе

Спасибо за обратную связь и за то, что делаете REBRAIN лучше вместе с нами.


Вы просили бота для уведомлений в Telegram. 🔥ЗА-ПУС-КА-ЕМ🔥

Что умеет RBR / Student's bot:
🔹 присылает все уведомления с платформы, те, что под «колокольчиком» на сайте. Теперь вы ничего не пропустите
🔹 показывает актуальное расписание вебинаров и записывает на них
🔹 показывает, сколько у вас баллов Васяныча
🔹 связывает с поддержкой

Баллы Васяныча переезжают на платформу вместе с ботом. Начисление и списание теперь автоматические
💰1 балл = 1 ₽

За что начисляем
🔹 регистрация на платформе: 15 000 баллов на 15 дней
🔹 кешбэк с покупок: 50 баллов с каждой полной тысячи рублей (5%), действуют 6 месяцев
🔹 первая покупка друга по вашей реферальной ссылке: 100 баллов с каждой полной тысячи (10%), действуют год
🔹 отзыв в личном кабинете: 500, на сторонней площадке: 2 000

В чате комьюнити
🔹 участие в обсуждении: 30
🔹 ссылка на документацию или полезный материал: 50
🔹 ответ на вопрос: 50 за краткий, 70 с пояснением метода, 100 с подробным объяснением, 150 с инструкцией и ссылками

Баллы за отзывы и чат не сгорают. Помогли коллеге в чате разобраться с поломкой = копите на следующий курс.

На что тратить
🔹 до 25% стоимости новой покупки
🔹 запись вебинара за 990 ₽

☑️ Как подключить бота
1️⃣Откройте RBR / Student's bot 👈 кликнув по ссылке
2️⃣Нажмите «Подключить аккаунт Rebrain», как на картинке
3️⃣Бот пришлёт код и кнопку «Перейти». Нажимайте на кнопку «Перейти». Если вы уже вошли в личный кабинет, бот активируется сам. Если нет, войдите в ЛК и пройдите активацию ещё раз

Если баллы у вас уже есть, они сами перенесутся на платформу в течение 7 дней после подключения вашего ТГ к боту.

Подробно: правила программы лояльности и правила реферальной программы.
Вопросы — в поддержку: TG @rebrain_support или на почту info@rebrainme.com


CrashLoopBackOff, а логи пустые
Kubernetes, серия 1 из 3

Под перезапускается, kubectl logs молчит, в чате уже советуют пересоздать деплоймент. Пустые логи тоже подсказка. В карточках четыре частые причины и команды, которые их отличают.

Разобрать такие поломки руками можно на бесплатном траблшутинге Ghosty Kubernetes. Если хотите пройти Kubernetes по порядку, начните с демо Kubernetes Base.

В следующей серии: что-то поменяли в кластере руками, и как Argo CD это откатит.


Hermes как личный инструмент: скиллы и локальные пайплайны за 0 рублей

Час записи созвона, 40 страниц сканированного договора и квартальный отчёт в PDF. Отправить такое в облачный API не дает NDA, а платить за токены ради расшифровки планерки не хочется.

На вебинаре соберем из Hermes Agent личный инструмент на локальных моделях. Расшифровку аудио/видео и распознавание PDF сканов, запустим на обычной игровой видеокарте, без облака и платных API.

Что будет:

🟢конструктор агента: скиллы как переиспользуемые пайплайны и профили как изолированные наборы под задачу
🟢оркестрация локальных моделей: reasoning-модель плюс специализированные (ASR, vision, OCR) и как подобрать модель под каждый этап
🟢пайплайн аудио: от записи встречи до протокола и саммари в DOCX, полностью локально
🟢пайплайн документов: PDF и сканы в Markdown через vision-модель, ни один байт не уходит из контура

Ведет Николай Гусев, старший инженер внедрения ГК «Астра». 23 года в корпоративной инфраструктуре, работает с Astra Linux, ALD Pro и проектами импортозамещения. Разрабатывает AI-инструменты «Штурман» и «Лоцман», отправил 11 upstream PR в NousResearch/hermes-agent, и четыре из них приняли в проект.

📆 Завтра, 7 октября в 19:00 мск

↘️ Зарегистрироваться бесплатно

На прошлом вебинаре мы разбирали, как Hermes устроен внутри. В этот раз соберем из него рабочий инструмент под свои задачи 😉


☕️ IT-сводка нескучных новостей: COSMIC выгоняет нейросети из пул-реквестов, Rust в Microsoft догнал C++ и C#, а каждый двадцатый оператор Kubernetes просит лишние права

🟢COSMIC запретил AI-код в пул-реквестах
System76, команда десктопа COSMIC, добавила в правила новый пункт. Теперь автор пул-реквеста подтверждает, что ни код, ни комментарии, ни описание не написала нейросеть. Мейнтейнеров завалили AI-патчами, которые на вид нормальные, а на разбор уходят часы. Debian и Ubuntu пускают такой код, если он качественный. В System76 решили его не пускать вообще.

🟢Rust в Microsoft получил Tier-1
Это высший уровень поддержки языка внутри компании, такой же, как у C++ и C#. В 2001 году тогдашний глава Microsoft Стив Балмер называл Linux раковой опухолью. Теперь компания официально берёт в продакшен язык, который вырос в опенсорс-сообществе.

🟢Каждый двадцатый оператор Kubernetes просит лишние права
Palo Alto Networks выпустила OperTraitor. Инструмент берёт документацию оператора и сравнивает её с правами, которые тот запрашивает в манифестах. Больше 5% проверенных операторов запрашивали лишнее, вплоть до чтения всех секретов кластера и путей к правам админа. Одна из находок: CVE-2026-6389 в операторе IBM Turbonomic, 8,8 балла. Его сервисный аккаунт мог читать секреты во всём кластере, хотя должен был видеть только свой неймспейс.

🟢Опенсорсный AI-агент научился угонять Docker-серверы
В конце сентября исследователи переделали опенсорсного агента для администрирования инфраструктуры в инструмент для захвата Docker-серверов с открытым наружу API. Ничего переписывать не пришлось: агент умеет управлять серверами, и ему всё равно, чьими.

🟢На GitHub нашли 543 699 рабочих секретов
Это ключи, токены и пароли из публичных репозиториев, и все они до сих пор действуют. Кто-то закоммитил .env, кто-то оставил ключ прямо в коде. Прогони свои репозитории через gitleaks или trufflehog, пока этого не сделал кто-то другой.

🔥Если рубрика была интересной, поставь реакцию. В нашем чате можно обсудить все новости)


OpenTelemetry: как связать трассы, метрики и логи одним TraceId и перестать искать причину инцидента вручную

Во время инцидента трассы лежат в Jaeger, метрики в Prometheus, логи отдельно, и связи между ними приходится искать руками. Хуже, когда сервисы размечены устаревшими атрибутами вроде http.method и db.statement: актуальные observability-платформы такие данные уже не понимают.

Мы сделали практикум OpenTelemetry, чтобы инженеры могли размечать сервисы по актуальным Semantic Conventions, связывать все сигналы через единый TraceId и настраивать Collector так, чтобы в хранилище попадали трассы с ошибками, а не health-check спаны.

В программе тебя ждёт:

🟢Проектирование и внедрение полного стека наблюдаемости (traces, metrics, logs) на базе OpenTelemetry SDK v1.66 и Collector
🟢Ручная инструментация HTTP- и gRPC-сервисов с соблюдением актуальных OTel Semantic Conventions v1.23+ (http.request.method, db.query.text и другие)
🟢Конфигурирование OTel Collector с процессорами filter и transform на базе OTTL для гибкой фильтрации и обогащения телеметрии
🟢Реализация tail-based sampling в Collector для селективного сохранения трасс с ошибками и высокой задержкой
🟢Построение сквозной корреляции трасс, метрик и логов через единый TraceId с использованием W3C TraceContext, Baggage и Logger Bridge
🟢Настройка кастомных гистограмм latency с View API и ExplicitBucketHistogram для точного профайлинга в Prometheus

↘️ Подробная программа

В финальном проекте ты построишь систему наблюдаемости для двух HTTP-микросервисов на Go или Python: вручную инструментируешь трассы, метрики и логи, настроишь пропагацию контекста, поднимешь Collector с фильтрацией /health-спанов и tail-based sampling и разведешь трассы в Jaeger, а метрики в Prometheus. Все разворачивается в Docker Compose.

Практикум уровня Middle. Нужно уверенно работать в Linux CLI, уметь написать HTTP-сервер на Go, Python, Java или Node.js, понимать HTTP и gRPC и знать основы Docker.

🎁 До 20 октября включительно действует скидка 3 000 рублей для новых участников

↘️ Практикум OpenTelemetry
↘️ Практикум OpenTelemetry + тренажёры


📅 8 октября, в четверг, в 19:00 по МСК: как работает АСУ ТП и что происходит, когда ее атакуют

В ИТ упавший сервис можно перезапустить, а сломанный стенд пересоздать. В АСУ ТП за контроллером стоит реальное технологическое оборудование: исполнительные механизмы, а последствия воздействия могут привести к остановке производства.

На открытом вебинаре разберём:
🟢 где обычно заканчивается ИТ и начинается ОТ
🟢 как ПЛК взаимодействует со SCADA
🟢 что такое ПЛК, SCADA и инженерная станция и какую роль они выполняют
🟢 как выглядит простая система автоматизации в работе
🟢 что происходит при атаке на ПЛК, SCADA или инженерную станцию
🟢 какие базовые меры помогают снизить риск компрометации

Ведет Георгий Здобнов эксперт по ИБ АСУ ТП: 15+ лет опыта, проводил аудиты и обследования, строил системы информационной безопасности АСУ ТП на объектах различных отраслей промышленности. Соавтор ряда уязвимостей, зарегистрированных в БДУ ФСТЭК.

Участие бесплатное, эфир 1,5–2 часа с ответами на вопросы.
↘️ Зарегистрироваться


Что нужно DevOps-инженеру, чтобы вырасти до следующего грейда в 2026-2027 году

Ты уже работаешь с Linux, Docker и пайплайнами, но в вакансиях уровнем выше всё чаще просят GitOps, Terraform, Observability и Managed Kubernetes. Чтобы было понятно, каких навыков не хватает именно тебе и куда расти дальше (SRE, Platform Engineering, облака), мы собрали матрицу компетенций DevOps-инженера.

Что внутри:

🟢матрица компетенций, по которой можно сверить свои навыки: от Linux и CI/CD до GitOps и облаков
🟢10 технологий, которые ждут работодатели, с разбором задач, под которые нужна каждая
🟢7 трендов 2026 года: GitOps, безопасность в пайплайнах, Platform Engineering, AI в инженерных задачах и другие
🟢дорожная карта для тех, кто приходит в DevOps из админства, разработки или другой IT-роли

Гайд основан на опросе 4100+ специалистов, анализе вакансий на hh.ru и опыте инженеров Rebrain.

🎁 Внутри есть ссылки на бесплатные демодоступы к практикум и открытые вебинары, где можно проверить себя на реальных задачах.

↘️ Забрать гайд бесплатно в телеграм-боте


🔥Новый практикум AWS Cloud Fundamentals
Всем, кто ранее покупал AWS, курс будет доступно бесплатно, а для новых участников можно активировать демодоступ.

Программа разработана специально для системных администраторов, DevOps-инженеров и разработчиков, которым необходимо быстро и безболезненно войти в мир облачной инфраструктуры AWS.

Мы убрали всю теоретическую воду и сфокусировались на жесткой практике: от безопасной настройки аккаунта по стандартам CIS до автоматизации рутинных задач через CLI и написания поисковых Bash-скриптов в CloudShell. Ты научишься мыслить категориями отказоустойчивости, распределяя ресурсы по регионам и зонам доступности.

Что в программа:
🟢Автоматизация развертывания S3 бакетов и управления тегами через AWS CLI.
🟢Разработка Bash-скриптов в AWS CloudShell для кросс-регионального аудита EC2.
🟢Настройка политик безопасности учетных записей IAM по стандартам CIS.
🟢Контроль и прогнозирование облачных затрат с помощью AWS Budgets и Cost Explorer.
🟢Проектирование отказоустойчивых систем с учетом AWS Regions и Availability Zones.
🟢Управление доступом и защита аккаунтов с использованием MFA и политик IAM.
🟢Анализ и оптимизация расходов в рамках кредитной модели AWS Free Tier 2025.

Финальный проект

Тебя ждет разработка комплексной системы автоматизации и аудита AWS-инфраструктуры. Ты напишешь Bash-скрипт для инвентаризации запущенных ресурсов в нескольких регионах, настроишь политики безопасности аккаунта по стандарту CIS и развернешь систему контроля бюджетов с автоматическими email-оповещениями при превышении лимитов.

🎁 До 11 октября действует скидка 2000 рублей

↘️ Узнать подробности и записаться


Как собрать полноценный REST/gRPC сервис на Go?

Хендлер на Go, который отдаёт JSON, пишется за вечер. Проблемы начинаются, когда этот код уезжает в Kubernetes.

При деплое под получает SIGTERM и обрывает запросы на середине. Клиент уже закрыл соединение, а запрос к PostgreSQL продолжает работать и грузить базу. В логах тысячи строк, и по ним не понять, какие относятся к упавшему запросу. Тесты на моках зеленые, а с реальной базой сервис ломается. Образ собран плносью на golang и весит сотни мегабайт, из-за чего деплой идёт дольше.

Для каждой из этих проблем есть решение: Graceful Shutdown, context.Context на всех слоях, slog с Request ID, интеграционные тесты с настоящей базой и сборка на scratch. Под всем этим нужна архитектура, в которой одну бизнес-логику можно подключить и к REST, и к gRPC без копирования кода.

Всё это мы собрали в новом практикуме «Golang: полноценный REST/gRPC сервис на Go». В нём 14 уроков, уровень Middle. В каждом модуле есть задание, и сервис собирается из них по шагам.

Что в программе:

🟢Проектирование структуры Go-приложения по слоям Clean Architecture
🟢Реализация gRPC-серверов и Unary RPC методов на Go
🟢Создание RESTful эндпоинтов с использованием роутера go-chi
🟢Управление таймаутами и отменой запросов с помощью context.Context
🟢Написание интеграционных тестов с реальной БД через testcontainers-go

Итог - микросервис каталога продуктов с REST и gRPC, валидацией, Graceful Shutdown, тестами и образом на scratch.


🎁 До 11 октября действует скидка 5000 рублей

↘️ Узнать подробности и записаться

Кому подойдёт: Go-разработчикам уровня Junior+, бэкендерам, которые переходят на Go с PHP, Python или Java, и DevOps/SRE-инженерам, которым нужно понимать, как устроены Go-сервисы. Для старта нужно знать базовый синтаксис Go (типы данных, структуры, интерфейсы, горутины), работать в командной строке Linux и иметь базовые навыки Docker.


Red Team vs Blue Team. Почему защите учатся у тех, кто ломает

Админ полгода настраивал домен: сложные пароли, отдельные учётки под сервисы, антивирус на каждой машине. Пентестер получил Domain Admin за вечер. Хватило одной сервисной учётки с SPN и паролем, который не меняли с 2019 года. Kerberoasting, потом Golden Ticket, и домен захвачен.

Защита смотрит на инфраструктуру как на схему. Атакующий видит в ней цепочку: забытый FTP на периметре, SUID-бинарник на Linux-сервере, бухгалтер, который ввёл пароль и код 2FA на фишинговой странице. Пакет RedTeam учит проходить такую цепочку от начала до конца, чтобы потом знать, где её разорвать.

В пакете 5 практикумов:

🟢Эксплуатация уязвимостей внешних сервисов: разведка через Nmap и Masscan, Metasploit, атаки на SSH, SMB, RDP, почтовые сервисы и базы данных
🟢Безопасность веб-приложений: все категории OWASP Top 10, Burp Suite, лабы с уязвимым API, GraphQL и микросервисами
🟢Повышение привилегий в Linux: эксплойты ядра, sudo, SUID, cron, закрепление в системе и сокрытие следов
🟢Атаки, направленные на людей: OSINT, фишинговые рассылки в Gophish, обход 2FA через Evilginx2, настройка SPF, DKIM и DMARC
🟢Атака на Active Directory: BloodHound, NTLM Relay, Kerberoasting, Golden Ticket, DCSync и харденинг домена

↘️ Подробнее о программе

Финальный проект

Аудит гибридной инфраструктуры компании, от внешней разведки до захвата домена. Нужно взломать уязвимый веб-сервис, закрепиться на Linux-сервере через повышение привилегий, провести фишинговую атаку на пользователя, скомпрометировать Active Directory и написать отчёт с рекомендациями по защите.

Практикум уровня Middle. Понадобятся базовые навыки администрирования Linux и Windows, понимание TCP/IP, DNS и HTTP, уверенная работа в Bash или PowerShell. Тебя ждет практики на реальных интерактивных стендах Rebrain.

🎁 На пакет действует скидка 30%. Экономия 46 000 рублей по сравнению с покупкой каждого практикума по отдельности. А еще до 11 октября действует дополнительная скидка 10 000 рублей.

↘️ Узнать подробности и записаться

Если ты сисадмин, DevOps-инженер или начинающий специалист по ИБ и хочешь знать, как ломают инфраструктуру, раньше тех, кто придёт её ломать, этот пакет для тебя 🤍


⏰ 3..2..1..Уже завтра Вася Озеров проведет первое занятие на интенсиве "Системный траблшутинг"

Осталось несколько свободных мест. Интенсив в живом формате проводим всего один раз: если хочешь перейти от хаотичного угадывания причин сбоев к четкому трехшаговому алгоритму, который помогает быстро находить причину и устранять её, занимай место.

↘️ Занять место

Что будет:

🟢 Живой формат: 6 вебинаров с Васей Озеровым и разбором реальных инфраструктурных кейсов
🟢 Ручная проверка: детальный фидбек по практическим заданиям от практикующих инженеров
🟢 Закрытый Telegram-чат: оперативное общение, обмен опытом и поддержка единомышленников
🟢 Записи в ЛК: все материалы и эфиры доступны без ограничений по времени
🟢 Практические стенды: работа в реальном окружении, симулирующем боевые аварии

Программа живых классов:

29.09 - Алгоритм траблшутинга
06.10 - Сеть в Linux: путь пакета и размер пакета
13.10 - Процесс внутри cgroup: лимиты, рантайм и пул
20.10 - Kubernetes: трафик и жизненный цикл пода
27.10 - Путь версии: от коммита до продакшена
03.11 - Путь метрики: почему прибор не видит происходящего


🟡 Старт — завтра, 29 сентября

↘️ Узнать подробности и занять место


🔥 Как ИИ-агент работает под капотом: новое видео с Марком Кудрицким уже на канале

Делимся записью открытого практикума. На нём подняли автономного агента Hermes, подключили LangFuse и посмотрели, что на самом деле уходит в LLM на каждый запрос. Краткий конспект👇🏼

🟢Агент = обёртка над моделью
LLM сама ничего не запускает на компьютере. Она возвращает JSON с вызовом инструмента. Локальный Python-код (harness) разбирает этот JSON, выполняет команду или читает файл и отправляет результат обратно модели. Так повторяется, пока модели не хватит данных для ответа.

🟢15 000 символов на «Кто ты?»
Трейсы в LangFuse показали, что даже на простой вопрос агент отправляет огромный системный промпт. Он собирается из soul.md (характер и правила агента), memories/user.md (профиль пользователя) и списка скиллов. Поэтому частые мелкие запросы к коммерческому API стоят дороже, чем кажется.

🟢Скиллы и память
Когда Hermes решает сложную задачу, он может сам написать скилл: инструкцию в Markdown с YAML-преамбулой. В промпт попадают только названия и описания скиллов, полный текст модель подгружает по запросу. Диалоги хранятся в SQLite (state.db), заметки в папке memories/.

🟢Cron без лишних токенов
Gateway раз в минуту проверяет cron-jobs.json. Задача может собрать данные скриптом и отдать их LLM, чтобы та оформила отчёт в Telegram. Если модель там не нужна, хватит обычного Bash-скрипта.

🟢Безопасность
Агент в песочнице без сети и файлов безопасен, но бесполезен. Агент с Bash, сетью и sudo полезен, но уязвим к prompt injection и может снести базу. Что можно сделать уже сейчас: завести агенту отдельную сервисную учётку с урезанными правами, как новому сотруднику.

Основные элементы стенда
🟢hermes setup: мастер настройки провайдера, модели, инструментов и Telegram-бота
🟢ghermes dashboard --host 0.0.0.0: веб-интерфейс для управления конфигом
🟢docker-compose up -d: локальный LangFuse, в который пишутся трейсы всех запросов к LLM
🟢~/.hermes: изолированный Python 3.11, venv и Node-модули, около 1 ГБ
🟢soul.md и memories/: что агент знает о себе и о пользователе

Больше подробностей про трейсы, цикл вызова инструментов и защиту агентов в полной записи вебинара! 👇🏼

↘️ Смотреть в YouTube
↘️ Смотреть в ВК

Если хочешь собрать своего агента и встроить LLM в рабочие инструменты, начни бесплатно с демодоступа к практикуму:

↘️ Начать бесплатно практикум «Прикладной LLM для инженеров»

Показано 20 последних публикаций.