


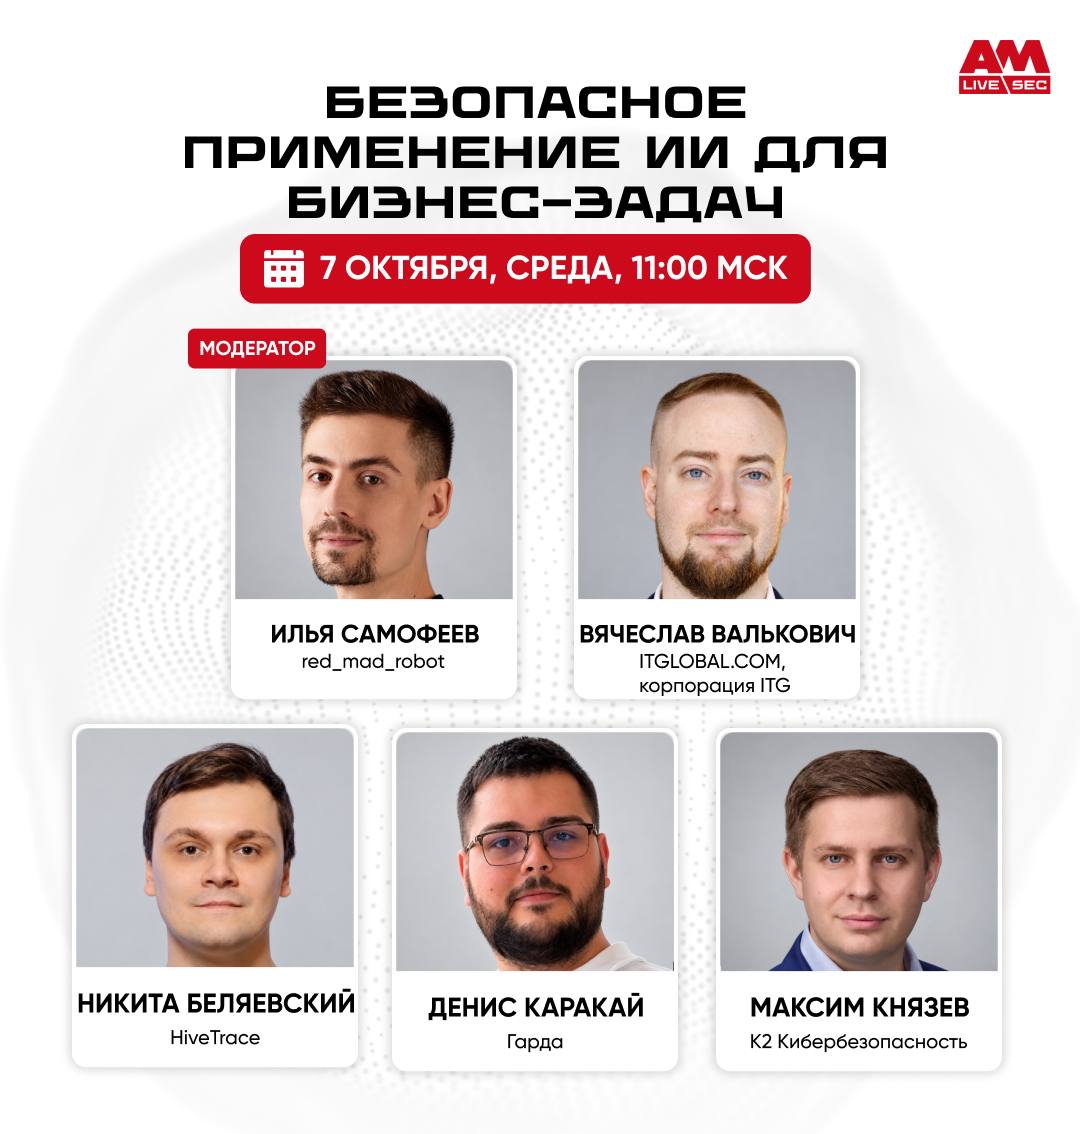
Как контролировать действия сотрудников в LLM, защищать AI-агентов, MCP-сервера
Пока сотрудник просто задаёт вопрос нейросети, основной контроль можно строить вокруг данных, промптов и доступа к модели. Но AI-системы становятся сложнее. Агенты получают доступ к корпоративным API и инструментам, подключаются к MCP-серверам и могут уже не просто отвечать пользователю, а выполнять реальные действия.
🔥 7 октября в 11:00 МСК в прямом эфире AM Live разберём, как меняется безопасность, когда ИИ получает доступ к корпоративным системам.
Обсудим:
— как контролировать работу сотрудников с LLM;
— что должен уметь LLM / AI Firewall и где заканчиваются его возможности;
— как защищать AI-агентов и контролировать их действия;
— как проверять MCP-серверы и инструменты, к которым получает доступ агент;
— какие права можно выдавать AI-агентам и какие действия нельзя оставлять без подтверждения человека.
🔗 Регистрируйтесь по ссылке и присоединяйтесь к эфиру AM Live