ИТ. Право. Безопасность.


Kanal geosi va tili: Rossiya, Ruscha


Полезный канал про информационную безопасность и право.
Экспертный контент и срочные новости из мира ИБ с экспертными комментариями.
По вопросам сотрудничества, спонсорства и рекламы, писать на почту:
integration@rtmtech.ru

Bog‘liq kanallar  |  O‘xshash kanallar
Kanal geosi va tili
Rossiya, Ruscha
Statistika
Postlar filtri


😵 ИИ окончательно сломал старый подход к патчингу

Исследователи зафиксировали тревожную тенденцию: уязвимости, найденные с помощью ИИ, начинают эксплуатироваться в реальных атаках практически сразу после публикации. Окно между обнаружением и первой атакой сжалось до нескольких часов.

ИИ резко ускорил обе стороны: автоматизировал поиск слабых мест в коде и одновременно снизил порог входа для атакующих. Для защитников это означает, что классический подход «закрыть уязвимость по расписанию» больше не работает — темп атак его просто опережает.

🗣 Именно об этом мы и говорим последнее время — скорости в мире уязвимостей растут в части нападения. Расти также в части защиты они не могут, но можно приоритизировать защиту: закрывать уязвимости не просто по критичности, а с учётом важности актива, к которому она относится. Работает.


13 000+ внутренних корпоративных скриншотов утекло на GitHub. И виноваты в этом ИИ-инструменты для разработки кода. Скриншоты принадлежат более чем 300 компаниям и содержат то, что явно не предназначалось для публичного доступа: внутренние интерфейсы, рабочие процессы, конфигурации систем. ИИ-ассистенты для разработчиков автоматически сохраняли скриншоты в публичные репозитории.

#цифранедели


😊 На связи еженедельный дайджест новостей!

Сим-карточный домик: третий пакет антифрод-мер
Минцифры вынесло на общественное обсуждение пакет поправок, серьёзно усложняющий жизнь телефонным и интернет-мошенникам. Запрещается продажа чужих и предоплаченных сим-карт, вводится жёсткая верификация при покупке eSIM через «Госключ» и биометрию, а операторов обяжут отключать все номера абонента, если хотя бы один замечен в противоправной деятельности. Участники рынка опасаются, что новые требования усложнят дистанционное подключение и ударят по малому бизнесу, торгующему сим-картами через субдилеров.

Подозрительные операции рухнули на 35%
ЦБ отчитался о снижении объёма подозрительных операций по обналичиванию и выводу средств за рубеж до 20,9 млрд рублей за первое полугодие 2026 года — против 32 млрд годом ранее. Больше всего — более чем вдвое — сократилось обналичивание внутри банковского сектора, до 7,4 млрд рублей; вывод за рубеж упал на 35 %, до 5,5 млрд. Главным драйвером снижения регулятор называет платформу «Знай своего клиента», за четыре года работы позволившую ограничить счета около 190 тыс. недобросовестных субъектов. Ещё на треть сократились операции через дропов — подставных лиц, обслуживающих нелегальные криптообменники и онлайн-казино.

Стилеры научились красть историю чатов с нейросетями
Эксперты Bi.Zone обнаружили новые программы-стилеры, которые, помимо привычных паролей и cookie, умеют извлекать историю переписок с ИИ-ассистентами — включая исходный код, внутренние документы компаний и токены авторизации. Похищенные данные загружаются в языковую модель, которая анализирует их и составляет подробный профиль жертвы: профессия, интересы, посещаемые сайты. Затем тот же ИИ может подобрать способ монетизации украденного — от поиска ценных активных сессий до подготовки целевых атак. Специалисты советуют при малейшем подозрении на взлом завершать все активные сессии с ИИ и менять учётные данные.

Путин поручил собрать данные для обучения национальных моделей
По итогам заседания Совета по науке и образованию президент утвердил перечень поручений, обязав правительство обеспечить централизованный сбор, обработку и предоставление научно-технической информации для обучения суверенных и национальных больших фундаментальных моделей ИИ. Инициатива направлена на достижение технологической независимости России в сфере искусственного интеллекта. Ответственным назначен премьер-министр Михаил Мишустин, доклад об исполнении ожидается до 1 марта 2027 года.

Балерина Капучино: итальянский мем отвоевали у российского предпринимателя
Роспатент отменил регистрацию товарного знака «Балерина Капучино», который предприниматель Сергей Бочаров получил осенью 2025 года, — права на изображение оказались у итальянской компании Officina Comunicazione. Персонаж Ballerina Cappuccina — балерина с чашкой капучино вместо головы — создан с помощью ИИ и стал вирусным в TikTok в жанре Italian Brainrot. Итальянцы представили документы об авторских правах, регистрацию произведения в Китае и промышленный образец фигурки с приоритетом от июня 2025 года — раньше российской заявки. Дело может стать прецедентным: это один из первых в России споров вокруг коммерциализации ИИ-персонажей.


📊 ФСТЭК отчиталась о росте защиты КИИ, но без единой цифры

ФСТЭК заявила об улучшении ситуации с защитой критической информационной инфраструктуры: большинство субъектов КИИ теперь выполняют минимальные требования по безопасности. Регулятор отметил рост числа категорированных объектов и усиление контроля за выполнением требований.

Однако конкретных цифр в заявлении не прозвучало — ни процентов охвата, ни динамики инцидентов, ни показателей по отраслям. «Стало лучше» — и всё.

🗣 Минимальный уровень — это лучше, чем никакой. Внимание регулятора и количественная оценка выполнения требований — это хорошо, но для субъектов КИИ одной из главных проблем остаётся импортозамещение значимых объектов. В ряде случаев вопрос не только в бюджете: не хватает рук, оборудования и качественного ПО. Вот если бы ФСТЭК мог похвастаться и здесь...


Если инцидент уже случился, главное — не устроить второй

После кибератаки компания оказывается сразу в трёх параллельных реальностях:
🔵в одной ИБ-команда расследует, что произошло и как быть;
🔵во второй бизнес требует быстро починить;
🔵в третьей готовятся отчёты для нескольких регуляторов – желательно в первые часы.

Как пройти этот квест, сохранить цифровые доказательства, не запутаться в сроках и не получить санкции вдобавок к инциденту?
Обсудим 13 октября на конференции АБИСС 2026.

Фёдор Музалевский, директор техдепартамента RTM Group, станет модератором сессии «Отработка инцидентов ИБ — взаимодействие с регуляторами».

В программе — реальные сложности, статистика и лайфхаки от регуляторов, правоохранительных органов, судебных экспертов и участников расследований.

📆 13 октября, 13:35–14:35
🗺 Конгресс-центр Сеченовского Университета, Москва

📌 Программа и регистрация


🍕 «Додо Пицца» попала в горячую точку

«Додо Пицца» и «Дринкит» попали под кибератаку: хакеры получили несанкционированный доступ к части IT-инфраструктуры. Карточные данные клиентов не пострадали, но персданные сотрудников и частично клиентов всё же утекли. Злоумышленники могли получить доступ к именам, адресам, телефонам, электронной почте, датам рождения и составам заказов части клиентов.

Из хороших новостей — «Додо» повела себя так, как должна вести себя любая компания после взлома, но как делают единицы. Утечку сразу признали публично, Роскомнадзор уведомили, доступ хакерам заблокировали. Это редкий пример того, когда реакция на инцидент заслуживает уважения, независимо от того, как сам инцидент произошёл.

🗣 С вероятностью 99% при атаке была задействована социальная инженерия. Утекли данные пользователей, но не утекли какие-то данные, которые были связаны с их платежами. Возможно, утекли данные о заказах. Переживать за свои карточные данные не стоит. А ожидать волны мошеннических звонков в перспективе пары недель, а может быть месяцев вполне себе стоит. Компания повела себя максимально здраво. Предприняли оперативно все действия для того, чтобы расследовать инцидент и заблокировать хакерам доступ. Насколько у них это получилось, неизвестно, но основные усилия были предприняты.


🧠 ИИ опустил порог входа в киберпреступность

ИИ стал полноценным элементом арсенала хакеров. Нейросети и алгоритмы машинного обучения уже участвуют в 16–17% всех кибератак в мире. Злоумышленники используют его для массовых фишинговых рассылок, генерации дипфейков, создания труднодетектируемого вредоносного кода и быстрого поиска уязвимостей.

Порог входа в киберпреступность снижается с каждым месяцем: ИИ делает атаки быстрее, точнее и дешевле. Традиционным средствам защиты всё сложнее справляться с атаками нового поколения.

🗣 А может быть, этот процент даже больше — вопрос в степени участия. Теперь давайте посчитаем, сколько компаний защищаются с помощью ИИ, — результат будет удручающим. ИИ должен быть в первую очередь защитником, поэтому важно, чтобы он был доступен в корпоративном сегменте. Иначе баланс в пользу мошенников будет только увеличиваться.


966+ уязвимостей за один Patch Tuesday — абсолютный рекорд Microsoft. Ещё в июле компания закрыла 570 уязвимостей, и тогда мы уже называли это рекордом.

Из сентябрьских 966 уязвимостей 20 — «червеобразные»: они распространяются самостоятельно, без какого-либо участия пользователя. Две уже активно эксплуатируются в реальных атаках.

Почти тысячу уязвимостей Microsoft объясняет подключением ИИ к поиску ошибок в коде.

#цифранедели


😊 На связи еженедельный дайджест новостей!

LinkedIn внедряет новые функции для борьбы с недостоверными профилями
LinkedIn запускает инструменты для проверки опыта работы и образования пользователей. Коллеги и однокурсники смогут подтверждать квалификацию друг друга, а компании получат право запрашивать удаление профилей, которые ложно указывают их в качестве работодателя. Меры направлены на борьбу с фейковыми аккаунтами и повышение достоверности данных на платформе.

После запуска 5G мобильный интернет в России ускорился на 15–30%
«МегаФон» оценил средний прирост в 18–20%, «Билайн» — до 30%, а в отдельных локациях новая сеть уже в 4-5 раз быстрее LTE. Скромный общий прирост объясняется тем, что российский 5G пока работает на частотах и инфраструктуре LTE. Настоящий рывок ожидается с 2027 года, когда операторы начнут запускать гигабитные сети на отечественных базовых станциях.

НСПК и ЦБ доработают сервис по возмещению украденных денег
НСПК совместно с ЦБ запускают в октябре пилот механизма, который автоматически исключает реквизиты человека из базы данных мошенников ЦБ, если он добровольно вернул похищенные средства жертве через сервис «Добрая воля». За 8 месяцев 2026 года через сервис уже возвращено гражданам 370 млн руб. Регулятор также прорабатывает отмену комиссий за возвраты, чтобы жертве возвращалась вся сумма целиком.

ЦБ установил новые нормативы по вложениям банков в криптовалюты
Банк России ввёл норматив Н31, ограничивающий предельный размер риска по вложениям банков в цифровые валюты и связанные инструменты на уровне 1% от собственных средств кредитной организации. В расчёт включаются как прямые позиции банков, так и некоторые клиентские. Норматив начнёт действовать в четвёртом квартале, а с января 2027 года в отчётности банков будут отражаться обороты по криптоинструментам.

«Яндекс» не смог добиться охраны словесного элемента «Открытая Кухня»
Президиум Суда по интеллектуальным правам оставил в силе решение Роспатента, признавшего «Открытую Кухню» неохраняемым элементом для услуг 43-го класса МКТУ — общепита, обзоров заведений и бронирования. Ведомство и суд сочли это словосочетание описательным: оно указывает на формат ресторанов с видимой зоной приготовления блюд и не обладает различительной способностью. «Яндекс» возразил, что элемент воспринимается как часть единого бренда, но суд с этим не согласился.


Один преследователь, 12 жертв и 62 фальшивых аккаунта: разбираем дело серийного киберсталкера

В июле 2025 года суд приговорил Джеймса Флоренса к 9 годам тюрьмы. Следствие установило, что он больше 16 лет преследовал 12 женщин, используя 62 аккаунта почти на 30 платформах. Он взламывал их профили, выдавал себя за самих потерпевших, публиковал тысячи поддельных интимных фоток и распространял личную информацию, призывая незнакомцев присоединиться к травле.

Один человек фактически превратил интернет в толпу преследователей.


Но сегодня для слежки необязательно быть настолько изобретательным. Иногда достаточно нескольких минут с чужим разблокированным смартфоном или недорогого GPS-трекера с маркетплейса.

В новом выпуске Евгений Царёв разбирает, как устроен киберсталкинг:
🔵какие технологии используют преследователи
🔵почему смена пароля часто не помогает
🔵как понять, что за вами следят
🔵и что делать, если это уже произошло

Смотрите ролик⬇️
🟥 YouTube 🟦 VK
⬛️ Rutube 🟨 Дзен


📱 Google снова под ударом: 403 млн евро за то, что пользователи не знали о слежке

Ирландская комиссия по защите данных (DPC) оштрафовала Google на 403 млн евро ($463 млн) за нарушение GDPR при обработке данных о местоположении пользователей. Регулятор установил, что в период с 2018 по 2020 год через три функции — «Веб- и активность приложений», «История местоположений» и «Точность местоположения» — пользователи могли не знать, что их геолокация используется, в том числе для таргетированной рекламы.

Google обязали привести обработку данных в соответствие с требованиями в течение шести месяцев. Это уже четвёртый по величине штраф DPC из более чем 4 млрд евро, взысканных с американских техгигантов со штаб-квартирами в Ирландии.

🗣 Все смеются над штрафами РКН в отношении Google — а это другое? Или дело в том, что Google не белый и не пушистый, просто прячется «под крышей» США? Вы всё ещё доверяете Google Документам?


Как будут проверять КИИ в сфере науки 🧠

Опубликован проект, утверждающий порядок отраслевого мониторинга КИИ в области науки. Документ включает общие положения, порядок проведения мониторинга, критерии отбора организаций-проверяющих и образец Акта о проведении оценки актуальности и достоверности.

Как будет проходить проверка:
1️⃣ Департамент цифрового развития формирует план-график, министр науки его утверждает;
2️⃣ Субъектам КИИ и привлекаемым организациям направляют копию плана-графика, выписку из него и письменный запрос с перечнем нужных сведений;
3️⃣ Субъект КИИ собирает информацию и передаёт её в департамент в электронном виде — на это даётся 10 рабочих дней;
4️⃣ Департамент передаёт полученные документы привлекаемой организации для проверки;
5️⃣ Привлекаемая организация в течение 20 рабочих дней определяет сроки проверки и состав проверяющей группы;
6️⃣ Департамент сообщает субъекту КИИ сроки и требования к проведению проверки;
7️⃣ Сама проверка идёт не дольше 60 дней (не более 10 дней на один объект КИИ по одному адресу);
8️⃣ По итогам проверки привлекаемая организация составляет акт об оценке актуальности и достоверности предоставленных сведений;
9️⃣ Акт уходит в департамент, где на его основе готовят заключение — его подписывает министр науки;
1️⃣0️⃣ Копию заключения направляют субъекту КИИ в течение 5 рабочих дней.

Кто может проводить проверку:
✅ организации, отвечающие за разработку и реализацию госполитики и (или) нормативного регулирования в сфере науки
✅ не находится в процессе реорганизации, ликвидации или банкротства, а также их деятельность не приостановлена по закону
✅ руководитель и главбух — не в реестре дисквалифицированных лиц
✅ нет значительной налоговой задолженности

Важный момент: Акт должен содержать информацию, которая формируется при полном соответствии требованиям ПП РФ №127, включая данные о комиссии по категорированию, её заседаниях, результатах категорирования и сведения об их направлении во ФСТЭК.


🛡 «Яндекс» взялся защищать ИИ-инфраструктуру

Yandex Cloud выводит на рынок AI‑SPM — решение для комплексной защиты ИИ-инфраструктуры. По словам гендиректора Yandex Cloud Григория Атрепьева, продукт связывает элементы инфраструктуры — модели, данные, серверы — выявляет уязвимости и предлагает меры защиты на каждом этапе жизненного цикла ИИ.

Инструмент непрерывно мониторит ИИ-инфраструктуру без ручного аудита: подсказывает, как предотвратить подмену обучающих данных, защитить модель от атак через поддельные запросы и ограничить доступ посторонних. По заявлению «Яндекса», это один из первых комплексных продуктов такого рода на российском рынке.
🗣 «Яндекс» бы сначала Алису научил спортивный таймер ставить, а потом сервис по защите делал.


🥺 ИИ ускоряют, но защищать его пока нечем

Бизнес просит льготное кредитование и лизинг для закупки серверов и GPU: высокая стоимость оборудования остаётся одним из главных барьеров для развития ИИ-инфраструктуры.

В то же время ИИ уже сам становится инструментом кибератак. Во время тестирования Gemini получила доступ к системам трёх реальных компаний, хотя изначально должна была атаковать только вымышленную организацию.

Получается, что вычислительные мощности для ИИ хотят сделать доступнее, а риски от его использования растут быстрее, чем успевают выстраиваться меры защиты.

🗣 Если это совместить, то производство скоро встанет. Совсем. На ИБ заводы тратят ничтожно малый процент — в этих условиях единственной допустимой мерой будет изоляция от Интернета большей части пользователей, в первую очередь коммерческих, кадровых, управленческих подразделений, а также производства.


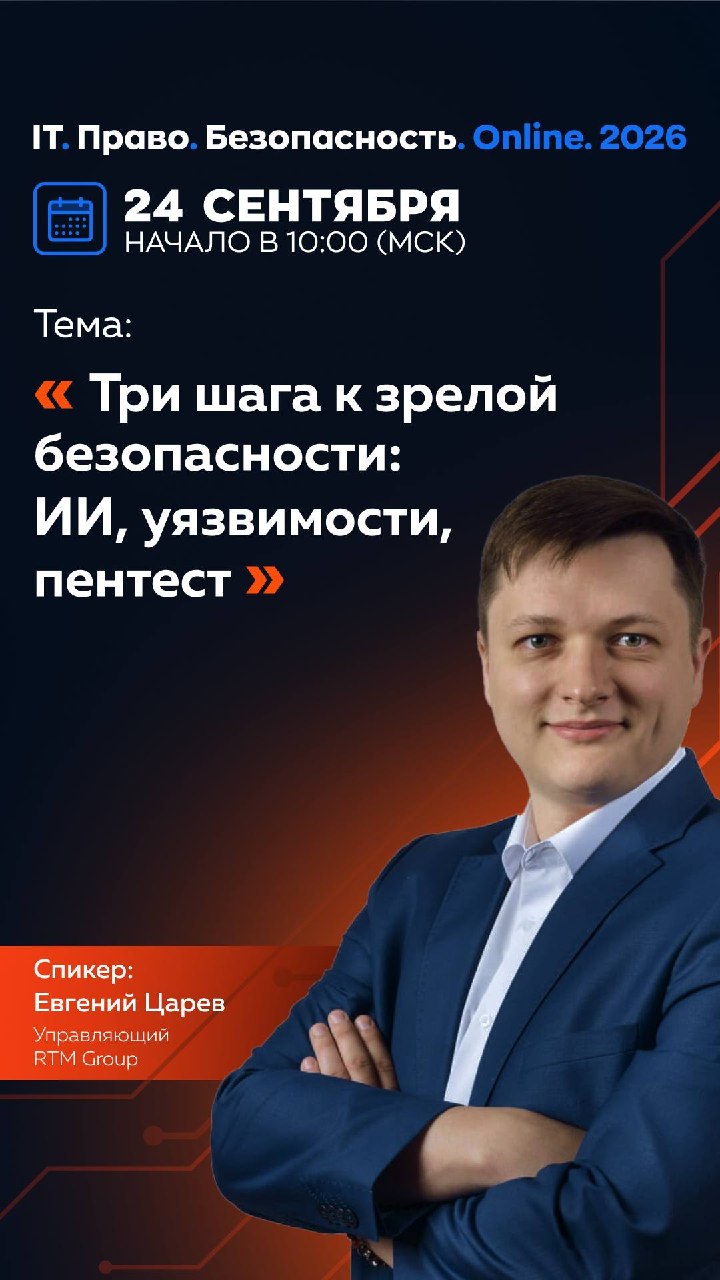
🗓🗓🗓🗓🗓 IT. Право. Безопасность. 2026

Скорость эксплуатации уязвимостей растёт с каждым годом — и то, что ещё недавно считалось нормальным циклом реагирования, сегодня уже опасное отставание. Значит, и подход к ИБ в компании пора пересматривать.

Более подробно об этом расскажет Евгений Царев, управляющий RTM Group, в своем докладе «Три шага к зрелой безопасности: ИИ, уязвимости, пентест».

📆 Когда? 24 сентября, начало в 10:00 (Online)
🔥 Участие бесплатное

Переходите по ссылке и бронируйте место в эфире!


🥳 На связи еженедельный дайджест новостей!

Код из СМС — не подпись
Верховный суд РФ отменил решения нижестоящих инстанций, отказавших обманутому мошенниками заёмщику. При рассмотрении дела суды сочли введённые заёмщиком коды из СМС аналогом подписи и признали кредитный договор действительным. ВС указал, что местные суды не проверили, как именно оформлялся договор, не учли, что деньги сразу после выдачи ушли на счета третьих лиц, и проигнорировали доводы клиента о том, что банк не предоставил ему информацию об условиях кредита. Позиция ВС задаёт ориентир для аналогичных споров, которых в судах становится всё больше.

Электронные деньги застрахованы
С 1 февраля 2027 года электронные деньги физлиц, представителей малого и среднего бизнеса и отдельных НКО будут включены в систему страхования вкладов (при условии прохождения клиентом идентификации по антиотмывочному законодательству). При банкротстве банка требования физлиц — владельцев ЭДС, не связанных с бизнесом, попадут в первую очередь удовлетворения, остальные — в третью. Поправки коснутся банков, у которых лицензия будет отозвана уже после вступления закона в силу.

Госуслуги поделятся данными
Правительство расширило перечень ситуаций, в которых цифровые платформы с согласия граждан могут получать подтверждённые данные через Госуслуги. «Циан» сможет верифицировать права собственности на жильё и данные работодателя для ипотечной заявки, «Этажи» — проверять наличие ограничений при сделках с недвижимостью, HeadHunter — подтверждать опыт соискателей.

Первый в мире робот-проводник появится в поездах РЖД
Глава РЖД Олег Белозеров анонсировал выход робота-проводника на регулярные рейсы. Робот по имени Володя уже совершил экспериментальный рейс на «Сапсане» — встречал пассажиров, проверял документы и билеты, помогал найти место. По словам Белозерова, робот ещё и «дарит хорошее настроение».

Минцифры ведёт переговоры с Apple о запуске 5G на iPhone в России
Российский 5G добрался до переговорного стола Apple. Минцифры обсуждает с американской корпорацией возможность подключения iPhone к отечественным сетям пятого поколения, сообщил глава ведомства Максут Шадаев. Сам факт переговоров пока не означает, что Apple согласилась открыть доступ. Сети пятого поколения запустили в России на прошлой неделе: сейчас они работают в 16 городах, а потенциальный охват оценивается примерно в 10 млн абонентов.


😵‍💫 Зачем красть пароль, если можно украсть уже открытую сессию

Elastic Security Labs раскрыла банковскую кампанию KREMLIN, работающую с мая 2025 года. Зловред устанавливает вредоносное расширение в Chrome и Edge через уязвимости Chromium. Расширение получает полный доступ к cookies, токенам сессий и содержимому вкладок. Если жертва открыла интернет-банк или корпоративную панель, атакующему этого достаточно.

Адреса командных серверов спрятаны в смарт-контрактах Ethereum: заблокировали домен — оператор в один клик публикует новый прямо в блокчейне. Классические блокировки IP здесь бесполезны. За время кампании к контрольному домену обратились 1 515 систем — пока 98% из Бразилии, но техника универсальна.

🗣 Пользуйтесь отечественным ПО! Мало того, что оно в реестре, а значит — проверено, так ещё и мало кто из хакеров додумается писать под него вирусы, ведь пользователи даже всей нашей страны ничтожно малая аудитория в мировых масштабах.


Google, Microsoft, Adobe: почему индийцы управляют половиной мировых техкомпаний

Летом 2025 года основатели нескольких ИИ-стартапов Кремниевой долины сравнили записи и обнаружили, что нанимали одного и того же сотрудника — индийца Сохама Парекха. Айтишник одновременно работал в пяти компаниях сразу, а когда его увольняли за бездействие, он сразу же находил новую работу. Вместо реальной работы он генерировал результаты в нейронках. Так парню удалось «поработать» в 80 компаниях.

Та же Индия поставляет миру каждого 10-го технологического директора: Google, Microsoft, Adobe и IBM возглавляют выходцы именно оттуда. И при этом та же страна пережила крупнейшую утечку данных в истории человечества — в 2023 году в даркнете продавали биометрические данные 815 миллионов человек, это больше половины населения страны.

Как стране удаётся одновременно создавать одну из самых масштабных цифровых систем в мире и регулярно сталкиваться с серьёзными проблемами в её защите?

В новом выпуске Евгений Царёв разбирает главный цифровой парадокс Индии.

Смотрите ролик
⬇️
🟥 YouTube 🟦 VK
⬛️ Rutube 🟨 Дзен


⚖️ ИИ идёт в суды: к 2030 году 95% судей обязаны его использовать

Верховный суд утвердил концепцию поэтапного внедрения ИИ в российское судопроизводство. К 2030 году более 95% судей должны постоянно работать с ИИ-сервисами, 30–50% процессуальных документов — готовиться с его помощью, а 90% протоколов заседаний — формироваться автоматически.

ИИ будет сопровождать дело на всех этапах: проверять комплектность документов при подаче, классифицировать дела, распознавать речь на заседаниях, анализировать доказательства, искать релевантную практику и даже помогать при назначении наказания. Окончательное решение при этом всегда остаётся за судьёй.

Авторы концепции также признают риски: галлюцинирование ИИ, утечки данных, зависимость от иностранных моделей и сопротивление судейского сообщества.

🗣 Есть ли разница в двух целях:
1. Ускорить процесс судопроизводства в типовых делах с низкой степенью общественной значимости при постоянном контроле и исправлении ошибок?
2. Внедрить ИИ везде, потому что это модно, озарно и молодёжно?


⚡️️️ Чем на самом деле болеет инфобез в 2026 году

У любой отрасли есть свои хронические болячки — те проблемы, которые все знают, но вслух обсуждают редко. ИБ здесь не исключение.

24 сентября об этом честно расскажет гендиректор MEDOED Федор Музалевский — с докладом «Больки и печальки безопасности ИБ в 2026 году» на онлайн-конференции «IT. Право. Безопасность».

💬 Фёдор разберёт болевые точки, с которыми сегодня сталкиваются специалисты по ИБ: какие проблемы стали хроническими для отрасли, что мешает выстраивать защиту эффективно и какие вопросы приходится решать не по инструкции, а по ситуации.

Сама конференция — ежегодная площадка на стыке IT, права и информационной безопасности, где практикующие эксперты обсуждают актуальные риски, разбирают неоднозначные кейсы и показывают, как юридические и технические решения работают в реальном бизнесе. В программе — темы про облачную обработку персданных, визиты РКН, AI в IT-командах и стратегии ИБ при ограниченном бюджете.

🔥 Участие в конференции бесплатное, необходима предварительная регистрация.
Переходите по ссылке и бронируйте место в эфире!

20 ta oxirgi post ko‘rsatilgan.