IT POLICE


Kanal geosi va tili: Rossiya, Ruscha


👮‍♂️➡️👨‍💻
Оперативная разработка (программного обеспечения)
Больше постов про технологии тут: @softoved
По вопросам: https://t.me/itpolice?direct

Bog‘liq kanallar  |  O‘xshash kanallar

Kanal geosi va tili
Rossiya, Ruscha
Statistika
Postlar filtri


Как думаете, мимикрировать под более популярные сервисы - это норм или стрем?

Недавно раскатал ботика для скачивания коротких видео с популярных платформ (тик ток, запретограм, шорты ютуба и еще около 30), а юзернейм целенаправленно взял как у конкурента, в надежде на органический трафик из поиска Telegram. Похоже просчитался и наоборот останусь в его тени))

Вот только у конкурента, чтобы пользоваться ботом, нужно делать обязательные подписки на партнеров и смотреть рекламу всякой скамины. Да и скачать видео можно лишь с одной платформы.

В моем же боте раздолье:

1. Бесплатный функционал (с лимитами, конечно, серверные мощности не бесплатные, а вот 6 (six) скачиваний в сутки бесплатные).

2. Никакой рекламы и обязательных подписок.

3. Поддерживается большинство популярных платформ.


Тестирую его уже больше недели, полет отличный, скачал сотни видео. Ошибок около 15%, что есть хорошо.

Если вы вдруг ведете какие-нибудь развлекательные сообщества в соцсетях, возможно, и вам будет полезен этот сервис.

Предложения по улучшению принимаются, конечно, но вряд ли я буду его допилвать. Он мне нужен вот в таком состоянии.

🤖 Бот: @TT_Fullbot

И, кстати, зря не читаете @softoved В отличии от меня, чугунная голова печатает новости про технолоджии ежедневно. Читаю как утреннюю газету, коротко и по делу. Самый полезный нейрослоп.


PZDNET dan repost
РКН предупредил об уязвимых роутерах MikroTik

Сообщения об «отключении интернета владельцам MikroTik» не соответствуют действительности. Речь идет о защите устройств с устаревшей RouterOS.

В RouterOS обнаружена цепочка критических уязвимостей MikroTrick. Она позволяет обойти аутентификацию по SSH, повысить привилегии и получить полный контроль над роутером. Уязвимости уже используются в атаках.

Роскомнадзор попросил провайдеров контролировать версии прошивок и ограничивать доступ из интернета к служебным портам на необновленных устройствах, прежде всего к SSH.

MikroTik выпустила исправления для RouterOS 7.25beta3, 7.24.2, 7.23.4 и 6.49.21. В России работает около 100 000 роутеров MikroTik; риск в основном касается устройств без актуальной прошивки.

Подпишись, тут про технолоджии.


$25 - средняя стоимость взлома интернет-магазина связкой ИИ-агентов

Gambit Security разобрала глобальную атаку интернет-магазинов по всему миру, которая продолжается с июля. Выяснилось, что атакующий не пишет эксплойты, а собрал конвейер из трёх открытых агентных фреймворков и запустил по целям.

Структура конвейера:
🟦 Hermes — для координации кампании, запуска задач по проникновению, управления ходом операций и выработки тактических рекомендаций на этапе воздействия и других стадиях. Работал на LLM Claude Opus 4.6.
🟦 Strix — для поиска уязвимостей.
🟦 Cairn — для автономной реализации полного цикла эксплуатации.

Взлом обычно укладывается в несколько часов (!) и не требует участия человека. В это же время все инфо/кибербезы сходятся во мнении, что сроки устранения уязвимостей в сложных ИТ-средах по-прежнему исчисляются неделями.

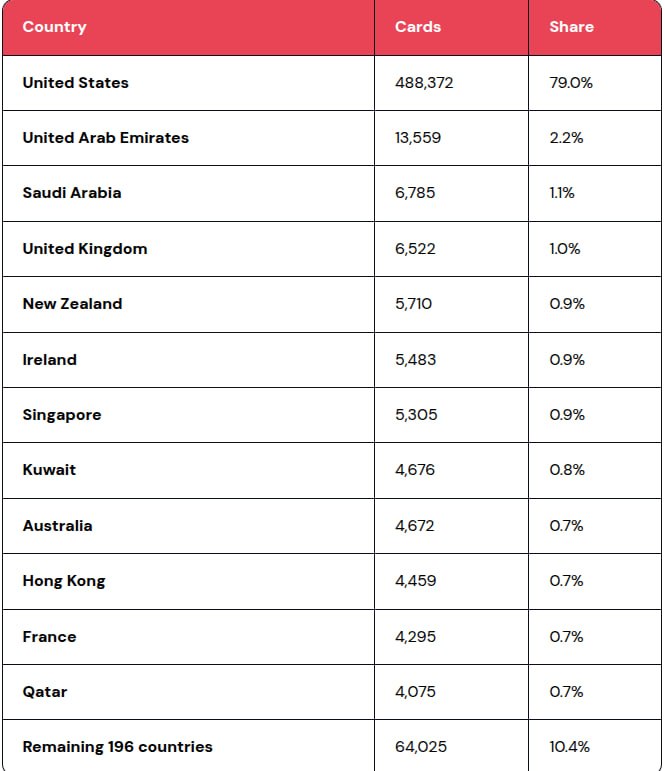
Среди только подтвержденных последствий атаки - хищение больее 600 000 банковских карт.

Отдельными навыками зачищаются и следы преступления, среди обнаруженных был: "стереть базу после извлечения данных".

Для доступа к моделям ИИ использовался сервис OpenRouter. Согласно данным о состоянии счета, зафиксированным 25 августа 2026 года, за четыре недели было потрачено 7005,71 доллара США. В течение последующих трех недель оператор продолжал работу, выполняя примерно вдвое больше ежедневных обращений к моделям (согласно логам агента), поэтому итоговые затраты, вероятно, составили от 12 000 до 18 000 долларов.

💵 Затраты на каждую конкретную цель варьировались от нескольких долларов до нескольких десятков долларов. Собственный анализ расходов оператора подтверждает эти цифры: средняя стоимость составила 25,46 доллара на одно из 101 завершенного сканирования (от 3,13 доллара для самой «дешевой» цели до 79,31 доллара для самой «дорогой»).


PZDNET dan repost
Sony запатентовала оплату через DualSense

Sony запатентовала технологию, которая может превратить контроллер DualSense для PlayStation в платёжный терминал.

Согласно задумке, игру или DLC в магазине PlayStation Store можно будет оплатить, поднеся смартфон к геймпаду. Патент описывает использование DualSense для взаимодействия с мобильным устройством во время покупки цифрового контента.

Технология пока является патентной разработкой: Sony не сообщала о сроках её внедрения и доступности для пользователей.

Подпишись, тут про технолоджии.


PhishIntel теперь юзерфрендли

Доброго времени суток! Уже рассказывал о своем проекте для web-разведки PhishIntel, но так уж получилось, что я его полностью переписал, а значит информацию о возможностях следует обновить.

Он написан на Python и немного приправлен Go, не требует установки дополнительных библиотек, запускается полностью готовым к бою одной командой.

python3 main.py

Теперь его главная задача: быстро получить первоначальную информационную базу о целевом ресурсе, с которой детективы, аналитики, и разного рода OSINT-специалисты смогут работать дальше.

При запуске программы будет доступно интерактивное меню, в котором потребуется выбрать язык, и далее воспользоваться нужным инструментом.

Сбор данных с целевого ресурса представляет собой краулер страниц, который рекурсивно обходит заданное количество страниц с соответствующей глубиной, и количеством параллельных запросов, собирая все что похоже на телефонные номера, электронную почту, криптокошельки, и адреса. Кроме того, собирается информация о домене. Вместе с тем происходит сканирование небольшого количества популярных портов, с целью определения доступности, и технологии за ними. Для этого модуля и был использован Go.

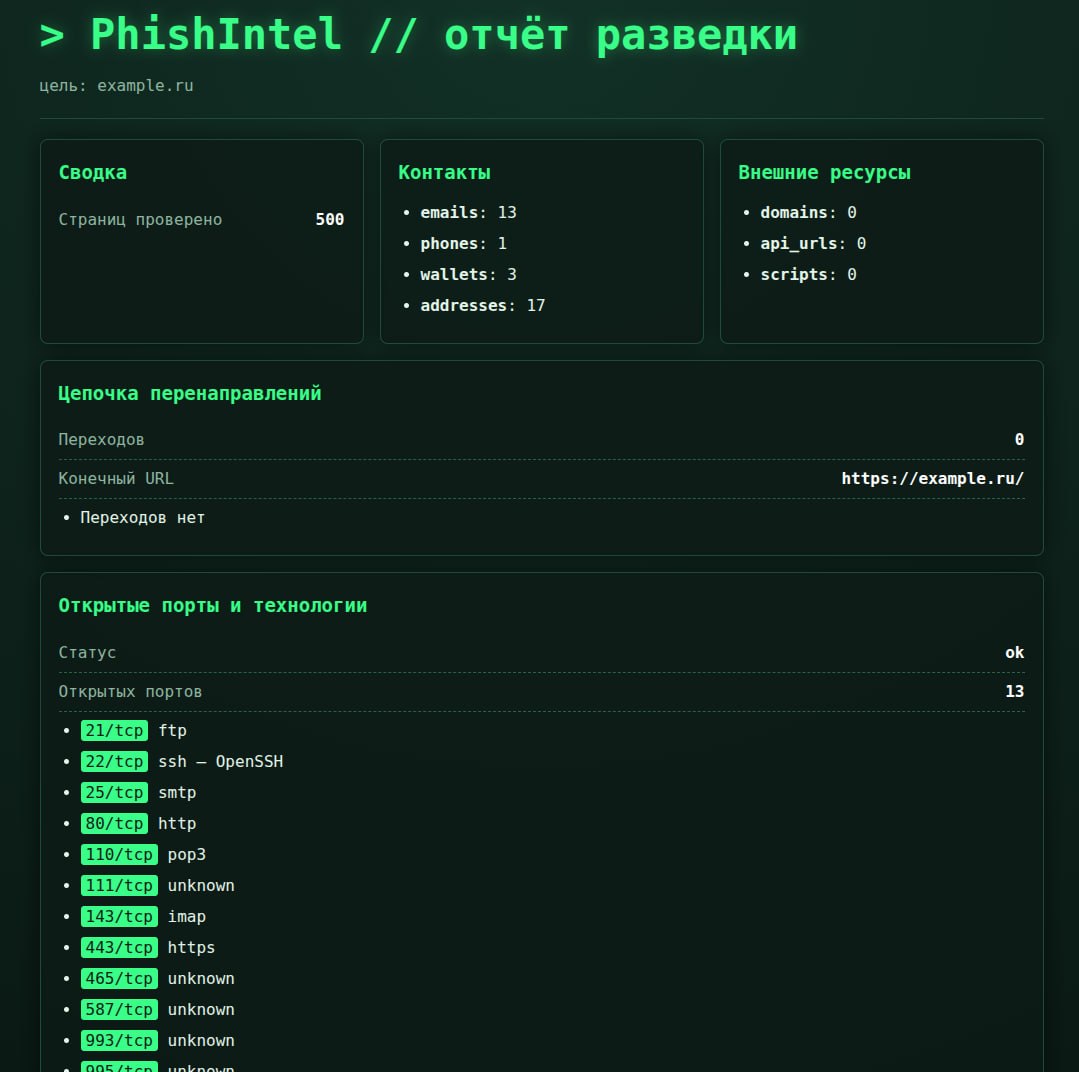
Основной результат сохраняется в структурированном JSON-отчёте, но есть возможность сохранить его краткую форму в более читаемом HTML-формате. Тогда в репортах вы увидите еще и файл с содержимым, как на пикче.

В стандартный отчет входят:

- email-адреса;
- телефоны по российским и американским форматам;
- телефоны из HTML-полей tel, phone, telephone, mobile и аналогов;
- адреса из специализированных полей и строк с явными адресными признаками;
- источники только тех страниц, где найдены контакты;
- внешние домены;
- внешние API endpoint-ы;
- внешние JavaScript-файлы;
- агрегированные счётчики обхода;
- DNS, IP и reverse DNS;
- RDAP и WHOIS;
- TLS-сертификат;
- цепочка перенаправлений;
- найденные поддомены;
- локальная история DNS/TLS.
- ограниченное сканирование TCP-портов исходного домена и определение технологий.

Что касается последнего, конечно, это не Nmap, но для общей информации вполне себе сойдет. Ранее PhishIntel включал в отчет работу активных сканеров, но я посчитал это излишеством. Все же это отдельная ступень работы.

Отдельно хочу отметить, что для работы программы не требуется обязательно заполнять .env. Но если вы понимаете. что делаете, хотите изменить стандартные настройки, добавить юзер агентов или прокси, заполните его в соответствии с примером .env.example.

💾 Репозиторий проекта

Благодарю за внимание.


PZDNET dan repost
Qwen3.8-27B Uncensored запускается локально

Разработчики выпустили модель Qwen3.8-27B Uncensored с минимальными ограничениями на пользовательские запросы. Для запуска требуется около 15 ГБ памяти, поэтому она подходит для компьютеров без мощного оборудования.

Основные сценарии использования — программирование и кибербезопасность. Модель рассчитана на продолжительную автономную работу с такими задачами. Разработчики отдельно рекомендуют соблюдать осторожность при её применении.

Запустить Qwen3.8-27B Uncensored можно через LM Studio. Файлы модели доступны в формате GGUF на Hugging Face:

https://huggingface.co/cyjin-yl/Qwen3.8-27B-Uncensored-Cyber-agentic-imatrix-GGUF

Подпишись, тут про технолоджии.


Заманчивая вакансия от владельца-вайбкодера

Она довольно внушительная, LLM не поскупилась на требования к кандидату, но если кратко:

- нужен один разработчик

- весь бэкенд нужно построить с нуля, так как сейчас он держится на решениях из говна и гугл таблиц

- весь свой опыт в разработке специалист должен описать в хуевоей горе .md файлов, чтобы владелец мог управлять проектом с помощью Cloude Code без разработчика

- агентный слой из роя агентов в проде тоже очень надо

- фронтенд на next.js тоже очень надо

- работать напрямую с владельцем, но он не технарь, поэтому важен опыт создания технической хуйни для "нетехнических" людей

- Cloude Code, Cloude Code, Cloude Code

Еще нужно обязательно пройти анкетирование, так как резюме без анкет, которые никто кроме LLM не увидит, не рассматривают.

Так выглядит рынок нанимателя 2026.


🔎 PhishIntel — автономный OSINT-инструмент для анализа доменов

Проект помогает быстро собрать технический профиль домена и оценить потенциальный фишинговый риск в формате структурированного JSON-отчёта.

Что проверяет PhishIntel:

• DNS-записи, IP и reverse DNS;\
• RDAP/WHOIS и регистрационные данные;\
• HTTP, TLS-сертификаты и цепочки редиректов;\
• содержимое веб-страниц, формы и внешние action;\
• упоминания брендов и фишинговых ключевых слов;\
• используемые веб-технологии;\
• sitemap и обнаружение распространённых поддоменов;\
• локальную историю изменений DNS и TLS;\
• контекстный explainable scoring — с пояснением, почему домен получил тот или иной уровень риска.

Инструмент работает автономно, не требует обязательного доступа ко всем сетевым сервисам и продолжает формировать отчёт даже при недоступности DNS, HTTP или TLS-проверок.

Запуск:

python3 scan.py example.com

Результат сохраняется в JSON, поэтому его удобно использовать в расследованиях, автоматизированных пайплайнах и собственных аналитических инструментах.

Можно дать результат анализа любой языковой модели для получения структурированного человекочитаемого отчета, добавив промпт:

Изучи технический отчет домена и дай оценку потенциальному фишинговому риску, составь краткий человекочитаемый отчет

Инструмент писал для личных нужд, но может он будет полезен детективам, безопасникам и OSINT-специалистам.

🔗 Репозиторий: https://github.com/Bednyakov/PhishIntel


Хотел бы дополнить новость определением схемы:

«Мамонт» – популярная мошенническая схема, которую киберпреступники используют уже более шести лет. Злоумышленники размещают предложения о продаже товаров по низким ценам, через фишинговые сайты похищают у покупателей данные их банковских карт, а затем – и деньги.

Многие об этом знают и без меня, но тем не менее, на этой нестареющей классике жулики подняли 3.7 млн. руб. за неделю, при вложенных в сетку сайтов копейках. Устареет ли схема когда-нибудь, неизвестно.

https://t.me/pzdnet/406


Норм или позорище?

Что-то не было в жизни особой необходимости работать паяльником по его прямому назначению и подумалось, какой же я после этого программист.

Начал с малого, процесс понравился, результат почти. Дальше спаяю Т-800 с Qwen3.8proMax на борту, наверное.

Кстати, по программистской теме: @pzdnet стал постить публикации намного интереснее, я там видел кучу полезных инструментов для безопасности, OSINT и разработки. И даже инструменты для автоматизированной торговли на биржах были. Вполне себе годный контент стал, а самое главное, ежедневный.

Такой нейрослоп окей, как по мне. Никакого байта на коменты и спорных тем, просто сухая полезная инфа. Но если что не так, маякните, я подкручу "интеллект".

Бот, который @pzdnet_bot, тоже стал чуть полезнее, сейчас может скачивать короткие ролики без водяных знаков с большинства платформ (рилсы, шорты, тики токи…). На этом набор инструментов не ограничится, но пока еще идет процесс разработки.


PZDNET dan repost
The Damn Vulnerable Drone — виртуальная лаборатория для изучения атак на БПЛА. Проект воссоздает в ПО полную систему дрона: контроллер полета, бортовой компьютер, наземную станцию управления и беспроводные каналы связи. Все компоненты запускаются в отдельных контейнерах Docker на одном компьютере и позволяют пройти более 40 реалистичных сценариев атак.

Важные факты:
- Проект: The Damn Vulnerable Drone
- Сценарии: 40+ кейсов атак в виртуальной среде
- Архитектура: контроллер полета, бортовой компьютер, GCS, беспроводные каналы
- Технологии: Docker, контейнеризация на одном ПК
- Репозиторий: https://github.com/nicholasaleks/Damn-Vulnerable-Drone

Контекст: инструмент для обучения и практики анализа безопасности систем дронов в изолированной среде.

Подпишись, тут про технолоджии.


PZDNET dan repost
5 марта 1985 компания Symbolics Inc. (Массачусетс) зарегистрировала первый домен в зоне .com — symbolics.com, запустив коммерческое использование доменных имён.
В 1983 Джон Постел и Пол Мокапетрис (USC) предложили систему доменных имён DNS — «телефонную книгу интернета», которая ввела зоны .com, .org, .net, .edu.
Symbolics производила компьютеры для разработки ПО, в т.ч. для языка Lisp, применявшегося в ИИ.
В 2009 домен приобрела XF Investments; сейчас он работает как виртуальный музей истории интернета.

Контекст: событие заложило основу индустрии доменов и привычной навигации в сети.


Какой-то ебалай не пожалел шекелей, чтобы заспамить привязанную к каналу группу армией ботвы.

Волна подписок пока не утихает, поэтому комментарии, вступление в группу, и сообщения там ограничены на некоторое время.


GitHub откажется от диапазонов вознаграждений по программе bug bounty и перейдет на фиксированные суммы:

- уязвимости низкой степени опасности — 250 долларов США вместо 617–2000 долларов;
- средней — 2000 долларов вместо 4000–10 000 долларов;
- высокой — 5000 долларов вместо 10 000–20 000 долларов;
- критической — 10 000 долларов вместо 20 000–30 000 долларов и более.

Вместе с этим постоянной станет закрытая VIP-программа bug bounty с повышенными вознаграждениями.

Ее участникам будут платить 1000 долларов США за баги низкой степени опасности, 7500 долларов за проблемы среднего уровня, 20 000 долларов за уязвимости высокой серьезности и не менее 30 000 долларов за критические баги.

Происходит это в связи с тем, что инструменты ИИ упростили поиск уязвимостей и создание патчей, из‑за чего проекты вроде ядра Linux получают больше обратной связи.

Так что "кибербезопасник" на базе агентской системы вполне рабочая идея.


Как вы тут поживаете, о чем грустите?

У меня вот два апдейта:

1. Бот @pzdnet_bot начал вести собственный телеграм-канал о технолоджиях.

Ищет контент и пишет статьи полностью в автономном режиме. Я там подкинул немного, но статьи с обложкой - это вообще не моих рук дело. Репостить оттуда пока ничего не буду, контент душноватый, как по мне, но за старания зачет. Если интересен условно полезный нейрослоп, можете чекнуть @pzdnet

2. Агент Ануфрий получил красивый вывод в терминал (отключаемый через конфиг). Как всегда, ничего сложного, используются две библиотечки Rich + Prompt Toolkit. Вся эта красота хранится в отдельном модуле console, легко сможете разобраться, переделать, или подчерпнуть что-то для своих проектов. Кода там совсем немного. Репозиторий: AgentAnufry

Есть идея в отдельной ветке Ануфрия запилить "кибербезопасника", вырезав все лишнее и напихав скилов под инструменты Kali Linux. Мне кажется тут LLM может проявить себя с хорошей стороны, если грамотно предоставить инструментарий. Возможно что-то похожее уже кто-то реализовывал? Если да, поделитесь информацией об успехах.

Ну и как будто бы хочется вернуться к проектам по ИИ-лудомании с ансамблями моделей (не языковых), нароботок с прошлого раза осталось полно. Пить пиво уже надоело, хочется творчества, знаете ли...


Поддержка amoCRM может дать крутое решение, не описанное в документации, но оно не будет работать, потому что это ненастоящее решение.

Без негатива, но интересно, как это вообще могло произойти? У первого сотрудника поддержки была другая версия документации или на первой линии отвечает нейронка под галюнами?

Если же первый ответ дала нейронка, значит есть серьезные проблемы с памятью. Такое случается, например, когда векторную базу бездумно забиваешь огромным количеством документов, еще и схожих по смыслу.


Послушал на прошлой неделе, что бизнес хочет от т.н. ИИ агентов:

Ничего он от них не хочет, и вообще понимания мало, воспринимает как еще одну статью расходов.

Необходимость специалистов для разработки и настройки агентов бизнес печалит.

Отсутствие перспектив для увольнения кожаных разработчиков и замены их на агентов бизнесу тоже несет печальку.

Интересных кейсов по внедрению агентов в классический бизнес, существенно повлиявших на развитие этого бизнеса, не было.

Да, выборка небольшая, но это представители коммерции, использующие облачную инфраструктуру.

А вы в какие недра внедряете ЭйАй? Что можете посоветовать?


Агент Ануфрий v.1.0.0

Последний апдейт конструктора для создания собственных ассистентов на Python включил в себя оптимизацию токенов и скорости. Агент стал в 3 раза экономичнее.

Добавлена ленивая загрузка инструментов.
Вместо отправки всех 24 встроенных инструментов сразу, агент получает 6 базовых, включая tool_use, через который доступны остальные 20.

Инструменты разбиты на категории.
Каждая категория — одно определение в системной промпте, вместо отдельной схемы для каждого действия.

Системный промпт стал компактнее в 3 раза.

Кэширование cистемного промпта и определния инструментов в OpenAI/OpenRouter (90% скидка):
- добавлены заголовки для идентификации проекта в OpenRouter
- в OpenAI кэширование работает автоматически за счет стабильного системного промпта

Добавлено клиентское кэширование для локальных LLM (экономим немного времени CPU на пересоздании промпта).

Добавлено логирование токенов на каждой итерации для наглядности.

Результат оптимизации: экономия около 75% токенов на каждом запросе. Работать с API стало значительно дешевле, а на локальных LLM заметно комфортнее.

При этом архитектура проекта сохранила свою простоту и читаемость.

Репозиторий: github/AgentAnufry


MiMo Code — интерактивный CLI-агент для разработки ПО от Xiaomi.

Регистрация не требуется, готов к использованию сразу после распаковки. Бесплатный доступ к мультимодальной модели, сравнимой с Claude Sonnet 4.6

Установка:
curl -fsSL https://mimo.xiaomi.com/install | bash

Сайт: https://mimo.xiaomi.com/coder

20 ta oxirgi post ko‘rsatilgan.