


$25 - средняя стоимость взлома интернет-магазина связкой ИИ-агентов
Gambit Security разобрала глобальную атаку интернет-магазинов по всему миру, которая продолжается с июля. Выяснилось, что атакующий не пишет эксплойты, а собрал конвейер из трёх открытых агентных фреймворков и запустил по целям.
Структура конвейера:
🟦 Hermes — для координации кампании, запуска задач по проникновению, управления ходом операций и выработки тактических рекомендаций на этапе воздействия и других стадиях. Работал на LLM Claude Opus 4.6.
🟦 Strix — для поиска уязвимостей.
🟦 Cairn — для автономной реализации полного цикла эксплуатации.
Взлом обычно укладывается в несколько часов (!) и не требует участия человека. В это же время все инфо/кибербезы сходятся во мнении, что сроки устранения уязвимостей в сложных ИТ-средах по-прежнему исчисляются неделями.
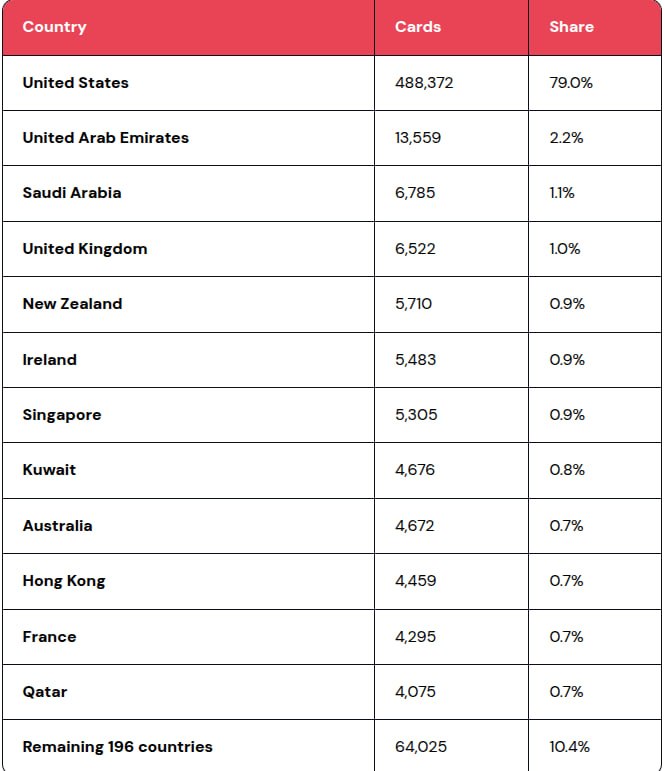
Среди только подтвержденных последствий атаки - хищение больее 600 000 банковских карт.
Отдельными навыками зачищаются и следы преступления, среди обнаруженных был: "стереть базу после извлечения данных".
Для доступа к моделям ИИ использовался сервис OpenRouter. Согласно данным о состоянии счета, зафиксированным 25 августа 2026 года, за четыре недели было потрачено 7005,71 доллара США. В течение последующих трех недель оператор продолжал работу, выполняя примерно вдвое больше ежедневных обращений к моделям (согласно логам агента), поэтому итоговые затраты, вероятно, составили от 12 000 до 18 000 долларов.
💵 Затраты на каждую конкретную цель варьировались от нескольких долларов до нескольких десятков долларов. Собственный анализ расходов оператора подтверждает эти цифры: средняя стоимость составила 25,46 доллара на одно из 101 завершенного сканирования (от 3,13 доллара для самой «дешевой» цели до 79,31 доллара для самой «дорогой»).