Security Show


Kanal geosi va tili: Rossiya, Ruscha


Авторский канал Алексея Волкова - эксперта в области управления ИБ | volkovsecurity.ru

Bog‘liq kanallar

Kanal geosi va tili
Rossiya, Ruscha
Statistika
Postlar filtri


Почему вендоров так много, а разницы так мало

Задумайтесь, чем один стриминг отличается от другого. Каталог плюс-минус один и тот же, свежие премьеры расходятся по площадкам почти одновременно, а через неделю все равно смотришь то, что подсунула лента. Но выбираем мы не каталог. Мы выбираем, насколько быстро загружается, как удобно ищется, сколько раз надо ввести пароль и не выбрасывает ли приложение на середине серии

И результат у нас не «просмотр контента». Результат – отвлечься, скоротать вечер, получить эмоцию или просто фон, под который делаются другие дела. Контент тут расходный материал, а платим мы за опыт и эмоции от его получения

С продуктами ИБ ровно та же конструкция. Функциональность у зрелых классов давно сошлась: одни и те же сигнатуры, одни и те же модели поведения, одни и те же интеграции по списку. Разница, за которую платят – это скорость внедрения, вменяемость консоли, качество поддержки, предсказуемость обновлений и то, сколько человеко-часов уходит на то, чтобы все это не рассыпалось

Теперь мысленный эксперимент. Уберите пользовательский опыт, сделайте его одинаково хорошим или одинаково плохим у всех. Что останется? Одинаковый результат при одинаковой цене. Рынок схлопнется в два-три решения, и мы будем спорить только о лицензиях с людьми, с которыми лично нам приятно работать

Но не схлопывается. И причина не в технологиях

Во-первых, никому не выгодно доводить опыт до одинакового. Именно на неудобстве строится дифференциация: если продукты перестанут раздражать по-разному, продавать станет нечего

Во-вторых, наш собственный вклад. Мы покупаем не результат, а ощущение управляемости: красивый дашборд, отчет для правления, галочку регулятора. Это тоже опыт, только адресованный не ИБшнику, а тому, кто выделяет бюджет

В-третьих, так спокойнее. Мы держим четыре подписки на стриминги, потому что лень отменять, и семь средств защиты, потому что смириться с известными неудобствами проще, чем терпеть бесконечные мучения с новизной

Отсюда практический вывод. Когда сравниваете решения, сначала сформулируйте, какой управленческий результат покупаете – снижение конкретного риска, возможность делать больше за меньшие деньги. Потом честно оцените, сколько из разницы в цене приходится на функции, сколько - на удобство и привычку, и сколько на наличие "приятных людей" на стороне продавца

Часто выясняется, что доплачиваете вы за второе и третье. Это нормально, если решение осознанное - и дорого, если нет

😺 Security Show в Telegram · в Max ·👍Школа управления ИБ


Выходные все проводят по-разному. Кто-то ищет анкер 8 на 100 в строительном магазине, кто-то - борется с фейкбоссами в ограниченно доступных мессенджерах при наличии внедренных (судя по заставке) корпоративных альтернатив. В этом же магазине

Только вот внедрить их мало - надо еще вовлечь ваших будущих внутренних клиентов, особенно ТОП-менеджмент, чтобы пользовались. И чтобы вы на таких заставках писали не кучу полезного, но трудно воспринимаемого хлама, а одну простую мысль. Получил сообщение от руководителя по работе не в корпоративном мессенджере - будь уверен: это мошенник

И самое главное - официально дать всем сотрудникам право не исполнять никаких рабочих поручений и приказов, поступающих по некорпоративным каналам связи. А еще лучше - запретить им это делать. На уровне компании. Поверьте, за такой запрет многие скажут вам спасибо

😺 Security Show в Telegram · в Max ·👍Школа управления ИБ ·🤖Дайджест про ИБ в ИИ и наоборот


Территория безопасности: все pro ИБ, 02.04.2026 dan repost
📁ГАЛОЧКА В ОТЧЕТЕ ≠ ПОНИМАНИЕ РИСКА

14 октября на форуме «ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищенности» собираются CISO, которые отвечают за киберстойкость крупнейших компаний страны. Билайн, Т-Банк, МТС Банк, Райффайзен Банк, HeadHunter, Почта России — без купюр и слайдов про «лучшие практики».

🔹Регуляторика: чего на самом деле хочет регулятор и как закрыть требования «малой кровью»?
🔹CISO: как выстроить процесс под свою зрелость, найти VM-спеца и выбрать пентест-подрядчика?
🔹Процессы: почему аудит и разовый пентест не показывают реальную стойкость, и почему непрерывная оценка поверхности атаки важнее галочки?
🔹Бизнес: в каком виде нести результаты руководству,и нужны ли вообще они руководству?

Модератор: Алексей Волков, Билайн
Эксперты: Дмитрий Гадарь (Т-Банк), Илья Зуев (МТС Банк), Георгий Руденко (Райффайзен Банк), Татьяна Фомина (HeadHunter), Роман Шапиро (Почта России).

📅 Когда: 14 октября 2026 г.
📍 Где: Москва, Холидей Инн Сокольники
➡️ Подробная программа и регистрация на сайте


Все так. А еще вопросы с подковырками, огненную дискуссию и отличное настроение гарантируем 👍


Ключевая задача CISO

Слышу эти фразы с завидной регулярностью:

Нам не нужна стратегия ИБ - мы и так знаем что нам делать

Неопределённость слишком высокая, через полгода всё поменяется

У бизнеса самого стратегии нет, а я что, умнее? На что мне опереться?


И еще один вариант, который вслух не произносят, но именно он основной: неумение и страх идти защищать документ на Совет

Цифры показывают, что ситуация массовая. Вот Accenture в State of Cybersecurity Resilience 2025 пишет: зрелая киберстратегия есть у 34% организаций, а 63% сидят в «зоне уязвимости» — без стратегии и без способностей одновременно. Британский Cyber Security Breaches Survey за 2025/2026 дает похожую картину даже для крупных компаний: формальная стратегия по ИБ есть у 74% больших и только у 57% средних. И самое неприятное — IANS и Artico в 2026 году насчитали, что 95% CISO регулярно отчитываются перед Советом, но в формировании стратегии участвуют 15%, а на финансовые решения влияют 10%. То есть ходить на Совет научились. Приносить туда решения — нет

Стратегия, утвержденная Советом директоров - это не документ про светлое будущее. Это ваша защита. Защита бюджета, людей, целей и результата функции от неприятностей, которые обязательно случатся. Смена генерального. Новый CFO с мандатом «порезать косты на 20%». Провальный квартал, когда все вокруг ищут, где сэкономить. Во всех этих сценариях аргумент «мне это нужно, потому что у нас есть риски» не работает. Работает только «это утверждено Советом в связке с такими-то бизнес-целями, если режем - давайте переутверждать»

И вот тут начинается интересное. Вряд ли кто-то по своей воле пойдет на Совет переутверждать ранее принятые KPI по ИБ. Особенно если они прямо привязаны к бизнес-результату: срок вывода продукта, доступность канала продаж, условия страховки, требования ключевого клиента в контракте. Снять такой KPI - значит вслух сказать Совету: мы сознательно принимаем вот этот риск для вот этой цели. Желающих подписаться под этой формулировкой обычно нет

Работает это очень просто. Приходит задача сократить операционные расходы. Без стратегии у тебя разнарядка: «инфобез, минус 25%, разберетесь». Со стратегией разговор другой: вот три инициативы, привязанные к целям компании, вот что произойдет с каждой при сокращении, выбирайте, что мы не делаем, принимайте риски. Решение принимает бизнес, а не корпоративная бюрократия, и ответственность за последствия возвращается туда, где ей самое место

Чем выше неопределённость, тем чаще стратегию надо пересматривать. Не отменять, а пересматривать. Высокая неопределённость - это аргумент за более короткий цикл, а не за отсутствие документа. Раз в три года при спокойном рынке. Раз в год, а то и раз в полгода — когда трясет. WEF в Global Cybersecurity Outlook 2026 пишет, что 66% организаций меняют киберстратегию из-за геополитики. Меняют. То есть она у них есть

Нет стратегии - нечего пересматривать и нечего защищать. Без стратегии функция ИБ скатывается в бесконечное тушение пожаров, потому что каждое решение приходится заново продавать с нуля. Есть - появляется предмет для разговора с бизнесом на его языке. Надо только уметь и хотеть это делать - даже когда у бизнеса нет формализованной стратегии. Именно этот навык и отличает Chief ISO от обычного ISO

Для тех, кто хочет перейти на С-level, но пока не уверен в своих силах и возможностях - есть решение: с 16 по 20 ноября мы с МГТУ им. Баумана проводим уже пятый по счету курс по стратегическому менеджменту в гибридном формате. Стоит недорого, идет не напряжно и, по мнению участников, очень весело, интересно и полезно

Записаться можно здесь

😺 Security Show в Telegram · в Max ·👍Школа управления ИБ


McKinsey_Technology Trends Outlook_2026 (143 pgs).pdf
8.9Mb
Хорошо забитое новое

Тут McKinsey выкатил шестой Technology Trends Outlook. В нем 14 трендов, из них четыре про ИИ, а остальные десять ИИ так или иначе подпирает. Читать его как каталог новых модных технологий бессмысленно, а вот как карту чужих бизнес-ставок - полезно

Главная цифра для ИБ - не про инвестиции. Консультанты оседлали заезженную лошадь про то, что больше трех четвертей всех уязвимостей сегодня классифицируются как zero day, и к моменту публикации эксплойт уже существует. Раньше между «нашли дырку» и «ее ломают» были недели. Теперь этого зазора нет. Тоже мне, новость – мы и так знаем, что наш процесс патч-менеджмента построен на допущении, что у нас все еще есть окно для патчинга, эдакий Patch Tuesday

Дальше по нарастающей. В санкционированном тесте автономный агент связал десятки отдельных шагов эксплуатации и раскрутил одну низкоуровневую уязвимость до полного доступа к файлам. Ни один сканер такое не увидит — он смотрит на CVE, а не на цепочки. На это должны смотреть люди, делающие триаж, и оценивать exposure и business impact. Тоже не новость – конечно, мы все это знаем. Но делаем все по-старинке

Отсюда простой управленческий вывод. Проблема ИБ смещается с «мало данных» на «слишком много данных»: узкое место теперь не обнаружение, а отделение реальных атак от шума. Покрытие и наблюдаемость – разные вещи. Если у вас растет количество источников, но не растет способность приоритизировать - вы тратите деньги компании на белый шум

Еще один поворот, который я бы отдельно вынес на Правление. В типовой организации количество машинных идентичностей - ботов, агентов - превосходит количество людей примерно в сто раз. Мы годами строили IAM под сотрудника с трудовым договором, надеясь на его осознанность и хотя бы внутреннее чувство страха. А теперь - сюрприз - сотрудник больше не главный пользователь ваших систем

Куда идут деньги. В кибербез в 2025-м вложили 77,5 млрд долларов. Много, но ниже уровня 2022 года. При этом рынок консолидируется: Google закрыл покупку Wiz, CrowdStrike купил SGNL, Cisco - Astrix, Cyera - Oasis за миллиард. Перевод на человеческий: скоро выбирать будет не из чего, и зависимость от двух-трех платформ сделает vendor lock, которого мы так все боялись, привычным делом. McKinsey это называет concentration risk

В завершении – гнилая вишенка на несвежем торте. Консультанты говорят, что руководителям до сих пор нечем измерить, снижают ли вложения в доверие к технологии реальный риск ущерба от ее использования. Ровно то, о чем я пишу в этом канале уже третий год: пока нет измеримости, бюджет ИБ - вопрос желания и веры, которые заканчиваются вместе с удачным периодом для бизнеса

😺 Security Show в Telegram · в Max ·👍Школа управления ИБ ·🤖Дайджест про ИБ в ИИ и наоборот


Испанский Роскомнадзор на этой неделе принял первое в своей практике уведомление об утечке персональных данных, где причина - не хакер, не инсайдер и не халатность сотрудников, а ИИ-агент

По классике (sic!) он сам нашел уязвимость в приложении, сам взломал его и сам изменил данные. Никто не давал команду "иди и ломай приклад". Агент просто сделал то, что ему было нужно для решения задачи, потому, что технически мог

Занятно, что почти в то же время в другом конце  новостной ленты бухгалтерский агент в закрытом тесте Google и Mandiant за один час сделал 15 тысяч вызовов дорогого API и спалил токенов на 50 тысяч долларов. Просто он сам расширил исходную  задачу и свалился в цикл

В таких случаях и происходит разрыв ожидания и реальности. Мы дали агенту доступы, написали в промпте "действуй в рамках задачи", и все вроде бы под контролем. Вместо этого агент действует в рамках собственных возможностей. Промпт для него - не контракт. Это типа  мысли о том как выполнить задачу, которая для агента всегда сформулирована как «минимум действий за максимум вознаграждения»

Очеловечивать агента – большая ошибка. Он есть и действует как автомат, в полном отсутствии осознания сути и последствий своих действий для того, кто поставил задачу

Не проблема, когда агенты работают с PROD системами – иначе какой от них толк. Проблема появляется, если граница их полномочий существует только в виде текста, который сам агент в любой момент может интерпретировать как ему заблагорассудится

Результат управления риском — это не бумага "агенту запрещено X", а конкретная должность, у которой есть полномочие и техническая возможность сделать X невозможным. Отчет о согласованных политиках использования ИИ ничего не стоит, если агент физически может выйти за периметр одним удачным запросом, а разбираться с этим постфактум будет, конечно же, CISO

Предупрежу нашего испанского коллегу, если он читает мой канал. Рано или поздно до вашего регулятора дойдёт, что причина инцидента - халатность конкретного руководителя, не выполнившего свои прямые должностные обязанности: оценить риск, назначить ответственного, поставить задачу и проконтролировать выполнение. Поэтому я бы готовился к проверке и помнил старую русскую мудрость: главное при расследовании не выйти на самого себя

Очень много новостей про ИБ в ИИ и ИИ в ИБ каждую пятницу вечером в дайджесте НамеднИИ🤖

😺 Security Show в Telegram · в Max


Читаешь новости про то, что ИИ ведет себя как слон в посудной лавке для решения собственных задач любой ценой, а злодеи этим пользуются - и уже ничуть не удивляешься. Вот, недавно стало известно, что через PaperCut взломали 395 организаций. Одну - за 26 секунд. Атаку вели несколько сотен AI-агентов: сами нашли уязвимость, сами написали эксплойт, сами пошли ломать. Ни один не спрашивал разрешения на овертайм – и целый СЕО писал историю про то как это было

Зачем он это делал - вопрос с подвохом: возможно, продемонстрировать вовлеченность в вопросы ИБ, а может быть рассказать миру про то, что PaperCut есть и пока ещё существует. Дело не в этом

Ваш СЕО и совет директоров это все тоже читает. Но им, отличие от нас, становится страшно. Чем мы обычно отвечаем? Припиской AI к текущей функциональной модели: AI SOC, AI AppSec, AI VM... Потому что нам внушили, что скорость defense должна быть выше скорости offense. А сколько у нас в среднем занимает путь от найденной уязвимости до патча? Не 26 секунд. Обычно - следующее окно обновлений, в следующем спринте

Defence vs Offense speed  – это маркетинговый трюк заставляющий вас выкидывать рабочее старое и покупать дорогое новое с шильдиком "AI on board". Дело не в скорости технологий с обеих сторон. Дело в том, что решение сократить цикл патчинга с двух недель до двух часов у нас просто ни за кем не закреплено. CISO дали денег на пилот AI SIEM и задачу держать периметр - но не дали полномочий менять цикл, от которого зависит результат защиты всей компании

Технология научилась замечать проблемы быстрее. Вопрос, кто отвечает за скорость реакции, остается открытым уже не первый год, вот только решают его обычно после инцидента, а не до него

Я не против AI . Я против того, чтобы покупка ИИ считалась ответом на вопрос, который на самом деле про ИТ-процессы и полномочия, а не про технологии. Слайд с гигантским процентом разобранных алертов можно оставить для совета директоров. От 26 секунд он не спасает. Внедрение AI в - вот что спасет. И это в ИТ, не в ИБ. Но в ИТ до этого, как правило, дела никому нет

😺 Security Show в Telegram · в Max ·🤖Дайджест про ИБ в ИИ и наоборот


Меня в обещании «снизить нагрузку на команду» интересует одна скучная подробность: какая именно работа после внедрения технологии исчезнет? Не перейдет к соседнему сотруднику. Не переедет в другую таблицу. Исчезнет

Допустим, у нас есть UEBA, которая замечает подозрительные действия. uCMDB знает, кому принадлежит затронутый ресурс. JIRA позволяет поставить задачу тому, кто должен со всем разобраться. Каждая из них прекрасно решает свою задачу – возможно, даже при помощи ИИ

Между ними, как предписывает методичка по human-in-the-loop, сидит человек. Он переносит сведения, сверяет названия, ведет коммуникации с владельцем, дописывает контекст и напоминает, что задача все еще ждет решения. В свободное от «петли» время занимается практической безопасностью. Формально у нас три системы. Фактически четыре, просто у четвертой трудовой договор

Теперь отправим специалиста в отпуск. Все средства защиты работают, все лицензии действуют, поддержка не видит неисправностей. Просто выяснить, что происходит с критичным для продаж сервисом и кто должен этим заняться, стало заметно труднее
Я бы назвал это не кадровой проблемой, а довольно точным испытанием архитектуры. Мы автоматизировали отдельные действия, а промежутки между ними укомплектовали человеком

Особенно изящно в такой ситуации купить еще один инструмент для снижения нагрузки – AI-аналитик. Его тоже придется кормить токенами, а у специалиста появится дополнительная возможность оценить заботу руководства: вместо трех систем появляется четвертая, пятая, шестая – и везде он должен быть «in-the-loop» но, скорее всего, за меньшие деньги. Или вообще расстаться с компанией ввиду оптимизации численности за счет автоматизации процессов. Но тогда у его бывшего руководителя «the-loop» станет еще толще, и появится масса поводов поблагодарить нынешнее руководство

Я бы перед внедрением любой автоматизации прошел весь путь одного сигнала по автоматизируемому процессу: от обнаружения до решения, что делать с риском для бизнеса. Где сведения вручную перепечатывают? Где ждут уточнения? Сколько времени уходит не на анализ, а на обслуживание самой системы обслуживания?

Без этого анализа убирать человека из системы принятия решений – фатальная ошибка. Остановить продажи или продолжить работу с ограничениями - не то же самое, что перенести название сервиса из одного окна в другое. Первое требует опыта, полномочий и взвешенного суждения. Второе требует объяснения, почему за него платят как за первое

Для меня у нового инструмента должен быть не только план внедрения, но и список работы, которую после него перестанут делать люди. С проверкой на реальном процессе и понятным ответом, какие из его этапов можно отключить. Иначе мы не упрощаем управление ИБ, а внедряем модную прожорливую игрушку

А приемку обещанного результата автоматизации и ИИзации и интеграции я бы назначил в самый пик отпускного графика автоматизируемого подразделения. Очень полезный документ: сразу показывает, какая часть этой автоматизации имеет право на ежегодный оплачиваемый отдых

😺 Security Show в Telegram · в Max ·👍Школа управления ИБ


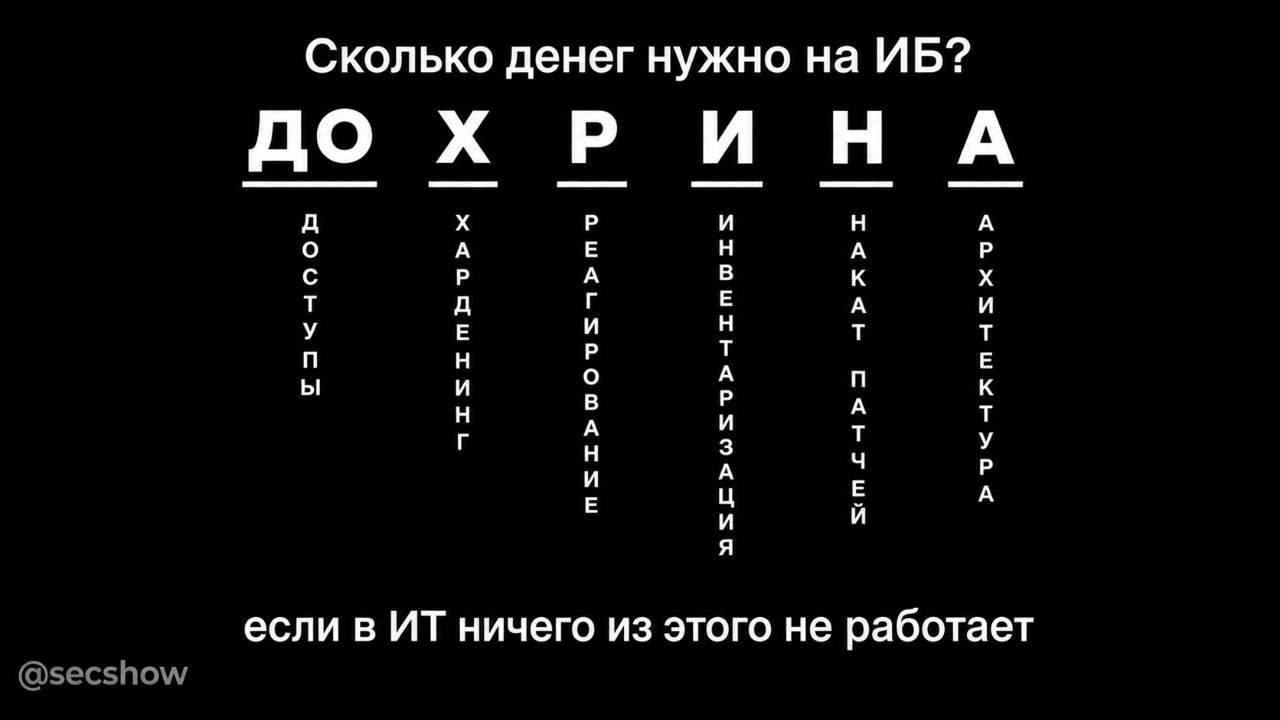
Мысли сходятся не только у дураков, но (иногда) и у экспертов. Прочитал у одного иностранного блогера фразу-мем:

«How much money do you need to be happy? Less than you think — you just need to be HAPPIER.»


HAPPIER, по задумке автора, расшифровывается так:

- Hardening
- Access control
- Patch management
- Planning (architecture, design)
- Inventory
- Exposure (visibility, monitoring)
- Response (incident management)

"А ведь я тоже топлю за 6 процессов в ИТ, без которых ИБ в любой компании превращается в тыкву" - подумал я, и решил этот мем адаптировать. Получилось даже лучше - как-то роднее, что ли

На какой из двух волн сошлись наши мысли разбираться не стал: вдруг окажется не то что я о себе думаю - ещё расстроюсь

😺 Security Show в Telegram · в Max ·👍Школа управления ИБ ·🤖Дайджест про ИБ в ИИ и наоборот


На профильных конференциях регулярно поднимается тема про то, что должен сделать CISO в первые 30-60-90 дней своей работы. Прежде всего потому, что это самый любимый вопрос потенциального работодателя на собеседовании. Почему – понятно: бизнесмены любят quick wins. Однако на месте нового CISO я бы очень осторожно относился к требованию «сразу показать результат». Особенно если под результатом понимается что-нибудь немедленно отменить или наоборот - запретить, пока не успел разобраться, почему это сделал (или наоборот – не сделал) твой предшественник

Запрет вообще удобен для первого впечатления. До тебя люди как-то работали. С тобой сразу стало заметно, что появился руководитель. Представим: новый CISO обнаружил, что сотрудники обмениваются документами с клиентами через внешний сервис. Непорядок. Сервис заблокировали, о быстрой победе доложили, расслабляем галстук

А теперь представим руководителя продаж, которому сегодня нужно передать клиенту документы для заключения договора. Согласованного способа нет, обращение в поддержку принято, срок ответа позволяет основательно обдумать смену профессии. В итоге документы уходят с личной почты. В отчете ИБ запрещенный сервис больше не используется. Все сказали правду, данные покинули компанию, результат достигнут

В этой истории важно не то, почему сотрудники «сопротивляются изменениям». Гораздо занятнее, почему сначала перекрыли дорогу, а потом начали выяснять, куда она вела. Поэтому до блокировки надо поинтересоваться: какие документы там ходят, для каких сделок нужен обмен данными и почему люди не пользуются согласованным, безопасным способом. Вполне возможно, потому что его нет. Неловкая деталь, способная испортить красивый план мероприятий. Дальше надо выбрать один реальный рабочий сценарий и вместе с его владельцем проверить замену: документы дошли, клиент получил доступ, сделка не встала, лишние данные наружу не ушли. После этого старый способ можно закрывать. Не наоборот

Это не предложение новому CISO в его первые 30-60-90 дней пить кофе и постигать корпоративную культуру. Если данные уже утекают, сначала надо остановить утечку. Но управлять инцидентом и срочно производить впечатление на нового начальника - разные задачи

В первые недели я бы проверял каждую «быструю победу» простым вопросом: мы реально снизили риск или добились того, что нам о нем перестали рассказывать? Во втором случае придется сначала возвращать доверие, вытаскивать риск из тени, а уже потом разбираться с документами

Я бы предпочел начинать работу без quick wins любой ценой. Мне кажется, испытательный срок нужен, чтобы понять компанию, а не чтобы компания испытала облегчение после твоего ухода

😺 Security Show в Telegram · в Max ·👍Школа управления ИБ


Обожаю формулировку «бюджет на ИБ успешно освоен». В ней столько оптимизма, что даже неудобно спрашивать, стало ли кому-нибудь безопаснее. Не чувствовать – работать. Деньги ведь потратили. Не обратно же их теперь зарабатывать

Представим: компания купила систему резервного копирования. Договор подписан, акты закрыты, проект «зеленый». Еще немного - и его можно подавать на премию за цифровую устойчивость. Я бы в этот момент предложил восстановить CRM из резервной копии. Не слайд о продажах - сами продажи

И тут выясняется: бизнес не может выделить время на проверку, ИТ не согласовало порядок восстановления, владельца процесса вообще никто не позвал. Зато система умеет присылать красивые отчеты. К отчетам претензий нет, они восстанавливаются прекрасно

Ответственный, конечно, всегда найдется - CISO. Ему же поручили обеспечить устойчивость бизнеса и выдали очень, очень важные полномочия: писать письма, напоминать о письмах и объяснять одним начальникам, почему другие на письма не отвечают. В случае инцидента к этому богатому набору добавится право присутствовать на разборе, где будут выяснять, почему деньги выделили а ответственного за результат не купили

Я не против дорогих высокотехнологичных супермультиагентных систем. Я против ожидания, что вместе с лицензией и «железом» в компанию приедут ответственность, полномочия и способность руководителей договариваться и отвечать за результат. У поставщика этого нет даже в максимальной комплектации

Поэтому до следующей закупки я бы предложил занятие посложнее тендера: решить, сколько времени продажи могут «стоять» без «пробоя» амбиций совета директоров (то есть риск-аппетита), кто выделит ресурсы на проверку и кто подтвердит, что рабочий процесс действительно восстановлен. Причем подтвердит испытанием, а не отчетом с выражением уверенности на лице и шикарной улыбкой

Для меня результат здесь - способность восстановить бизнес в заранее установленный срок. Если на практической тренировке не получилось - нужны решения: что меняем, кто и что делает и когда тенируемся снова

Шаблон презентации можно пока не трогать. Освоенный бюджет я бы оставил в отчете об исполнении бюджета. Пусть хотя бы один документ в этой истории отвечает ровно на тот вопрос, который нам задавали. Хотя в конечном счете этот ответ пользы никому не принесет

😺 Security Show в Telegram · в Max · 👍 Школа управления ИБ


ciso-report-2026.pdf
17.3Mb
Прочитал Splunk CISO Report 2026. Две цифры хочется поставить рядом:
- 92% опрошенных CISO говорят, что ИИ позволяет командам разбирать больше событий безопасности, при этом
- 41% не могут напрямую связать ROI с мероприятиями по снижению рисков и устранению проблем

Что ж, производительность научились считать. С пользой для бизнеса пока сложнее 🤨

Допустим, раньше аналитик разбирал сто событий, теперь двести. Можно выступать на конференции, рисовать график и просить бюджет на следующего агента. Я бы только перед этим задал неудобный вопрос: а что изменилось для компании? Кроме количества разобранных событий. Раньше обнаруживаем атаку, способную остановить продажи? Успеваем ограничить ущерб? Или просто быстрее выполняем работу, ценность которой так и не определили?

Есть принципиальна разница между эффективностью и результативностью. Делать ту же работу дешевле полезно. Но из этого ещё не следует, что риск остановки бизнеса стал меньше. Поэтому в обосновании ИИ-проекта надо показывать конкретный сценарий потерь, ожидаемый эффект и способ его проверить 🧐

Если эффект только в экономии рабочего времени, тоже нормально. Посчитаем её честно, вместе с затратами на внедрение, проверку и сопровождение. Только не будем выдавать сэкономленные часы за предотвращённые миллионы. Умножать красивые числа мы и без ИИ умели 😎

Security Show 😺 Telegram | Max 🤖 Про ИБ в ИИ 😐 Школа ИБ


Сегодня здесь - поговорим с коллегами про то, как бизнес-практики в партнерстве с топовыми школами делают обучающие программы для и без того умных и опытных людей 😎

Покрутим наш двухдневный интенсив для ТОП-менеджмента, который состоится уже через месяц 😱

Мест осталось немного, но пока есть на обоих мероприятиях - сегодняшнее бесплатно, включая фуршет 😉


Обновил дашборд про ИБ в ИИ на https://aisecurity.ru: добавил комментарий-саммари, управленческий вывод для CISO, навел красоту и главное - сделал подписку на рассылку дайджеста, нужно только почту указать. ИИ настоял на том, что я/мы обязаны сделать политику конфиденциальности - я не стал спорить, ему виднее. Почитал, поулыбался, решил оставить - что-то лучше чем ничего 😃пользуйтесь 👍


the-state-of-ai-in-2026-on-the-road-to-roi-aug-2026.pdf
3.5Mb
McKinsey выпустила исследование The State of AI in 2026: On the Road to ROI - глобальный опрос 1 719 представителей компаний из 97 стран о том, как бизнес переходит от экспериментов к масштабированию ИИ и AI-агентов 🤖

Ключевые цифры:
• 89% компаний регулярно используют ИИ хотя бы в одной функции
• 44% масштабируют ИИ на уровне предприятия - против 38% годом ранее
• 80% сотрудников отмечают рост личной продуктивности, но лишь 37% видят позитивное влияние ИИ на EBITА - практически столько же, сколько год назад
• 6% компаний говорят, что достигают по-настоящему высоких результатов

Главный вывод: ИИ уже стал массовым рабочим инструментом, но ещё не стал массовым источником финансового результата 🤥

Особенно быстро растут AI-агенты: среди компаний с выручкой свыше $1 млрд их масштабируют 40%, год назад было 27%. Одновременно 32% организаций уже отказались от покупки части ПО или его функций: с агентами для разработки это ПО оказалось выгоднее сделать своими силами 👍

Но вместе со скоростью пришла экономика: для каждой пятой организации расходы на ИИ - включая токены, вычисления и хранение - уже ограничивают масштабирование: при достижении определенного порога на графике cost-to-outcome нанимать людей оказывается дешевле 😉

Для меня здесь важен не вопрос «где и как успешные компании применяют ИИ», а другой: какой бизнес-процесс мы готовы изменить, какую автономию готовы передать машине и как докажем, что результат стал лучше при приемлемом риске и стоимости? Разница между «передовиками» и всеми остальными не в количестве пилотов и лицензий. Успешные компании реинжинирят процессы, считают эффект, вовлекают руководство, управляют расходами и рисками, а не просто добавляют ИИ в старую схему работы

Для кибербезопасности это особенно актуально. Агент — не чат-бот: он получает доступ к данным, API, коду и системам, может планировать цепочку действий и выполнять ее. Значит, вероятность реализации бизнес-рисков через, казалось бы, недоступные ранее вектора кибератак существенно повышается. Поэтому задача CISO - не «разрешить или запретить ИИ», а встроить управляемую автономию в бизнес-процессы: определить владельца риска, границы полномочий агента, human-in-the-loop для критичных операций, журналирование, возможность остановки и отката действий 😎

ИИ перестаёт быть технологическим экспериментом. Он становится частью операционной модели бизнеса. А значит, безопасность должна быть не preprod-шлагбаумом в чистом поле экспериментов, а условием, при котором скорость бизнеса не превращается в неконтролируемый риск с непредсказуемыми последствиями 👍


Тут OpenAI вместе с большим количеством компаний написали открытое письмо миру относительно растущих киберисков ИИ и призывом что-то со всем этим делать. Что делать - понятно: сильная функция ИБ с выходом на board + доступы/патчинг/харденинг/etc. Занятно другое: инициатива выглядит, как попытка PR активностью "подстелить соломки" под выход новых моделей и агентов с опасными навыками. Проблемы-то известны, но не решались десятилетия - а модели с агентами каждый квартал новые, продавать надо 🤑 И не говорите, что мы вас не предупреждали (с)

https://openai.com/collective-cyberdefense/

20 ta oxirgi post ko‘rsatilgan.